监控 Windows 事件日志
事件日志用于监控网络中的 WindowsServer。通过这些日志,你可以监视 Windows 设备上发生的程序、安全和系统事件。例如,你可以识别诸如进程故障之类的性能问题,或者诸如未授权登录请求之类的安全事件。
如何监控单个设备中的事件日志
在 Windows 机器中,系统自带事件查看器,可用于查看该机器上的事件。但是,如果你要监控企业网络,仅通过这种方式手动检查事件是不可行的。OpManager 支持事件日志监控,并借助告警帮助你轻松识别关键事件。
前提条件:OpManager 使用 WMI 从 Windows 设备中获取这些日志的详细信息。
因此,请确保提供具有管理员权限的用户登录凭据,以访问目标设备。(如果你是非管理员用户(请访问此 KB 文章 了解更多)要监控 Windows 事件,你需要将事件日志监视器与设备关联。
在确认你拥有必要权限之后,按照以下步骤操作:
- 导航到 Inventory -> Devices,然后点击某一设备。
- 点击 Monitors -> EventLog Monitors -> Add Monitor。
- 选择需要在该设备上监控的事件日志。
- 点击 Associate 将所选监视器添加到该设备。
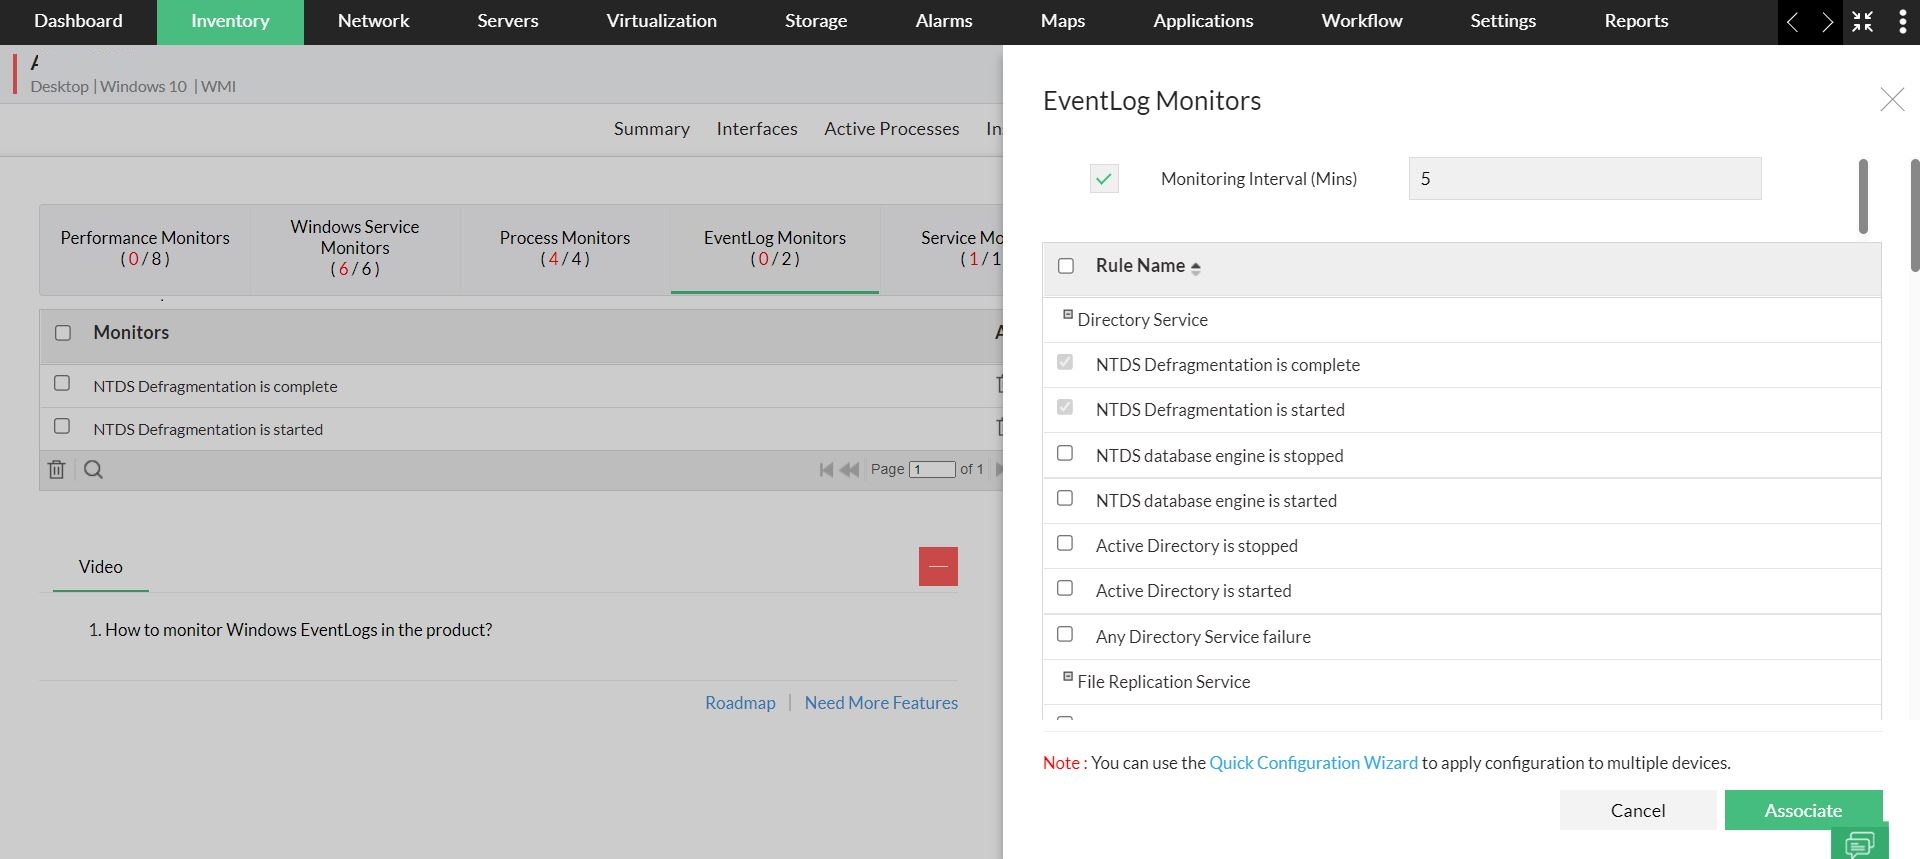
注意:必须启用 Monitoring Interval 复选框。如果禁用,与该设备关联的所有事件日志监视器都会被禁用,即使它们已关联到设备也不会工作。
创建事件日志监视器
要创建事件日志监视器,请按照以下步骤操作:
进入 Settings > Monitoring > Event Log Rules
在此页面,你可以看到 OpManager 支持的默认规则。它们被分为 application、Security、System、DNS Server、File Replication Service 和 Directory Service 等类别。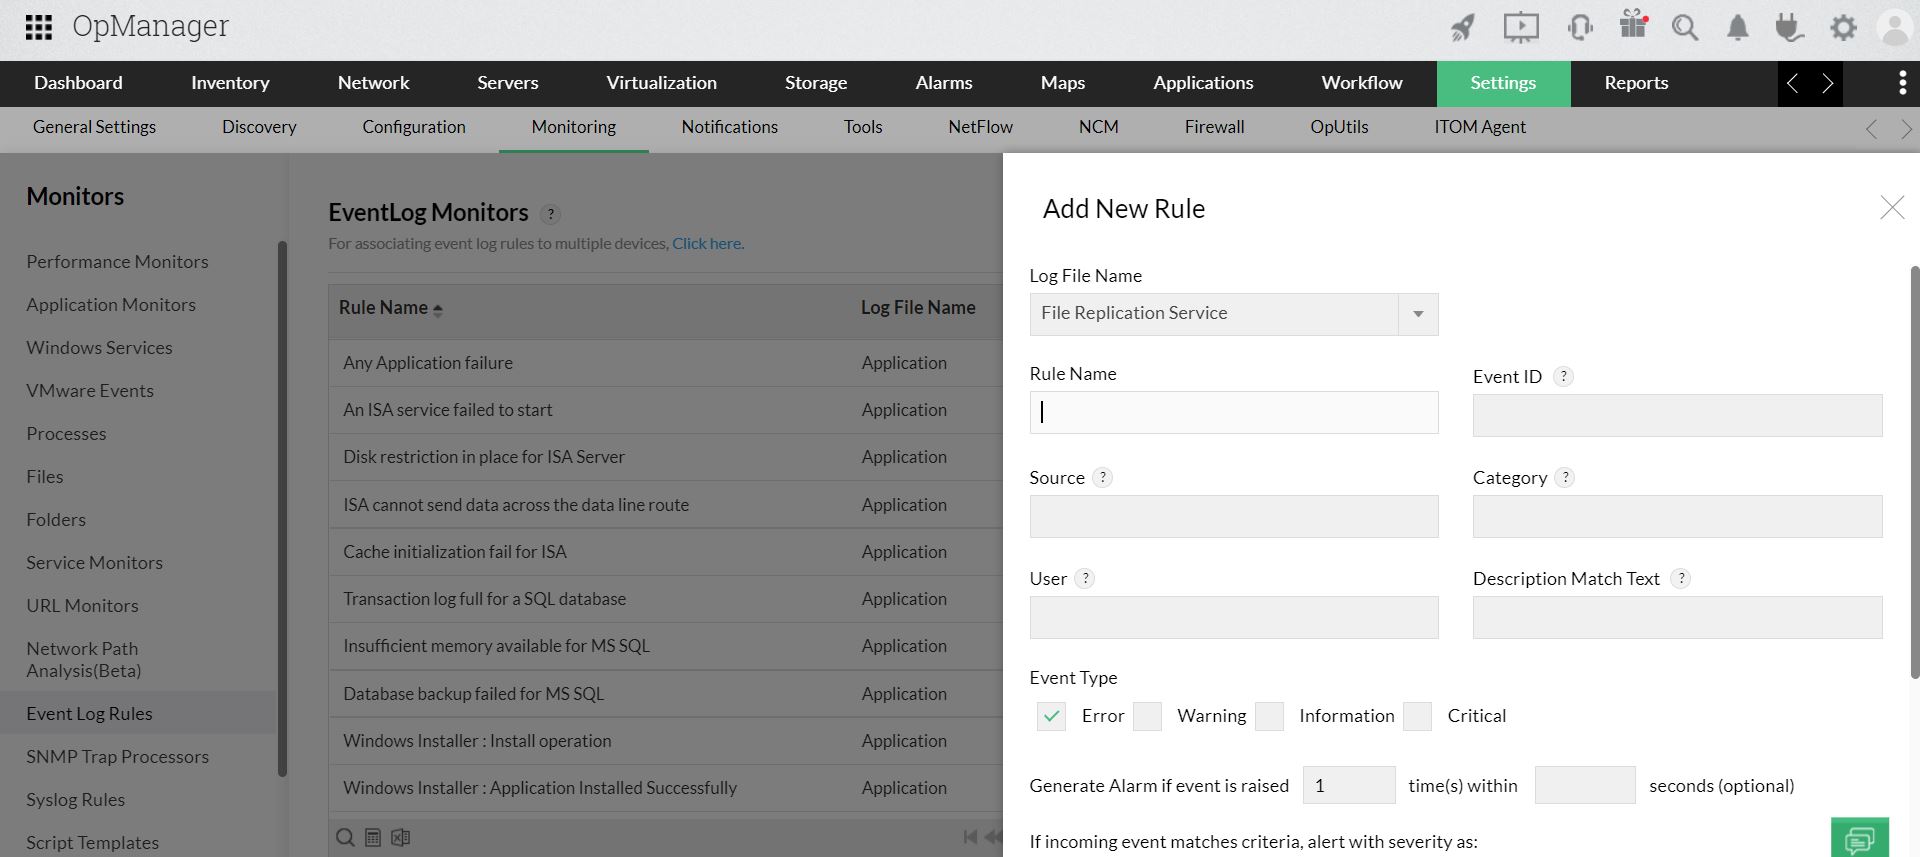
- 要添加新规则,点击 Add。
注意:除规则名称(Rule Name)外,其余字段均为可选。你在各字段中输入的内容用于过滤事件。例如,当你指定了 Source 和 Event ID 时,将监控来自该 Source、且具有该 Event ID 的所有事件。再如,如果你只指定 Category 为 error,则会监控所有类别为 error 的事件。- 选择日志文件名称(Log File Name)。
- 输入一个唯一的 Rule Name。
- 输入要监控的 Event ID。这是事件日志的唯一标识符。
- 输入事件 Source。这是记录该事件的来源,可以是某个application或其子组件。例如:DesktopCentral、Microsoft Windows security
- 输入事件 Category。每个事件源会定义自己的类别,比如 data write error、data read error 等,事件会归属到其中某一类别。
- 输入 User 名称,以便根据事件发生时已登录的用户来过滤事件日志。
选择 Event Types,以事件类型为条件过滤事件日志。通常包括 Error、Warning、Information、Security audit success 和 Security audit failure。
Description Match Text:输入要与日志消息进行比较的字符串。系统会过滤出在日志消息中包含该字符串的事件。
你也可以使用正则表达式(RegEx)来指定此字段的匹配条件。例如,某条事件日志描述为“Check whether any firewall is blocking”。下面是针对该消息的一些 RegEx 示例:
条件 逻辑 RegEx 模板 实际 RegEx 同时包含 “Check” 和 “any” AND (?=.*XXX)(?=.*YYY) (?=.*Check)(?=.*any) 包含 “blocking” 或 “firewall” 其中之一 OR (XXX)|(YYY) (blocking)|(firewall) 不包含 “firewall” NOT ^(?!.*XXX).*$ ^(?!.*firewall).*$ - Generate Alarm if event is raised: 默认情况下,当事件发生时,OpManager 会生成告警。不过,你可以配置在指定秒数内、该事件连续发生多少次之后才触发告警。
- 为 OpManager 中由该事件生成的告警选择一个severity(严重性)级别。例如,对于安全事件,你可以将严重性设置为 Critical。可用的严重性级别包括 Critical、Trouble、Attention、Clear 和 Ignore event。(Ignore event 选项用于对该事件不生成告警)
- 点击 OK 保存事件日志规则。
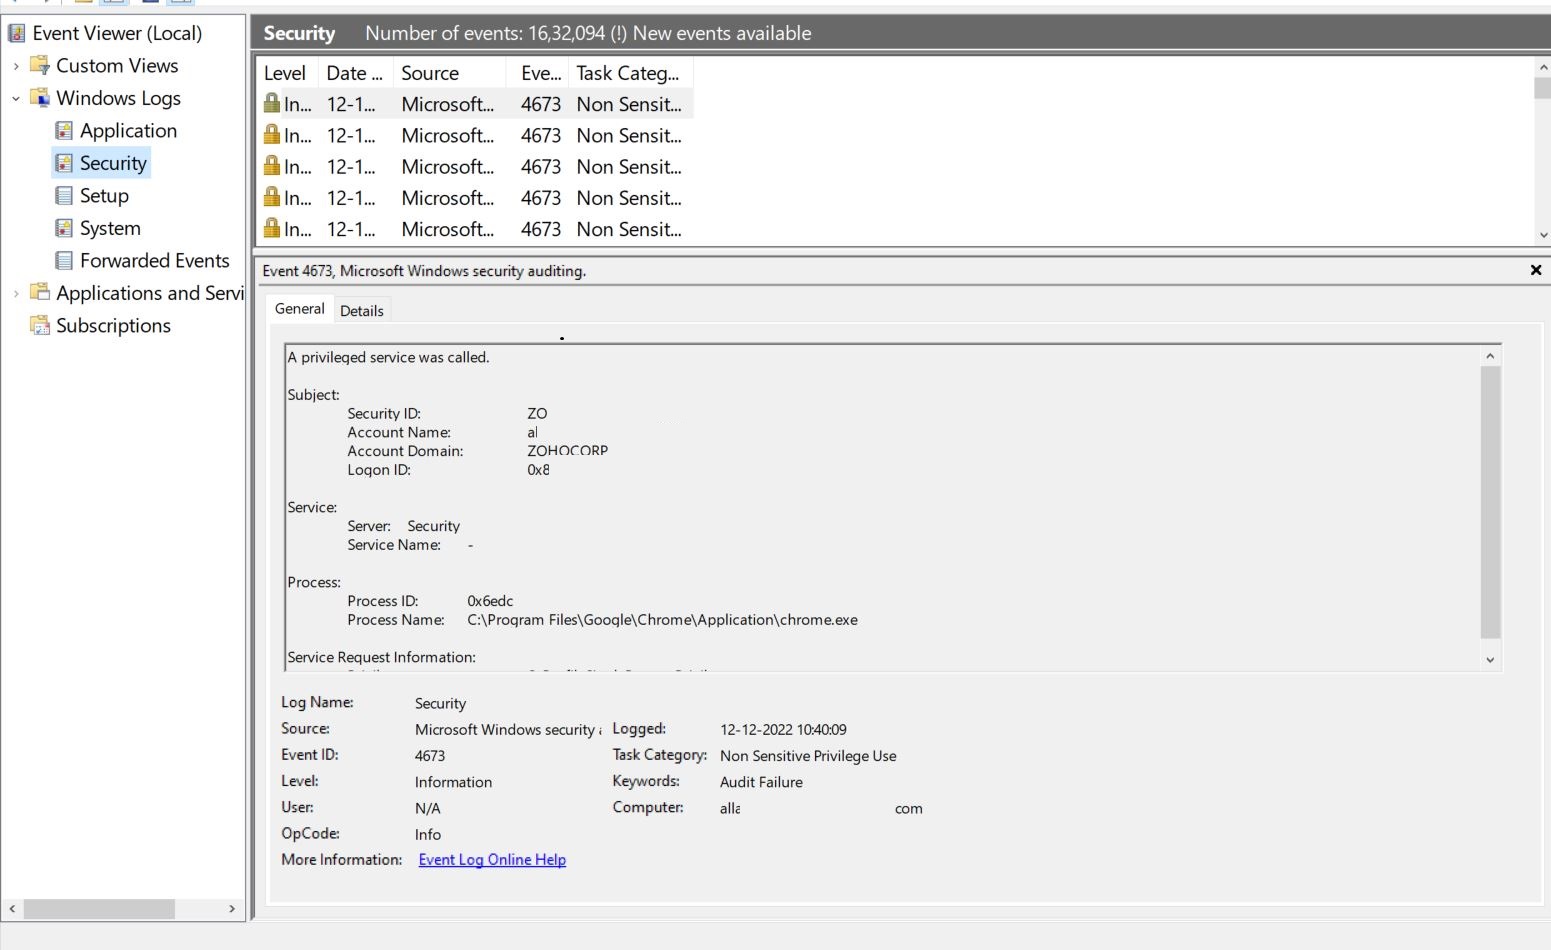
上图展示了一个安全事件的示例。你可以从事件查看器中获取必要信息,将其填写到 OpManager 中并监控该事件。
监控自定义事件日志
你同样可以监控自定义类别下的事件日志。某些application会将事件记录到 System/application/Security 这些默认类别之外的新类别中。你现在可以在 OpManager 中配置规则,以解析此类自定义类别中的事件,并在 OpManager 中触发相应的告警。操作步骤如下:
- 进入 Settings > Monitoring > Event Log Rules
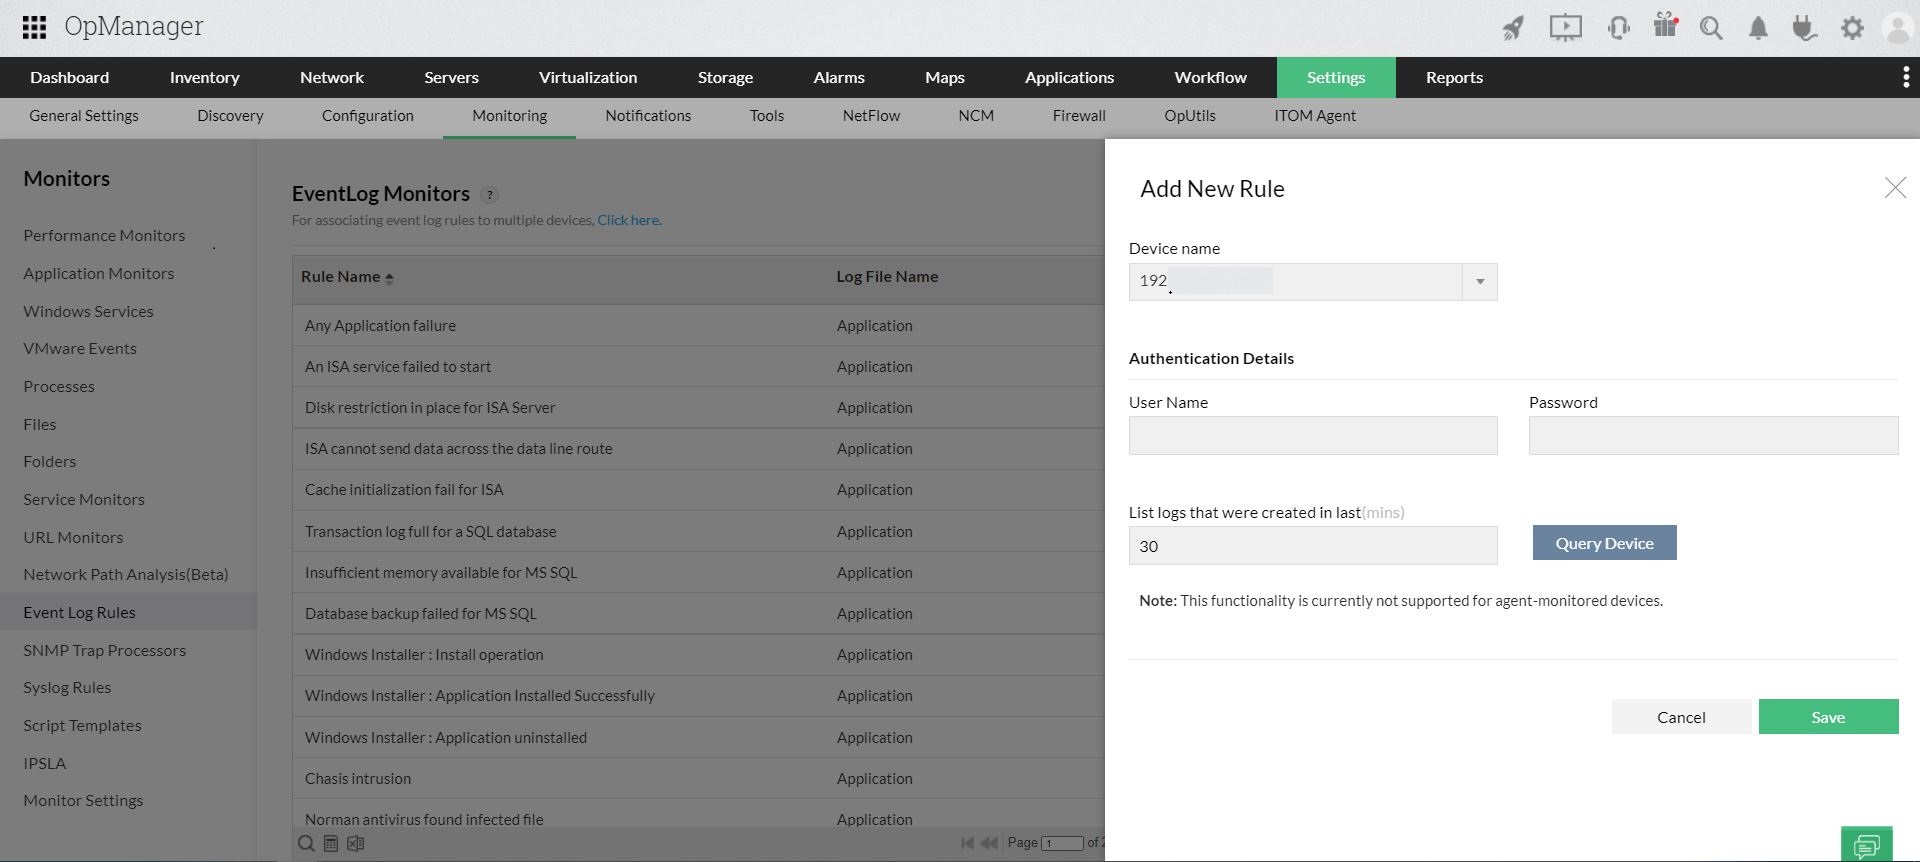
- 点击 Add Custom Event log
- 从下拉列表中选择一个设备,在该设备上查询事件类别。
- 填写该设备的 WMI 账号信息,即 User Name 和 Password。
- List logs that were created in last 配置用于列出日志的时间范围,然后点击 Query Device
- 所选设备中的自定义日志会被列出。从 Discovered Log Files 中选择一个日志文件并点击 OK
如何为多个设备批量配置事件日志监视器
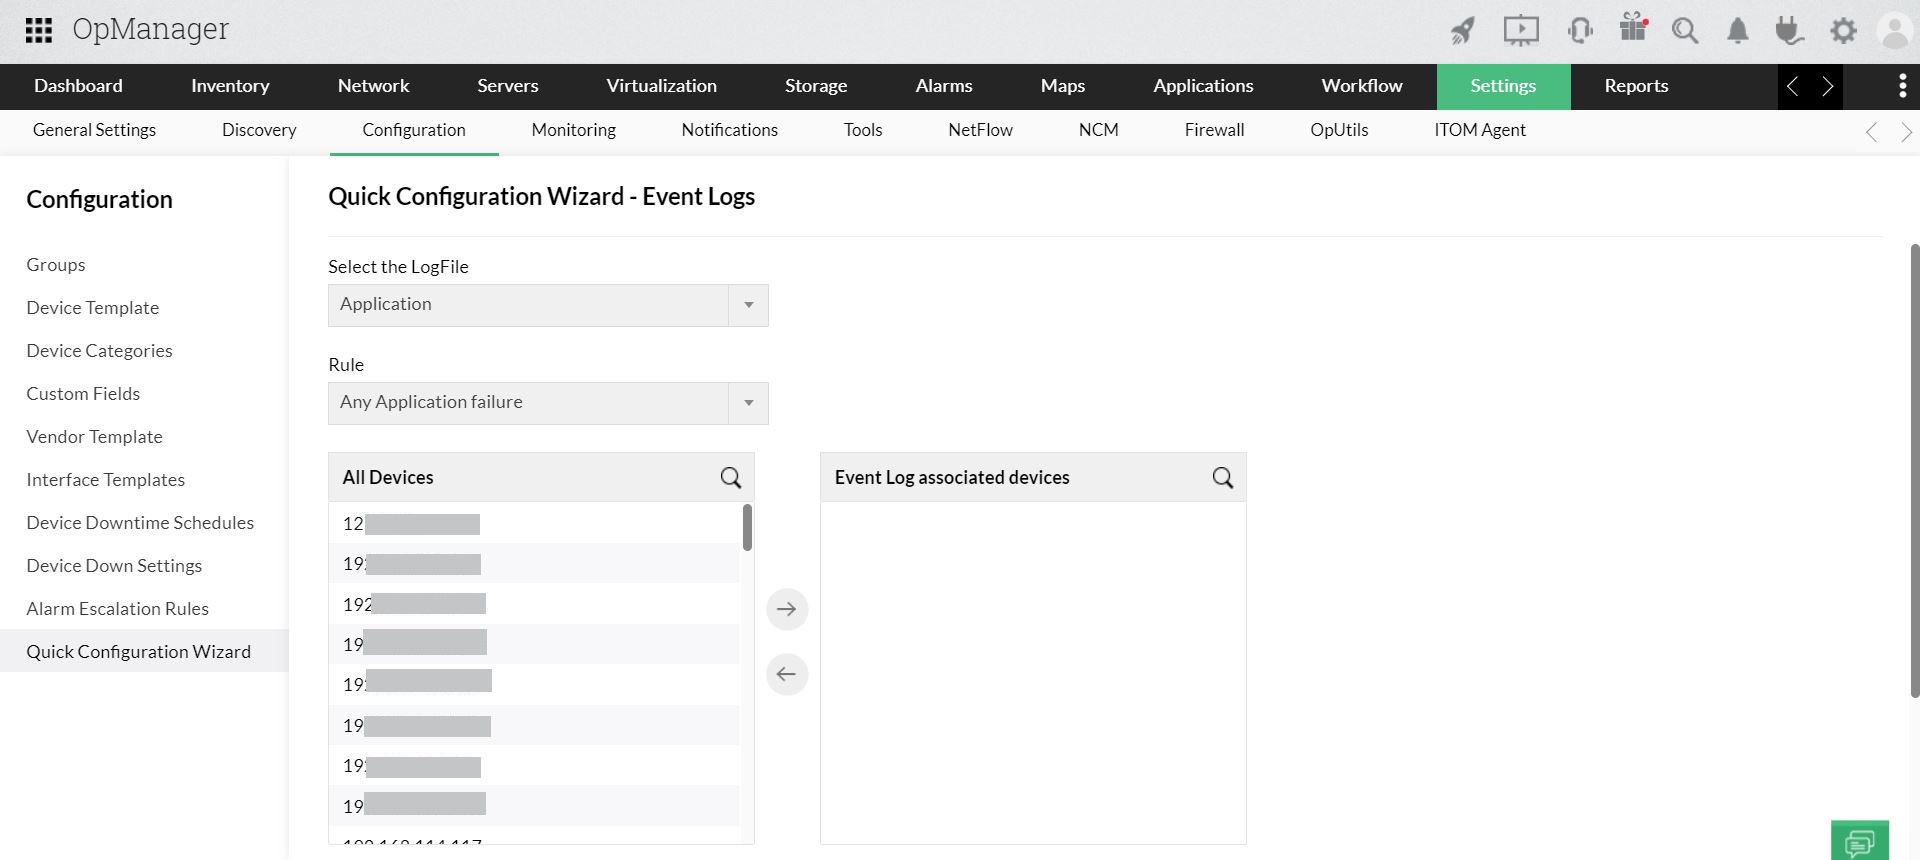
在 OpManager 中,通过 Quick Configuration Wizard 选项,可以轻松地将事件日志监视器关联到多个设备。
- 导航到 Settings > Configuration > Quick Configuration Wizard。
- 点击 Event log rules。
- 选择日志文件,例如 application、Security。再在 Rule 下拉菜单中选择你要监控的事件,并关联该规则。
- 在 All Devices 列中选择设备,并将其移动到 Selected Devices 列。
- 点击 Save。这些监视器将会关联到网络中所有选定的设备。
将事件日志规则自动关联到设备
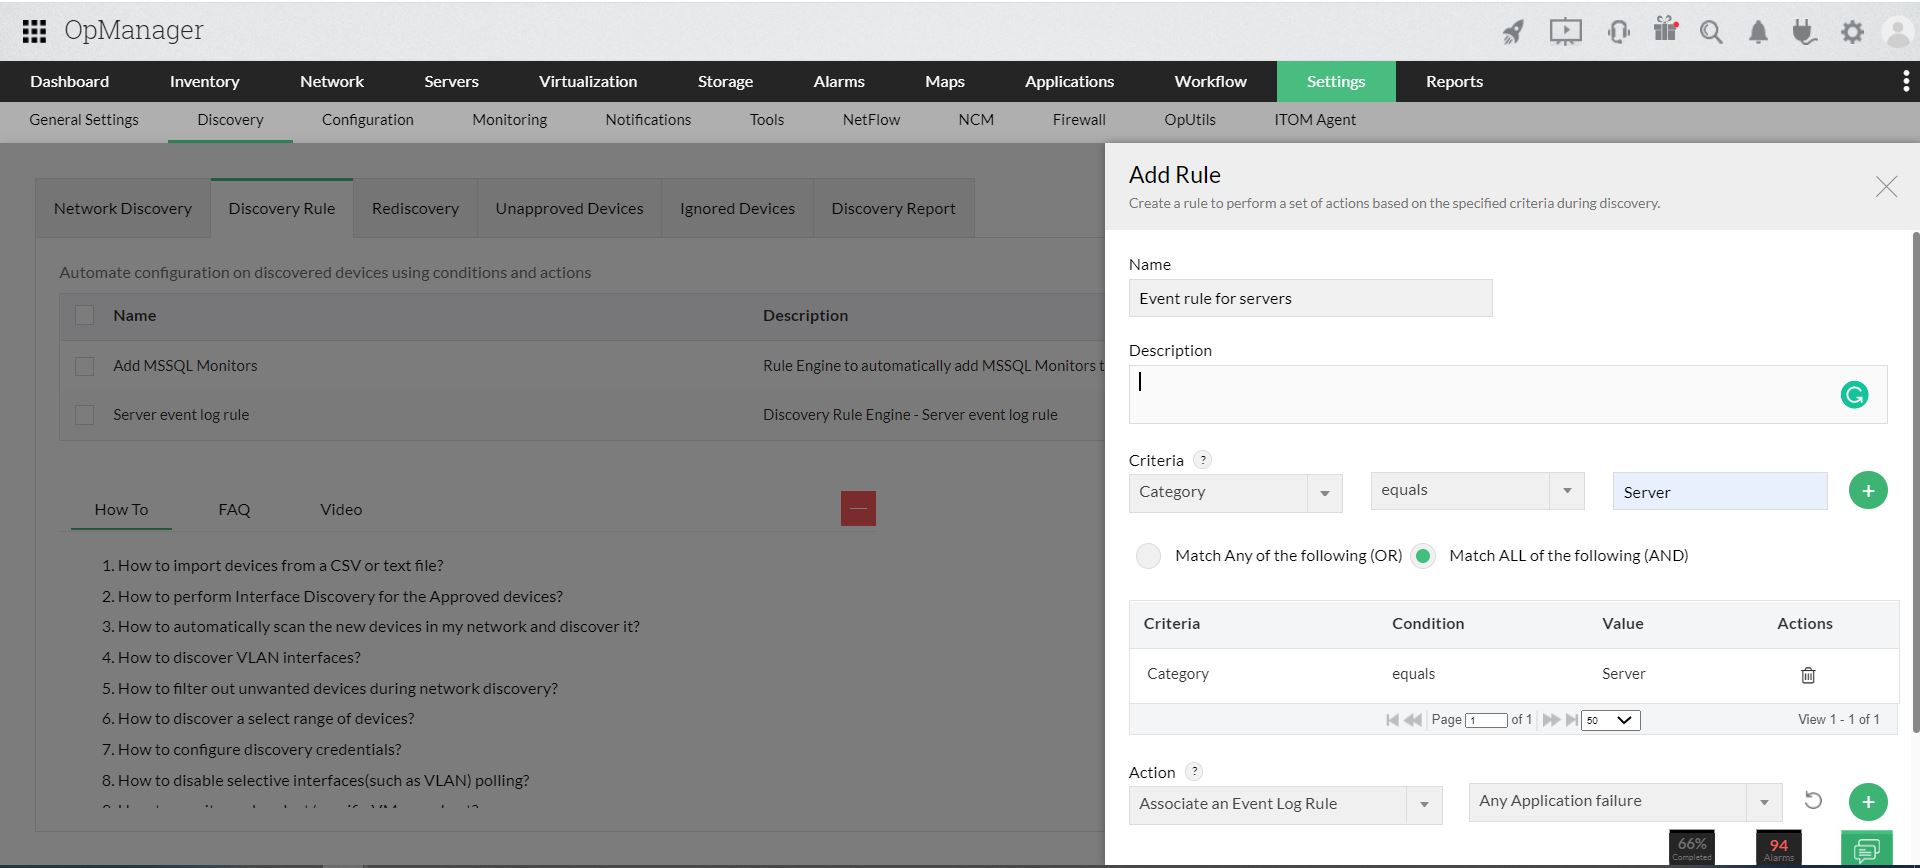
使用 QCW 将事件日志规则应用到多个设备非常方便,但如果你经常发现并添加新设备进行监控,那么为新设备添加事件日志监视器会变得非常繁琐。
你可以通过 Discovery rule engine 自动化事件日志规则的关联过程。通过该选项,你可以创建自己的规则,将事件日志规则关联到特定设备,例如 Windows Server。
每当 Windows Server 在 OpManager 中被发现时,事件日志规则将自动应用到这些设备。
接收关键事件的即时通知
你可以通过 Notification Profile 功能配置接收重要 Windows 事件的通知,通知渠道包括 SMS、电子邮件等。在选择接收通知的条件时,勾选 Event Log rule generate alarms 选项,以便通过各类渠道接收与事件相关的告警。
感谢您的反馈!