
终端管理资讯文章
ManageEngine卓豪Endpoint Central是一个全面的统一终端管理工具。资讯文章将从终端管理、终端安全、IT运维管理、员工数字化体验等多个角度阐述终端管理的方方面面,这里将是终端管理知识补给站。
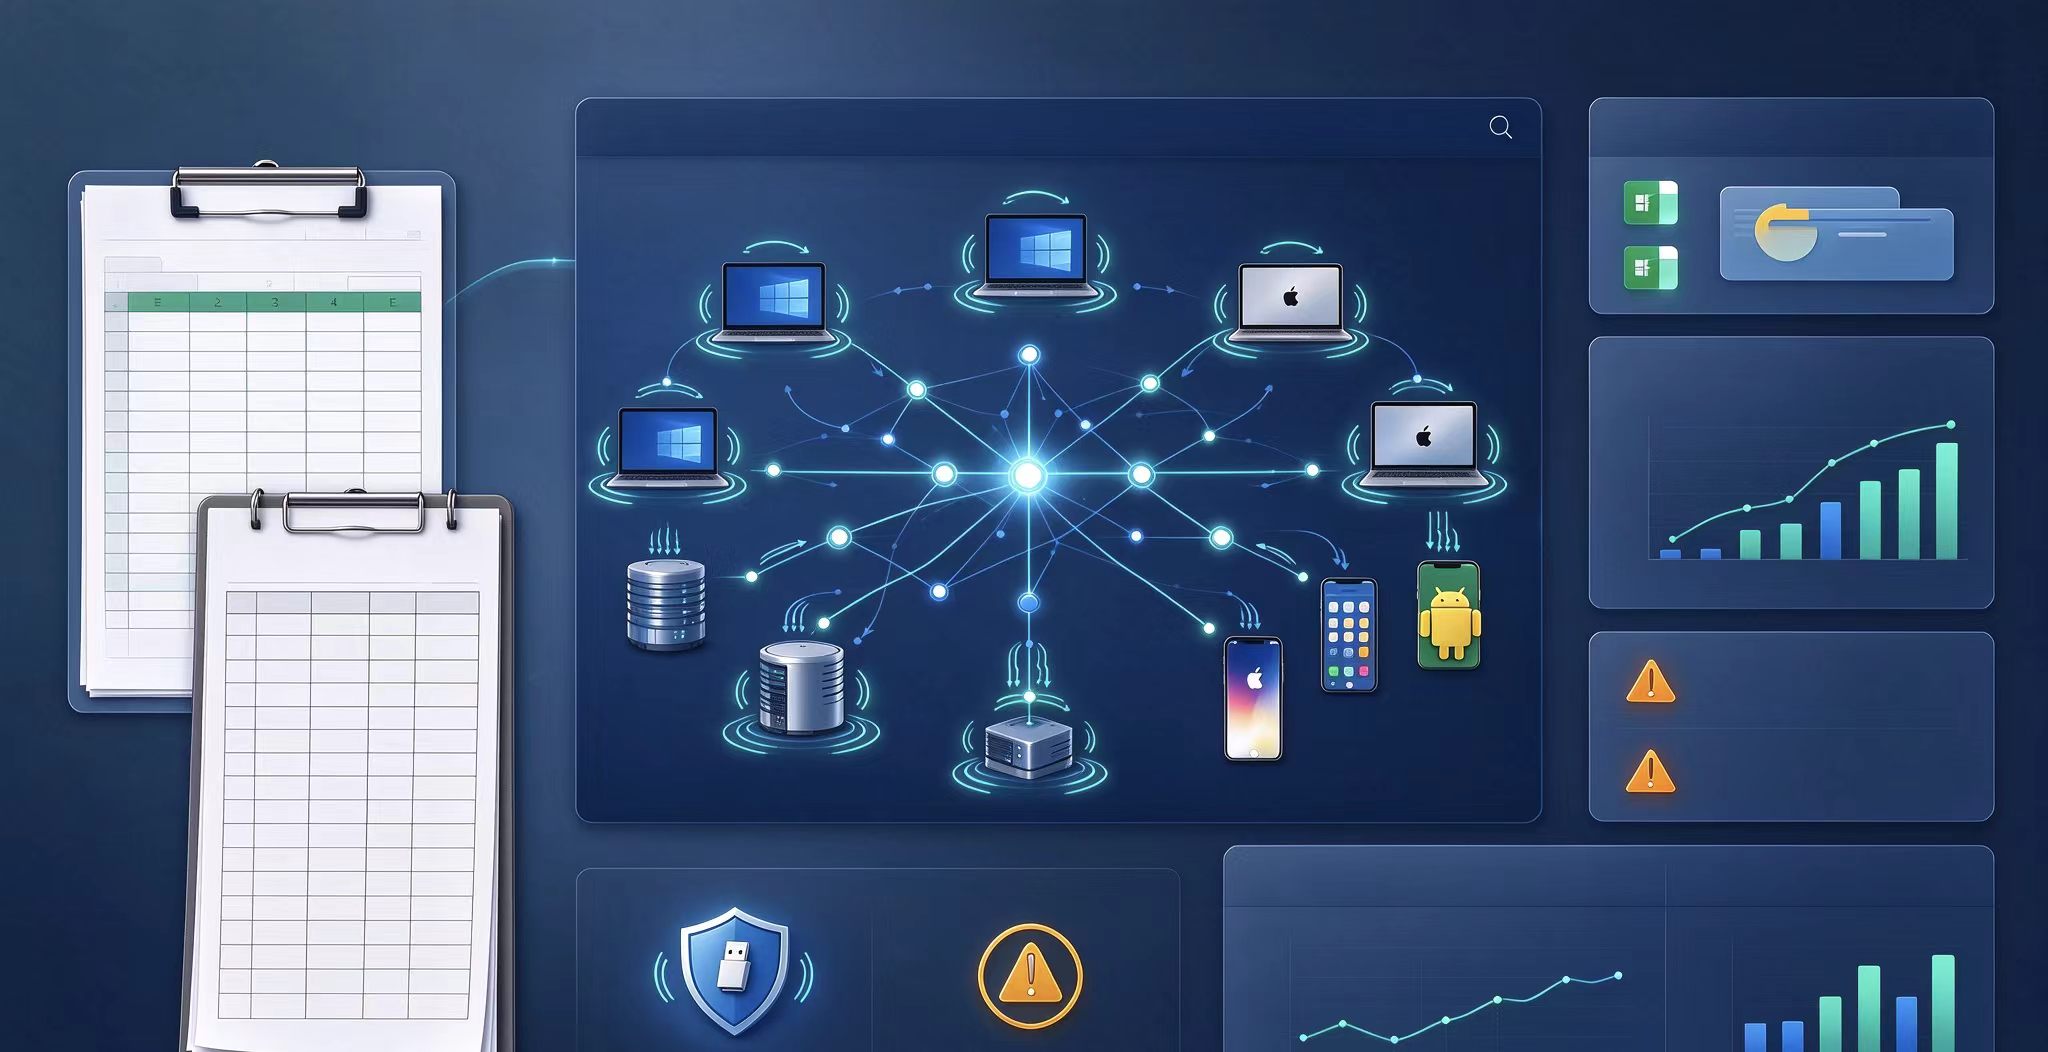
年底盘资产,IT的Excel台账还撑得住吗?聊聊「IT资产管理自动化」
每年11月起,企业陆续进入年终盘点季,而多数运维手里的答案是一份全靠自觉维护的Excel台账——登记追不上变化、看不见软件资产、人工盘点耗时数周。自动化IT资产管理让资产数据从“靠人记”变成“靠系统自动维持”:终端部署代理后自动扫描全网软硬件资产、管理软件许可证合规、软件计量统计使用情况、变更告警、预定义库存报告直接生成,年终盘点从人海战术变成一次报表核对。
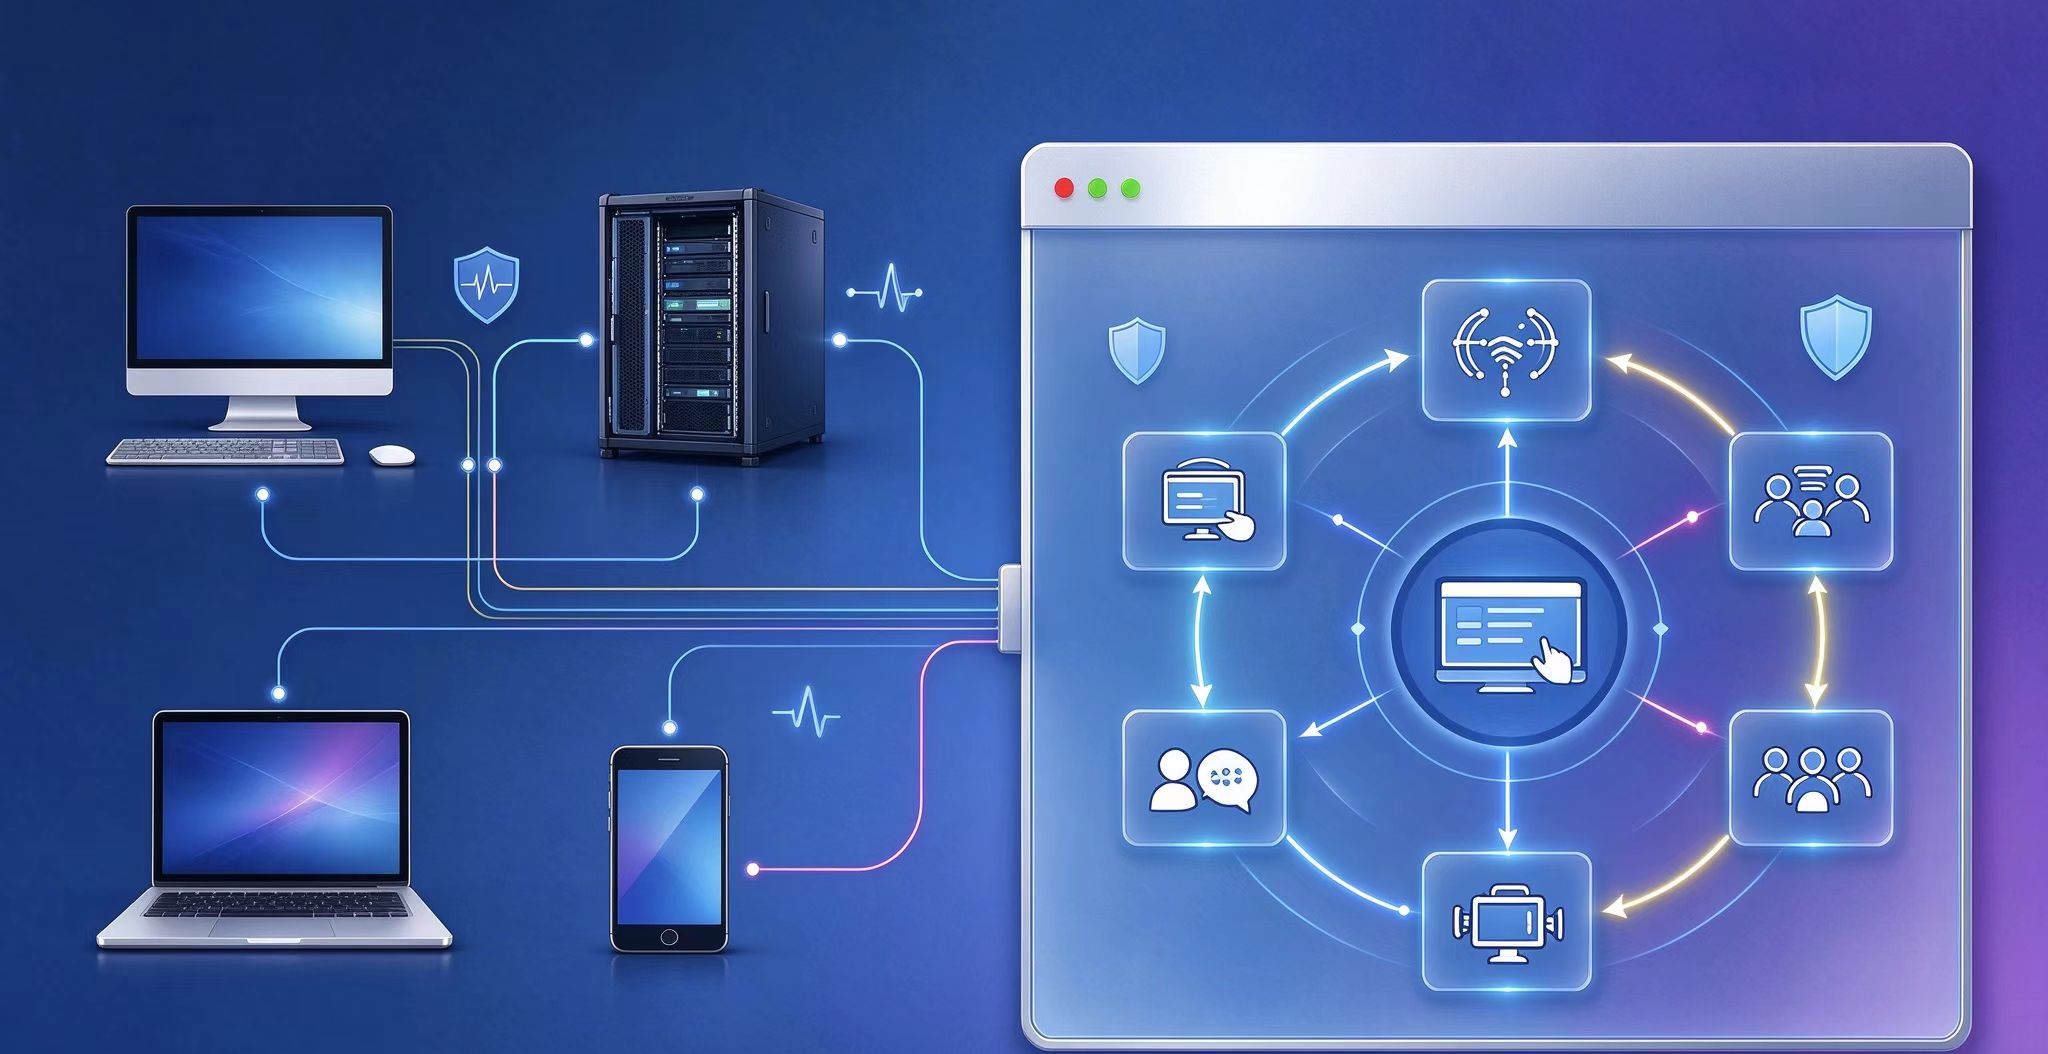
远程访问与故障排除:让分散终端的运维不再依赖现场
终端分散于总部、分支与家庭网络,现场排障在成本与时效上均已难以为继。远程访问与故障排除通过连接建立、会话内操作、多人协作、用户沟通、过程留痕、场景延伸六大环节,构成从“连得上”到“查得清、说得明”的完整链路。Endpoint Central 将其收敛于同一控制台,实现响应更快、协作更顺、操作可审计,让 IT 支持从被动救火转向常态服务。
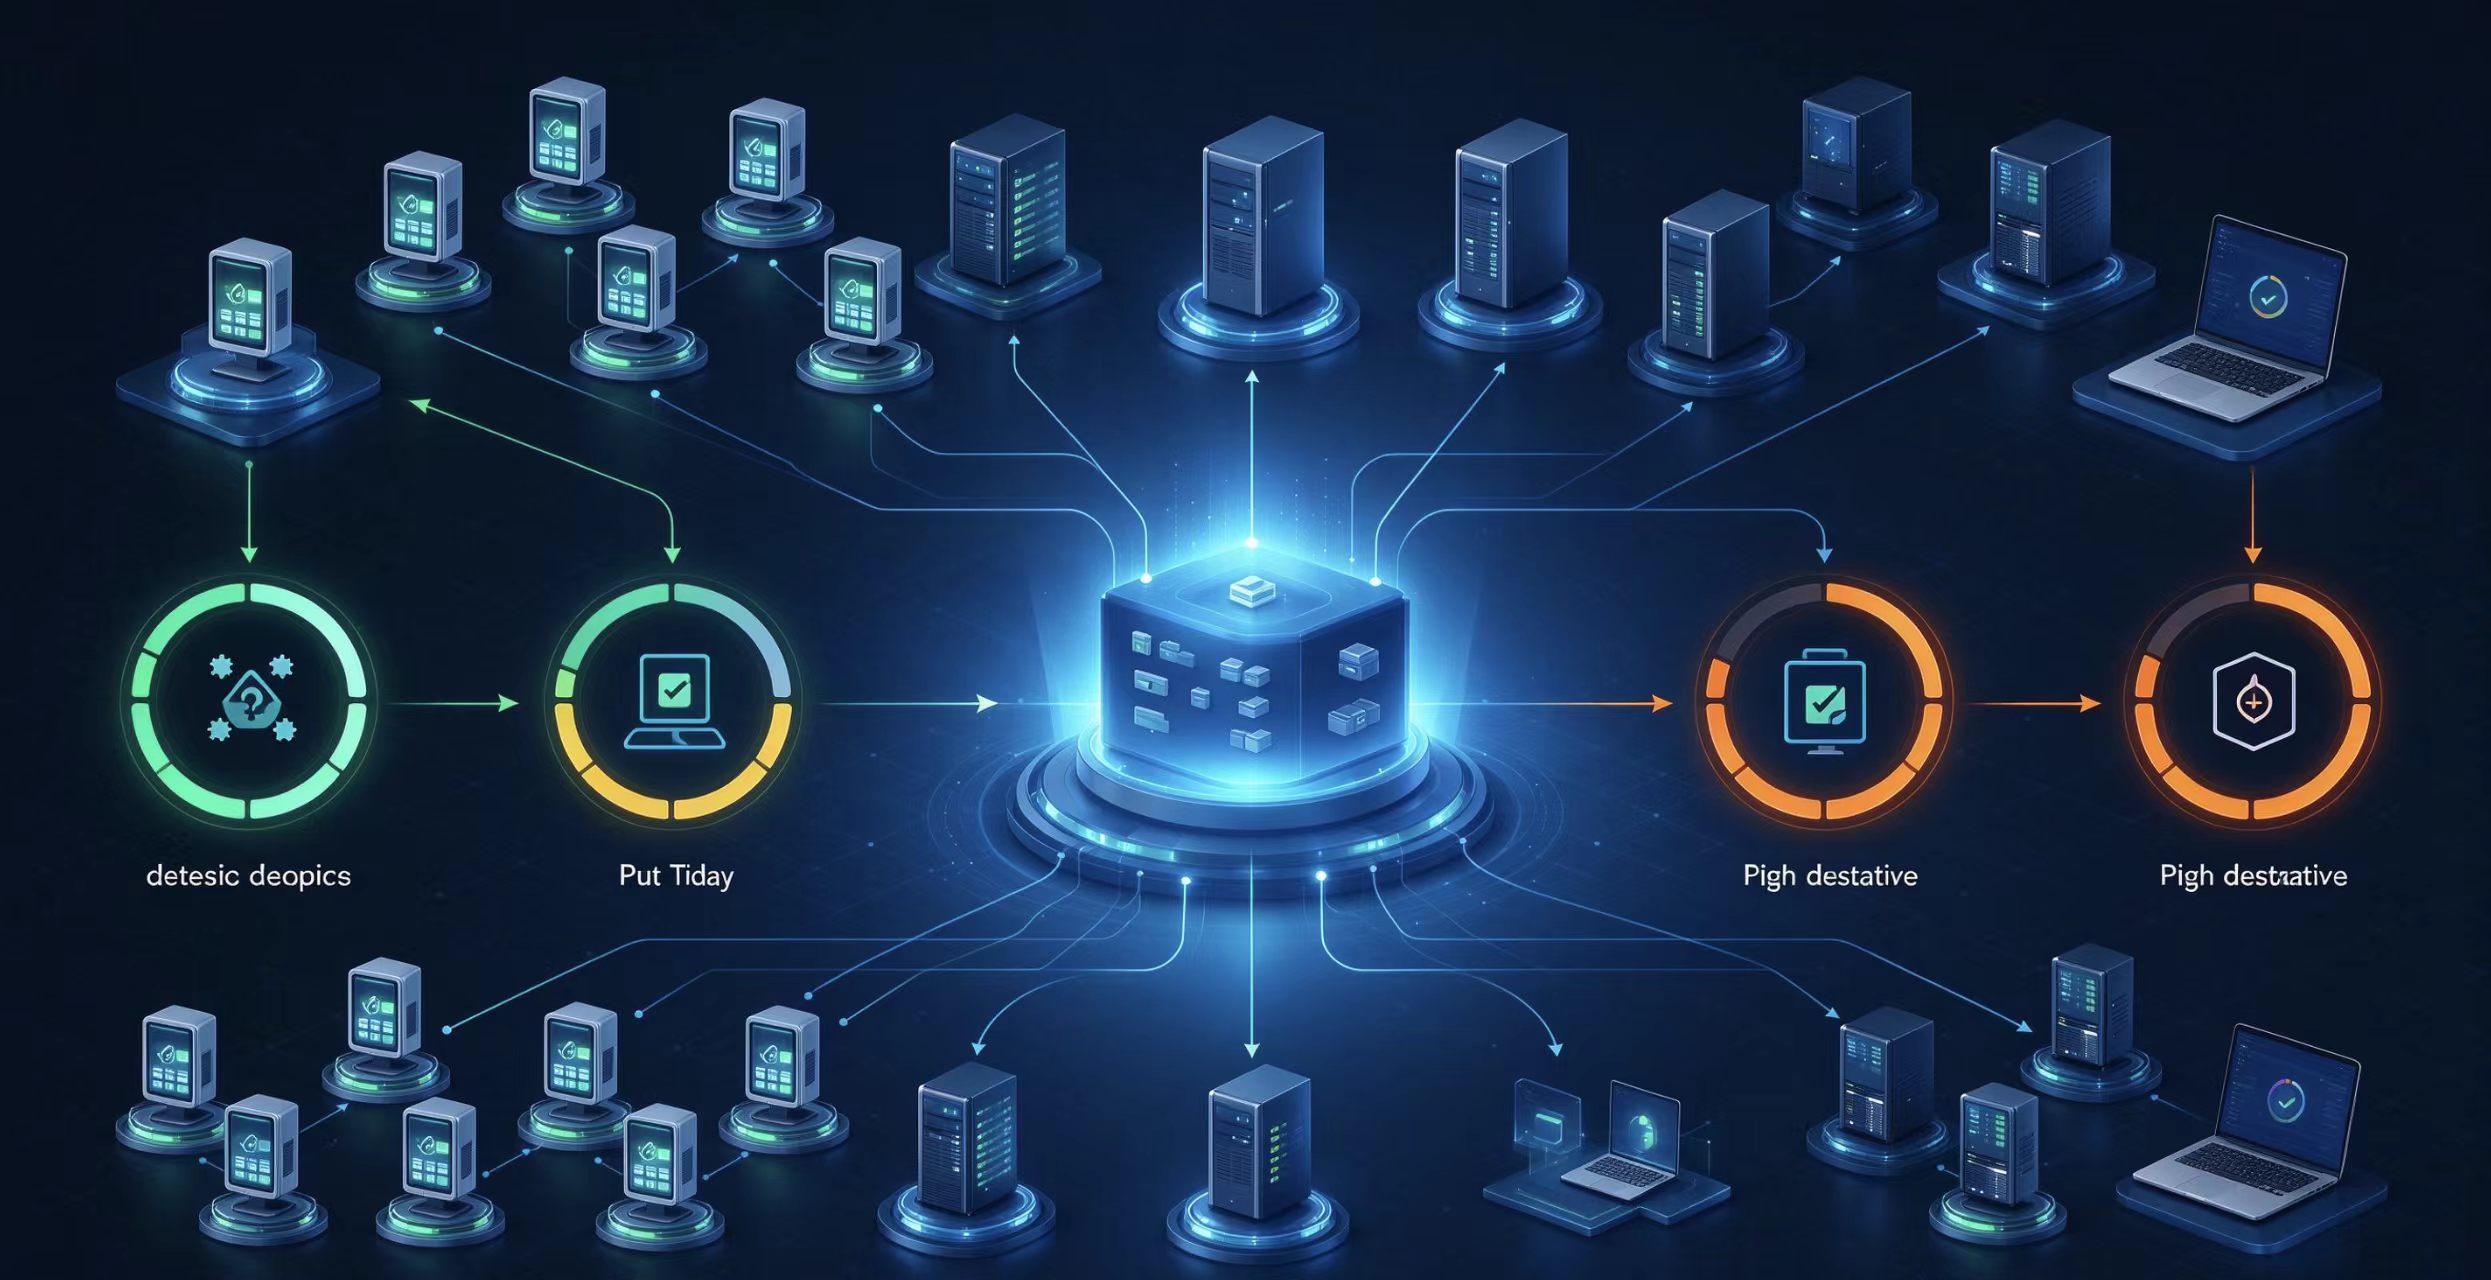
企业终端补丁管理:从漏洞扫描到自动化部署的闭环实践
本文剖析了企业终端补丁管理的四大难点——发现难、风险高、覆盖难、举证难,并提出以“数据驱动、自动执行、全程可查”为核心的技术解法:依托持续同步的漏洞库触发全网扫描,通过测试组灰度验证控制变更风险,借助时间窗、延迟部署与 Wake-on-LAN 实现策略化分批覆盖,最终以健康分级与合规报表完成闭环。文章指出,补丁管理的关键在于将依赖个人经验的运维,沉淀为可持续运转、可度量可追溯的技术机制,实现从被动救火到常态运营的转变。
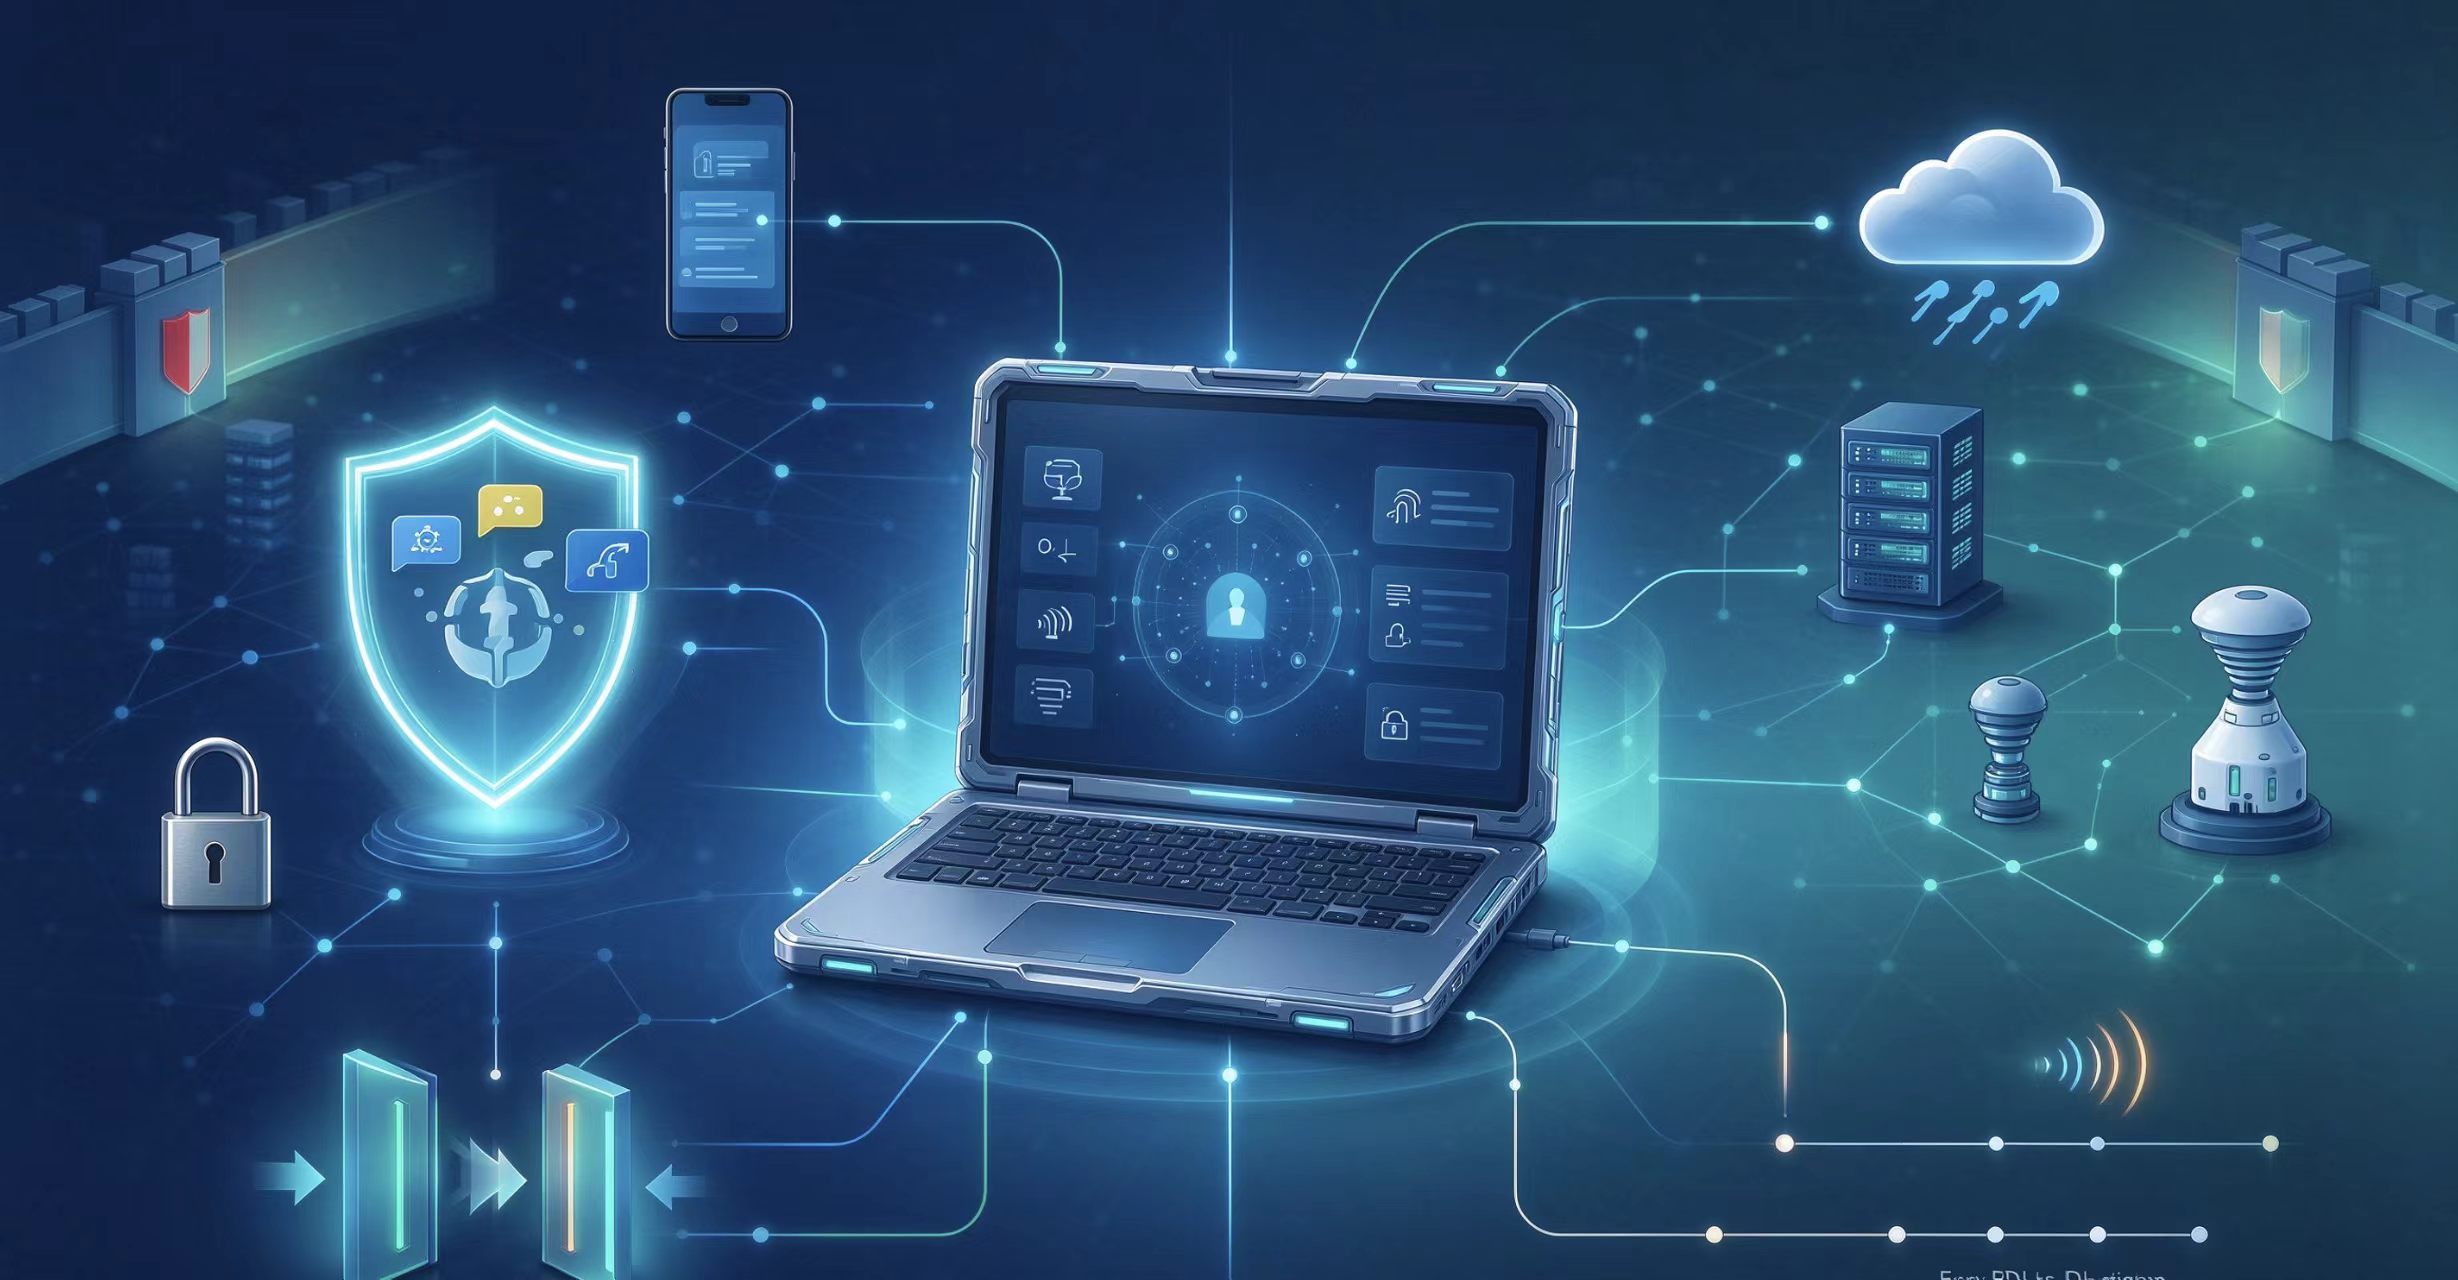
数据安全的战场已经转移到终端:企业如何守住最后防线
IBM《2025 年数据泄露成本报告》显示,全球单次数据泄露平均成本已达 444 万美元,数据泄露的主战场已从网络边界转移到每一台终端。本文剖析传统边界防护失效的根源,介绍 Endpoint Central 如何将数据安全内嵌于统一端点管理与安全(UEMS)体系:通过敏感数据发现与分类、数据泄露防护(DLP)、数据加密、容器化、文件追踪与镜像、取消配置擦除六项能力,并协同补丁管理、USB 设备管控与反勒索软件,构建端点数据安全闭环,让安全长在运维里。
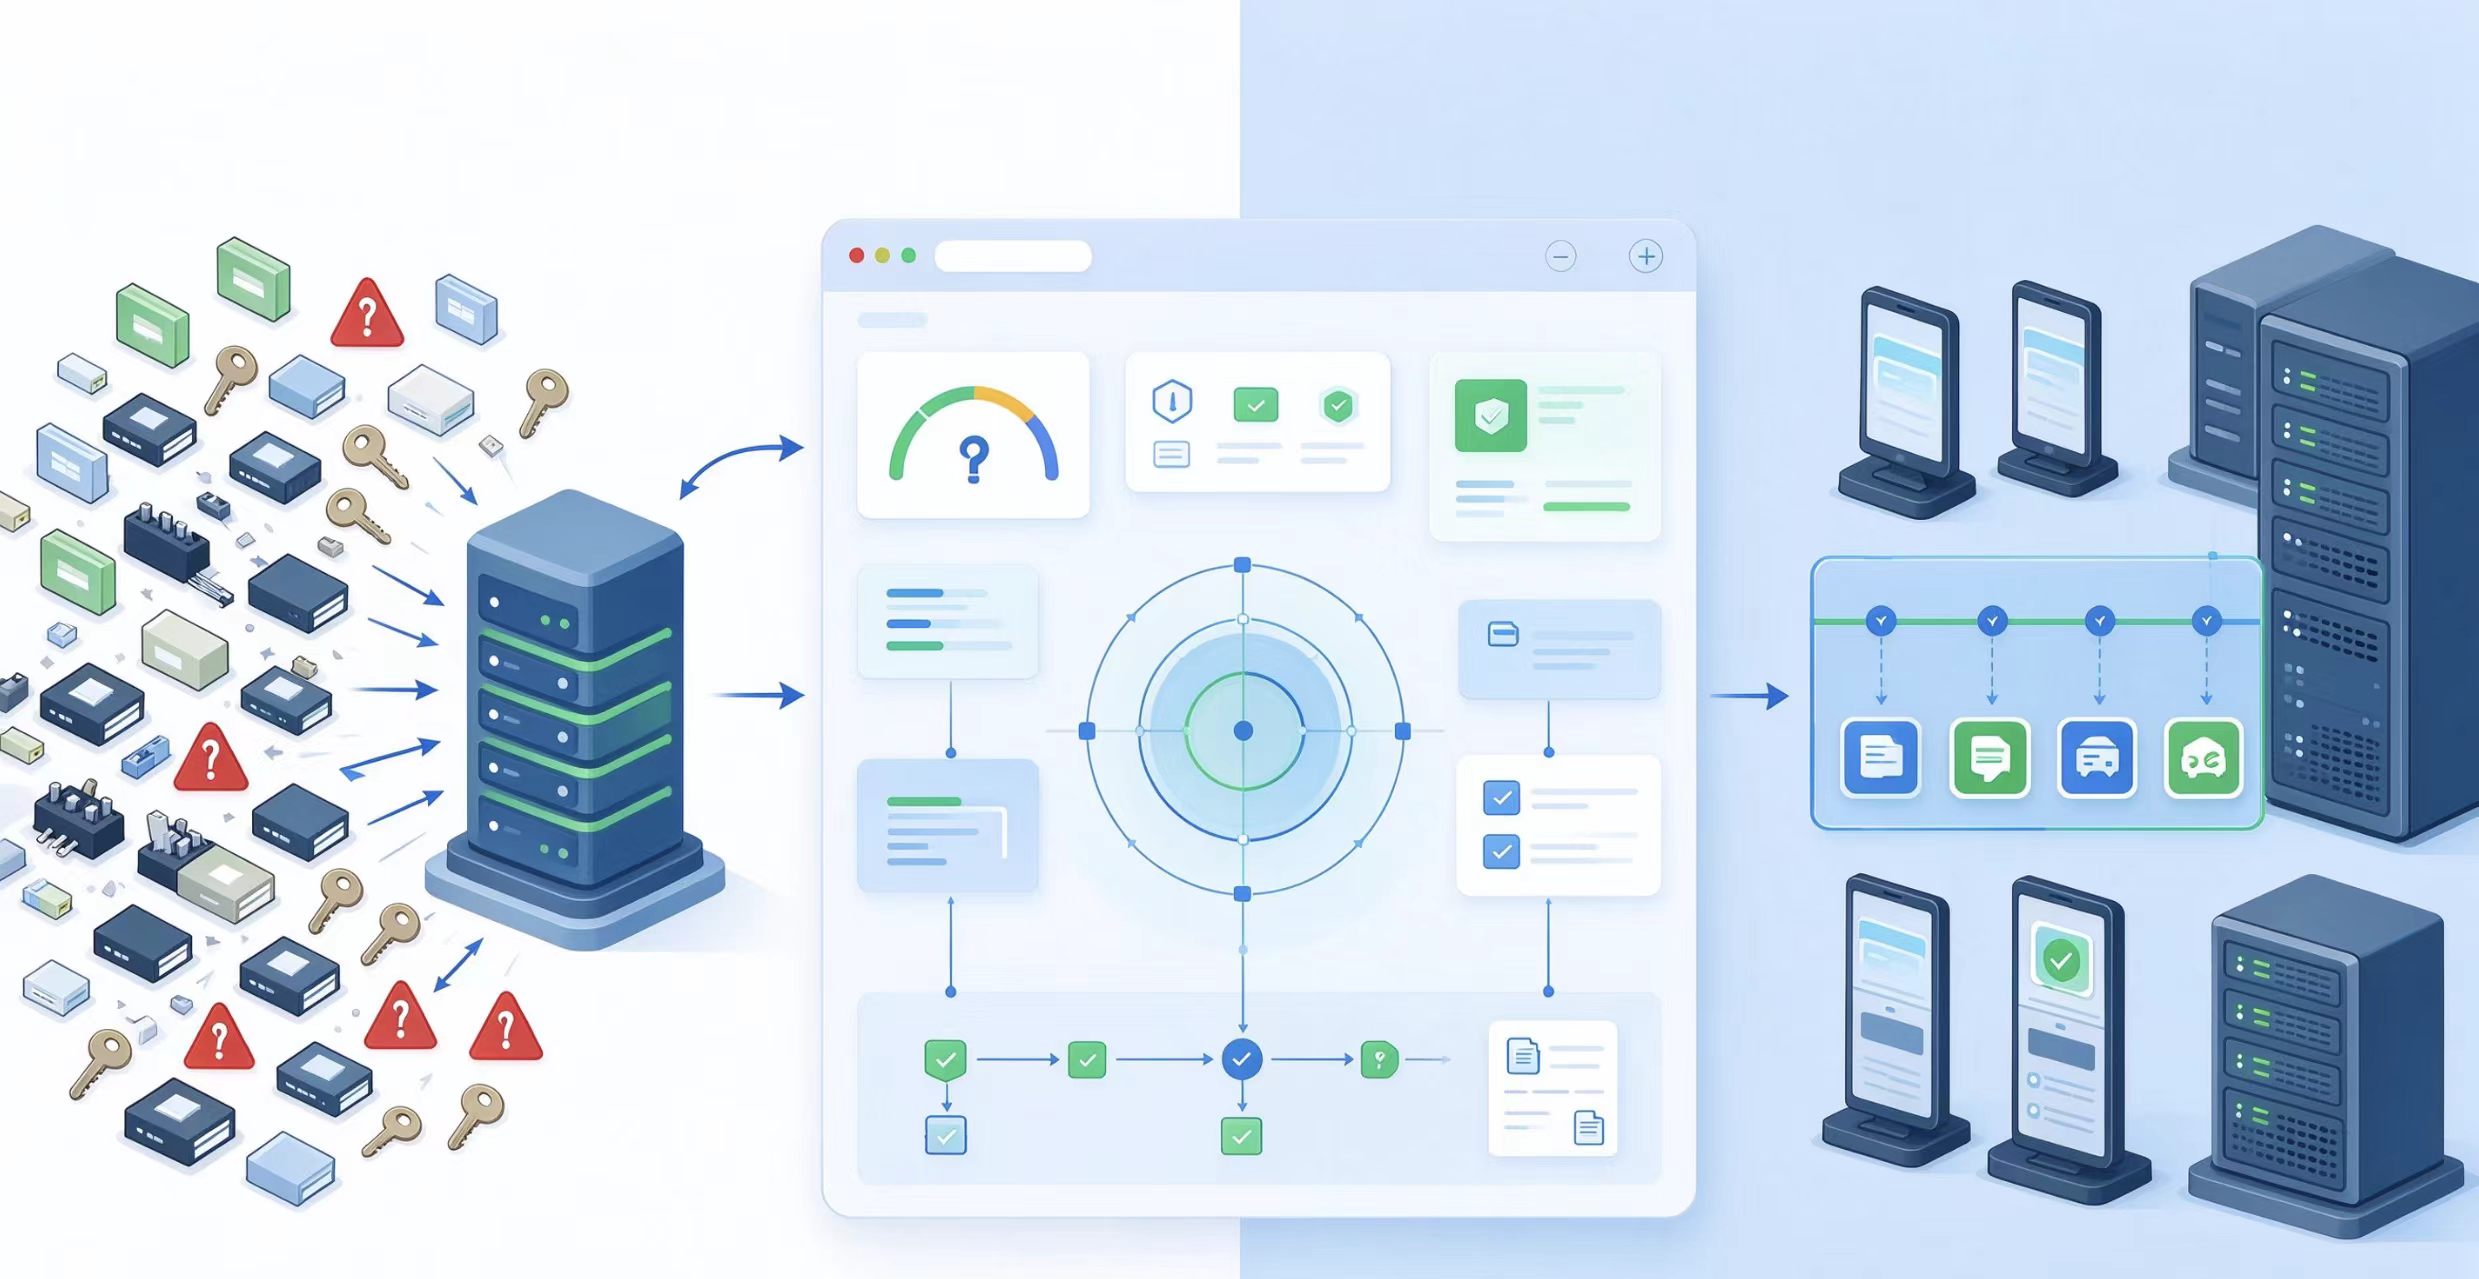
别让“未受控软件”成为攻击跳板:应用控制与权限管理的零信任落地之道
本文以企业内网因“影子软件”被渗透的案例切入,指出软件资产失控、管理员权限泛滥、行为无法追溯是终端安全的三大隐患,核心解决思路是从“默认允许”转向“默认拒绝”的零信任应用控制。文章提出精细化应用识别、审计与严格双模式部署、子进程管控、最小权限与即时提权、条件访问与按应用VPN五层能力,并介绍 Endpoint Central 如何以统一控制台实现策略定义、试运行、强制执行到审计追溯的全生命周期闭环管控。
终端遭遇恶意软件:黄金一小时内怎么把损失锁死?
文章针对终端恶意软件响应迟缓的问题,提出「恶意软件熔断法」,通过四步流程将响应时间从小时级压缩到分钟级:一是AI驱动的智能检出,覆盖无文件、内存、LOTL等攻击;二是按威胁等级分级阻断,避免一刀切影响业务;三是基于MITRE ATT&CK溯源攻击入口与扩散路径;四是以反勒索备份恢复做数据兜底。Endpoint Central将四步能力集成于同一轻量代理,构建检出、阻断、溯源、兜底的完整纵深防御体系,最大限度压缩风险窗口。
让员工的浏览器"只干该干的事":企业浏览器管控四道防线
浏览器是员工日常使用最多、企业最难管住的软件。本文基于Endpoint Central的浏览器安全能力,提出四道防线:限制未批准浏览器、将业务浏览器锁定到指定网站、隔离不信任网站访问、路由兼容老旧系统,并辅以扩展管理与Java规则管控,帮助企业让浏览器“只干该干的事”。
补丁日第二天的投诉,其实在部署策略里就注定了
每月补丁日全员终端同时强制重启,业务单据丢失引发大量投诉。本文拆解补丁重启风暴成因,给出分级错峰重启五步法,搭配 Endpoint Central 精细化重启策略,拆分维护窗口,避免集体停机。
300台电脑补丁推完了就完事?「补丁稽核闭环」怎么兜底
补丁只推送不验收,未重启导致漏洞敞开,极易中招勒索病毒。Endpoint Central 实现推送 - 校验 - 催办 - 出证闭环,核验下载、安装、重启真实状态,自动排查异常终端,一键生成合规审计报告。
最危险的漏洞,往往不在 Windows 上
很多企业 IT 面临难题:第三方应用缺少企业级分发通道、更新弹窗打扰员工办公、不清楚软件资产版本、发通知后无法核验修复情况,合规数据难以统计。通过目录归一、版本测绘、包库同源、静默分发、合规对账五步落地补丁同源,Endpoint Central 统一管理系统和第三方补丁,按分组部署、自动生成合规报表。
首席信息安全官(CISO) 终端安全检查清单
网络威胁常态化,公司及机构终端安全已成刚需。这份实操清单覆盖风险治理、团队提效、可视管控、成本优化四大模块,借助 Endpoint Central 精简安全工具,保障关键业务合规稳定运行。
终端告警和 IT 工单对不上:聊聊「运维工单联动链」
构建事件触发 - 工单生成 - 处置回写 - 结单归档四段联动链路,终端告警分级派单、操作全程溯源、证据统一归档,消除两套系统数据不对齐问题,降低运维重复工作量。
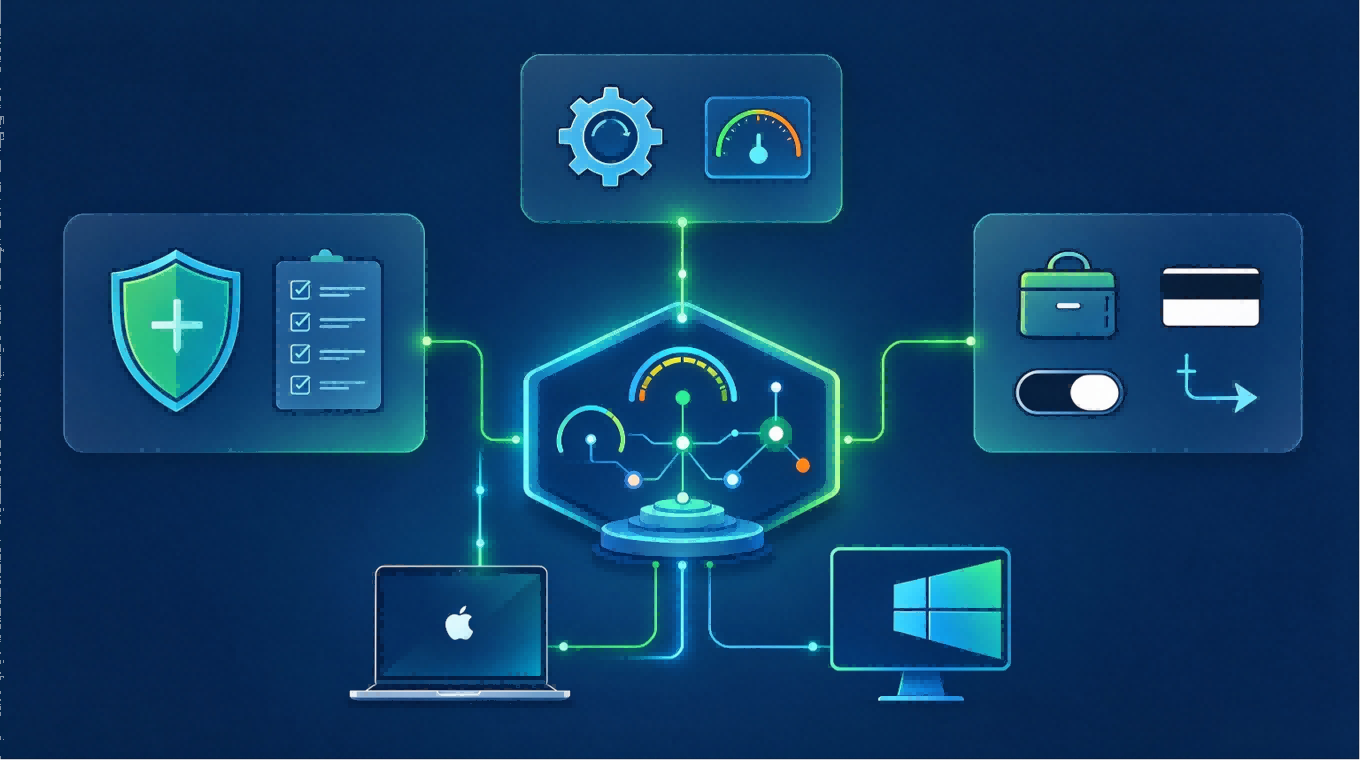
设计团队的 Mac 没人管?聊聊「Mac 统一管控三件套」
企业 Mac 长期存在管控难点:系统更新难推送、配置零散、应用分发低效、FileVault 加密未启用。ManageEngine Endpoint Central 依托 Apple MDM,通过配置基线、补丁合规、应用管控三件套,实现 FileVault 密钥托管、系统及第三方补丁管理、多格式应用黑白名单管控,统一控制台管理 Mac 与 Windows,兼顾研发设计人员使用体验与企业安全合规。
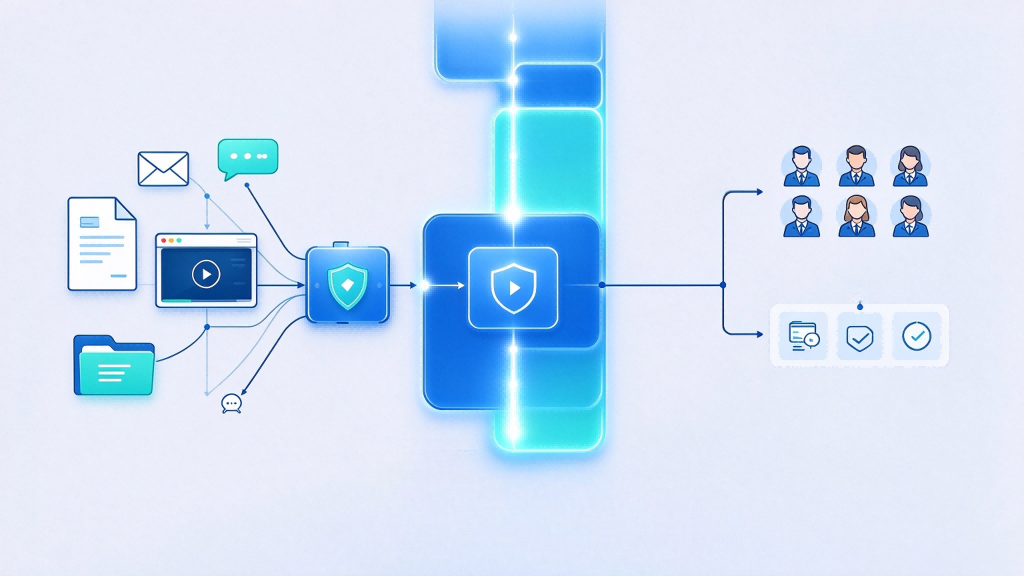
销售还在用去年的产品手册?聊聊「移动内容分发通道」
企业 PDF、培训视频、产品手册通过微信、网盘、邮件分发易出现版本过期、外泄无追溯、无法核验阅读情况。ManageEngine MDM Plus 搭建受控移动内容分发通道,支持按角色推送、离线阅读、水印防护、截图告警、外发管控与阅读追踪,兼顾员工查阅体验与企业资料安全。
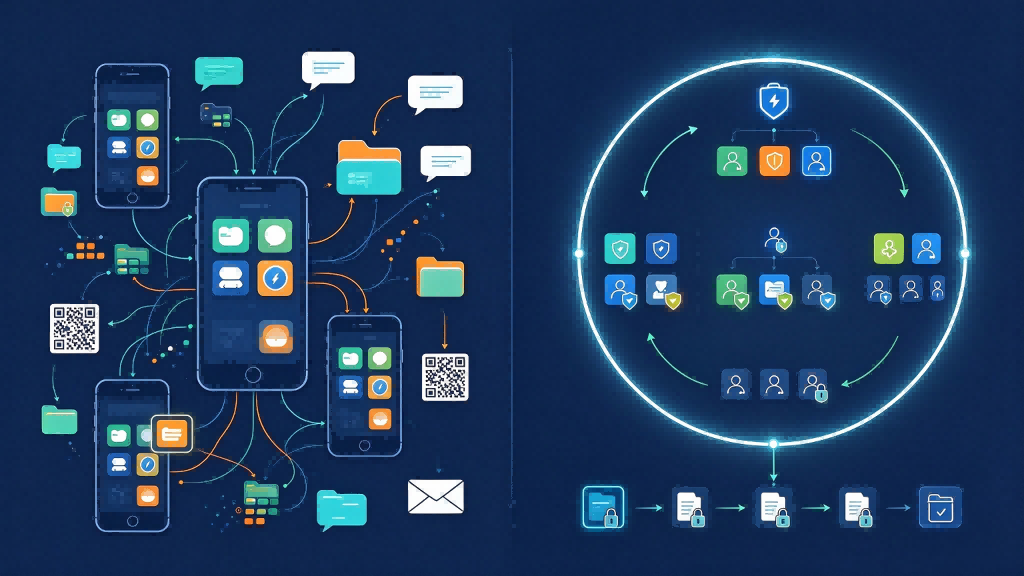
企业 App 满天飞?聊聊「移动应用商店统一门户」
企业 App 通过邮件、网盘、IM、二维码分发易造成来源混杂、版本混乱、更新难、卸载无管控。ManageEngine MDM Plus 搭建移动应用商店统一门户,按角色分发、签名校验、静默推送更新 + 失败回滚、安装卸载全审计,把企业 App 变成可管控的企业资产。