Edge、Chrome、Firefox一个一个配?浏览器策略该一窗统管了

导语:浏览器是企业里最难管的终端 App——员工不会只用一种浏览器,Edge/Chrome/Firefox/IE 都有,还有业务系统绑死老 IE。传统做法是「一个浏览器配一套」:Edge 组策略、Chrome ADM 模板、Firefox 单独下发 policies.json——运维要熟悉每家体系,员工切换浏览器麻烦不停。
一、为什么浏览器成了策略管理的死角:种类多(Edge/Chrome/Firefox/IE/360/QQ/搜狗每家体系不同)、策略难下沉(每家下发路径和格式都不同)、插件乱装(数据外泄和钓鱼的常见入口)、代理和主页漂移(员工或软件偷偷绕过企业网络管控)——四个问题让浏览器成了策略孤岛。
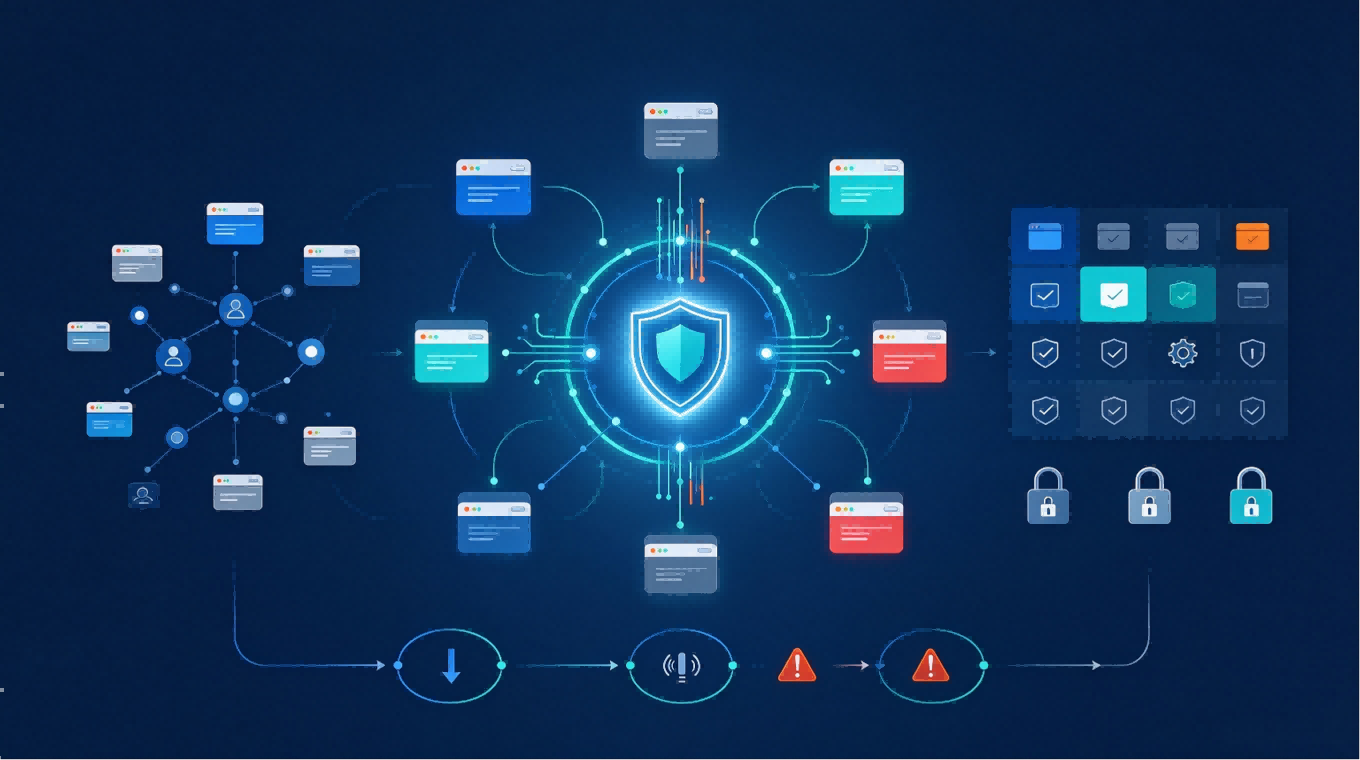
二、什么是「浏览器策略一窗统管」:把跨浏览器共同的安全意图抽象成统一策略——抽象层(跨浏览器意图 vs 浏览器专属能力)→ 统一下发(一套策略多浏览器生效)→ 插件黑白名单(白名单放行/黑名单禁用/灰名单审批)→ 主页代理固化(强制主页+代理不可修改)。一窗看全,一套管到底。
三、四窗怎么落地:抽象层把安全意图与浏览器能力分层;统一下发按设备组勾选策略项,系统自动转换为各浏览器格式;插件黑白名单管控员工私自安装;主页代理固化通过基线持续监测,偏离即告警自动恢复。
四、ManageEngine 的能力支撑:Endpoint Central 支持 IE/Edge/Chrome/Firefox 主流浏览器策略统一下发,锁定主页、配置代理、限制插件与危险协议、强制 HTTPS、管控下载;配置基线持续监测偏离;应用管控可对未授权浏览器及其插件实施安装拦截。
结语:浏览器多样是员工的自由,但安全策略不能跟着分裂。浏览器策略一窗统管让 IT 从「为每个浏览器配置」变成「为安全意图配置」——意图一致,落地形式自动适配。
- 即刻开始体验!免费下载安装并享30天全功能开放!
- 需要深入交流?预约产品专家1对1定制化演示
- 获取报价?填写信息获取官方专属报价
- 想了解更多?点击进入Endpoint Central官网查看更多内容
- 倾向云版本?Site24x7云上一体化解决方案
常见问题(FAQs)
- Endpoint Central 主要面向教育行业的核心价值是什么?
核心价值是帮助教育机构实现终端的统一智能管理,将 IT 团队从 "救火式" 被动响应转向主动管理,提升终端部署、维护效率,保障教学科研连续性,同时降低运营成本,释放 IT 人员的创新潜力。
- Endpoint Central 支持管理哪些类型的终端设备?
支持管理 Windows、macOS、Linux 操作系统的终端设备,同时也兼容移动设备,可覆盖校园内不同场景(如机房、实验室、教师办公、学生个人设备等)的各类终端。
- 在新生入学、毕业生离校的设备流转场景中,Endpoint Central 能提供哪些帮助?
针对新生设备,可通过预先定义 "新生" 角色配置,批量、静默部署课程所需软件、校园 Wi-Fi、VPN 等设置;针对毕业生离校设备,能快速完成账户清理、数据回收、系统重置等操作,提升流转效率,降低人工出错率和安全风险。
- Endpoint Central 如何满足不同专业师生的个性化配置需求?
支持按部门、年级、设备组或专业划分终端群体,为不同群体精准分发专属的软件、权限及网络配置,在保障标准化安全基线的同时,灵活适配科研软件、专业套件等个性化需求。
- 使用 Endpoint Central 进行大规模终端部署,能节省多少时间?
无需 IT 人员逐一手动操作,可通过中央控制台一键完成操作系统镜像、专业软件、补丁等资源的自动化分发,极大缩短部署时间窗口(具体节省时长因部署规模而异,规模化部署场景下效率提升尤为显著)。