磁盘上找不到病毒,但电脑已经被控制了:聊聊「无文件攻击」

导语:以前查horse靠扫文件,可现在的攻击者学聪明了——干脆不落地文件。用PowerShell、Office宏、内存注入来干活,全程磁盘上找不到任何可疑文件。杀软扫了个寂寞,攻击早就完成了。这就是无文件攻击(Fileless Attack),现代攻击的主流手法之一。
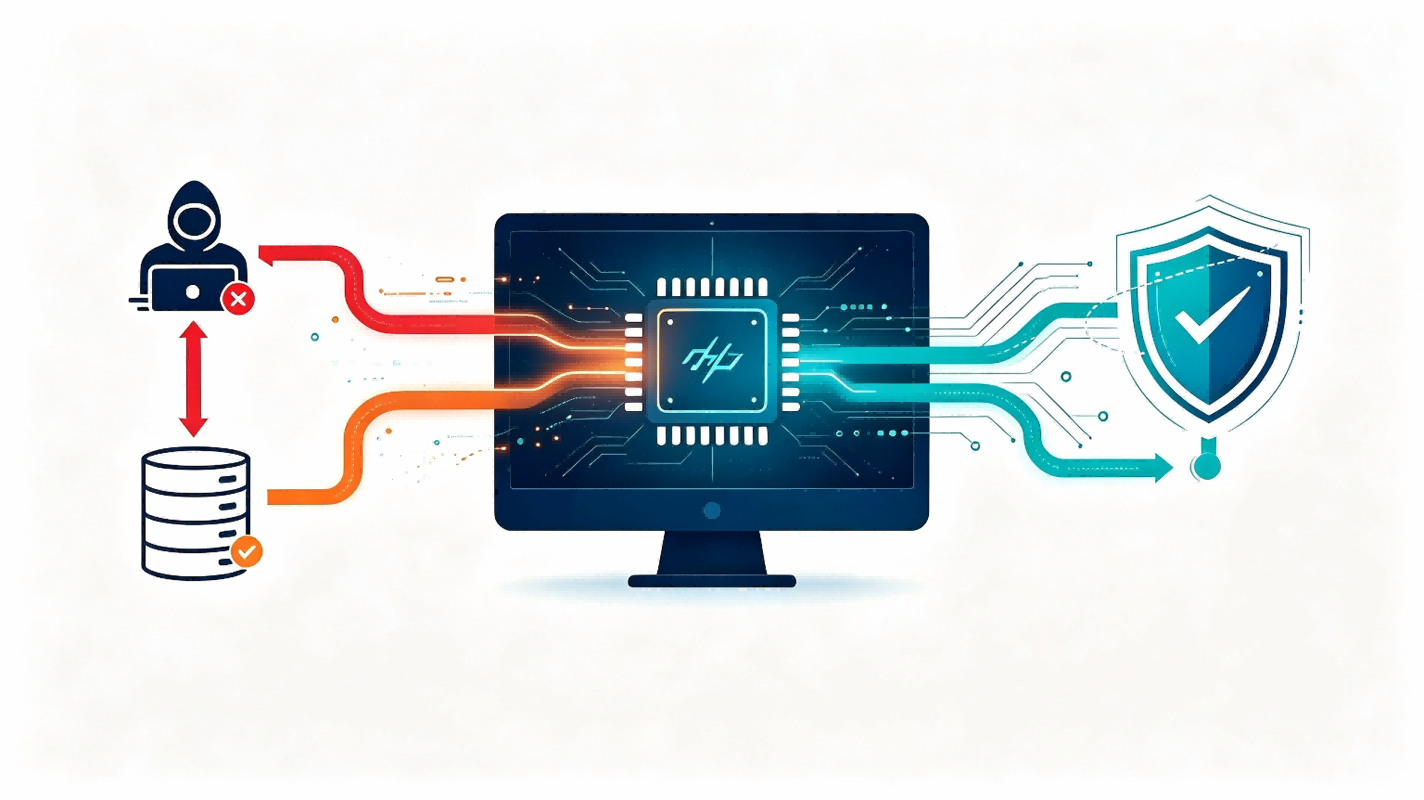
一、为什么无文件攻击能绕过传统杀软:不落地文件(恶意逻辑在内存里跑,无文件可扫)、借用合法程序(PowerShell/WMI都是系统白名单程序)、行为隐蔽(单条执行像正常操作)、持久化多样(注册表/计划任务自启不留文件)——四个特点让基于文件特征的防护彻底失效。
二、什么是「终端无文件攻击拦截链」:不看文件,看行为——脚本管控(收紧脚本执行入口)→ 内存行为监控(盯注入/反射加载)→ 调用链阻断(识别「Office启动PowerShell下载执行」并掐断)→ 取证留痕(保留完整行为链)。四环形成从入口到执行的完整拦截链。
三、四环怎么落地:脚本环限制未签名脚本与高风险宏;内存环监控进程注入与反射式加载;调用链环把「父进程→子进程→行为」串起来判断;取证环保留命令行、内存操作、网络连接等证据,并跨设备追踪同源攻击。
四、ManageEngine 的能力支撑:Endpoint Central 监控进程创建与命令行、网络连接、注册表与文件变更;应用管控限制脚本宿主与高风险应用;行为告警规则识别可疑调用链并阻断;事件日志支持完整取证与跨设备关联。
结语:攻击者不落地文件,防守者就不能只盯着文件。无文件攻击拦截链把防护重心从「文件特征」转向「行为链条」——这才是防住现代攻击的正确姿势。
- 即刻开始体验! 免费下载安装并享30天全功能开放!
- 需要深入交流? 预约产品专家1对1定制化演示
- 获取报价? 填写信息获取官方专属报价
- 想了解更多? 点击进入Endpoint Central官网查看更多内容
- 倾向云版本? Site24x7云上一体化解决方案