每天几千条告警没人看:安全团队的「告警疲劳」怎么破?

导语:上了EDR之后,安全团队迎来了一个反直觉的结果:告警越多,安全越差。一台终端每天几百条检测,一千台就是几十万条,团队就那么几个人,真实处置率往往不到5%。更糟的是——当习惯「狼来了」之后,真正的攻击反而在噪声里被淹没。
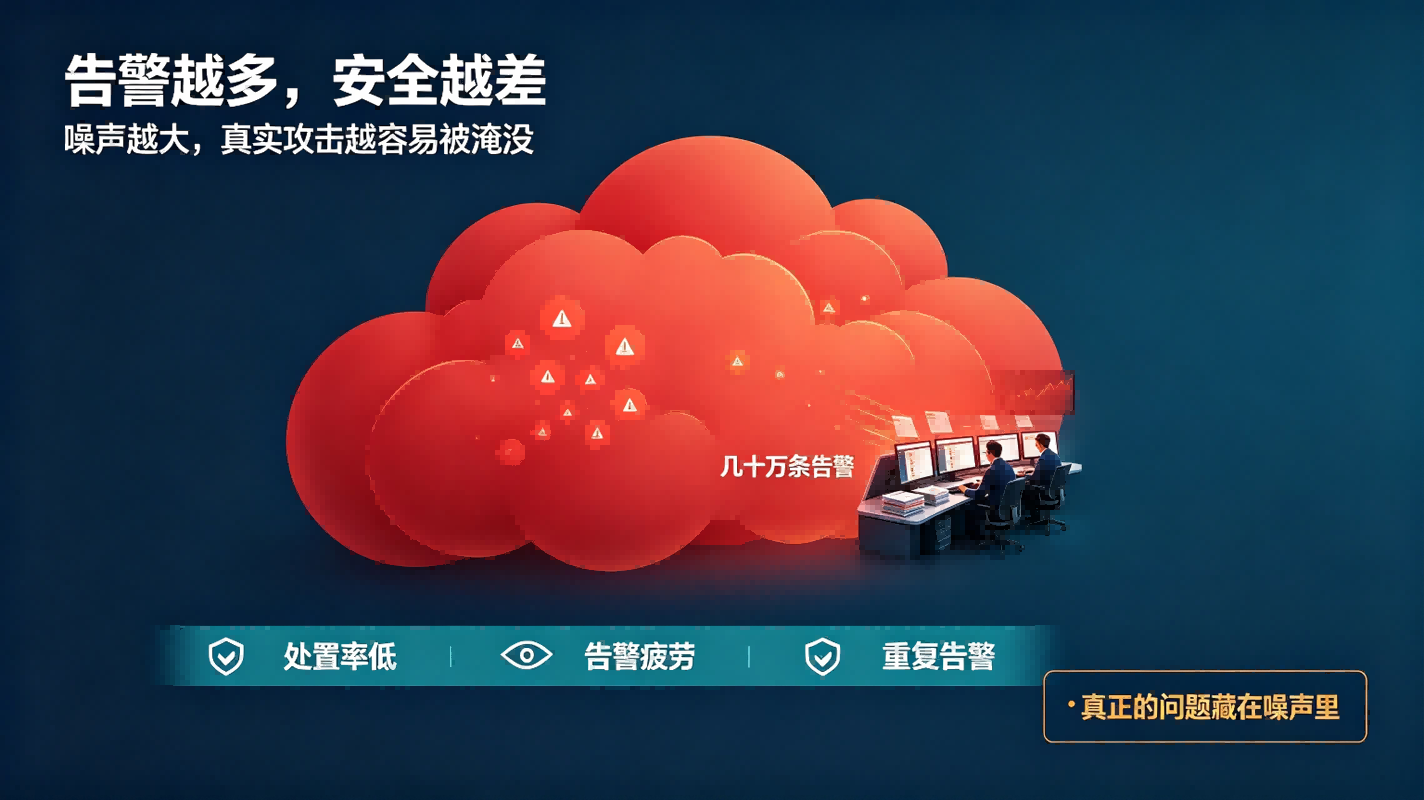
一、为什么告警越多安全越差:处置率暴跌(告警量远超处理能力)、告警疲劳(长期噪声导致对告警脱敏)、重复淹没(同一恶意样本在几百台设备触发被当成几百条告警)、上下文缺失(单条告警脱离上下文毫无意义)——四个恶性循环让告警系统形同虚设。
二、什么是「终端告警降噪阶梯法」:不是造更强的引擎,而是造一套逐级收敛的漏斗——聚合(同根因合并,N条变1条)→ 定级(按资产重要性×危害度排序)→ 关联(跨终端跨时间串成攻击链)→ 抑制(已知安全行为不再告警)。几千条原始告警收敛成几条真问题。
三、四级怎么落地:聚合级把同哈希同手法的告警合并并标注影响范围;定级级让团队先看核心资产上的紧急事件;关联级把孤立信号串成完整攻击叙事;抑制级屏蔽已知安全行为,但规则必须可审计、可复核。
四、ManageEngine 的能力支撑:Endpoint Central 采集终端进程/文件/网络/注册表行为事件,中央控制台统一汇聚、按设备组与严重级别过滤,资产清单为事件附加重要性标签,自定义告警规则按级别路由给对应团队。
结语:攻防的胜负不只取决于谁检测得更准,还取决于谁能先看见真问题。告警降噪阶梯法的价值,是帮安全团队把有限的注意力,从99%的噪声里夺回来。
- 即刻开始体验! 免费下载安装并享30天全功能开放!
- 需要深入交流? 预约产品专家1对1定制化演示
- 获取报价? 填写信息获取官方专属报价
- 想了解更多? 点击进入Endpoint Central官网查看更多内容
- 倾向云版本? Site24x7云上一体化解决方案