一个U盘,就能把核心数据带出去:聊聊「跨网摆渡审计闸」

导语:网络隔离做得再好,也挡不住一根U盘。研发网到办公网、生产网到分析网、外网到内网,只要有数据交换需求,就会有人拿U盘或者共享目录人工拷贝。没有审批、没有检查、没有记录——数据一旦泄露,连「谁在什么时候传了什么」都查不到。
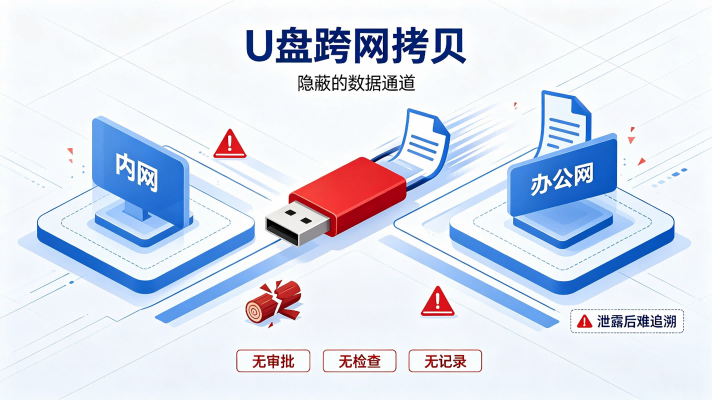
一、为什么裸摆渡是高危通道:无审批(想传就传)、无内容检查(不管是不是敏感数据)、无记录(出问题查不到主体和时间)、介质风险(U盘可能带毒反向污染内网)——四个漏洞让跨网交换成了数据泄露的高速公路。
二、什么是「终端跨网摆渡审计闸」:把摆渡从人情操作变成受控流程——摆渡申请(谁传什么给谁)→ 内容审查(敏感数据检查)→ 单向放行(按密级方向流动)→ 全程留痕(不可篡改日志)。U盘裸拷贝被替代为可审计的受控通道。
三、四道闸怎么落地:申请闸按数据敏感级别走分级审批;审查闸做关键词/标签/文件类型/恶意代码四类检查;放行闸强制方向管控(高密到低密脱敏、低密到高密杀毒);留痕闸记录文件哈希与审查结果,形成合规证据链。
四、ManageEngine 的能力支撑:Endpoint Central 外设管控限制 USB 读写并支持白名单,应用管控约束传输工具,配置基线与审计日志记录终端行为,用户组与权限管理实现跨网域差异化策略与违规告警。
结语:数据安全的难点从来不是「禁止流动」,而是「让流动看得见、管得住、查得到」。跨网摆渡审计闸不堵死业务,而是给每一次数据交换装上一道有记录、可追责的闸门。
- 即刻开始体验! 免费下载安装并享30天全功能开放!
- 需要深入交流? 预约产品专家1对1定制化演示
- 获取报价? 填写信息获取官方专属报价
- 想了解更多? 点击进入Endpoint Central官网查看更多内容
- 倾向云版本? Site24x7云上一体化解决方案