BitLocker开了,但恢复密钥找不回来:聊聊「密钥托管塔」

导语:公司要求全员开 BitLocker 磁盘加密,但恢复密钥都散落在员工自己的电脑上——存在本机分区里、躺在某个 Excel 表里、或者干脆没记。结果是硬盘坏了、IT 拿不到密钥、加密数据彻底救不回来;合规审计问「加密到位了吗」,IT 也说不清哪些真开了哪些没开。
一、为什么 BitLocker 在企业里开了等于没开:恢复密钥散落(位置混乱无统一托管)、开不开没人知道(缺统一加密状态视图)、恢复时找不到(主板坏了或TPM重置密钥丢失)、合规证据缺失(审计拿不出可信证据)——四个问题让加密停在「开关设置」而非「企业级管控」。
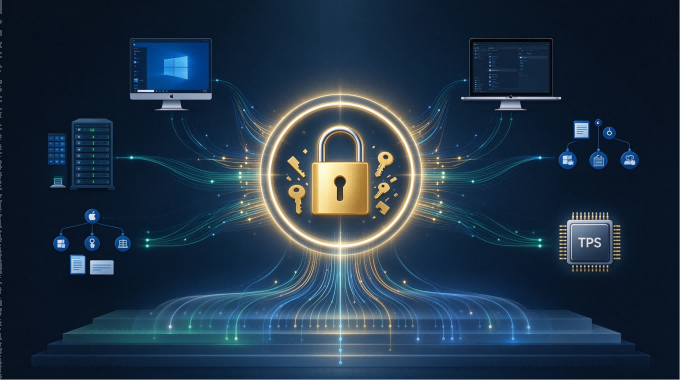
二、什么是「BitLocker密钥托管塔」:借鉴金融托管,把每台设备的恢复密钥统一托管到企业级密钥管理后台——TPM绑定(密钥由TPM保护、与硬件强关联)→ 策略下发(加密范围/算法/恢复方式统一)→ 密钥托管(每台设备密钥加密存储于后台)→ 恢复演练(定期检验密钥可用性)。让加密从本地开关变成企业级管控。
三、四层怎么落地:TPM 绑定确保密钥与硬件强相关;策略下发统一下发加密范围、算法、恢复方式;密钥托管按设备型号+归属人加密存储,支持多维度检索;恢复演练抽检恢复时间与可用性,纳入合规指标。Mac 端可用 FileVault 平行覆盖。
四、ManageEngine 的能力支撑:Endpoint Central 支持 BitLocker 策略统一下发、加密状态盘点、覆盖率报表输出;结合 AD 域与配置基线实现恢复密钥集中管理与审计追踪;策略变更与密钥事件纳入审计日志,满足合规自证。
结语:加密的难点不是「开」,是「丢了能找回来」。BitLocker 密钥托管塔让每一台设备的加密都有可追溯的钥匙归集——既是合规证据,也是灾难时刻的救命稻草。
- 即刻开始体验! 免费下载安装并享30天全功能开放!
- 需要深入交流? 预约产品专家1对1定制化演示
- 获取报价? 填写信息获取官方专属报价
- 想了解更多? 点击进入Endpoint Central官网查看更多内容
- 倾向云版本? Site24x7云上一体化解决方案