
终端管理资讯文章
ManageEngine卓豪Endpoint Central是一个全面的统一终端管理工具。资讯文章将从终端管理、终端安全、IT运维管理、员工数字化体验等多个角度阐述终端管理的方方面面,这里将是终端管理知识补给站。
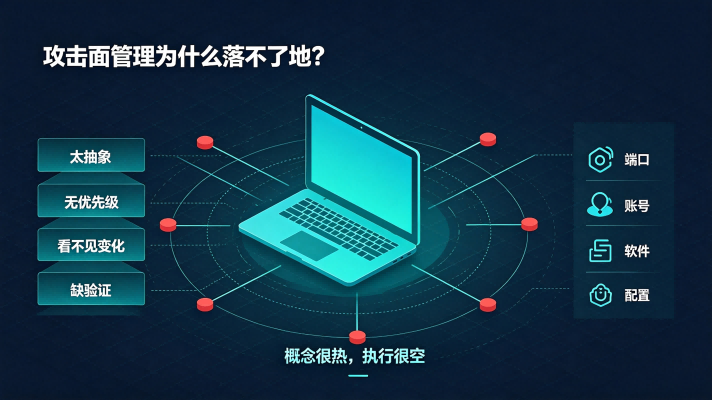
「攻击面管理」讲了这么多年,为什么落不了地?缺的是一份清单
解析企业攻击面管理ASM落地四大核心断层问题,分享可落地的终端攻击面收敛清单法,通过枚举、量化、分批收敛、持续监测四步实现攻击面高效管控。结合ManageEngine Endpoint Central能力,精准收敛终端各类风险入口,低成本削减企业核心安全风险。

手机中毒后要全擦?试试「威胁自愈闭环」
企业移动设备中毒如何做到只清威胁不伤数据?传统移动安全响应流程冗长、全盘擦除引发员工抵触、手动修复残留隐患。ManageEngine移动终端威胁自愈闭环,依托检测、隔离、修复、验证四环全自动联动,秒级处置威胁,压缩响应时长,完整保留用户数据,实现设备无感知安全自愈。

几百台手机要更新,用户不配合?你需要「静默升级通道」
传统企业移动设备更新效率低、更新窗口难匹配、强制更新打断业务、更新失败难排查,存在大量安全漏洞。ManageEngine移动终端OTA静默升级通道,依托系统OTA、应用热更新、策略静默推送三层能力,搭配自动重试、合规校验双重保障,实现设备后台无感知自动更新,无需用户配合,轻松将企业设备更新率从60%提升至98%,彻底解决运维设备更新难题。

共享iPad上一个用户的数据还在?你需要「配置蓝图法」
针对学校、医院共享平板数据清理不彻底、手动清理效率低、配置漂移、无审计追溯等痛点,ManageEngine推出共享平板配置蓝图法,通过统一基座配置、用户数据隔离、加密审计留存、30秒自动重置四大流程,实现iOS/Android共享设备全自动交接,数据零残留、全程可追溯,解决共享设备安全与效率难题。
一套策略管到底?企业手机需要场景化「合规围栏」
企业手机统一管控策略为何两头不讨好?公司、居家、公共网络场景存在地理、时间、应用、网络四大差异,固定策略无法兼顾安全与效率。详解ManageEngine移动终端合规围栏方案,通过地理、时间、应用、网络四道围栏组合管控,让安全策略随场景自动切换,平衡员工使用体验与企业数据合规安全。
几百个漏洞修不完?你需要的是优先级矩阵而不是更多人
漏洞扫描每月产出数百漏洞,仅依靠 CVSS 评分排序易造成人力错配。终端漏洞优先级矩阵通过漏洞严重度、可利用性、资产价值、暴露面四维评估,结合 ManageEngine 漏洞管理能力,区分真实风险与理论高危漏洞,在有限人力下优先修复高风险漏洞,解决安全团队漏洞修复排期难题。

补丁推送就像开盲盒?三阶灰度发布让风险可控
企业全量补丁推送易出现兼容故障、业务中断、回滚困难。详解终端补丁三阶灰度发布方案,通过分批测试、卡点验证、可控回滚,规避盲推风险,实现安全稳定的终端补丁迭代。

安全事件复盘时证据全没了?你需要「自动取证闭环」
安全事件复盘遭遇证据缺失?攻击者清理痕迹、内存证据丢失、日志轮转导致攻击链无法还原。了解 ManageEngine EDR 自动取证闭环,检测触发自动采集进程、内存、网络等多维度证据,四环联动完成取证溯源输出合规可举证安全报告。
EDR天天告警刷屏?你需要的是「行为基线」而不是更多规则
EDR 海量告警 95% 为误报,分析师沦为告警清洁工。告别传统特征匹配检测,了解终端行为基线自学习引擎,通过学习终端正常行为,识别偏离基线的异常威胁,规则驱动升级认知驱动,降低 EDR 告警噪音,聚焦真实终端安全威胁。

一台电脑中毒,整个网段沦陷——你的内网需要「微隔离」
2025 勒索软件平均 45 分钟完成内网横向蔓延,传统防火墙、VLAN 无法防御内网攻击。了解零信任终端微隔离四层架构,无需改造网络设备,纯软件阻断攻击者横向移动。

U盘、微信、截图——终端数据泄露的三条路怎么堵?
传统DLP成本高、落地难、误报多、通道覆盖不全?无需昂贵复杂的全套DLP系统,终端三道闸轻量化解决方案,聚焦外设、网络、应用三大核心泄露通道,通过USB打印管控、网络传输拦截、截图录屏防护,低成本落地终端数据防泄漏,PC移动端全覆盖,高效规避企业数据外泄风险

每台电脑都是管理员?勒索病毒最爱这种环境
企业电脑全员开放管理员权限极易引发勒索病毒全网入侵、终端管控失效、等保不达标问题,分享终端特权账号收敛四步落地方法,通过按需授权、用完即收的最小权限原则,解决管理员权限收不了、留不得的安全困境。

还在用邮件传安装包?企业应用该上私有商店了
还在靠邮件、微信群分发企业安装包?版本失控、安装不可控、离职应用无法回收。ManageEngine MDM 私有商店,支持精准推送、静默安装、离职回收,完成终端应用全生命周期管控。
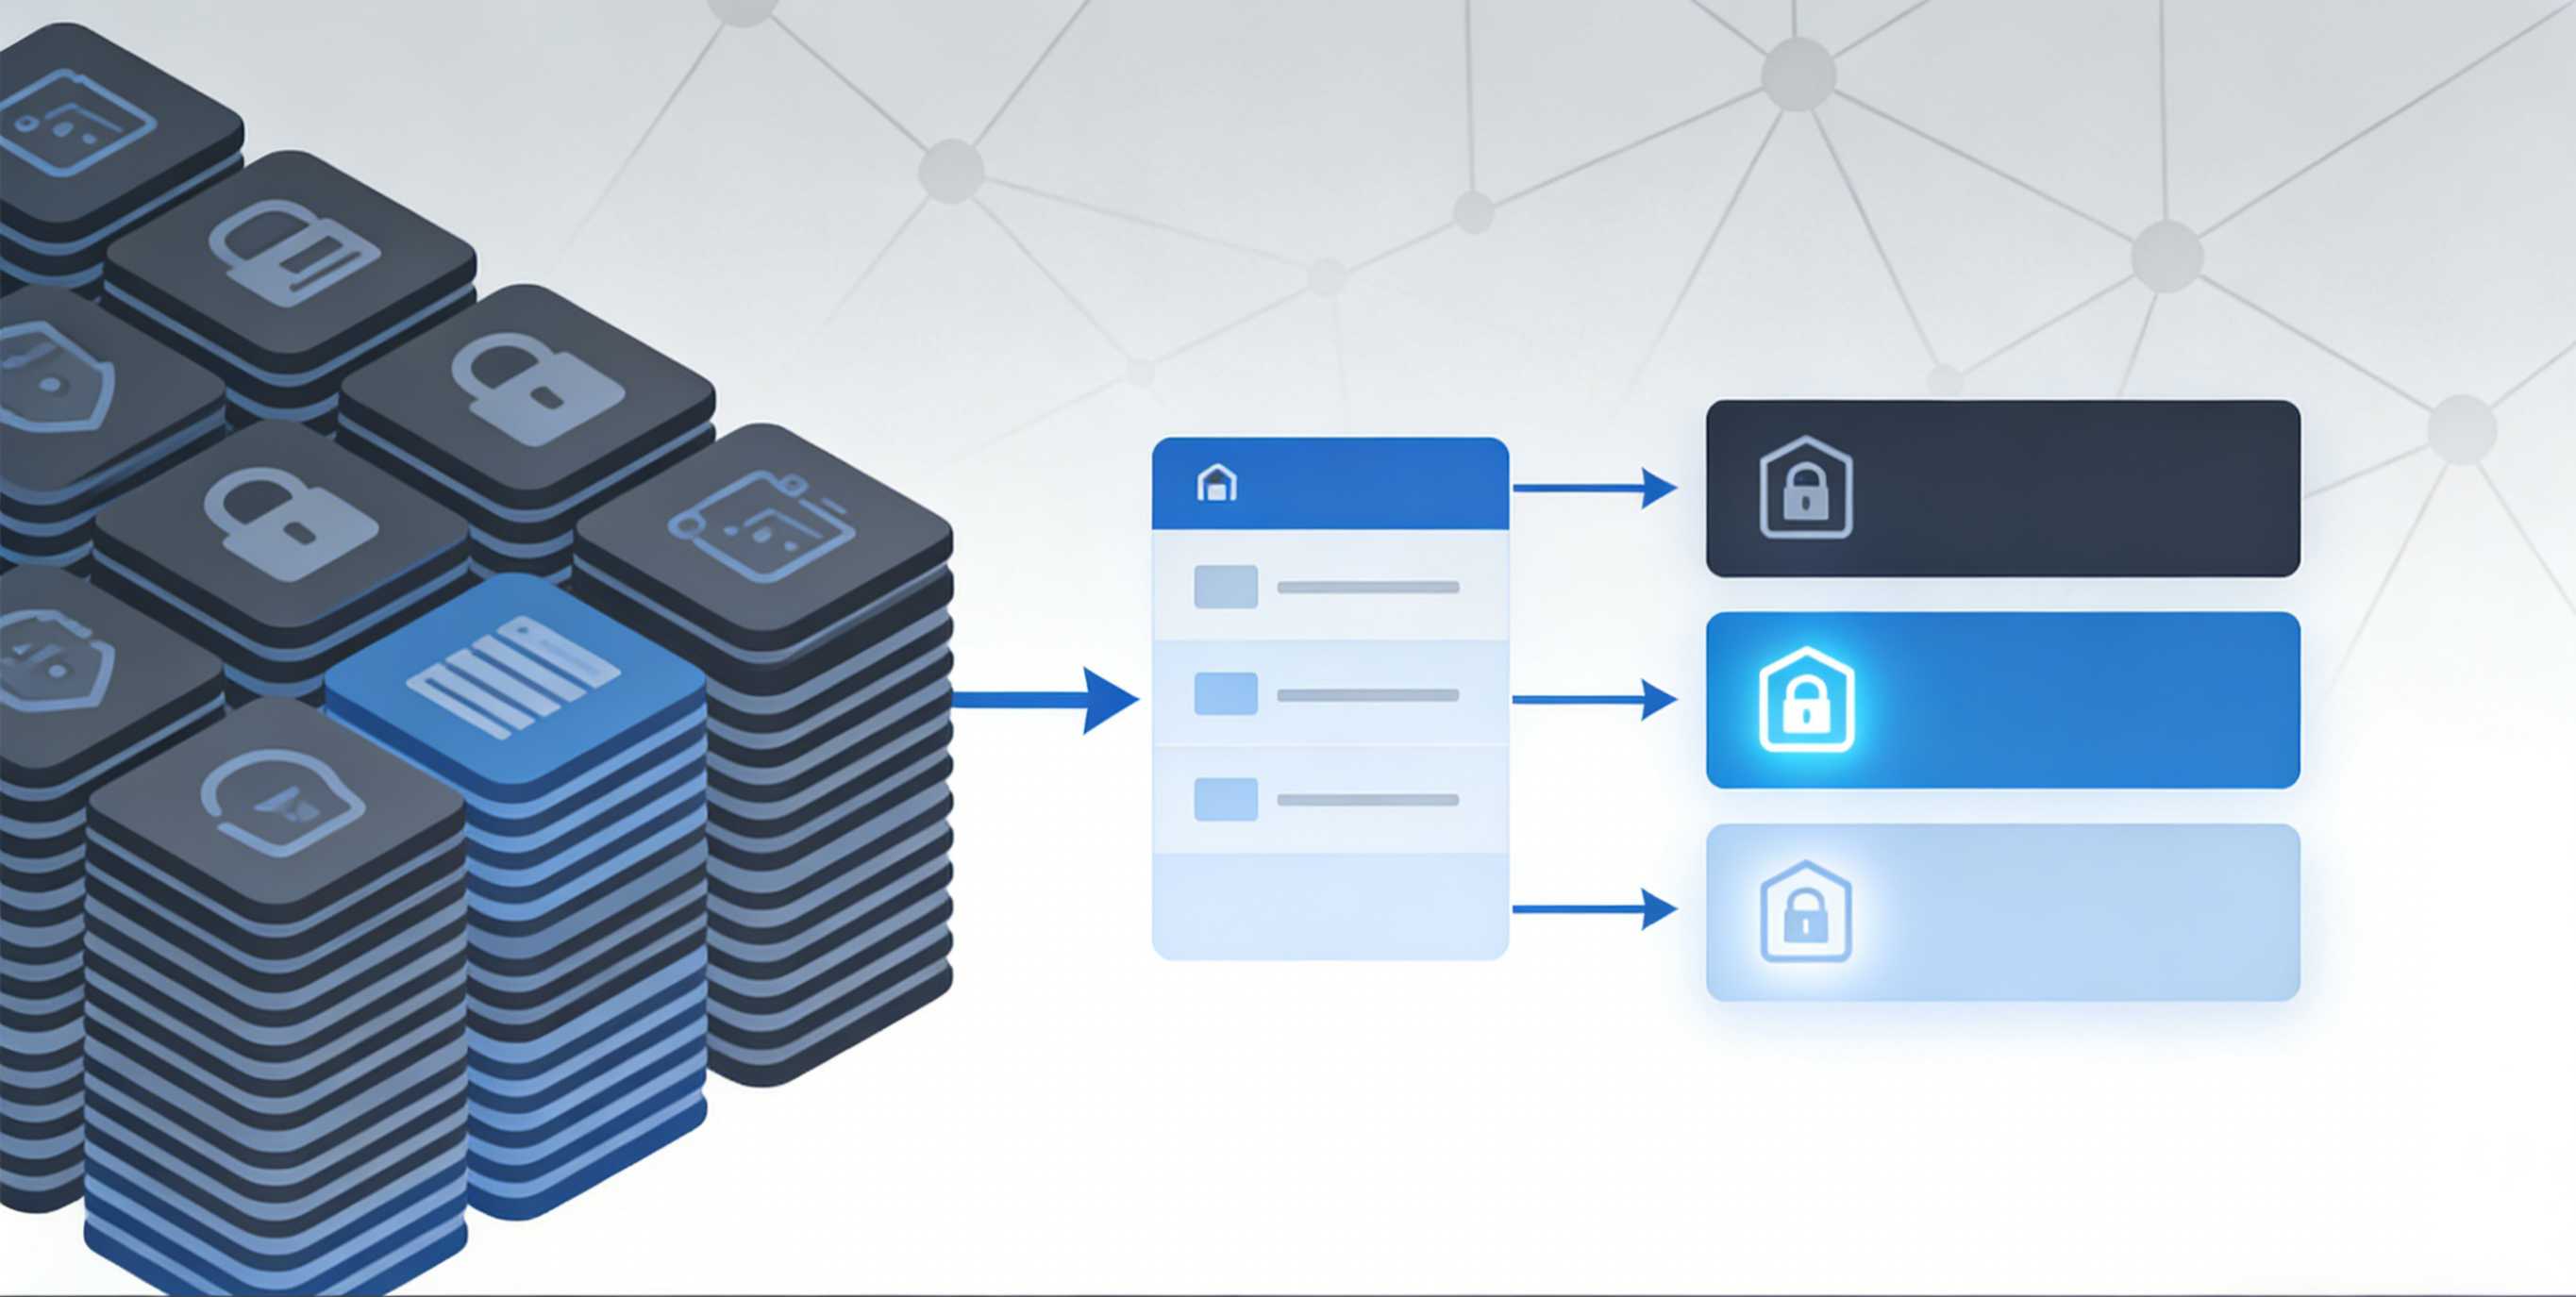
BYOD 双域隔离:解决员工隐私焦虑,告别 MDM 全盘管控风险
BYOD 推行遇阻?传统 MDM 全盘管控引发员工隐私顾虑。双域隔离划分企业域与个人域,企业仅管理工作数据,选择性擦除仅清理工作内容,保护员工个人隐私,实现 BYOD 顺利落地。

“ME MDM”应用更名为“Self Service”
“ME MDM”更名为“Self Service”,功能、配置等不受影响。