网络流量分析:出口流量九成加密,还能看清吗?

AI 摘要
出口流量 HTTPS 化之后,靠端口号猜应用的老办法失效了,但加密只挡住内容,挡不住元数据。本文讲清加密流量里仍然读得出的四类信号——五元组与字节数、SNI 与 DNS、时序与并发、端口与会话行为,对比端口映射、DPI 特征、行为基线三种识别方式的适用性,并给出"开 flow → 建基线 → 补识别 → 联动 QoS 与安全"的四步落地顺序。加密不等于不可见:谁在占带宽、什么应用在跑、什么时候异常,在元数据层就有答案。
答案先说:加密流量看得清——前提是把"看清"定义对。加密挡住的是内容(URL、正文、文件),挡不住的是元数据(谁、什么应用、多少、什么时候)。运维日常要回答的问题,比如"链路为什么满了""是哪个系统在传东西""流量为什么半夜上涨",绝大多数在元数据层就有答案,不需要、也不应该去解密内容。
现实情况是:主流网站和应用几乎全站 HTTPS,HTTP/3(QUIC)又把传输层也加了密,很多团队还在用十年前的办法看流量——按端口号归类。于是报表上所有流量都成了"TCP 443",应用占比一张饼图,看不出任何问题。这不是流量分析失效了,而是方法该升级了——这也是 ManageEngine NetFlow Analyzer 这类平台的立足点:不碰内容,把元数据用足。
本文从网络流量分析的视角出发,分三层讲:加密流量里还能读出什么、应用识别该怎么从端口猜升级到行为判、以及看清之后怎么落到 QoS 与安全动作上。
核心要点
- 加密挡住内容,挡不住元数据:五元组、字节数、包长分布、时序在密文外层仍然可见。
- 四类信号拼出结论:SNI/DNS 定服务、时序并发分场景、端口行为抓嫌疑。
- 按端口猜应用已经失效:443 上既有网页、会议、备份,也有隧道和翻墙。
- 识别精度是分层的:端口映射 → DPI 特征 → 行为基线,逐层补,不必一步到位。
- 看清不是终点:QoS 错峰、容量决策、异常外联告警,才是流量分析的产出。
一、先接受一个事实:出口流量绝大部分已是密文
打开任何一个主流网站都是 HTTPS,企业自建系统也普遍上了 TLS,HTTP/3 更是把 QUIC 加密做进了传输层。对网络层来说,流量只剩"信封外面"的信息:源地址、目的地址、端口、协议、时间、字节数。URL 路径、上传的文件、聊天内容,默认全部不可见。
但要先分清一件事:运维要回答的问题和内容层几乎无关。"谁占满了出口""哪个部门流量在涨""备份是不是没走专线""半夜那 200GB 是谁传的"——这些问题的答案都在元数据里。把三层能力摆在一起,边界就清楚了:
| 层次 | 能看到 | 看不到 | 代价 |
|---|---|---|---|
| 流量元数据(NetFlow / IPFIX / sFlow) | 五元组、上下行字节、包长分布、会话时序 | URL 与传输内容 | 低:网络设备原生导出,无需额外硬件 |
| 握手层信息(SNI + DNS) | 访问的域名与服务 | 路径与参数 | 低:解析握手与解析日志即可 |
| 深度解析(DPI / 终端) | 应用特征、部分内容 | —— | 高:镜像流量或部署 Agent,涉及合规评估 |
结论是:先吃满前两层,第三层按需上。多数团队的问题不是工具不够强,而是第一层的 flow 导出都没开全,报表自然只剩一个"TCP 443"。
二、密文里仍然读得出的四类信号
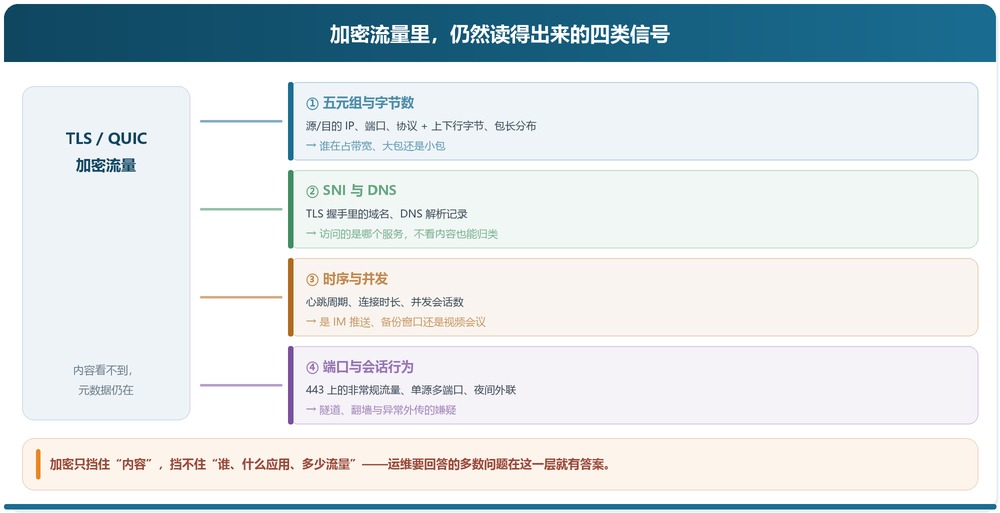
加密改变的是"能不能读内容",没有改变"流量长什么样"。四类信号拼起来,足够回答大多数运维问题:
信号一:五元组与字节数。谁连了谁、走了哪个端口、传了多少字节、包是大还是小。视频和文件传输是持续大包,IM 和网页是小包快进快出——不看内容也能把"占带宽的"和"干活的"分开。
信号二:SNI 与 DNS。TLS 握手的 SNI 字段和 DNS 解析记录会暴露目标域名,即使内容全加密,也知道访问的是哪个服务。把域名归类到应用,"TCP 443"就能拆成"视频会议""代码仓库""云盘同步"。
信号三:时序与并发。每 30 秒一次的小连接是心跳和推送;整点开始、持续两小时的大流量是定时备份;白天持续几十路并发的是会议。时间维度上的模式,加密完全改变不了。
信号四:端口与会话行为。走 443 但不具备任何已知应用特征的流量、单源短时间内尝试大量端口、夜间突增的对外大流量——这些是隧道、翻墙和数据外传的典型嫌疑,也是安全团队最关心的部分。
三、应用识别怎么做:从端口猜到行为判
有了信号,下一步是把流量归到应用上。识别方式本身也在升级,三代的差别如下:
| 识别方式 | 原理 | 加密流量适用性 | 适用场景 |
|---|---|---|---|
| 端口映射 | 按端口猜应用(80=HTTP、443=HTTPS) | 差:443 上什么都有,已无区分度 | 老协议、内网固定端口服务 |
| DPI 特征 | 匹配应用层指纹与握手特征(含 SNI) | 中:握手特征可用,内容特征失效 | 应用种类多的出口,需要精确到应用版本 |
| 行为基线 | 按时序、包长、并发模式分类 | 好:不看内容看模式,加密天然不影响 | 长期运营、异常发现、未知应用归类 |
实际系统是三层叠加的:协议和应用监控会把端口、特征与行为综合起来,先给已知应用打标,再把认不出的流量单独归为一类持续观察。运维要做的不是追求 100% 识别率,而是让"认得出的"占比足够高、"认不出的"足够显眼——后者往往才是新上的业务或风险。
四、看清之后:从"知道"到"管住"
流量分析的产出不是报表,是动作。三类典型产出:
管理动作:识别出会议、备份、网盘三类大流量后,用 QoS 给会议让路、把备份挪到凌晨窗口、给网盘限速——这些决策的前提都是"知道流量是谁"。
容量决策:出口带宽该不该扩,看的是按应用拆分的增长斜率:如果是业务数据在涨,扩;如果是某类非业务流量在涨,先治理再谈扩容。只看总量的带宽利用率曲线,分不出这两种增长。
安全动作:夜间对外大流量、单源多端口探测、走 443 的未知长连接,接进告警就是最基础的异常外联监测。实时流量监控把会话级明细留下来,安全团队回溯"那晚发生了什么"时才有据可查。
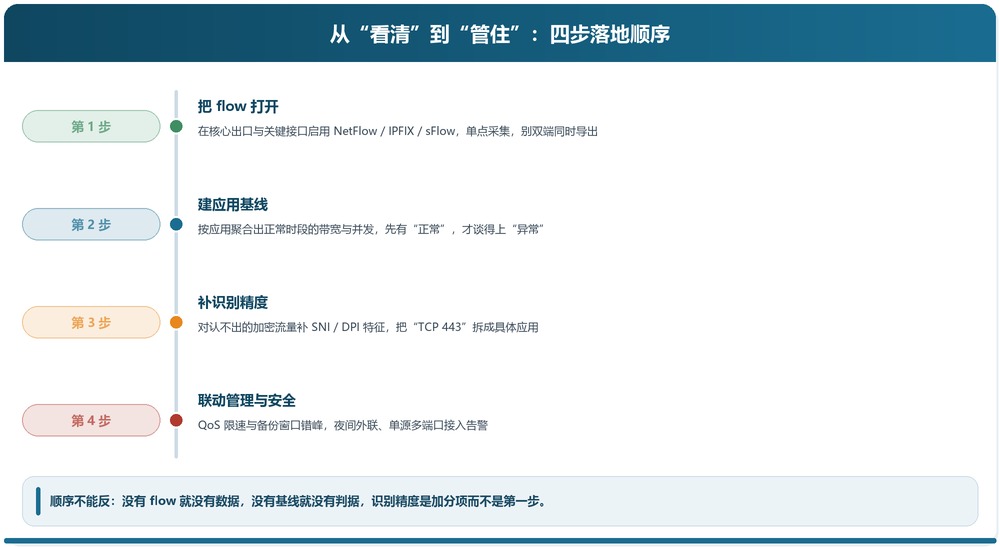
五、落地四步:顺序不能反
最后给一条可执行的路径,顺序比工具重要:
第 1 步,把 flow 打开。核心出口与关键接口启用 NetFlow / IPFIX / sFlow,单点采集——同一条流量不要在 LAN 和 WAN 两端同时导出,否则会被计两次。
第 2 步,建应用基线。按应用聚合出正常时段的带宽与并发水平,先有"正常",才谈得上"异常"。基线建议覆盖至少两到三个完整业务周期。
第 3 步,补识别精度。对认不出的加密流量补 SNI 与 DPI 特征,把"TCP 443"逐步拆成具体应用,识别率每提高一截,异常的检出就更容易一截。
第 4 步,联动管理与安全。QoS 限速与备份错峰执行起来,夜间外联与端口探测接入告警。这一步做完,流量分析才从"报表工具"变成"运营工具"。
整套流程在 ManageEngine NetFlow Analyzer里是一个控制台的事:从接口级带宽利用率的总量曲线,下钻到应用与会话明细,再按基线偏离触发告警——加密时代需要的不是新协议,而是把元数据用足。
参考来源
1. IETF RFC 7011《Specification of the IP Flow Information Export (IPFIX) Protocol》:流量元数据导出的标准格式,NetFlow v9 的后继标准,本文"元数据仍可见"的技术基础。
2. IETF RFC 8446《The Transport Layer Security (TLS) Protocol Version 1.3》:TLS 1.3 的加密范围定义——加密的是应用数据,传输层元数据不受影响。
说明:文中识别率、流量构成为典型场景描述,具体数值随行业与环境差异较大,请以自身 flow 数据为准。
一句话总结:加密流量分析的钥匙不是解密,是元数据——五元组定谁、SNI/DNS 定什么、时序定何时、行为定异常,四步落地后,"九成加密"只是报表上的一个数字,不再是运维的盲区。
延伸阅读
想把四步一次配齐?
按您现在最关心的那一项继续。
常见问题(FAQs)
- 流量全加密了,是不是就看不清了?
答:看内容确实看不清,但运维问题多数不在内容层。五元组、字节数、包长分布、时序、SNI 与 DNS 都在密文外层,足够回答"谁在占带宽、什么应用、什么时候异常"。需要看内容的是少数场景,且有合规约束,不应作为常规手段。
- NetFlow 和 DPI 是什么关系?
答:NetFlow/IPFIX 是采集层:网络设备把会话元数据导出给分析平台,开销低、覆盖广;DPI 是识别层:对流量做应用特征匹配,精度更高但需要镜像流量或专用引擎。两者是叠加关系——先用 flow 覆盖全网,再对关键位置补 DPI。
- QUIC(HTTP/3)对流量分析有什么影响?
答:QUIC 把传输层也加密了,端口号和部分握手信息比 TCP+TLS 更难读。影响主要在识别精度:仅靠端口的归类会进一步失效。应对方式不变——依靠 SNI(QUIC 握手中仍可携带)、DNS 关联与行为基线来识别,flow 元数据本身不受影响。
- 分析员工流量会不会涉及隐私合规问题?
答:关键在数据层级与用途:分析五元组级别的元数据(谁、什么应用、多少流量)用于容量与安全管理,与监控"员工看了什么内容"是两回事。企业应明确告知监控范围、限定数据用途与保留周期,不部署内容解密类手段,这个边界在多数场景下既够用也合规。
- 小团队没有 DPI 条件,还能做加密流量分析吗?
答:能。第一步只需要交换机、路由器或防火墙开启 flow 导出——这是零成本的元数据来源。按五元组、字节与时序做 Top Talkers、基线和夜间外联分析,已经能解决大部分带宽与安全排查问题;识别精度可以后续再补。