终端遭遇恶意软件:黄金一小时内怎么把损失锁死?

导语:一次钓鱼邮件、一个被感染的外接设备,就足以让恶意软件在终端落地。而多数企业的真实处置路径是:员工自己发现异常,报给主管,主管转给IT,IT再远程查看、下发扫描、等待结果——整个流程走完,勒索软件早已完成横向加密,C2通道也把数据拖了个干净。恶意软件响应的黄金时间,往往就耗在了层层协调上。
一、为什么恶意软件响应总是慢半拍
四个根因让风险窗口被无限拉长:检测靠用户上报,杀毒软件没报,员工自己发现文件打不开才求助;处置靠人工,IT登录后台、远程下发任务、再等扫描结果;策略一刀切,要么全网强制扫描影响业务,要么只装个杀毒了事;无法溯源,清掉一个进程,攻击者换个载荷又回来。终端不是没装防护,而是防护和响应之间断了一环。
二、什么是「恶意软件熔断法」
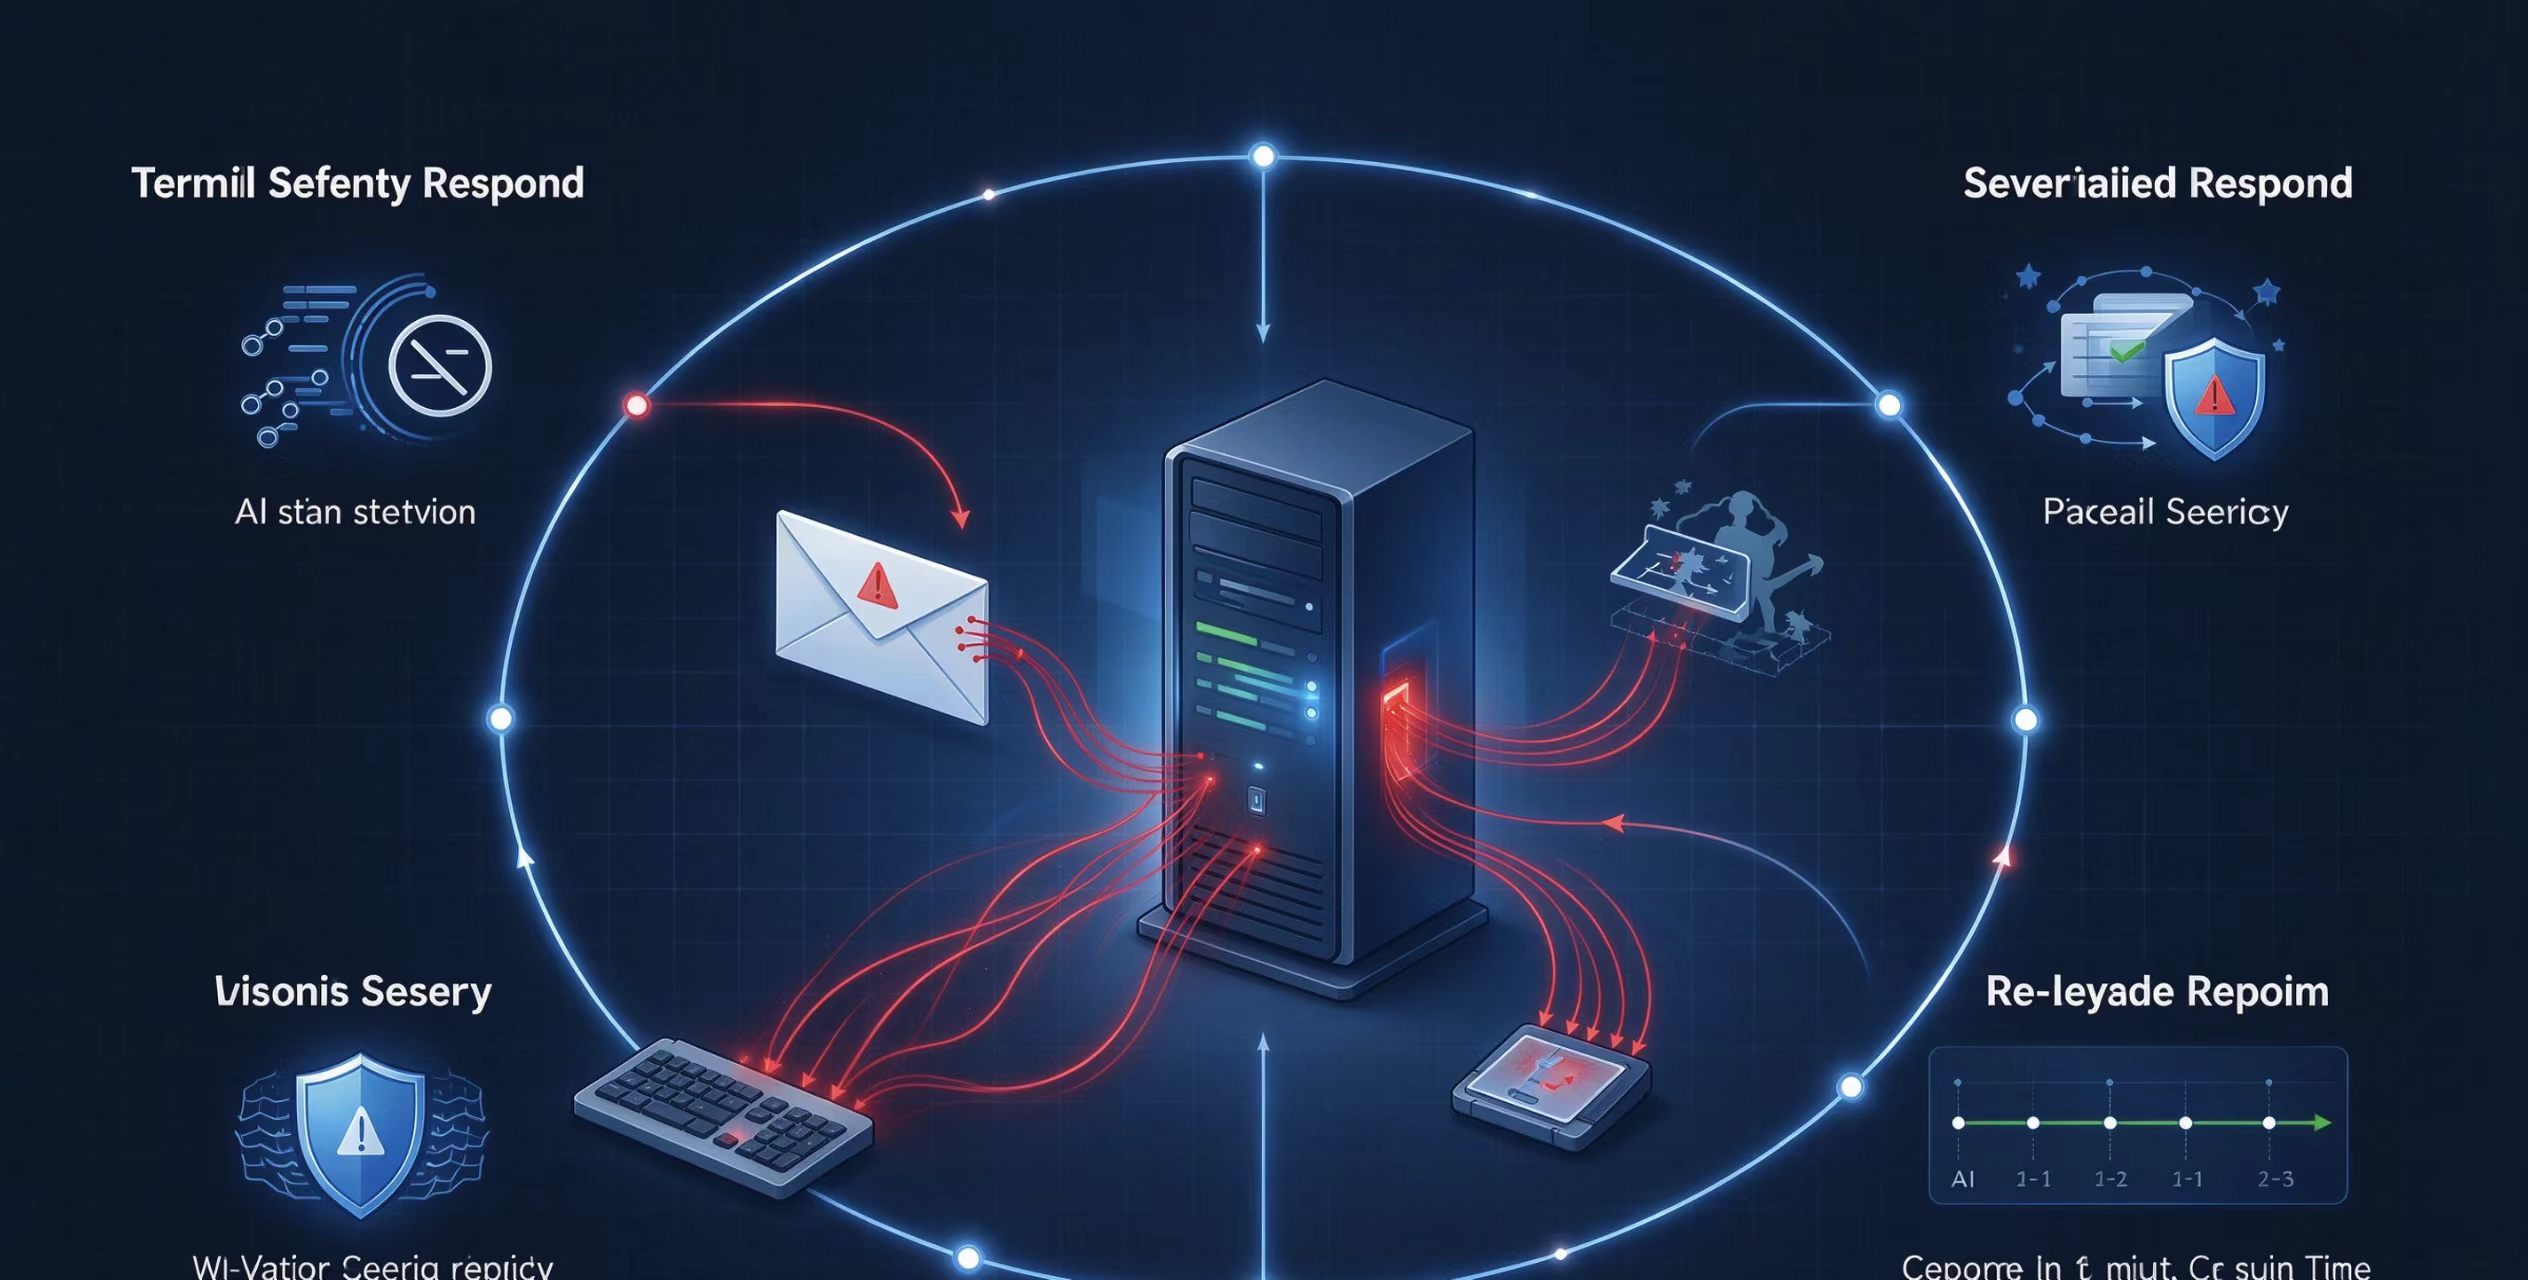
借鉴电路熔断的思路——一旦确认风险,立即切断。整个流程分四步:先由AI驱动的智能检出引擎实时发现异常,再根据威胁等级选择审计、终止或清除的分级阻断,随后基于MITRE ATT&CK进行链路溯源、定位攻击入口与扩散路径,最后通过反勒索软件的备份恢复能力做数据兜底。四步环环相扣,把响应从“小时级”压缩到“分钟级”。
三、四步怎么落地
第一步:智能检出。依托AI辅助行为检测与深度学习引擎,在在线和离线环境下都能主动识别恶意软件;覆盖无文件攻击(脚本执行、Office宏)、内存攻击(Shellcode、DLL注入)、勒索软件非法加密行为、滥用PowerShell/WMI等合法工具的攻击(LOTL),以及恶意软件与C2基础设施之间的命令控制通信。扫描时机上支持按需扫描与写入时扫描,后者在文件落盘瞬间即触发检测。
第二步:分级阻断。按威胁严重度与场景选择响应强度,避免“一刀切”全杀影响业务。对行为可疑但影响面未知的场景,启用审计模式——仅标记行为、生成告警,不自动执行处置动作,便于策略验证与威胁观察;对已识别恶意进程的场景,切换到终止模式——阻断进程执行,防止有效载荷部署与横向移动;对确认感染的场景,启用自主恶意软件清除——自动识别、隔离并移除恶意软件,同步修复受损的系统文件与注册表项。配合排除项管理,将可信可执行文件移出扫描范围,降低误报、保证业务连续性。
第三步:链路溯源。检出并阻断之后,回答“它从哪来、还去过哪”。依托基于MITRE ATT&CK TTPs的事件取证,通过杀伤链框架检查异常检测;结合根本原因分析与失陷指标检测(IOC),理解攻击者如何进入、如何在系统内传播、还可能留下哪些后门,避免“清了症状、留了病灶”的二次感染。
第四步:数据兜底。针对最棘手的勒索软件场景,提供专项防线:AI/ML驱动的行为检测引擎在非法加密发生前预警;诱饵文件监控诱捕勒索软件、在真实数据被破坏前切断攻击链;发现感染后可将受感染端点从网络隔离,防止横向扩散;反勒索软件模块提供具备防篡改能力的备份恢复,把终端回滚到加密前的干净状态,最大限度减少停机。此外,凭据加固监控并保护LSASS,降低攻击者通过窃取凭据横向移动的风险,把“擦一台机器”的损失控制在单点。
四、Endpoint Central 的能力支撑
Endpoint Central的恶意软件防护,正是围绕上述四步构建的。它基于AI行为分析、机器学习与深度学习,可识别已知与未知威胁,且不依赖云端签名更新,离线状态下依然有效——这为“熔断”提供了从检出、阻断到溯源、兜底的全链条能力。
检出层面,下一代杀毒(NGAV)提供AI行为检测、无文件检测、内存扫描、C2通信阻断与LOTL识别;阻断层面,审计模式与终止模式支持分级响应,自主清除可同步修复系统文件与注册表项;溯源层面,MITRE ATT&CK取证、根本原因分析与IOC检测还原攻击全貌;兜底层面,反勒索软件模块以诱饵文件、设备隔离与防篡改备份恢复守住最后一道防线。轻量级代理保证终端性能不受影响,防护策略可按组织架构分组下发。
更重要的是,Endpoint Central 把恶意软件防护与补丁管理、漏洞评估、应用控制集成在同一个平台、同一个轻量代理之中:补丁修复消除攻击面、应用控制限制可疑程序执行、NGAV兜底拦截漏网之鱼,形成完整的纵深防御体系。
结语
终端感染无法完全避免,但风险窗口可以大幅压缩。恶意软件熔断法的价值,是让「恶意软件落地」到「被阻断、被清除、被恢复」之间的时间,短到攻击者来不及完成横向移动和数据窃取。
- 即刻开始体验!免费下载安装并享30天全功能开放!
- 需要深入交流?预约产品专家1对1定制化演示
- 获取报价?填写信息获取官方专属报价
- 想了解更多?点击进入Endpoint Central官网查看更多内容
- 倾向云版本?Site24x7云上一体化解决方案
FAQs
Q1:Endpoint Central 的恶意软件防护和传统杀毒软件比,核心区别是什么?
传统杀毒主要依赖特征码匹配,难以应对无文件攻击、内存攻击和滥用合法工具的攻击。Endpoint Central 的恶意软件防护基于AI行为分析、机器学习与深度学习,可识别已知与未知威胁,且不依赖定期更新签名文件,离线状态下依然有效。
Q2:中了勒索软件后,数据还能恢复吗?
可以。反勒索软件模块通过防篡改备份恢复机制,将受感染端点回滚到加密前的状态,减少停机与数据损失。
Q3:会不会对业务软件产生大量误报?
支持“审计模式”先观察不处置,也可通过“排除项管理”将可信可执行文件加入扫描排除清单,降低对业务的影响。
Q4:终端断网时防护会失效吗?
不会。恶意软件防护提供离线原生保护,即使设备与网络断开连接也能持续监控并阻断威胁,无需依赖云端。
Q5:发现感染后如何防止扩散到其他终端?
支持对受感染端点进行隔离,配合进程级阻断与凭据加固(保护LSASS),从连接、进程、凭据三个层面切断横向移动路径。