企业终端补丁管理:从漏洞扫描到自动化部署的闭环实践

导语:每个月的"补丁星期二",操作系统和常用软件会集中推送一批安全更新;平日里,各类应用还可能随时发布针对零日漏洞的紧急修复。对管理成百上千台终端的 IT 团队来说,补丁既熟悉又棘手——不打,设备就暴露在已公开的漏洞之下;打,又怕冲击业务、引发兼容性问题。
问题的关键从来不是"要不要打补丁",而是补丁管理本身是一条环环相扣的技术链条:从漏洞发现、补丁获取、兼容性验证,到分批部署、结果确认与合规取证,任何一环掉链子,整条防线都会出现缺口。理解这条链条,才是解决问题的起点。
一、补丁管理到底难在哪:四个技术难点
难点一:发现难。 补丁发布极其频繁,叠加 Windows、Mac、Linux 及上千款第三方应用,漏洞清单每天都在变化。靠人工统计"哪些设备、缺哪些补丁",几乎是不可能完成的任务。
难点二:风险高。 补丁和更新并非"推上去就好"。2024 年 7 月,一家国际安全厂商一次未经充分验证的更新推送,就导致全球约 850 万台 Windows 设备集体蓝屏,多家航空公司、医院和银行被迫停摆——这也正是"先测试、后推广"存在的意义。
难点三:覆盖难。 总有终端游离在统一管理之外,比如离线设备、远程分支、临时接入的机器。2023 年底,一款被广泛使用的远程接入产品爆出可被劫持会话、绕过认证的高危漏洞;补丁虽已发布,但大量未及时修补的设备仍被勒索团伙批量攻破,波及多家跨国企业。
难点四:举证难。 合规审计时,"哪些终端、哪些补丁、何时完成安装"都要能说清、可追溯,这对人工记录是极大考验。
二、从人工救火到自动化:补丁管理的技术解法
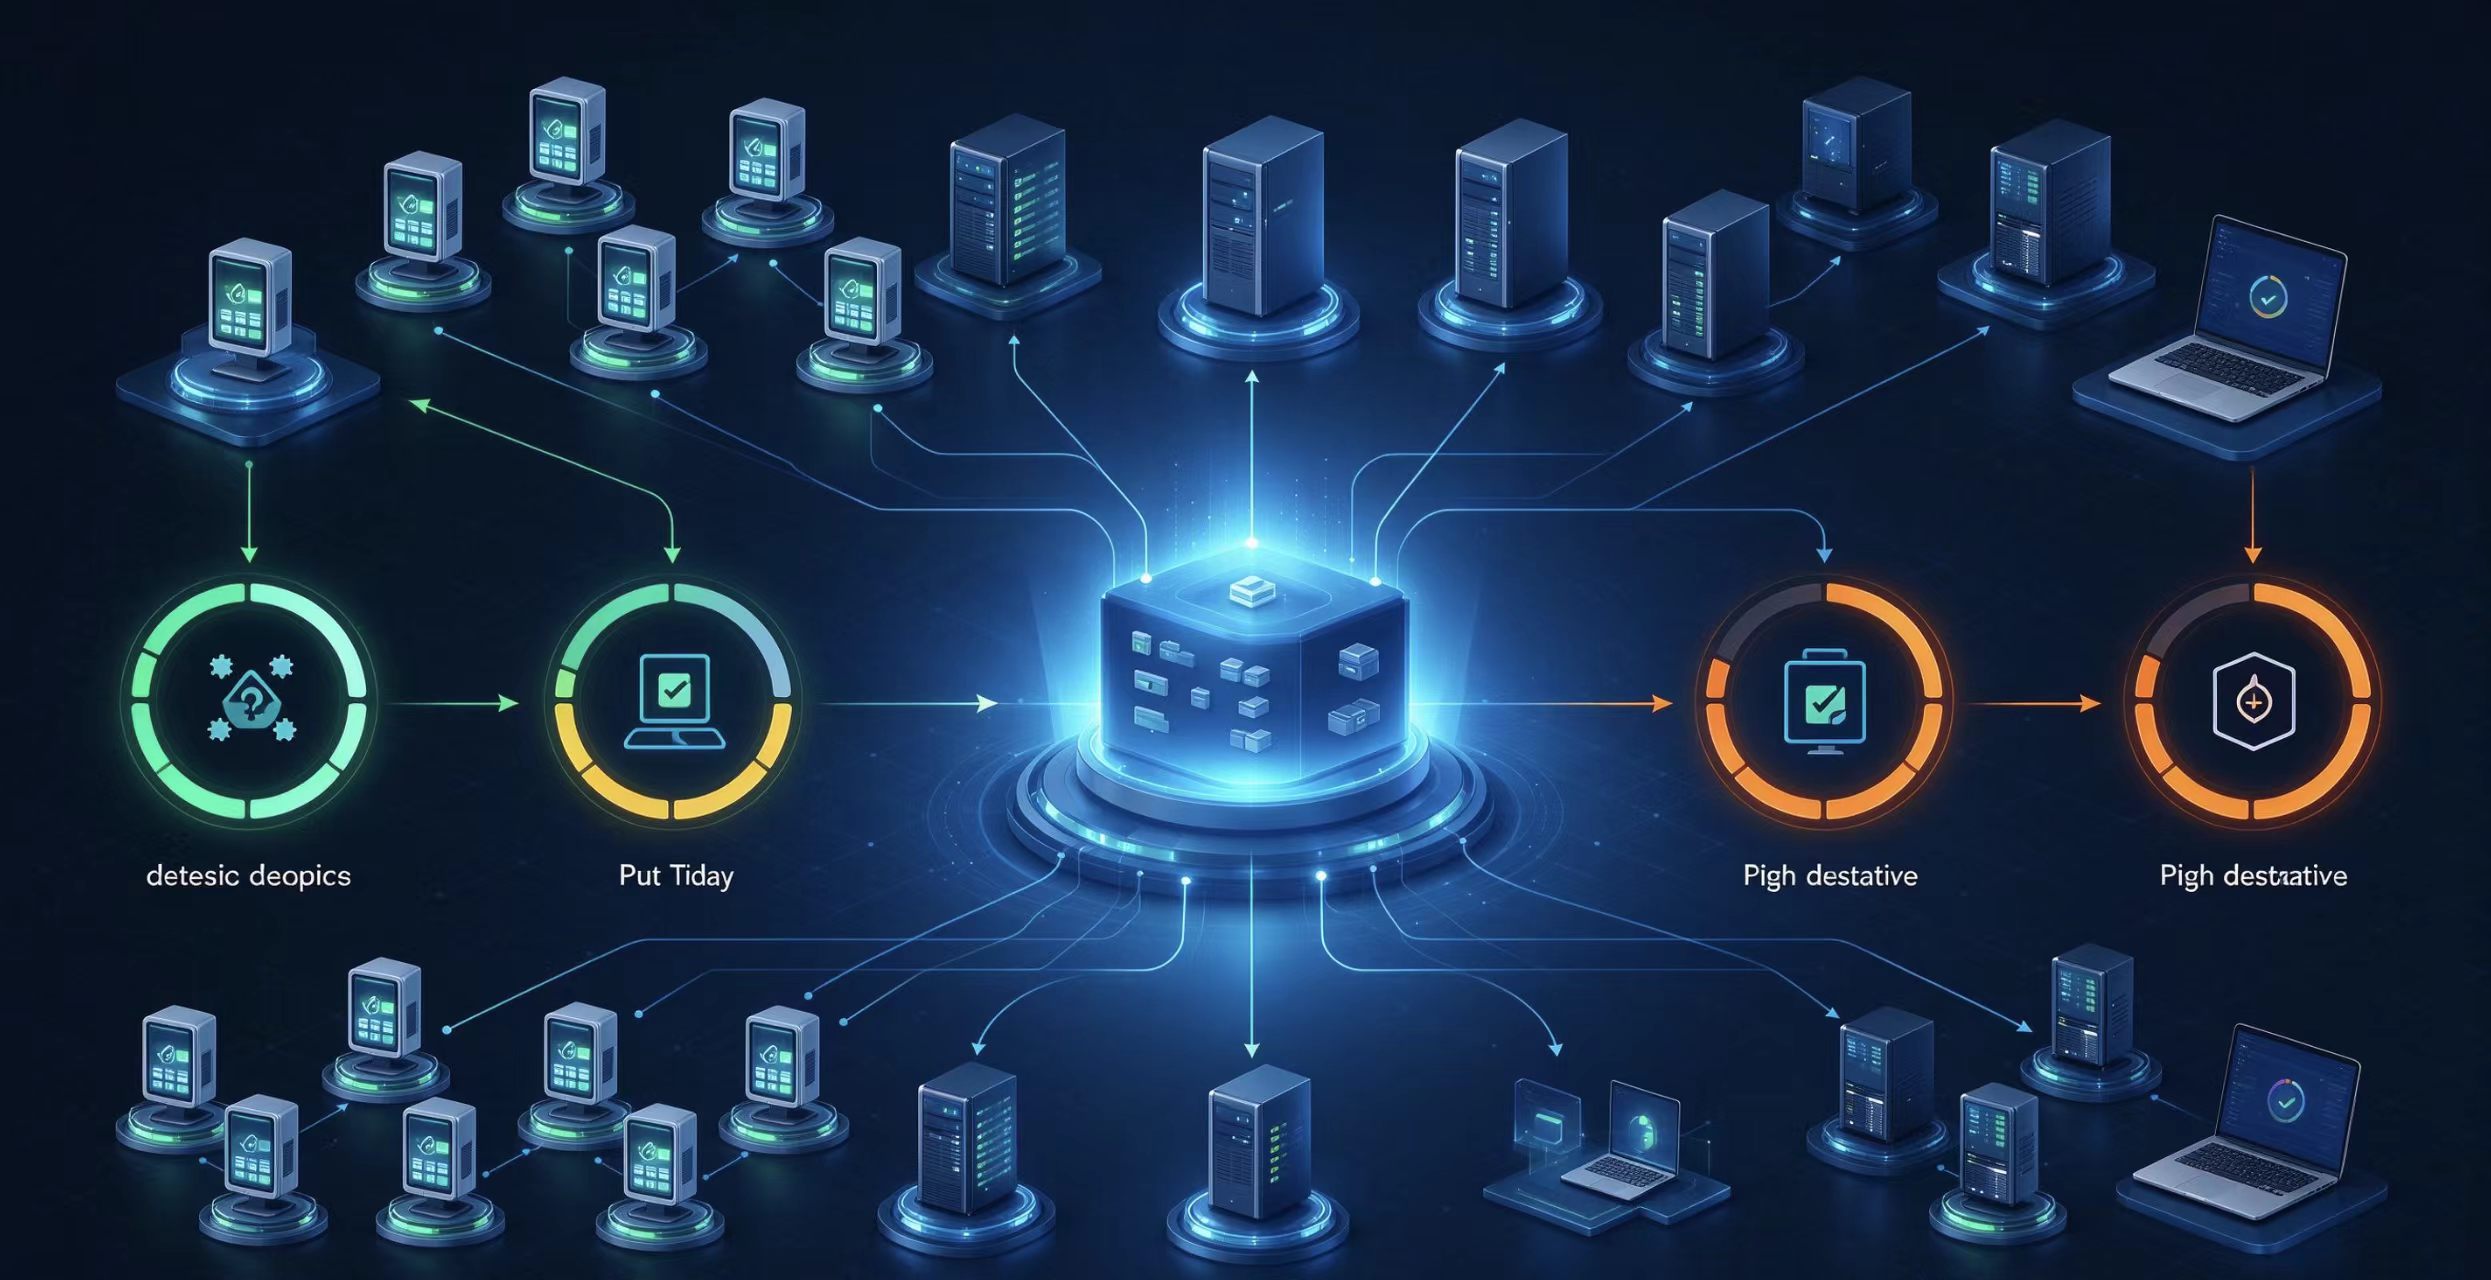
针对上述难点,业界已经沉淀出一套相对成熟的技术思路,核心是让流程"数据驱动、自动执行、全程可查":
以持续更新的漏洞库为底座:由补丁库统一下发最新漏洞与补丁信息,终端按周期同步,扫描在漏洞库同步完成后触发,且仅在厂商发布新补丁时执行,既保证时效又不过度占用网络。
先测试、后推广(灰度验证):先在测试组验证补丁的稳定性与兼容性,确认无误再逐步推至全网,把"打补丁出事故"的概率降到最低。
策略化、分批部署:通过部署时间窗、重启策略、推迟或跳过、延迟部署(发布后或批准后 X 天再装)等机制,既覆盖完整又不打断业务;对离线设备可在部署前唤醒(Wake-on-LAN)以提升非工作时段覆盖率。
健康分级与报表闭环:按缺失补丁数量把终端分为健康、易受攻击、高度易受攻击三档,再以计划报表记录部署过程,做到"安全可量化、合规可取证"。
三、把这条技术链跑通:以自动化平台落地
上述思路并不新鲜,真正的门槛在于能否把每一步自动化、可持续地跑起来。
以Endpoint Central 的补丁和更新管理为例,它把这套技术收敛到了同一平台:漏洞库支持每日与按需同步并自动触发全网扫描;提供测试组灰度验证与自动批准;可按时间窗、重启策略、延迟部署、Wake-on-LAN 灵活调度;覆盖 850+ 款第三方应用及防病毒、驱动更新,并支持对不稳定补丁临时或永久忽略;再通过系统健康策略与合规报表完成闭环。
它的价值不在于"又一个工具",而在于把上述那条易断的技术链,变成一次配置、持续运转的机制。
四、修完之后:技术闭环到底改变了什么
把补丁管理做成闭环后,变化不只是"省人力",更在于把依赖个人经验的运维,沉淀为可度量、可复制的技术流程:
从"人追补丁"到"补丁按策略流动":管理员从逐台安装转向制定策略、处理例外,人力被释放到排障与优化;
从"看不见的缺口"到"可量化的覆盖率":全量扫描叠加增量上报,让缺口一目了然,漏洞暴露窗口被压缩到可控区间;
从"一次推全网"到"可控灰度":先测试后推广,配合拒绝与延迟机制,把变更风险拆解到可承受的范围;
从"事后补材料"到"过程留痕":审计记录随流程自然生成,合规由被动应对转为常态。
说到底,这套机制让补丁管理从"靠某个人记得",变成"靠一套能持续运转的技术流程"。
结语
补丁管理没有一劳永逸,但只要把技术链条自动化,就能从"被动救火"转向"常态运营"。对 IT 团队而言,真正值得投入的不是某一次应急,而是一套能让安全始终可见、可证、可控的持续机制。
- 即刻开始体验!免费下载安装并享30天全功能开放!
- 需要深入交流?预约产品专家1对1定制化演示
- 获取报价?填写信息获取官方专属报价
- 想了解更多?点击进入Endpoint Central官网查看更多内容
- 倾向云版本?Site24x7云上一体化解决方案
FAQs
Q1:Endpoint Central 的补丁管理支持哪些操作系统和第三方应用?
可覆盖 Windows、Mac、Linux 端点,并支持 1100+ 款第三方应用的补丁,以及主流防病毒软件定义更新与移动应用自动更新。
Q2:能否避开业务高峰、又不漏掉离线设备?
可以。可自定义部署时间窗与重启策略,允许员工推迟或跳过部署、按"发布/批准后 X 天"延迟安装;对关机设备支持部署前唤醒(Wake-on-LAN),提升非工作时段覆盖率。
Q3:Endpoint Central 如何避免"打补丁把业务打挂"?
先组建测试组,在测试系统上验证补丁的稳定性与兼容性,确认无误后再推广全网;对测试中表现不稳定的补丁,可直接拒绝或针对特定计算机组临时/永久忽略。
Q4:如何衡量终端补丁合规情况?
通过补丁仪表盘与系统健康策略,按缺失补丁数量把终端分为健康、易受攻击、高度易受攻击三档,并结合计划报表与部署历史生成可审计的合规记录。
Q5:自动扫描与部署会占用大量带宽吗?
影响很小。扫描在数据库同步后触发,且仅在厂商发布新补丁时执行,不会由服务器发起大量按需扫描;防病毒更新也可安排在低峰时段进行。