「攻击面管理」讲了这么多年,为什么落不了地?缺的是一份清单

导语:减少攻击面这件事,所有人都在点头,但落到一台具体终端上——它到底暴露了哪些入口?先关哪一个?关完怎么知道关干净了?没人说得清。概念很热,执行很空,这就是攻击面管理(ASM)在企业里的真实处境。
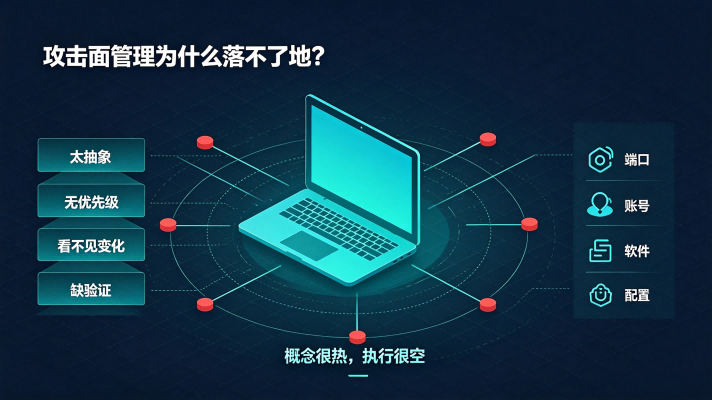
一、为什么攻击面管理总是落不了地:太抽象(没人能列出这台机器具体暴露了什么)、无优先级(全关影响业务,全不关等于没做)、看不见变化(关掉的端口明天又开了)、缺验证(没有收敛前后的对比指标)——四个断层让攻击面管理停在PPT上。
二、什么是「终端攻击面收敛清单法」:把攻击面管理做成一份可执行清单——暴露项枚举(网络/账号/软件/介质/配置/任务六类入口)→ 风险量化(利用难度×影响范围)→ 分批收敛(高价值目标先做)→ 持续监测(基线防回归)。做到「清单在手,逐条划掉」。
三、四步怎么落地:枚举阶段拉全清单;量化阶段用两维度打分排出客观优先级;收敛阶段分三批(高危端口/账号 → 宏与自动播放 → 长尾软件),每批验证业务无影响再进下一批;监测阶段固化为基线,偏离即告警自动收紧。
四、ManageEngine 的能力映射:Endpoint Central 的资产扫描+配置基线+应用管控+外设管控+补丁管理,恰好覆盖攻击面清单的六大类入口,并支持基线持续监测防回归。通常第一步只处理风险 Top 20%,就能削减 80% 的可利用面。
结语:攻击面管理不需要更宏大的概念,需要的是更笨的功夫——把每一台机器的每一个入口列出来,一条条关掉,再盯着它们别再开。清单越具体,安全越实在。
结语:攻击面管理不需要更宏大的概念,需要的是更笨的功夫——把每一台机器的每一个入口列出来,一条条关掉,再盯着它们别再开。清单越具体,安全越实在。
- 即刻开始体验!免费下载安装并享30天全功能开放!
- 需要深入交流?预约产品专家1对1定制化演示
- 获取报价?填写信息获取官方专属报价
- 想了解更多?点击进入Endpoint Central官网查看更多内容
倾向云版本?Site24x7云上一体化解决方案