SNMP 采集不到数据?六个原因逐个排查

AI 摘要
SNMP 采集不到数据,九成不是「SNMP 坏了」,而是五层里某一层的配置对不上。本文给出一条从下往上的排查顺序——网络通路 → 采集服务 → 认证 → OID → 轮询参数,每层只问一个是非问题;再逐个拆开六个最常见原因:版本没对上、团体名与 ACL、UDP 161 不通、OID 不支持或 MIB 缺失、超时与轮询参数不合理、表索引与实例错位。每个原因都给出「怎么在一分钟内证实」和对应的修法,附一张可直接复制的命令清单。
答案先说:SNMP 采集不到数据,绝大多数情况不是协议本身出问题,而是链路上某一层的配置和设备的实际状态对不上。所以不要一上来就换采集器、重装 agent——先按「网络通路 → 采集服务 → 认证 → OID → 轮询参数」从下往上走五步,每层只回答一个是非问题,十五分钟内就能把范围缩到一个点上。
这五层之所以要按顺序走,是因为它们的失败表现高度相似:全是「采不到数据」。但代价完全不同——通路问题改一条安全组规则就好,认证问题改一个字符串,OID 问题则要重新选指标;顺序走反了,就会在正确的地方反复改错的东西。
ManageEngine OpManager 侧的采集配置只是这条链路的最后一环:设备是否开启 SNMP、ACL 是否放行、v3 用户的视图权限、OID 是否被设备支持,任何一环缺失,控制台上看到的现象都一样——指标空白。下面按层拆开。
核心要点
- 采不到数据先分层,不要先重装:网络通路 → 采集服务 → 认证 → OID → 轮询参数,每层只问一个是非问题。
- 六成以上的「采不到」,落在认证与通路上:团体名写错、ACL 没放行采集器 IP、161 端口被安全组挡住。
- 「能 ping 通」与「能采集」是两件不同的事:ICMP 通只证明 IP 可达,不证明 UDP 161 通。
- 轮询采不到而 trap 收得到,说明通路与凭据都没问题,问题在轮询参数、OID 或视图权限。

先分清是哪一层断的:五层排查顺序
设备侧到控制台之间,SNMP 取数要依次穿过五层。任何一层断了,界面上都是同一种表现:指标空白。所以排查的核心不是「猜哪里坏了」,而是「按顺序排除」——每层只问一个是非问题,答完就走下一层。
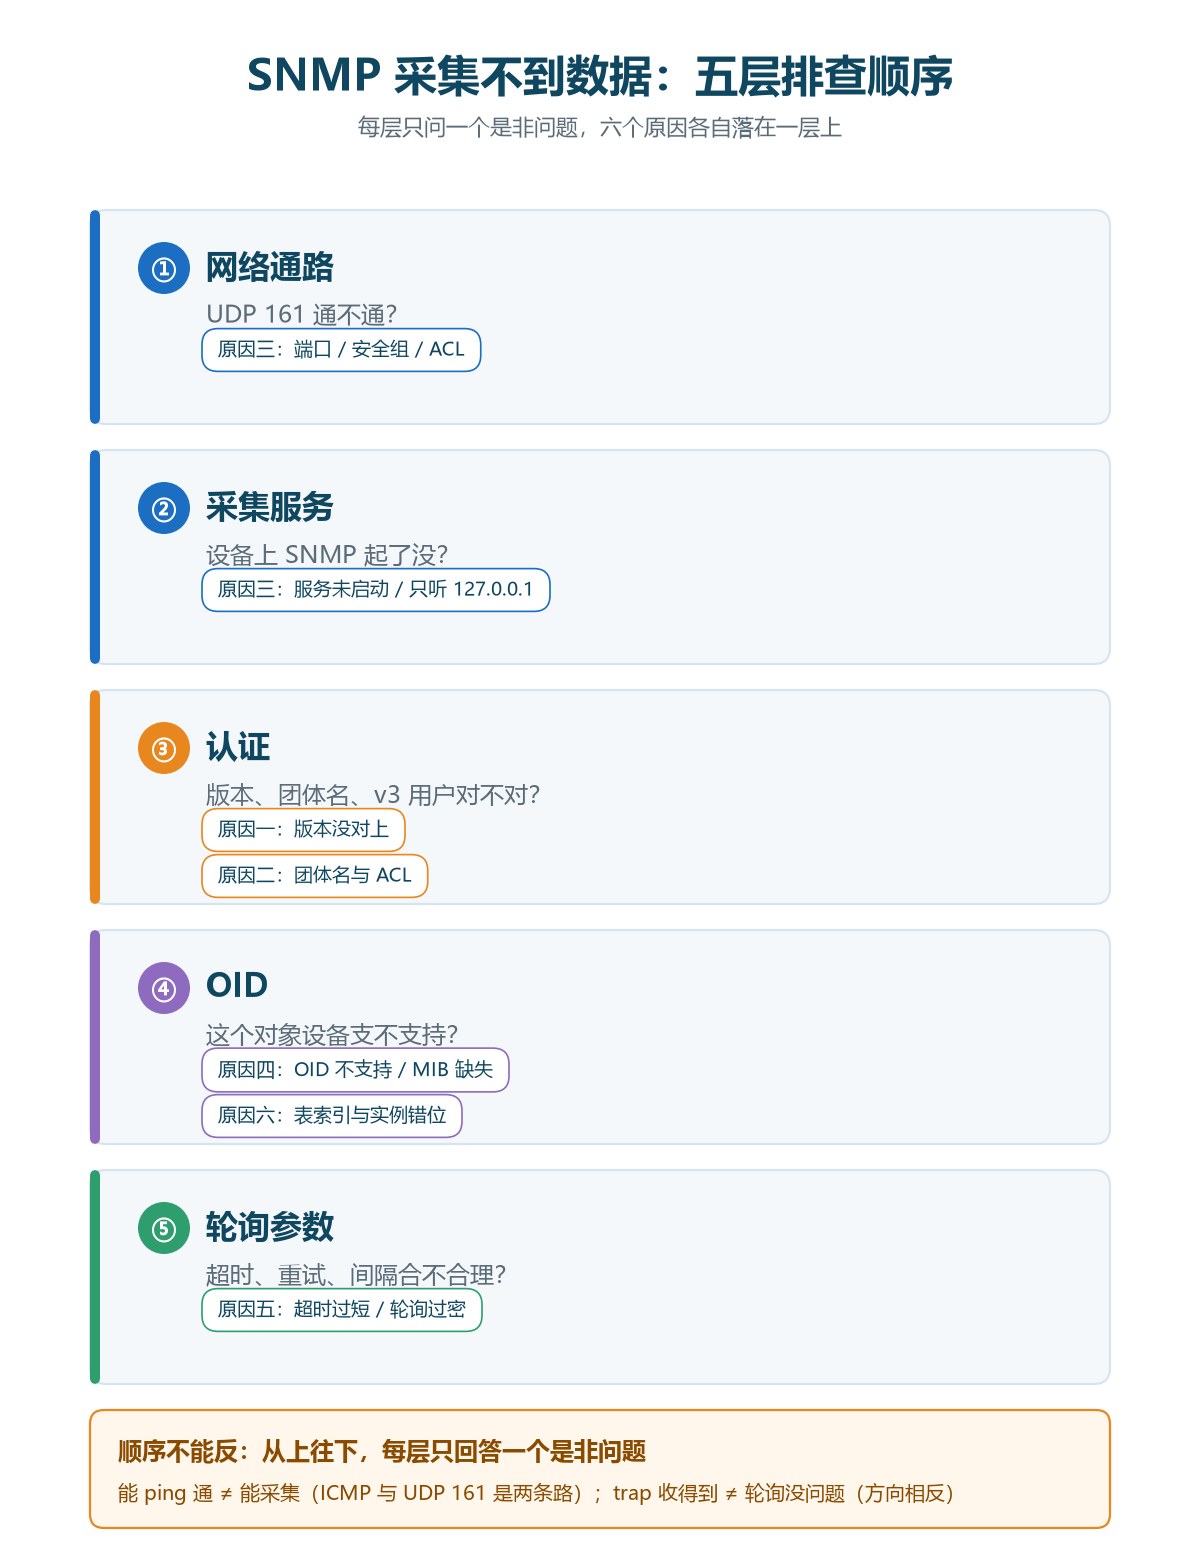
第一步,网络通路:UDP 161 通不通?用 nmap 扫一下端口,或在设备侧抓包看请求有没有到。注意「能 ping 通」不算数——ICMP 走的是另一套通路,安全组、ACL 常常只放行了 ICMP。
第二步,采集服务:设备上 SNMP 起了没、绑在哪?服务没启动、只监听 127.0.0.1、监听端口被改成非 161,都会让第一步的结论失效。
第三步,认证:版本、团体名、v3 用户对不对?这一层失败通常有明确回执(authenticationFailure、unknown user name),不会静默超时。
第四步,OID:这个对象设备到底支不支持?取得到 sysDescr 却取不到 CPU,说明链路是通的,问题在对象本身。
第五步,轮询参数:超时、重试、间隔合不合理?跨广域、设备 CPU 忙、包被分片丢弃,都会表现为「偶尔采到、经常采不到」。
六个原因,逐个证实与修复
原因一:版本没对上。设备跑 v2c,采集侧按 v3 配;或者 v3 里引擎 ID、鉴权协议(MD5 / SHA)、加密协议(DES / AES)、密码有一项不一致。这一层最常见的错觉是「密码我改过了」——改的是设备侧,采集侧没跟着改。证实方法:用命令行按 v2c 和 v3 各试一次同一个 OID,哪一版能返回,问题就在另一版的配置里。修复:把版本、用户名、协议、密码四项对齐,v3 优先用 SHA + AES;多数 snmp监控软件 在设备模板里就把这四项分开列出来,对着改不会漏项。
原因二:团体名、凭据与 ACL。团体名多一个空格、大小写不对、用了只读组之外的名字;或者设备 ACL 只放行了管理网段,采集器所在的地址段不在里面;v3 用户还可能是「认证通过但没有视图权限」。这一类失败在设备日志里通常留有 SNMP authentication failure 记录。证实方法:查设备日志有没有认证失败,再看 ACL 里有没有采集器 IP。修复:核对字符串、把采集器地址加进 ACL、给 v3 用户绑定可读的 view。
原因三:UDP 161 不通。云上最常见的是安全组只放了入方向、出方向没放;跨网段则是中间 ACL 或 NAT 把回包丢了。顺带一个容易混的点:轮询采不到,但 snmp trap 收得到,说明通路与凭据都没问题——trap 是设备主动往 UDP 162 发的,方向相反,能收到恰恰证明网络是通的,问题在轮询参数、OID 或视图权限。证实方法:在采集器上抓包,看 161 有没有回包。修复:开安全组、放行 ACL、确认 NAT 回程。
原因四:OID 不支持,或 MIB 没加载。设备返回 noSuchObject / noSuchInstance,或者干脆返回空——前者是对象不存在,后者常见于权限视图被裁剪。厂商私有指标(温度、风扇、电源、部分存储口径)必须导入厂商 MIB 才能被正确解释,但「能不能取到值」和「能不能看懂名字」是两件事:数字 OID 能取到,只是显示不成名字。证实方法:从 sysDescr 这个必然存在的对象往上逐级 walk,看在哪一级断掉。修复:换设备支持的等价指标,或补 MIB。
原因五:超时与轮询参数不合理。超时 1 秒、重试 1 次,在跨广域或设备 CPU 高的时候几乎必然失败;轮询间隔过密(比如 10 秒一采)会让低端设备直接限速丢包;v2c 的大包(getbulk 一次取太多)超过 MTU 被分片丢弃,表现也是时好时坏。证实方法:把超时临时调到 3 秒、重试 2 次,如果立刻就好了,说明是参数问题而不是网络断。修复:超时 2–3 秒、重试 2–3 次,间隔 60 秒起步,核心设备再考虑 30 秒,并错峰轮询。
原因六:表索引与实例错位。标量对象带 .0(sysDescr.0),表对象必须带索引(ifDescr.3);把表当标量取,结果一定是空。更隐蔽的是索引漂移:设备重启或插拔板卡后 ifIndex 重排,按 ifIndex 落库的历史数据就会错位——看着有数,其实对不上口。证实方法:walk 一遍这张表,看实际索引与设备侧接口列表是否一致。修复:用 ifName / ifAlias 这类稳定字段做键,索引只作为取数入口。
一张命令清单:十五分钟走完五层
排障时最省时间的不是知识,而是「下一步该敲什么」。下面几条命令按五层顺序排列,在采集器上依次执行,基本能把范围缩到一个原因上。除命令行外,图形化的 snmp工具也能做同样的事:指定目标、版本与凭据,直接把「能不能取到」和「取到了什么」分开显示,省去记参数的成本。
顺带说一句选型口径:一款成熟的 snmp监控软件 会把这几层做成表单而不是一个「团体名」输入框——版本、端口、超时、重试、v3 的鉴权与加密协议各自独立,配错时能指到具体哪一项,而不是统一报一句「采集失败」。排障效率的差距,往往就差在这几个字段上。
① nmap -sU -p161 <设备IP>:看 161 是 open、open|filtered 还是 closed。open|filtered 基本等于「被挡了但没明确拒绝」。
② snmpget -v2c -c <团体名> <IP> 1.3.6.1.2.1.1.1.0:取 sysDescr,这是最基础的存在性检查。报 Timeout 走第一、三、五层;报 authenticationFailure 走第二层。
③ snmpwalk -v2c -c <团体名> <IP> 1.3.6.1.2.1:整棵 MIB-II 树走一遍,看在哪一级断掉;能走完说明链路与权限都没问题。
④ snmpbulkwalk -v2c -c <团体名> -Cr10 <IP> <表OID>:取表用 bulk,比逐条 get 快一个数量级;返回空但 walk 有数,多半是 OID 少了索引。
⑤ tcpdump -i any udp port 161 -nn:在采集器上抓包,有去无回说明回程被挡,去都没有说明出方向被挡。
把这五条存成一份排障脚本,下次遇到同类问题时按顺序跑一遍就行——临时找 snmp工具、现查参数,反而比排障本身更费时间。
参考来源
1. RFC 3416《Protocol Operations for SNMPv2》:get、getnext、getbulk、response 等操作的语义定义,用于确认「noSuchObject / noSuchInstance / 空值」三者各自的含义。
2. RFC 3414《User-based Security Model (USM) for SNMPv3》:v3 的用户、鉴权与加密协议定义,用于对照「unknown user name / authentication failure」这类回执的成因。
说明:文中命令以 Net-SNMP 工具集为例,参数含义与 RFC 定义一致;不同发行版的具体选项可能略有差异。
一句话总结:SNMP 采不到数据,别急着换工具——按「通路 → 服务 → 认证 → OID → 参数」五层往下走,每层只问一个是非问题,六个原因自然只剩一个。
延伸阅读
采集问题还没定位?
按您现在最关心的那一项继续。
常见问题(FAQs)
- SNMP 能 ping 通但采集不到数据,最常见的原因是什么?
答:先分清「通」的定义:ICMP 通只说明 IP 可达,不说明 UDP 161 可达。常见顺序是安全组或 ACL 挡了 161、设备上 SNMP 服务没启动、团体名或 v3 凭据不匹配。三步各花一分钟,基本能定位到具体一层。
- v3 一直报 authentication failure,从哪里查起?
答:按「用户 → 协议 → 密码」三件套核对:设备侧与采集侧的用户名是否一致,鉴权协议是 MD5 还是 SHA、加密协议是 DES 还是 AES,密码是否同步修改过。另外 v3 还受视图权限约束,用户存在但没有可读视图时,表现会更像「取不到具体对象」而不是认证失败。
- snmpwalk 能取到 sysDescr,却取不到 CPU 和内存,为什么?
答:说明通路、凭据、权限都没问题,问题落在对象本身:该设备不支持这几个 OID,或者指标挂在厂商私有 MIB 下。先用厂商 MIB 文件确认 OID 是否存在,再决定换等价指标还是补 MIB;部分设备还需要单独开启资源监控视图。
- 轮询采不到,但 snmp trap 收得到,说明什么?
答:说明网络通路与凭据都是通的——trap 是设备主动往 UDP 162 发,方向与轮询相反。能把 trap 送到,说明设备认这个采集端;此时应把注意力放到轮询参数(超时、间隔)、OID 支持情况与视图权限上。
- 采集间隔设多长比较合适?
答:60 秒起步是通用起点,核心设备可以压到 30 秒;再密就要先确认设备 CPU 与 SNMP 处理能力,低端交换机在 10 秒级轮询下很容易丢包。间隔调密不等于看得更准,反而会制造「时有时无」的假故障。

