现在的网络攻击往往藏在日常流量里,不容易被发现。想守住网络,光靠事后快速响应不够,更重要的是尽早发现。
ManageEngine NetFlow Analyzer 新增的安全分析功能,让网络监控和防护更智能、更直观。它把原本杂乱的流量数据变成能直接落地处置的安全情报,帮网络提前发现问题。功能结合了基于流量数据的规则引擎和机器学习ML,并把告警映射到 MITRE ATT&CK 的技术和战术上,可以在高级威胁造成实际损失之前就把它识别出来。
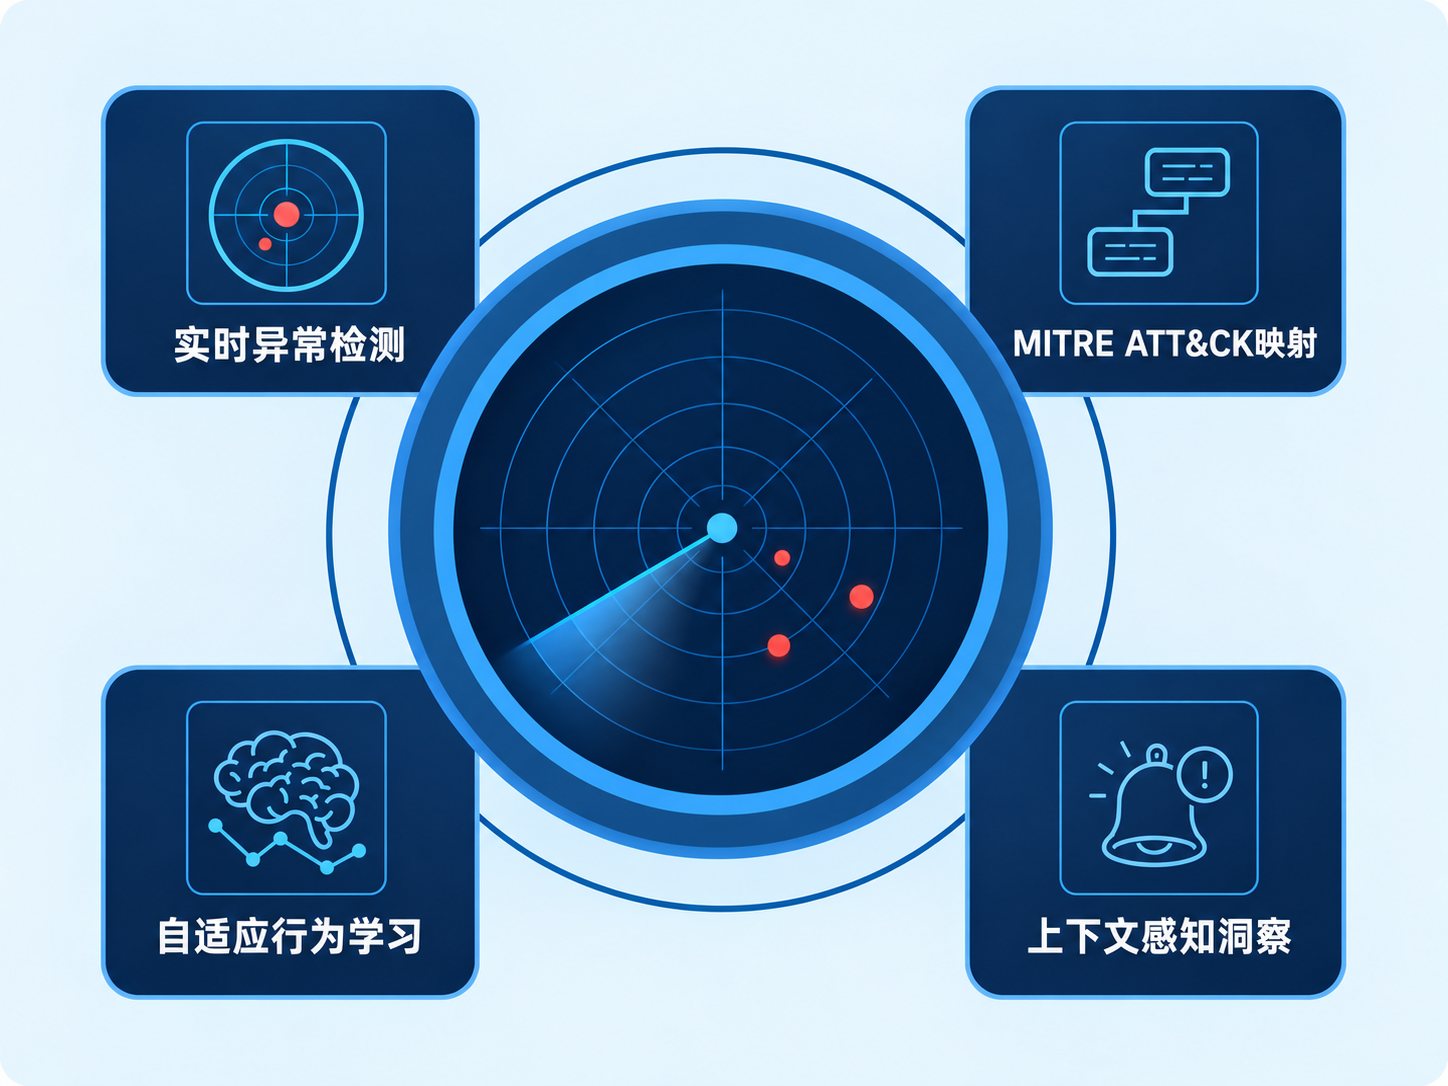
看得更细,背景信息更全
安全分析直接基于网络流量数据发现异常、评估风险、排定处置优先级,全程不需要在终端装代理。它加入了自适应行为学习、上下文评分和符合行业标准的威胁映射,让传统监控不再只停留在看指标,而是能真正理解发生了什么。
此功能最强大的方面之一是 是以资产为中心。 安全分析不会把设备当成一个随时会变的 IP,而是通过主机名和 DHCP 获取的 MAC 地址持续识别和跟踪资产。就算 IP 变了,设备的历史行为和监控上下文也不会断。
每个资产都会先经历一段学习期, 由ML模型建立行为基线,再由规则引擎分析使用模式和通信流向。随着时间推移,系统会自动校准阈值,减少误报,只把真正异常的行为暴露出来。
实时异常检测
安全分析不靠固定阈值报警,而是结合上下文给出有意义的提醒。比如某台设备平时 HTTPS 流量只有 100MB,突然涨到 1GB 以上,系统不会单看这个数字就报警,而是会综合判断偏离有多严重、整个网络当时是什么状态,再给事件打分。分数会随时间变化,帮企业优先处理那些需要马上关注的威胁。
事件还接入了 MITRE ATT&CK 框架,每个检测到的异常都能对应到已知的攻击技术上。这样团队不仅知道发生了什么,也能判断它有多危险。事件评分会综合考虑涉及的攻击者数量、规则严重程度、异常偏离程度和事件发生时间,确保你盯住的是正在发生的威胁,而不是一堆历史噪音。
NetFlow Analyzer 新增了安全标签页,把所有和威胁相关的活动集中展示。你可以按时间范围、ATT&CK 技术组或资产查看事件,也支持服务端排序,方便快速定位。选中的事件可以导出成 CSV,用于出报告或做深入调查。事件详情里包含攻击方和受害方、命中的规则、严重性评分、MITRE 映射,以及涉及的具体流量,每起事件都能看得很清楚。
利用安全分析发现静默数据泄漏
可以想象这样一个场景:某组织里一台终端已经被入侵,在业务低峰期开始一点点往外传敏感数据。传统安全工具因为行为太轻微、没有匹配到任何签名,防火墙也没触发,很容易漏掉。而 NetFlow Analyzer 的安全分析能发现这台设备明显偏离了平时的行为,把它对应到 MITRE 里已知的攻击手法上,并生成高优先级事件。安全团队可以尽早介入,避免演变成严重泄漏。不用额外采数据,直接用现有流量做主动威胁检测,这正是安全分析的优势。
NetFlow Analyzer的安全分析
安全分析不仅仅是检测事件,更是提供相关、及时且可操作的情报。它能让您:
- 利用基于流的、ML驱动分析早期检测威胁。
- 在完整的时空和行为背景下理解事件的何人、何事、何地和如何。
- 通过自适应学习减少噪音和误报。
- 利用动态事件评分和时间加权严重性优先处理真实风险。
- 使用MITRE ATT&CK框架将威胁映射至真实世界策略。
- 使用持久资产标识符准确追踪设备,避免短暂IP混淆。
从被动响应,转向提前发现
让网络安全走向自动化、全程可视、不用靠猜的处置方式。可以试用 ManageEngine NetFlow Analyzer 的安全分析,看看智能流量检测能怎样改变你应对威胁的思路。