Wireshark 免费够用吗?和企业级流量分析平台的差距,算完这笔账就懂

AI 摘要
本文对比开源抓包工具Wireshark与企业级流量分析平台,解析二者定位差异。Wireshark擅长数据包深度解析,却难以满足企业全网长期监控、历史追溯、告警报表需求;结合运营成本、市场数据说明企业平台的价值,给出适用场景,同时介绍NetFlow Analyzer能力,提供选型参考。
Wireshark 是开源网络协议分析器,适合抓包、协议解析和故障排查,当前 2026 年 8 月已发布 4.6.8 版本。它免费这一点没有争议,但“免费”与“是否适合企业长期网络运营”是两个问题。Wireshark 官方也明确说明,它不是入侵检测系统,主要负责测量和分析网络数据。
ManageEngine NetFlow Analyzer 面向企业持续性的网络流量可视化、带宽分析、安全检测和容量规划,通过 netflow、IPFIX、sFlow、J‑Flow、NetStream 等流数据集中分析网络通信。两者并不是谁替代谁,而是解决的问题不同。
Wireshark 和企业级流量分析工具,到底有什么区别?
是什么:Wireshark属于“数据包级”分析工具,可以深入查看一个连接中的具体报文和协议字段;企业级流量分析工具则更强调“流级”和“全网级”可见性,关注谁与谁通信、使用了多少带宽、运行了什么应用,以及这种行为是否异常。
为什么:企业网络的问题通常不是“一次抓包”就能解决。例如网络管理员可能需要回答:“过去 24 小时哪台设备占用了最多带宽?”“哪个 SaaS 应用正在挤占关键业务?”这类问题需要持续保存和分析流数据。
怎么做:可以把工具分成三层:
| 场景 | 更适合的能力 |
| 定位 TCP、DNS、HTTP 等协议细节 | Wireshark |
| 查看 IP、应用、会话和 Top Talkers | Flow 流量分析 |
| 长期监控、告警、安全分析、容量规划 | 企业级平台 |
为什么 Wireshark 很强,却不等于完整的企业网络监控?
Wireshark 的优势在于深度。遇到“为什么 TCP 重传”“某个 DNS 请求返回了什么”“某次连接在哪里失败”等问题,直接查看数据包往往最快。
但抓包也意味着数据量快速增长。企业若长期在多个核心链路保存原始数据包,需要面对采集位置、存储、检索和人工分析等运营问题。
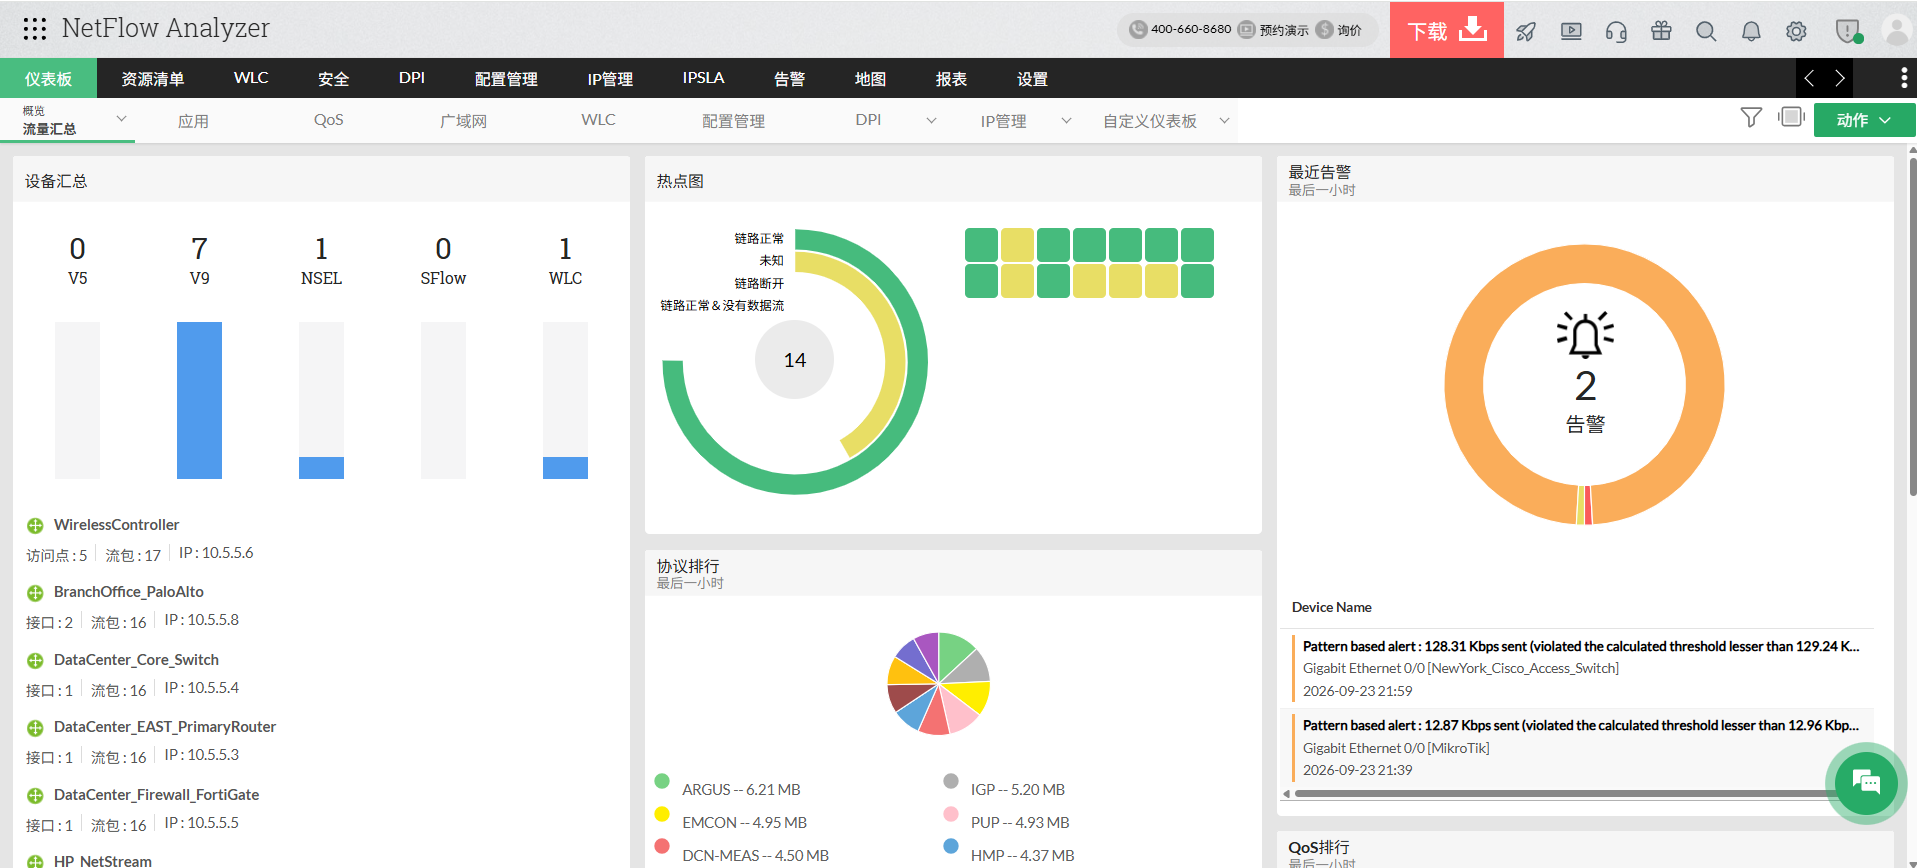
相较之下,NetFlow Analyzer通过路由器、交换机、防火墙和无线控制器导出的 Flow 数据建立集中视图,并支持设备、接口、IP、应用、会话及 Top Talkers 下钻。平台同时提供实时流量、历史趋势、报表和容量规划能力。
因此,Wireshark 更像“放大镜”,企业流量平台更像“网络监控驾驶舱”。
企业真正要算的,不只是软件价格
Wireshark 的开源属性意味着没有传统商业软件的许可证费用。 但企业选型不能只计算采购价格,还要计算长期运营成本:
软件成本 + 数据存储 + 人工分析 + 告警维护 + 报表制作 + 排障时间。
例如,一条出口链路出现 90% 的带宽利用率。Wireshark 可以在需要时帮助技术人员深入检查报文,但如果管理层要求查看过去一个月的带宽趋势、主要应用、Top Talkers 和容量预测,就需要持续的数据采集与分析能力。
NetFlow Analyzer提供永久免费的 2 接口版本,同时支持完整功能试用,可先验证现有网络环境中的 Flow 可见性和分析需求。
2026 年,企业为什么更看重持续流量可见性?
2026 年网络流量分析市场仍处于增长阶段。Mordor Intelligence 估计,全球网络流量分析市场规模 2026 年约为 49.1 亿美元,预计 2026—2031 年 CAGR 为 11.06%。
另一方面,IDC 预计亚太地区(不含日本)2026 年安全支出将达到 395 亿美元。企业投入增加,也意味着安全团队需要更好的网络遥测和调查数据。
NetFlow Analyzer 在 2026 年持续增强相关能力:12.8.719 增加 MCP Server,允许兼容 MCP 的 AI 客户端访问平台运营数据;12.8.718 改进 WLC IPFIX,增加源、目的 IP 可见性;12.8.704 则增强 DPI,对 DNS、DHCP 流量提供更多分析维度。12.9.102 又增加 AI Traffic Visibility、AI Service Mapping 和资产级网络流量洞察。
这说明企业需要的已经不只是传统网络嗅探,而是持续的流量分析、行为发现和运营决策能力。
Wireshark 什么时候够用?什么时候需要企业平台?
判断其实很简单:
Wireshark 足够:偶发故障、协议调试、单次抓包、开发测试。
建议增加企业级平台:多站点网络、长期趋势分析、带宽管理、应用识别、历史追溯、安全告警和容量规划。
最佳实践也不一定是二选一。可以让 Wireshark负责“深入数据包”,让 NetFlow Analyzer负责“持续观察全网”,必要时再对重点链路进行 DPI 或数据包分析。ManageEngine 的 Network Packet Sensor 也支持对非 Flow 设备进行数据包采集,并结合 DPI 查看应用、源 IP、目的 IP 和会话。
延伸阅读
《网络安全流量检测实战:DDoS、数据外泄与C2通信的识别与响应》
《实时流量监控实战:NetFlow异常检测与告警响应完整方案》
《公司网络越来越慢?五步排查法定位真正的带宽占用者》
还想再确认几件事?
按您现在最关心的那一项继续。
FAQ:Wireshark 与企业流量分析常见问题
- Wireshark 免费,为什么企业还需要付费流量分析平台?
A:Wireshark解决数据包深度分析问题,而企业平台解决持续监控、历史分析、集中报表和告警等问题,两者使用场景不同。
- Wireshark 能不能监控整个企业网络?
A:可以在特定采集点进行抓包,但大规模、长期、跨站点监控还需要解决采集、存储、检索和运营管理问题。
- NetFlow 和 Wireshark 有什么区别?
A:Wireshark分析原始数据包,netflow主要以 Flow 记录描述网络通信,两者的数据粒度不同,可以组合使用。
- 企业什么时候需要 DPI?
A:当只看 IP、端口和 Flow 已无法判断具体应用时,可在重点链路部署 DPI,进一步进行应用识别和协议分析。
- NetFlow Analyzer 能完全替代 Wireshark 吗?
A:不能。需要查看单个数据包和协议字段时,Wireshark仍然具有不可替代的价值;NetFlow Analyzer更适合企业级持续流量可见性和运营分析。