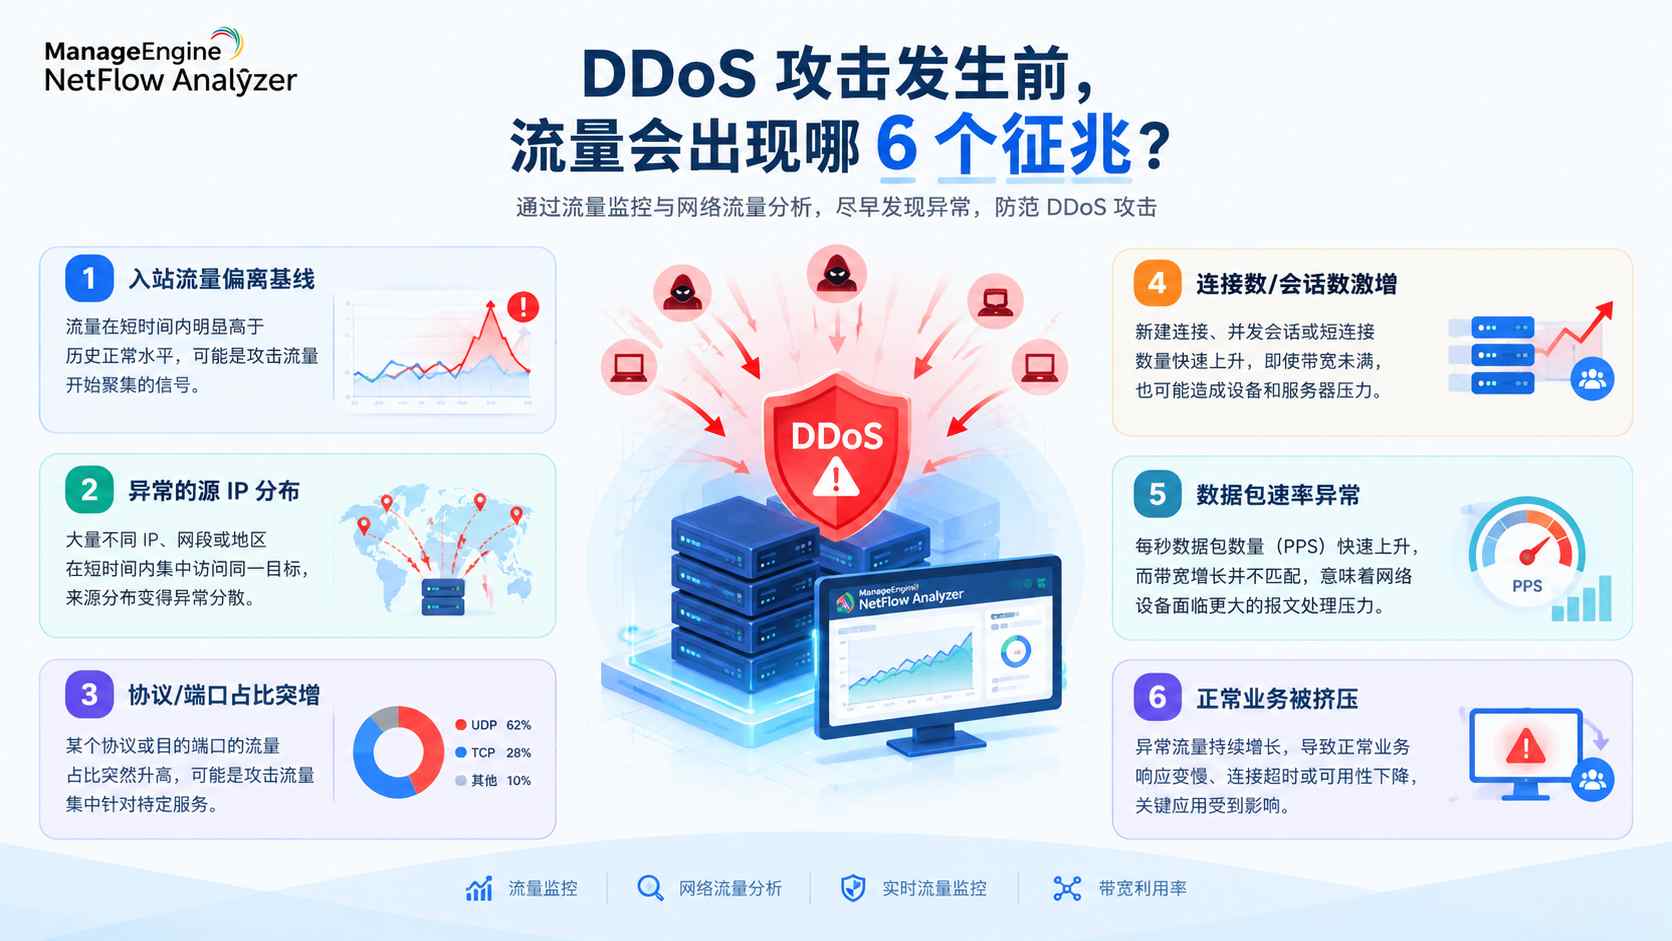
DDoS 攻击发生前,流量会出现哪 6 个征兆?

AI 摘要
DDoS 攻击发生前,网络流量往往已出现可识别的异常。本文梳理 6 个关键征兆:入站流量偏离历史基线、异常源 IP 集中访问同一目标、协议或端口占比突增、连接与会话数异常增长、数据包速率上升而带宽不匹配、异常流量挤压正常业务,并给出六步判断思路,帮助网络团队在攻击影响业务前尽早发现疑似 DDoS 风险。
DDoS 攻击并不一定会毫无预兆地发生。很多情况下,在网站无法访问、业务响应变慢或链路彻底拥塞之前,网络流量已经出现了异常变化。对于网络管理员、网络运维经理、网络安全分析师以及 IT 基础设施负责人来说,真正重要的不是等到带宽被打满后再处理,而是尽早发现偏离正常业务基线的流量行为。
ManageEngine NetFlow Analyzer 可以采集并分析 NetFlow、sFlow、J-Flow、IPFIX、NetStream 等流量数据,从接口、IP、应用、协议、会话等维度观察网络行为,并结合历史流量模式识别异常。
1. 入站流量突然偏离历史基线
DDoS 最容易观察到的变化,是入站流量在短时间内明显高于平时。
例如,一条公网接口过去每天工作时段都保持相对稳定的流量,但某一天在没有营销活动、版本发布或备份任务的情况下,流量突然持续上涨。这时,单纯看“当前用了多少 Mbps”并不足够,更应该把当前数据与过去同一时间段的正常水平进行比较。
ManageEngine NetFlow Analyzer 的 Pattern Analysis 会利用历史流量建立正常行为基线,并将实时数据与上下界进行比较。当实时流量超出预期范围时,可以将其识别为异常。
需要注意的是,流量突增本身不能证明是 DDoS。突发业务、云端同步和大型文件传输,同样可能造成流量峰值,因此还需要继续向下分析。
2. 大量不同源 IP 同时访问同一目标
第二个值得关注的征兆,是访问来源突然变得异常分散。
正常业务虽然也可能拥有大量客户端,但通常存在一定规律,例如固定的用户区域、业务系统或合作伙伴网络。如果某台 Web 服务器、DNS 服务或其他公网资源,在短时间内收到来自大量不同 IP 的集中访问,就需要进一步判断这些连接是否符合正常业务模式。
NetFlow Analyzer 可以按源 IP、目的 IP、会话和 Top Talkers 等维度下钻,帮助管理员快速回答三个问题:谁在产生流量、流量流向哪里、哪一批连接贡献了主要流量。
这里也可以结合站内文章《公司网络越来越慢?五步排查法定位真正的带宽占用者》中的“三层下钻”方法:先看接口,再看应用,最后定位到具体 IP 和会话,将“网络异常”逐步转换成可调查的对象。
3. 某个协议或目的端口占比突然升高
DDoS 不一定表现为所有流量一起增长。有些攻击会集中针对特定协议、端口或服务。
例如,企业网络平时以 Web、办公和业务系统流量为主,但某段时间 UDP 流量突然占据较高比例;或者某个平时流量很低的目的端口突然成为主要流量入口,这些变化都值得调查。
网络流量分析的价值就在于,不只告诉你“流量变大了”,还能够进一步说明“什么流量变大了”。NetFlow Analyzer 支持按照应用、协议、端口、源地址和目标地址等维度分析流量,有助于快速判断异常集中在哪一类通信。
4. 新建连接和会话数量异常增长
有些 DDoS 场景并不会立即耗尽带宽,而是通过大量连接请求增加服务器、防火墙或负载均衡设备的处理压力。
因此,即使带宽利用率看起来尚未达到极限,如果并发会话、新建连接或短连接数量明显偏离历史水平,也不能简单判断“网络没问题”。
特别是当出现“流量增长不算夸张,但用户访问开始超时”的情况,更应该同时查看流量、数据包和连接行为,而不是只关注带宽百分比。NetFlow Analyzer 能够提供接口利用率、数据包、会话以及源/目的通信等粒度的数据,为进一步定位提供依据。
5. 数据包速率明显上升,但带宽增长并不匹配
另一个容易被忽略的信号,是每秒数据包数量快速上升,而总体吞吐量并没有出现同等幅度的变化。
这意味着网络设备可能面临更多的报文处理压力。对于 DDoS 分析来说,只观察 Mbps 或 Gbps 有时并不充分,还需要结合 packets、throughput 和接口利用率进行综合判断。
ManageEngine NetFlow Analyzer 支持从速度、流量、利用率和数据包等指标观察接口状态,同时提供 Top Talkers 和应用流量分布,帮助运维团队识别到底是哪类流量造成了资源压力。
6. 异常流量开始挤压正常业务
真正需要高度关注的最后一个征兆,是异常流量已经开始影响正常业务。
例如,出口链路利用率持续升高的同时,关键业务响应变慢;原本稳定的 VPN 连接开始出现超时;正常应用流量占比下降,而某一类来源不明的流量不断增加。
这时,不要只问“带宽是不是不够”,而应该问:“新增的流量到底是谁产生的?”以及“它正在访问什么?”
这也是流量监控和网络流量分析的区别所在:前者帮助发现网络“变忙了”,后者进一步帮助解释“为什么变忙”。ManageEngine NetFlow Analyzer 可以提供实时及历史流量视图,并从接口、应用、主机和会话等层面进行分析。
发现这 6 个征兆后,应该怎么判断?
看到异常后,不建议立即把所有流量峰值都定义成 DDoS。更可靠的排查方式,是依次检查:
第一,看基线。 当前流量是否真的明显偏离历史正常水平?
第二,看来源。 Top Talkers 中是否出现大量异常源 IP 或异常网段?
第三,看目标。 流量是否高度集中在某个服务器、应用、端口或协议?
第四,看行为。 流量增长是否伴随连接数、数据包速率等指标异常?
第五,看业务影响。 正常应用是否已经出现延迟、丢包、超时或可用性下降?
第六,交叉验证。 将流量数据与防火墙、WAF、负载均衡器和服务器日志结合起来,确认究竟是业务突发还是恶意流量。
关于这一思路,可进一步参考站内文章《网络安全流量检测实战:DDoS、数据外泄与 C2 通信的识别与响应》。该文从入站流量突增、源 IP 分散、协议异常等角度总结了 DDoS 的流量特征,并强调网络流量分析可以作为安全事件发现的重要数据来源。
如果你的重点是建立持续监测和告警机制,则可以继续阅读《实时流量监控实战:NetFlow 异常检测与告警响应完整方案》,了解如何通过流量基线、异常检测和阈值告警构建从发现到响应的流程。
结语
DDoS 攻击前的异常通常不会只有一个信号。入站流量突然偏离基线、源 IP 数量异常增加、协议或端口集中、连接数量上升、数据包速率异常,以及正常业务受到挤压,往往需要结合起来判断。
对于网络团队而言,越早建立正常流量基线,就越容易发现“和平常不一样”的行为。通过持续的实时流量监控和网络流量分析,可以先看见异常,再定位来源、目标和影响范围,为后续安全处置争取时间。
使用 ManageEngine NetFlow Analyzer 建立持续的流量可视性,实时掌握接口、IP、应用和会话的变化,让异常流量在影响业务之前就进入排查范围。
还想再确认几件事?
按您现在最关心的那一项继续。
常见问题(FAQ)
- Q:DDoS 攻击发生前最明显的流量征兆是什么?
A:通常是流量明显偏离历史正常基线,但流量突增本身不能直接证明是 DDoS,还需要结合源 IP、协议、端口、连接行为以及业务影响综合判断。
- Q:带宽利用率没有达到 100%,也可能出现 DDoS 吗?
A:可能。部分攻击更明显地表现为大量连接或数据包带来的处理压力,因此不能只用带宽利用率一个指标判断网络是否遭受攻击。
- Q:NetFlow Analyzer 可以检测 DDoS 吗?
A:NetFlow Analyzer 可以分析流量模式、接口利用率、Top Talkers、源/目的 IP、协议、应用和会话,并提供安全分析与异常检测能力,为识别疑似 DDoS 的流量行为提供依据。
- Q:如何判断流量突增是业务高峰还是 DDoS?
A:先与历史基线和业务计划进行对比,再分析流量来源、目标、协议、端口和连接行为。如果增长无法由正常业务解释,并同时出现来源异常和业务受影响,应进一步开展安全调查。
- Q:为什么 DDoS 排查不能只看带宽?
A:因为攻击可能同时影响接口利用率、数据包速率、连接数量和设备资源。结合多个流量指标进行分析,比单独观察 Mbps 或 Gbps 更容易发现异常模式。