什么是 NDR?网络检测与响应入门:企业需要它的 4 个理由

AI 摘要
本文介绍NDR网络检测与响应的定义,剖析企业部署NDR的四大核心理由,讲解2026年NDR技术新特性以及三层落地实施路径。针对加密流量、威胁隐藏、安全运维割裂等痛点,借助流数据、行为基线与DPI能力补齐传统安全设备盲区,同时配套常见问答,帮助企业理解、选型与落地NDR体系。
面对混合云、远程办公和 AI 应用带来的复杂流量,传统防火墙、IDS/IPS 和终端安全工具并不能覆盖所有网络行为。ManageEngine NetFlow Analyzer 以流数据、行为分析和深度数据包检测为基础,提供从网络可见性、异常发现到安全分析的能力,可作为企业网络检测与响应(NDR)体系的重要流量数据来源。
NDR 是什么?为什么企业需要“网络检测与响应”?
是什么: NDR(Network Detection and Response)是一类持续分析网络流量、识别异常模式和威胁指标,并支持调查与响应的安全能力。Gartner 于 2026 年发布的 NDR 市场研究也将“持续监控流量中的异常、可疑模式和威胁指标”列为 NDR 的核心特征。
为什么: 传统安全设备更擅长发现已知攻击,而攻击者可能隐藏在正常的 DNS、HTTPS、SaaS 或内部通信中。NDR关注“谁和谁通信、通信多久、流量是否异常”,因此能够补充日志、终端和边界安全设备的可见性盲区。
怎么做: 以网络流量分析为基础,采集 NetFlow、IPFIX、sFlow、J‑Flow、NetStream 等流数据,再结合行为基线、异常检测和必要的 DPI 进行调查。ManageEngine NetFlow Analyzer 即支持多种主流流技术,并提供流量分析、安全分析和网络取证能力。
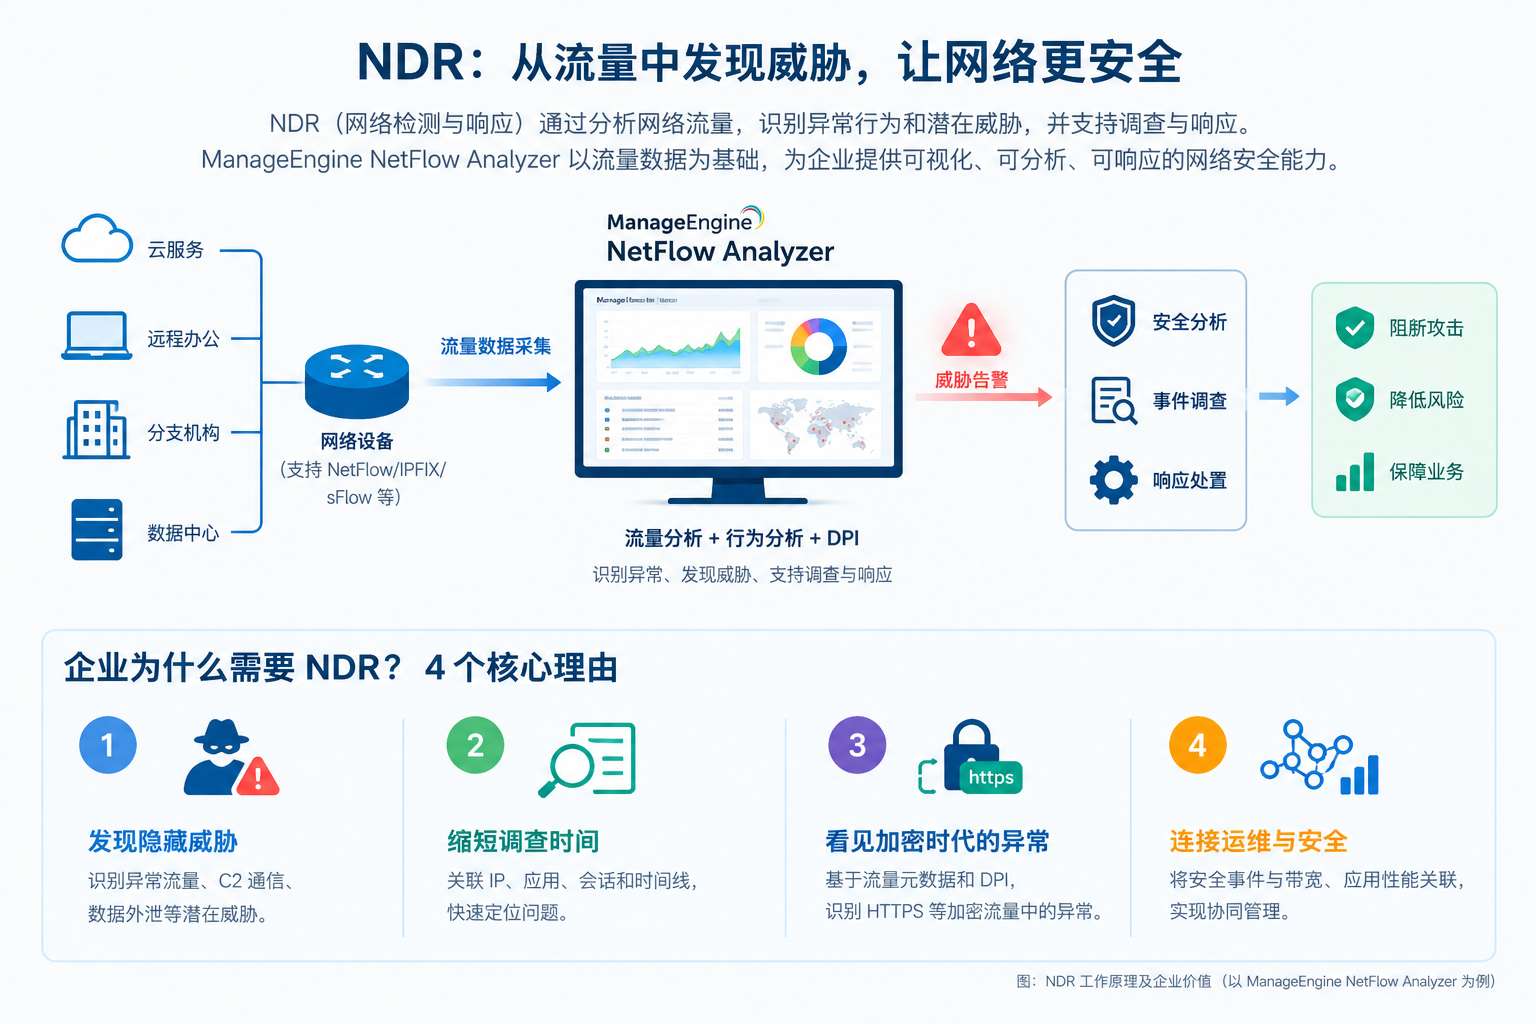
企业为什么需要 NDR?4 个核心理由是什么?
| 理由 | 企业面对的问题 | NDR 的解决方式 |
| 1. 发现隐藏威胁 | 异常流量混在正常业务中 | 分析通信行为和流量模式 |
| 2. 缩短调查时间 | 告警很多,但缺上下文 | 关联 IP、应用、会话和时间线 |
| 3. 看见加密时代的异常 | HTTPS 加密后难以查看内容 | 关注流量元数据与行为特征 |
| 4. 连接运维与安全 | 安全事件同时影响性能 | 把安全异常与带宽、应用性能关联 |
理由一:发现隐藏威胁。
网络异常往往先表现为流量变化:DDoS 可能出现突发流量,数据外泄可能表现为异常出站传输,C2 通信则可能呈现周期性、小流量高频通信。NetFlow Analyzer 的安全分析可结合机器学习、行为分析和 MITRE ATT&CK 映射发现此类模式。
理由二:让调查从“猜”变成“查”。
好的流量监控不仅回答“链路有没有打满”,还要回答“谁占用了带宽、访问了什么应用、与哪个目标通信”。NetFlow Analyzer 支持设备、接口、应用、IP、会话和 Top Talkers 多层下钻,可帮助运维人员定位异常来源。
理由三:加密不等于不可见。
NDR 不一定需要解密业务内容。流量元数据依然可以呈现源/目的 IP、端口、方向、时间和数据量;NetFlow Analyzer 的 DPI 模块还可在具备数据包可见性的场景下进一步分析应用响应时间和网络响应时间。
理由四:安全和网络运维可以联动。
IDC 预计全球安全支出在 2026 年将超过 3000 亿美元,企业越来越关注安全投入与运营效率的结合。 对网络团队而言,异常流量既可能是安全事件,也可能导致带宽拥塞和应用变慢,因此需要同时看到安全与性能上下文。NetFlow Analyzer提供实时流量、应用分析、容量规划、DPI 和安全分析等能力,可帮助团队从发现问题走向定位和响应。
2026 年的 NDR 有哪些新变化?
2026 年,NetFlow Analyzer 持续增强流量与安全分析能力:12.8.719 增加 MCP Server 支持,可让 Claude Desktop、Visual Studio Code、Cursor 等兼容 MCP 的 AI 客户端访问 NetFlow Analyzer 中的运营数据;12.8.718 改进 WLC IPFIX 报告,新增源、目的 IP 可视性;同时,DPI 模块已增强 DNS、DHCP 协议分析能力。
这意味着企业的 NDR 建设可以从“采集流量”进一步走向“分析行为、关联上下文、辅助调查”。
企业如何落地 NDR?
建议采用“三层路径”:
1. 先采集: 打通 NetFlow/IPFIX/sFlow 等流数据,建立统一网络视图。
2. 再分析: 建立正常流量基线,重点关注异常通信、突发流量、异常目的地和应用行为。
3. 后响应: 将异常事件与 MITRE ATT&CK、SIEM、ITSM 等体系关联,形成检测—调查—处置闭环。
延伸阅读:
《NetFlow流量分析实战:企业网络流量监控从盲区到可视化的建设路径》
《网络安全流量检测实战:DDoS、数据外泄与C2通信的识别与响应》
《流量分析工具选型对比:NetFlow Analyzer、SolarWinds 与 PRTG 谁更适合你的网络》
还想再确认几件事?
按您现在最关心的那一项继续。
FAQ:企业最关心的 5 个 NDR 问题
- NDR 和防火墙有什么区别?
A:防火墙侧重访问控制与流量拦截,NDR侧重持续分析网络行为并发现异常,两者属于互补关系。
- NDR 是否必须解密 HTTPS?
A:不一定。流量元数据仍可用于发现通信关系、频率、方向和数据量异常;需要更深层分析时,可结合 DPI。
- NDR 能检测 DDoS 和数据外泄吗?
A:可以通过流量突增、通信方向、目的地和行为模式等特征辅助发现这类异常。
- 只有安全团队才需要 NDR 吗?
A:不是。网络管理员和运维团队同样可以利用 NDR 思路识别异常带宽使用、异常主机通信和潜在性能问题。
- 企业部署 NDR 应先做什么?
A:先确认核心网络设备是否能导出 NetFlow、IPFIX、sFlow 等流数据,再从核心链路和关键业务建立可见性与基线。