最危险的漏洞,往往不在 Windows 上

导语:Windows 补丁有 WSUS,覆盖率能做到 95% 以上。但 Chrome、Adobe Reader、Java、微信、钉钉这些软件的漏洞提示只能靠员工自己点更新,覆盖率常年低于 40%。而攻击者挑的,恰恰就是这 40%。
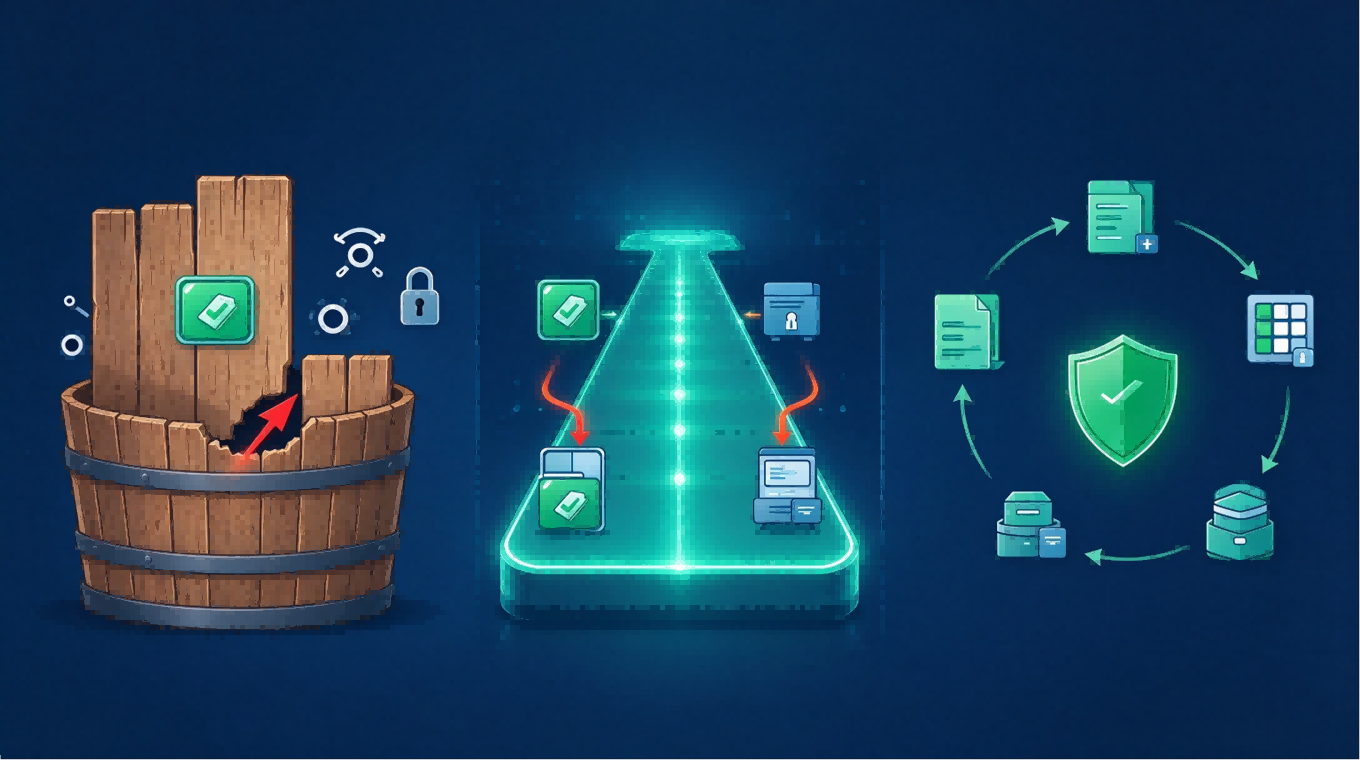
一、为什么第三方补丁管不住:操作系统有成熟通道,第三方应用没有等价的企业级分发机制;自动更新弹窗依赖用户自觉,而弹窗总在开会或赶方案时出现;IT 连公司里装了多少 Adobe Reader、各是什么版本都不清楚,没有资产底数;就算发了通知也无法验证谁装了,合规率是一笔糊涂账。
二、什么是「第三方应用补丁同源法」:把第三方补丁拉进与系统补丁同一条流水线,做到同一个目录、同一个策略、同一个报表。IT 不再需要区分这是系统补丁还是应用补丁,只需要回答一个问题:这个漏洞要不要修、什么时候修。
三、五步怎么落地:目录归一(建立全公司第三方应用补丁目录与版本基线,目录外一律视为待清退);版本测绘(软件×版本×终端数矩阵,输出修复清单而非资产清单);包库同源(安装包纳入统一企业包仓库,与系统补丁共用审批测试发布流程);静默分发(后台完成,不弹窗不打扰,先处理进程再升级);合规对账(回收安装结果,生成应用×版本×合规率报表,未达标自动补装,可直接用于等保举证)。
四、ManageEngine 的能力支撑:Endpoint Central 补丁管理同时覆盖操作系统与第三方应用补丁,内置数百款常见第三方应用补丁目录;支持自定义软件包仓库与静默安装参数;可按部门、站点、分组编排部署任务;提供补丁与应用版本合规报表,支持按漏洞等级与合规率筛选终端。
结语:补丁管理的覆盖率,取决于你最短的那块板。操作系统那块板已经很高了,真正决定整体安全水位的,是第三方应用这块还没被认真管起来的短板。
- 即刻开始体验!免费下载安装并享30天全功能开放!
- 需要深入交流?预约产品专家1对1定制化演示
- 获取报价?填写信息获取官方专属报价
- 想了解更多?点击进入Endpoint Central官网查看更多内容
- 倾向云版本?Site24x7云上一体化解决方案
常见问题(FAQs)
Q1:我们已经在用 WSUS 管理 Windows 补丁了,还需要单独管第三方软件补丁吗?
A:WSUS 仅支持微软系统补丁,Chrome、Adobe Reader、Java、微信、钉钉等第三方应用不在 WSUS 管控范围内,这类软件漏洞只能依靠员工手动更新,普遍修复覆盖率不足 40%,是攻击者优先瞄准的薄弱点,必须单独纳入企业补丁管控体系。
Q2:什么是第三方应用补丁同源法,和普通第三方补丁工具有什么区别?
A:补丁同源法就是把第三方应用补丁和 Windows 系统补丁放到同一条管理流水线,共用一套目录、一套部署策略、一套合规报表。IT 不用区分是系统补丁还是应用软件补丁,只需要判断漏洞是否修复、何时修复,打破系统补丁和应用补丁两套独立管理的割裂模式。
Q3:员工会收到更新弹窗,影响开会、办公怎么办?
A:采用静默分发机制,补丁在后台自动执行,不会弹出更新提示;任务下发前可自动识别并处理对应软件进程,避开员工操作窗口,不打扰正常办公。还可以按部门、时段编排部署窗口,错峰升级。
Q4:发了补丁通知,怎么确认哪些终端已经修复、哪些没做,能不能用于等保检查?
A:补丁下发后自动回收安装结果,生成应用、版本、合规率多维度报表,对未达标终端支持自动重试补装。报表数据完整可追溯,能够直接作为等保测评的合规举证材料,解决合规账说不清的问题。
Q5:第三方补丁和系统补丁一起管理,会不会出现补丁冲突、终端蓝屏故障?
A:共用一套审批、测试、发布流程,和系统补丁一样遵循先测试后全量的规范;可以分开设置部署窗口、单独暂停某一类补丁任务,支持补丁回滚,规避升级带来的稳定性风险。