一出差两周,这台电脑就成了安全孤儿:聊聊「离线自治管控窗」

导语:所有终端管控都默认一个前提:设备在线。可现实是——外勤笔记本一出差就是半个月,隔离网里的生产机根本没有外网,车间设备常年不联服务器。这段时间补丁推不到、策略下不去、事件收不上来,设备就成了安全的「孤儿」,而攻击者偏偏爱挑它们下手。
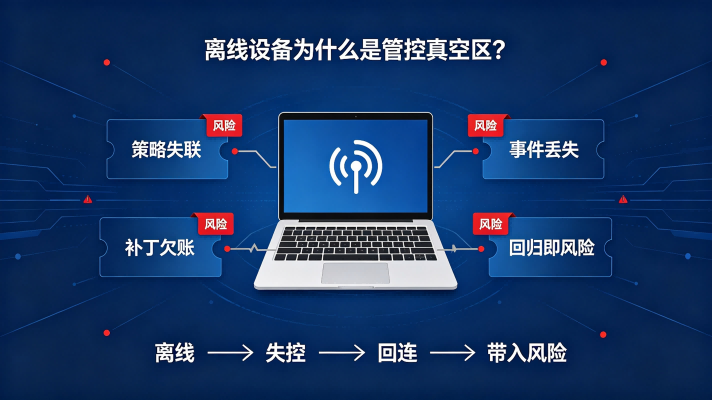
一、为什么离线设备是管控真空区:策略失联(停留在最后一次联系的旧策略)、补丁欠账(离线期间错过几十个补丁)、事件丢失(离线违规本地记录了也不上报)、回归即风险(带着未知状态接回内网)——四个缺口让离线设备成为安全体系的薄弱环节。
二、什么是「终端离线自治管控窗」:把管控能力预置到设备本地——策略提前缓存到终端,离线也能自治执行拦截与记录;回归网络后自动对账(策略版本/补丁/事件/配置差异)并逐项修复。核心是「管控不因失联而失效」。
三、四段怎么落地:策略预置(本地缓存带版本号)→ 离线自执行(拦截违规+本地加密记录)→ 回归对账(状态同步与差异比对)→ 差异修复(补策略、补补丁、传日志、复配置)。修复前设备可被限制在受限网络。
四、ManageEngine 的离线能力:Endpoint Central 代理支持策略本地缓存与离线执行;补丁与软件任务支持离线排队,设备回联自动执行积压任务;资产与基线在回归时自动刷新差异;所有离线记录回联后统一上报,审计链完整。隔离网场景可部署内网中继。
结语:真正的终端管控不是「在线时管得住」,而是「离线时也不失控、回归时能对上账」。离线自治管控窗让每一台离网设备都带着安全底线走,带着完整记录回来。
- 即刻开始体验! 免费下载安装并享30天全功能开放!
- 需要深入交流? 预约产品专家1对1定制化演示
- 获取报价? 填写信息获取官方专属报价
- 想了解更多? 点击进入Endpoint Central官网查看更多内容
- 倾向云版本? Site24x7云上一体化解决方案