设计团队的 Mac 没人管?聊聊「Mac 统一管控三件套」

导语:macOS 在企业里长期是「法外之地」:设计、产品、研发偏爱 Mac,但 Mac 的管控工具链远不如 Windows 成熟——系统更新靠员工自己点、配置项分散在系统偏好设置各处、应用分发依赖 App Store 或手动安装、丢失没有类似 BitLocker 的强加密。Mac 是企业里最被低估的管控洼地。
一、为什么 Mac 成了管控洼地:系统更新靠人(IT 推不动大版本更新)、配置项分散(散落在偏好设置/终端命令/配置文件)、应用分发弱(依赖 Apple ID 或手动打包安装)、丢失响应弱(FileVault 默认未启用)——四个洼地让 Mac 在企业里既无可见性也无控制力。
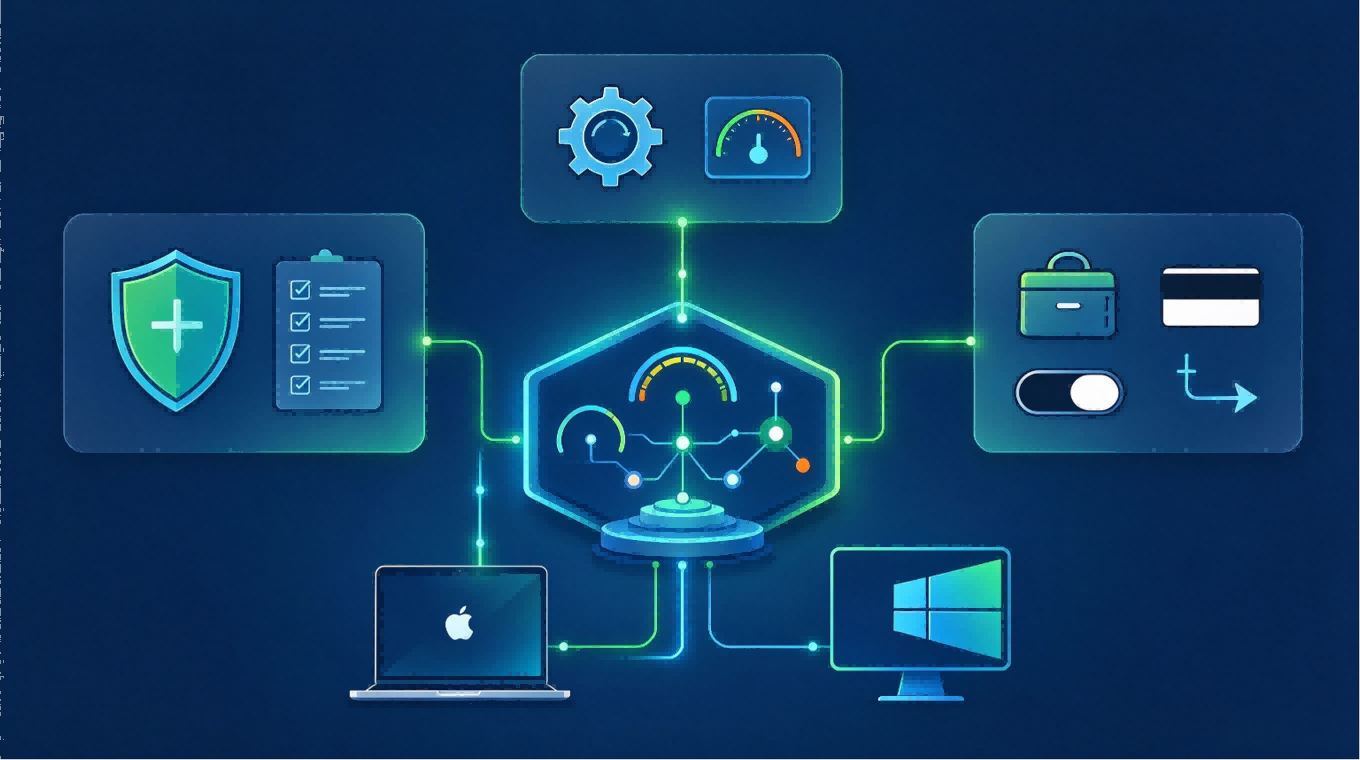
二、什么是「Mac 终端统一管控三件套」:把 Mac 纳入与 Windows 同一套框架——配置基线(FileVault+密码策略+Gatekeeper+防火墙统一基线)→ 补丁合规(系统与第三方软件统一推送,合规报表)→ 应用管控(企业应用静默/可选分发,黑白名单+远程卸载)。三件套让 Mac 也可管、可控、可合规。
三、三件怎么落地:配置通过 Apple 官方 MDM 框架统一下发;补丁推送覆盖系统与第三方,覆盖率纳入报表;应用分发支持 .pkg/.dmg/.app 全格式,白黑名单管控;与 Windows 共享同一控制台、统一视图、统一合规报告。Mac 员工的接受度关键在「管的姿态」——透明度、选择性、工具友好。
四、ManageEngine 的能力支撑:Endpoint Central 支持 macOS 统一管理:FileVault 配置与密钥托管、系统与第三方补丁管理、.pkg/.dmg/.app 分发与应用黑白名单、配置基线持续监测;与 Windows 共享同一控制台、资产视图、合规报表。
结语:Mac 员工是企业里高价值的产出群体,他们不该被放弃管控,也不该被粗暴管控。Mac 统一管控三件套让设计/研发团队在保持 Mac 使用体验的同时,纳入企业安全体系——管得聪明,员工愿意配合。
- 即刻开始体验!免费下载安装并享30天全功能开放!
- 需要深入交流?预约产品专家1对1定制化演示
- 获取报价?填写信息获取官方专属报价
- 想了解更多?点击进入Endpoint Central官网查看更多内容
- 倾向云版本?Site24x7云上一体化解决方案
常见问题(FAQs)
Q1:为什么说企业 Mac 是终端管控洼地,主要风险是什么?
A:企业 Mac 普遍存在四大管控短板:系统大版本更新依赖员工手动操作,IT 难以统一推送;配置项分散在系统偏好、终端、配置文件中;应用分发依赖 Apple ID 或人工安装;FileVault 磁盘加密默认不开启,设备丢失后数据泄露风险高,整体缺乏终端可见性与安全管控能力。
Q2:Mac 终端管控三件套具体包含哪些能力?
A:三件套包含配置基线、补丁合规、应用管控。①配置基线:统一下发 FileVault、密码策略、Gatekeeper、防火墙安全策略;②补丁合规:macOS 系统 + 第三方软件统一推送更新,自动生成合规报表;③应用管控:企业应用静默 / 可选分发,支持应用黑白名单、远程卸载。
Q3:这套 Mac 管控方案是基于什么技术框架,会破坏 Mac 原生体验吗? A:方案基于 Apple 官方 MDM 框架下发策略,不篡改 macOS 底层系统。管控采用柔性方式,兼顾员工使用感受,在保障企业安全的同时,最大程度保留研发、设计人员的 Mac 使用习惯。
Q4:Endpoint Central 管理 Mac 和 Windows,是否需要分开控制台?
A:不需要。Endpoint Central 支持 Mac、Windows 终端共用一套管理控制台,统一资产视图、统一合规报告,IT 无需在多个平台切换,降低运维成本。同时支持.pkg/.dmg/.app 全格式应用分发。
Q5:FileVault 开启后密钥怎么保管,员工离职或设备丢失如何处理?
A:Endpoint Central 支持 FileVault 配置自动部署与密钥托管,密钥集中保存在管理平台,不由员工单独保管。当设备丢失、员工离职时,IT 可依托托管密钥进行安全处置,规避磁盘加密密钥丢失风险。