系统管理怎么防内部风险?离职前后的四个观察点

AI 摘要
AI 摘要:系统管理不只是保证系统「活着」,还要知道「谁在用系统做什么」。当账号被会话劫持——例如 2026 年高发的 Remus 窃密木马专门盗取已认证的浏览器会话来绕过多因素认证——攻击者的行为和一个已登录的内部人员几乎无法区分,唯一的捕获网就是行为异常。本文给出离职前 30 天、离职当天、离职后 30 天三个时间窗下的四个观察点:权限变更、异常时段访问、批量导出、特权命令,并明确三条合规前提:授权、告知、最小必要,依据《个人信息保护法》开展监控。
答案先说:系统管理真正要防的,不是系统宕机,而是「谁在用系统做什么」。内部人员风险与外部账号劫持,从监控视角看是同一件事——它们都表现为一个已认证账号的可疑行为。
这个判断在 2026 年有了更现实的注脚。安全机构 CIS 追踪的 Remus 窃密木马(2026 年 3 月至 9 月活跃)专门盗取已认证的浏览器会话令牌来绕过多因素认证,并在 7 月把采集范围扩展到 AI 客户端会话。换句话说,攻击者拿到的是一个「已经登录、看起来完全正常」的账号。此时传统的「人是对的」假设失效,能兜底的只有行为层面的异常信号。
ManageEngine OpManager在这条防线上的位置,是把账号、设备、进程与操作日志放在同一个底座上:权限变化、登录时间、导出动作、特权命令都带着上下文进入同一条时间线,让可疑行为能被串起来、被标出来,而不是散落在十几台设备的日志里。

核心要点
- 系统管理的重点正从「保可用」扩展到「看行为」:内部人员风险与外部账号劫持表现一致,兜底靠行为异常。
- 四个观察点:权限变更、异常时段访问、批量导出、特权命令——按离职前 30 天 / 当天 / 后 30 天三窗组织,贴合 HR 流程。
- 监控必须在合规前提下做:授权、告知、最小必要三条缺一不可,依据《个人信息保护法》,不触碰私人通信。
- 离职后 30 天最容易被忽略:残留的高权限账号与未失效令牌,是离职风险里最贵的一部分。
合规前提:授权、告知、最小必要
先把红线说在前面。本文讲的是「合规范围内的异常行为发现」,不是「员工监控教程」。监控要成立,三条前提必须同时具备:
授权:监控基于企业对其资产(账号、设备、系统)的管理权,并写入制度与用工相关条款。
告知:员工知晓其工作账号与操作会被记录——这是《个人信息保护法》第十七条的告知义务。
最小必要:只采集与业务安全直接相关的操作日志、访问与导出记录,不采集私人通信与无关内容——第六条的最小必要原则。
监控对象是企业的账号、设备与系统操作,目的为保障业务连续性与数据安全,而非评价个人。涉及离职的权限回收与访问审计,应与 HR 流程协同,并保留制度依据与审批留痕。下面所有观察点,都建立在这三条之上。
为什么内部风险越来越像「正常操作」
传统内部风险监控的假设是「坏人会有反常动作」。但 Remus 这类事件说明,攻击者已经不需要「闯进来」——他们偷走一个有效会话,就能以合法用户的身份在操作。此时攻击流量和正常业务流量在协议层完全一致,区别只在「这个人此刻该不该做这件事」。
这意味着,靠「认人」来防内部风险越来越不可靠,靠「盯行为」才靠得住。下面的四个观察点,既覆盖蓄意的内部违规,也为账号劫持提供了一道行为兜底——因为两者在监控器里长得一模一样。配合系统监控与进程监控工具提供的统一信号源,行为异常才能被稳定地看见。
四观察点总览:离职前、当天、后 30 天各看什么
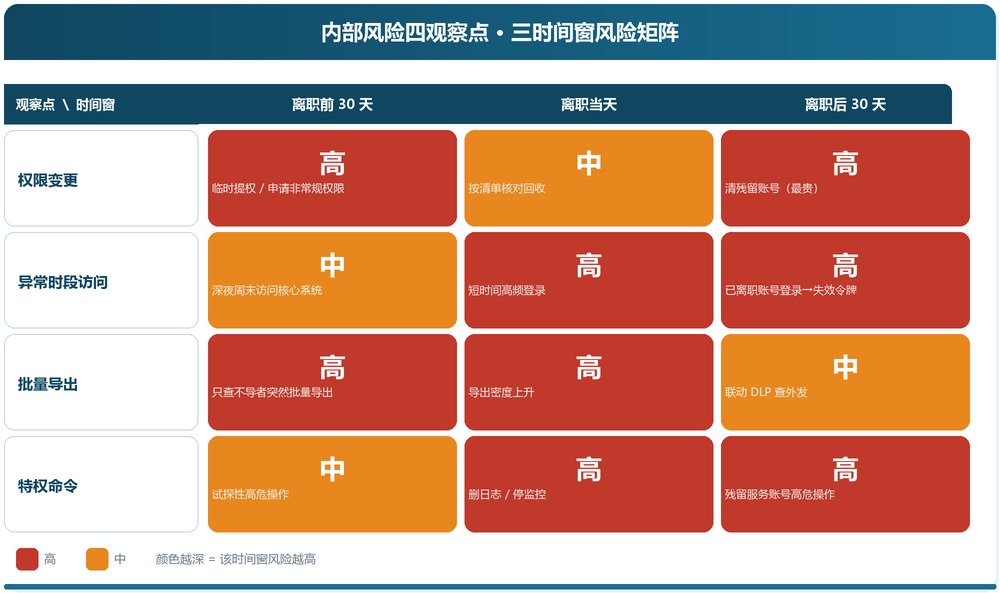
把四个观察点按「离职前 30 天 / 离职当天 / 离职后 30 天」三个时间窗组织,是为了贴合 HR 的实际流程:风险不是在某一天突然发生,而是在交接、回收、失效这几步里逐段暴露。下表是总览,后文逐点展开。
这套观察点不依赖某种特定工具:系统监控看状态、进程监控工具看活动、可用性监控看服务是否真在线,三者提供的原始信号,最终都汇到账号行为这一条时间线上——而这正是系统管理在日常里最容易漏掉的一环。
| 观察点 | 系统管理侧要盯的信号 | 离职前 30 天重点 | 离职当天与后 30 天重点 |
|---|---|---|---|
| 权限变更 | 新增高权限、角色突变、服务账号被改动 | 留意临时提权、申请平时用不到的权限 | 当天核对回收;后 30 天清残留账号 |
| 异常时段访问 | 非工作时段 / 异地 / 非常用 IP 登录 | 深夜周末访问核心系统且对象异常 | 当天高频登录;后 30 天严查已离职账号登录(失效令牌) |
| 批量导出 | 全表导出、整库克隆、超范围下载 | 平时只查不导者突然批量导出 | 当天导出密度上升;后 30 天联动 DLP 查外发 |
| 特权命令 | 停服务 / 改配置 / 关审计 / dump 内存 / 删日志 | 试探性执行平时不碰的高危命令 | 当天「清理」类命令;后 30 天查残留服务账号高危操作 |
观察点一 · 权限变更:谁在什么时候拿到了不该拿的权限
看什么:账号被赋予新的高权限(加域管、加 sudo、开通生产库账号)、角色突然变化、平时不动的服务账号被改动。权限是内部风险的总闸门——闸门一开,后面所有动作都「合法」。
离职前 30 天:留意即将离职者被临时提权,或申请平时根本用不到的权限——可能是交接需要,也可能是「最后捞一把」。
离职当天:按清单核对权限回收是否真的执行了,别只看工单状态显示「已处理」。
离职后 30 天:最贵的风险在这里——回收遗漏留下的残留高权限账号。建议以离职日为基准做一次账号清单全量核对。
合规要求:权限审批要留痕,遵循最小必要;授出去的权限,要在离职流程里有对应的回收动作。
观察点二 · 异常时段访问:账号在它不该醒着的时候醒着
看什么:非工作时段登录、异地或非常用 IP 登录、长时间静默后的突发会话。可用性监控能告诉你服务是否在线,但「谁在什么时候登录」要另看访问与认证日志。
离职前 30 天:深夜或周末集中访问核心系统,且访问对象与日常工作无关。
离职当天:短时间内高频登录多个系统做「最后浏览」。
离职后 30 天:已离职账号若出现登录,说明回收失效或令牌未失效——必须立即失效令牌并溯源。
合规要求:访问日志的留存与告知是前提;监控的是企业账号的登录行为,而不是私人设备的使用情况。
观察点三 · 批量导出:数据不是被偷走,是被「正常下载」走
看什么:一次性大批量下载文件、数据库全表导出、代码仓库整库克隆、客户名单或报表超范围导出。这类动作在权限上完全合法,危险全在「量级」与「范围」上。
离职前 30 天:平时只查不导的人突然开始批量导出,且导出对象超出职责范围。
离职当天:导出动作密度明显上升。
离职后 30 天:导出数据若出现在外发渠道(邮件、云盘),需与数据防泄漏(DLP)协同处置。
合规要求:敏感数据导出要在授权与告知范围内,并有审批;导出记录本身要可被审计,不能被随手抹掉。
观察点四 · 特权命令:真正危险的不是登录,是那一条命令
看什么:运行高危命令——停服务、改配置、关闭审计、dump 进程内存、重置密码、删除日志。服务器监控与进程监控能告诉你系统此刻的状态,而特权命令记录告诉你「是谁主动改变了这个状态」。
离职前 30 天:开始试探性执行平时不碰的特权操作。
离职当天:出现「清理」类命令——删日志、停监控、改防火墙,目的往往是抹痕迹。
离职后 30 天:残留的服务账号被执行高危命令,是回收不彻底的二次爆发点。
合规要求:特权命令需审批或双人复核;审计日志本身不可被关闭——一旦有人能关掉审计,前三个观察点就全成了盲区。
参考来源
1. 《中华人民共和国个人信息保护法》第六条(最小必要原则)、第十三条(处理个人信息的合法性基础)、第十七条(告知义务)。(官方文本见全国人大网;本文仅引用条款,不涉及法律解读。)
2. CIS 网络安全防御中心(CIS CTI)《SLTT C2 Traffic Tied to Remus Malware Distribution Operation》(2026,Remus 窃密木马通过盗取已认证浏览器会话绕过 MFA 的技术与运营分析)
说明:文中四观察点为通用实践归纳,请结合自身制度与合规要求调整;Remus 事件依据 CIS 公开分析;监控须在法律与制度框架内进行,产品能力以官方页面为准。
一句话总结:系统管理要防的内部风险,本质上是在盯「一个已认证账号不该做的事」——权限变更、异常时段访问、批量导出、特权命令这四个观察点,既覆盖蓄意违规,也为账号劫持兜底;而这一切必须建立在授权、告知、最小必要三条合规前提之上。
延伸阅读
系统监控:从设备、进程到服务的统一视角
进程监控工具:把「卡」和「挂」提前看到
可用性监控:用 uptime 之外的口径判断服务真活着
还想再确认几件事?
按您现在最关心的那一项继续。
常见问题(FAQs)
- 内部监控会不会侵犯员工隐私?
答:不会——前提是授权、告知、最小必要三条同时具备。监控的是企业资产上的账号与操作日志,不采集私人通信与无关内容,目的为保障业务安全而非评价个人,依据《个人信息保护法》第六条与第十七条。如果做不到告知或最小必要,就不应该启动这类监控。
- 权限回收应该提前多久做?
答:离职流程一启动就进入回收清单,最晚在最后工作日前完成高权限回收与令牌失效。建议分三步走:离职前 30 天做一次权限基线快照,离职当天逐项复核回收,离职后 30 天再核一次残留——服务账号、VPN、云控制台、代码仓库要分开核对,因为它们往往不在同一套工单里。
- 账号被劫持和内部人员作恶怎么区分?
答:从行为上很难区分——两者都是已认证的会话,这正是 Remus 这类窃密木马的厉害之处。所以不靠「区分人」,而靠「盯行为」:同一套四观察点既覆盖内部人,也为账号劫持兜底。区别在处置:劫持要立即失效令牌并溯源,内部违规走制度与审计流程。
- 小团队没有专职安全岗怎么落地?
答:不必上重型 UEBA。先做三件事:一份账号清单加权限基线、关键系统的登录与导出日志留存、离职流程里加一步「权限回收核对」。用现有的系统监控与日志工具就能起步,关键是把离职前、中、后的核对动作固化下来,而不是等出事再补。

