交换机管理软件到底管什么?从端口映射到配置备份的五件事

AI 摘要
AI 摘要:交换机管理软件到底管什么?一句话:把每台交换机从「能 ping 通」变成「管得住」,管的是五件事——端口、链路、配置、版本、电源,我们叫它交换机台账五件套。每件事都配一条可执行的核对动作和一组失败信号。2026 年 10 月的两起真实事件说明了为什么:Cisco Nexus 交换机被披露三个 CVSS 9.8 的远程代码执行漏洞(CVE-2026-76485/76486/76501)且没有 workaround,只能靠升级版本;CISA 通报的工业交换机 7 个漏洞里有 4 个出在凭证处理上,SNMP 甚至能无认证读配置、改固件。版本和配置这两件事,平时看不见,出事时就是全部。
答案先说:交换机管理软件管的是五件事——端口、链路、配置、版本、电源。我们把它叫作交换机台账五件套。多数团队对交换机的认知停在「能 ping 通、端口灯是亮的」,那是「看得见」;「管得住」是另一回事:你知道每个口连着谁吗?配置改过之后能不能回滚?漏洞公告出来的时候,你能不能对上号哪台交换机在跑受影响的版本?
2026 年 10 月有两起真实事件把这个问题摆上了台面。Cisco Nexus 3000/9000 系列交换机的NGOAM 组件被披露三个远程代码执行漏洞(CVE-2026-76485、CVE-2026-76486、CVE-2026-76501),CVSS 评分 9.8,且官方明确没有 workaround——唯一出路是升级版本;同期 CISA 通报的工业交换机漏洞里,7 个 CVE 有 4 个出在凭证处理上,攻击者甚至可以不登录就读走配置文件、改掉账号、升级固件。
ManageEngine OpManager在这五件事上的位置,是把发现、核对与留痕放在同一个底座上:端口与链路靠自动发现校准,配置靠定时备份加差异比对,版本与电源纳入同一份资产台账。下面逐件拆开讲,每件都给一条可执行的核对动作。
核心要点
- 交换机管理软件管的是五件事:端口、链路、配置、版本、电源——「交换机台账五件套」,每件配一条可执行的核对动作。
- 「能 ping 通」是看得见,「管得住」是知道每个口连着谁、配置能不能回滚、受影响版本能不能对上号。
- 2026 年 10 月真实事件:Cisco Nexus 三个 CVSS 9.8 RCE 无 workaround 只能升级;CISA 通报的 7 个工业交换机漏洞 4 个出在凭证处理。
- 配置备份有三种失败模式:备份在跑没人看结果、备份了恢复不了、备份了还原不回去。

交换机「看得见」和「管得住」是两件事
交换机是网络里最「沉默」的设备:它不报错、不弹窗,端口灯一闪一闪好像一切正常。所以多数网络管理软件的部署,最终都停留在两个动作上——能 ping 通,流量图上有数。这两个动作都属于「看得见」:设备活着,数据在动。
「管得住」要回答的是另一组问题:这个口现在插着的是台账里那台设备吗?昨晚的配置变更是谁改的、改了哪几行、能不能回滚?厂商今天发了安全公告,全网两百台交换机里有几台在跑受影响的版本?这些问题没有一个是靠 ping 回答的,但每一个都可能变成一次真实的事故。五件套就是把这组问题拆成可以逐项核对的最小单元。
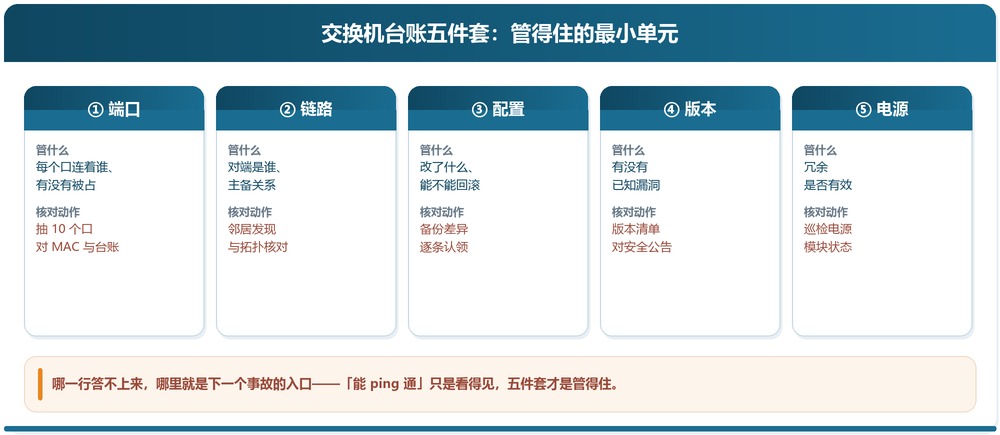
交换机台账五件套:端口、链路、配置、版本、电源
交换机管理软件要做的,是把「管得住」拆成五件事,每件配一条今天就能执行的核对动作和一组失败信号。用法很简单:拿这张表对你的核心交换机过一遍,哪一行答不上来,哪里就是下一个事故的入口。
| 件套 | 管什么 | 一条可执行的核对动作 | 出问题时的信号 |
|---|---|---|---|
| ① 端口 | 每个口连着谁、跑多快、有没有被占 | 抽 10 个核心口,对一遍连接台账与实际学习到的 MAC | 端口描述为空;MAC 与台账对不上 |
| ② 链路 | 对端是谁、跑什么协议、主备关系 | 对上联口跑一次邻居发现,核对结果与拓扑是否一致 | 邻居信息缺失;主备链路状态与预期不符 |
| ③ 配置 | 改了什么、什么时候改的、能不能回滚 | 比对最近一次配置备份与运行配置的差异,逐条认领 | 备份任务失败;差异无人认领 |
| ④ 版本 | 每台跑什么版本、有没有已知漏洞 | 拉一份版本清单,对照厂商最新安全公告逐条排查 | 版本混杂;公告涉及的版本仍在网运行 |
| ⑤ 电源 | 双电源在不在、冗余还有效吗 | 巡检一次电源模块状态与冗余告警 | 电源告警被忽略;冗余其实已经失效 |
第一件 · 端口:先知道每个口连着谁
端口是交换机管理的最小单元,也是台账最容易失真的地方。核对动作很朴素:抽十个核心端口,把台账里写的连接对象和设备实际学习到的 MAC 地址对一遍。对得上,说明台账可信;对不上,说明变更在绕过流程。失败信号有两个:一是端口描述(description)为空——没人写过;二是 MAC 与台账不符——线被挪过但没人登记。这两条都不是技术问题,是流程问题,但它们决定了一次故障时你是五分钟定位还是五小时大海捞针。
端口映射为什么会过期:三个来源
端口台账的失真不是意外,是常态。它过期有三个稳定来源。
其一,临时接线不走流程。「先插上救个急,回头补登记」——这一回头往往就是半年。
其二,虚拟化让一个口后面有很多台。一个物理口挂着宿主机,宿主机里几十台虚拟机,台账只记到物理口,虚拟机层面全靠猜。
其三,无线与办公网合并。同一个口上午接工位、下午接 AP,台账还停留在上午。
对策不是要求人人守流程,而是让系统自动校正:靠 MAC 地址学习与邻居发现,把「实际连着谁」持续对回台账,差异生成待办而不是靠人翻表。变更单与端口绑定,是最有效的硬约束——没有关联变更单的端口变更,本身就是一条告警。
第二件 · 链路:对端是谁、主备关系对不对
端口往上一层是链路。链路要管的是关系:这条上联的对端是哪台设备、跑的是接入还是 trunk、主备两条链路的角色有没有对调。核对动作是对上联口跑一次邻居发现(LLDP/CDP),把发现到的对端与网络映射里的连接关系核对一遍。
失败信号有两个。一是邻居信息缺失——对端没开 LLDP,或者中间隔着不能透传的设备,拓扑上这条链路就是一条「猜出来的线」;二是主备状态与预期不符——你以为的主链路其实早就切到备链路上了,带宽容量和故障域都变了。链路层的问题在平时无感,在故障时会直接改变你的处置路径。
第三件 · 配置:改了什么、能不能回滚
配置是交换机上唯一「改了就立刻生效」的东西,也是变更管理最容易失控的地方。要管三件事:改了什么(差异比对)、什么时候改的(时间线与变更单关联)、能不能回滚(备份可用)。
核对动作是拿最近一次配置备份与运行配置做差异比对,逐条认领——每一条差异都应该能对应到一个变更单或一个人。答不上来的差异,就是未授权变更。落实这层能力,通常靠配置管理:定时备份加差异告警,把「谁改的」变成系统记录而不是集体记忆。
配置备份的三种失败模式
配置备份听起来是最不会出错的环节,实际上它有三种稳定的失败模式,每一种都在真实环境里反复出现。
模式一:备份在跑,但没人看结果。定时任务红了三个月没人发现,直到要回滚时才发现最近的可用备份是三个月前的。备份的价值不在「跑没跑」,在「最后一次成功是什么时候」。
模式二:备份了,但恢复不了。备份文件拿到了,恢复演练从没做过——密码不对、格式不兼容、版本差异导致部分命令不被支持。没做过恢复演练的备份,只能算「存了一份 hopeful file」。
模式三:备份了,但还原不回去。配置里带着主机名、管理 IP、接口编号,直接回灌到另一台设备会把网络搞乱。恢复必须考虑「这台设备的上下文」,而不是文件级复制。
今年 10 月 CISA 通报的工业交换机漏洞(ICSA-26-281-01)给这三种模式补了一个更沉重的注脚:那批设备 7 个 CVE 里有 4 个出在凭证处理上,其中一条是 SNMP 无需认证就能触发配置导出——也就是说,攻击者拿走的可能正是你那份「从未验证过能不能恢复」的配置备份。
第四件 · 版本:漏洞公告出来时,你能不能对上号
版本管理平时最没存在感,出事时最要命。2026 年 10 月 7 日,Cisco 披露 Nexus 3000/9000 系列交换机NGOAM 组件的三个远程代码执行漏洞(CVE-2026-76485、CVE-2026-76486、CVE-2026-76501),CVSS 均为 9.8,官方明确没有 workaround——唯一的处置是升级到修复版本。这时真正的问题是:你能不能在十分钟内列出全网有哪些交换机、各自跑什么版本、哪些落在受影响范围?
答不上来的原因通常不是「不会查」,而是版本信息根本不在管理范围内:设备清单里只有型号没有版本,公告来了只能一台一台登。把版本纳入五件套,意味着版本是台账的一个字段,随发现自动更新;对照厂商安全公告做匹配,是系统定期做的事,不是事故来了才做的事。设备漏洞的盯防方法,网络设备的漏洞该怎么盯?从 NetScaler 一周三个 0-day 说起那篇已经给了一套流程,可与本节的版本台账直接衔接。
关于凭证这件事,同月的另一起通报值得每个网管记住:CISA 通报的那批工业交换机,7 个漏洞里 4 个出在凭证处理——默认凭证在配置其他管理员后依然生效、口令明文存于配置文件、SNMP 无认证即可改账号与固件。版本升级解决不了这些问题,但一份准确的版本与配置台账,能让这些问题在巡检里现形。
第五件 · 电源:挂了才知道的那件事
电源是五件套里最不起眼、也最符合「挂了才知道」定义的一件。核心交换机通常配双电源,但双电源不等于冗余有效:一个模块坏了没换、一路市电其实走的是同一个 PDU,冗余在纸面上还在,物理上早就没了。
核对动作是巡检一次电源模块状态与冗余告警,把「电源模块在不在位」纳入硬件监控的资产字段。失败信号也有两个:电源告警被当作噪音忽略;冗余配置与实际供电路径不符。电源问题的特殊之处在于它不可远程修复——模块得有人去插。所以它更依赖平时巡检,而不是等告警。
与网络拓扑软件的分工边界
讲到这里必须划清一条边界,否则很容易把交换机管理做成一张好看的拓扑图就结束。
交换机管理软件管「单台设备的深度」。端口级的状态、配置差异、版本字段、电源健康,都落在「这一台设备」上。
网络拓扑软件管「全网的关系」。谁连着谁、流量往哪走、故障影响面多大,落在「关系」上。
网络映射是两者的输出形式。把台账与关系画到一张图上,供人快速定位。
分工清楚了,预期也就清楚了:拓扑靠自动发现生成,台账靠持续核对维护,不要指望一张拓扑图替代端口台账——图会更新,台账不核对就永远停在最后一次人工确认。这也是评估任何一套网络管理软件最实际的一条。一台交换机从「看得见」走到「管得住」,最后走的就是这一步。
参考来源
1. CISA《ICS Advisory ICSA-26-281-01:Red Lion Controls N-Tron 700 Series Industrial Switches》(2026-10-08,7 个 CVE 中 4 个涉及凭证处理,含 SNMP 无认证读取配置、修改账号与固件升级)
2. CVE-2026-76485(Cisco Nexus 3000/9000 系列 NGOAM 远程代码执行漏洞,CVSS 9.8,2026-10-07 披露,同批含 CVE-2026-76486、CVE-2026-76501,官方无 workaround,需升级版本)
说明:交换机台账五件套为本文提出的实践归纳,请结合自身设备型号与管理制度调整;漏洞信息以厂商安全公告与 CVE 官方记录为准,产品能力以官方页面为准。
一句话总结:交换机管理软件管的是五件事——端口、链路、配置、版本、电源,这是「管得住」的最小单元;「能 ping 通」只是看得见,而 2026 年 10 月的两次交换机漏洞事件说明,平时核对台账、按时备份配置、把版本纳入资产,才是漏洞公告出来时你唯一能依赖的东西。
延伸阅读
想把五件套对着自己的交换机过一遍?
按您现在最关心的那一项继续。
常见问题(FAQs)
- 交换机管理软件和网络监控软件有什么区别?
答:网络监控软件管的是「全网的可用性与性能」:设备在不在线、链路利用率、有没有告警;交换机管理软件聚焦在「单台交换机的深度」:端口级状态、配置备份与差异、版本台账、电源健康。两者是互补关系——前者告诉你哪里出问题了,后者帮你在设备层面把问题处置掉。
- 端口台账多久核对一次才现实?
答:靠人核不现实,靠系统自动核对才可持续。建议口径:核心层设备每天自动比对一次(MAC 学习 + 邻居发现 vs 台账),差异生成待办;接入层每周一次。人工只需要处理差异项,而不是全量翻表——这也是大多数台账项目烂尾的原因:让人做了机器该做的事。
- 配置备份应该多久做一次?
答:按变更频率定,而不是按固定周期。可行口径:每晚定时备份一次全量,配置发生变化时触发即时备份;每季度做一次恢复演练验证备份可用。比频率更重要的是两件事:备份失败要有告警(模式一),恢复演练要做(模式二)。
- 交换机固件漏洞公告出来后,第一步做什么?
答:第一步不是急着升级,而是先对号:用版本台账列出全网受影响的设备清单,再按暴露面排序(管理面是否可达、是否启用了受影响特性)。2026 年 10 月 Cisco NGOAM 那批漏洞(CVSS 9.8、无 workaround)就是典型场景——有台账的团队十分钟出清单,没台账的团队一台一台登。之后才是排升级窗口、验证配置兼容。
- 小网络(几十台交换机)也需要这套五件套吗?
答:需要,但可以按比例裁剪。几十台设备的网络,五件套里优先做两件:配置备份(含恢复演练)和版本清单——这两件直接对应漏洞响应能力。端口台账可以用半自动方式(发现 + 抽查),电源巡检并入例行机房巡检即可。规模小不是跳过台账的理由,是简化核对方式的理由。

