
系统停止支持之后怎么办?不打补丁的服务器的监控清单

AI 摘要
Windows Server 2012 与 2012 R2 的扩展安全更新在 2026 年 10 月 13 日走完第三年——也是 ESU 允许的最后一年,此后不再提供任何安全更新。本文说明系统停止支持真正改变的是什么:不是机器突然不可用,而是“用补丁封堵已知缺陷”这条路永久关闭,只能用行为监控来替代版本安全。文章给出一套「停支系统的五项补偿性监控」——补丁缺口、异常进程、外联行为、性能基线、备份完整性,并逐项说明看什么信号、什么算异常、多久核对一次,帮助运维团队把停支系统纳入日常监控节奏。
答案先说:系统停止支持之后,问题不是“还能不能继续跑”,而是“从哪一天起,安全这件事不再由厂商负责,而要由你自己的监控来兜”。2026 年 10 月 13 日,Windows Server 2012 与 2012 R2 的扩展安全更新(ESU)走完第三年——也是 ESU 允许的最后一年,此后不再有任何安全更新。这类机器的服务器监控,重心必须从“补丁打没打上”转到“行为有没有偏离”。
同一天,微软的产品生命周期清单上还有一批条目到期:Office 2021 与 Office LTSC 2021 全套组件、Skype for Business LTSC 2021、Windows 11 24H2 的家庭版与专业版、Windows 10 Enterprise 2016 LTSB 以及 IoT Enterprise LTSB 2016。但真正会让运维团队连夜开会的,是服务器操作系统这一项——因为它上面跑着业务,且很难说下就下。
ManageEngine OpManager在这类场景里的位置,是把“这台机器现在在做什么”变成一组持续可比的信号,而不是等到出事后回放日志。
核心要点
- 停支改变的不是可用性,而是风险的时间结构:漏洞窗口从“几天”变成“永久”,这台机器对新披露的缺陷永远是 0-day。
- 策略必须换轨:从“版本安全”(我的版本没有已知漏洞)转向“行为安全”(这台机器的行为有没有偏离基线)。
- 补偿性监控有五项:补丁缺口、异常进程、外联行为、性能基线、备份完整性——缺哪一项,风险就落在哪一项上。
- 最容易跳过的是“进程”和“外联”:它们平时没有输出,但恰恰是停支系统被攻破后唯一还看得见的信号。

10 月 13 日这一天,到底停了什么
先看清单,避免把“停止支持”和“产品下线”混为一谈。2026 年 10 月 13 日到期的条目包括:Office 2021 与 Office LTSC 2021 全套组件(Excel、Outlook、PowerPoint、Visio、Word)、Skype for Business LTSC 2021、Windows 11 24H2 家庭版与专业版、Windows 10 Enterprise 2016 LTSB 与 IoT Enterprise LTSB 2016,以及 Dynamics 365 Business Central 本地版 26.x。
影响最直接的是 Windows Server 2012 与 2012 R2:扩展安全更新从 2023 年 10 月 10 日起算,第一年结束于 2024 年 10 月 8 日、第二年 2025 年 10 月 14 日、第三年 2026 年 10 月 13 日。ESU 最多三年、没有“第四年”,因此从 10 月 14 日起,即使再出现严重漏洞,也不会再有针对这两个版本的补丁。
还要区分清楚:Windows Server 2022 同期只是从主流支持转入扩展支持,仍会收到安全更新。两者的状态完全不同——前者只是支持方式变了,后者是补丁来源彻底断了。
停支改变的是风险的时间结构,不是可用性
系统停支之后,机器不会立刻出问题,业务照常跑,硬件监控图上的曲线也没什么异常。变化的只是风险的时间结构。
在正常维护的服务器上,你面对的是“窗口风险”:漏洞从公开到补丁发布之间有几天空窗,及时打上补丁风险就收敛了。停支系统则不同,这个窗口变成了永久——每一个适用于该版本的新漏洞,对这台机器都是无法修复的 0-day,操作系统监控里也看不出区别。
所以服务器监控的策略必须换轨:从“版本安全”依赖的“我的版本没有已知缺陷”,转向“行为安全”依赖的“行为没有偏离基线”。前者靠厂商,后者只能靠自己。NIST SP 800-40(补丁管理指南)对这类系统的建议也是同一方向:补丁不再可得时,用补偿性控制降低风险,而不是假定风险不存在。
停支系统的五项补偿性监控:补丁缺口、异常进程、外联行为、性能基线、备份完整性
把“行为安全”拆成可执行的动作就是下面五项,目标是让停支系统在安全态势上尽量接近一台仍在维护的服务器。补丁缺口、异常进程、外联行为在多数服务器监控工具里需要单独配置;性能基线与备份完整性,通常在服务器监控软件中已有模板。
| 监控项 | 看什么信号 | 什么算异常 | 建议核对频率 |
|---|---|---|---|
| 补丁缺口 | 系统版本、已装补丁列表、厂商公告 | 出现适用于该版本的新公告(无论能否修复) | 跟随公告节奏 +每周例行核对 |
| 异常进程 | 进程清单、父进程、启动路径、服务变更 | 出现新进程或新服务,已知进程从非标准路径启动 | 每天 |
| 外联行为 | 出站连接的目标、端口、时段、数据量 | 出现与业务无关的新目标,或非工作时段的大量外发 | 持续采集 |
| 性能基线 | CPU、内存、磁盘 IO、句柄数的分时段基线 | 同样的业务负载下资源占用出现趋势性抬升 | 每天 |
| 备份完整性 | 备份任务成功率、备份窗口、可恢复性 | 成功率下降,或从未做过恢复演练 | 每次备份 +每月演练 |
最容易跳过的是“进程”和“外联”
五项里,补丁缺口和性能基线通常不会被落下——硬件监控这类指标有现成报表。而异常进程和外联行为是“不专门看就没有输出”的两项,往往被跳过。在停支系统被绕过边界之后,这两项是少数还看得见的信号。
进程侧,不建议按进程名判断,改名是最容易的一步。更可靠的是看三个属性:启动路径是否在标准目录之外、父进程是否合理、以及这个进程第一次出现的时间。前两项用进程监控工具就能覆盖,第三项需要保留进程清单的历史快照。更实用的做法是每天自动比对前后两天的进程清单,只把新增项推给人看。
外联侧同理。正常业务服务器的出站目标基本固定——数据库地址、接口域名、备份存储。所以不必先判断“这是不是恶意的”:只要出现新的外联目标、或非工作时段的大流量外发,就值得看一眼。这类信号在可用性监控里常被当成“正常波动”放过,建议在服务器监控工具中单独设一条规则,而不是混在性能告警里。
把五项挂到日常节奏上
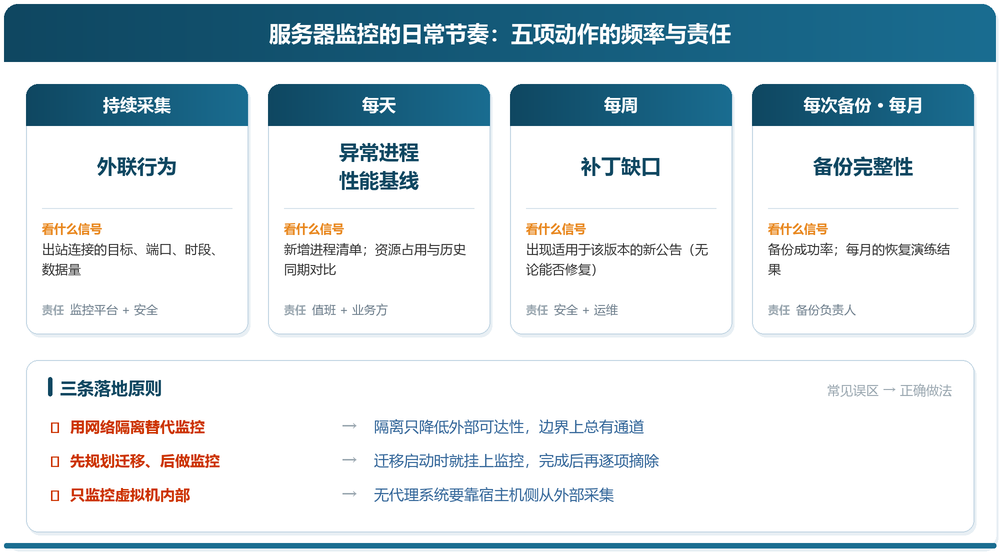
五项要长期有效,关键是落到频率和责任,而不是靠一次大排查。最小节奏是:补丁缺口跟随厂商公告并每周例行核对;异常进程与外联行为每天比对差异;性能基线每天与历史同期对比;备份完整性每次备份后校验、每月做一次恢复演练。这五项在服务器监控软件里都能配出来,难点不在工具而在执行。
先用一句话自评:这五项里,你的停支系统覆盖了几项?少一项,风险就落在那一项上。只用网络隔离来“替代”监控是最常见的误区——隔离降低的是外部可达性,但运维要访问、变更要分发,边界上总有通道,也挡不住已经进入内网的横向移动。补偿性监控要持续到系统迁移或退役为止,因此应当写进正式运维流程,而不是临时任务。
常见的顺序错误是先规划迁移、后做监控。迁移往往跨季度甚至跨年,中间这段时间恰恰风险最高。正确做法是两条线并行——迁移规划启动时就把五项监控挂上,完成后再逐项摘除。如果停支系统跑在虚拟机里,还要纳入宿主机侧,因为这类系统通常无法安装采集代理,只能靠服务器监控从外部采集。
参考来源
1. 微软产品生命周期与扩展安全更新说明(Windows Server 2012 / 2012 R2 的 ESU 结束日期为 2026 年 10 月 13 日):learn.microsoft.com/zh-cn/lifecycle/end-of-support
2. NIST SP 800-40 Rev.3《Guide to Enterprise Patch Management Planning》:csrc.nist.gov/pubs/sp/800/40/r3/final
说明:本文基于 2026 年 10 月公开信息整理,微软产品支持策略可能调整,请以官方页面为准。
一句话总结:系统停止支持之后,补丁这条路就断了,只能用行为监控来替代版本安全;把补丁缺口、异常进程、外联行为、性能基线、备份完整性这五项服务器监控补齐,停支系统的风险才可能接近一台正常维护的服务器。
延伸阅读
还想再确认几件事?
按您现在最关心的那一项继续。
常见问题(FAQs)
- 停支服务器能不能只靠网络隔离来保证安全?
答:隔离能降低外部可达性,但不能替代监控。运维本身要访问、补丁与变更也要分发,边界上总有通道;而且隔离挡不住已经进入内网的横向移动。合理的做法是“隔离 + 补偿性监控”,而不是二选一。
- 补偿性监控要持续多久?
答:持续到系统完成迁移或退役为止。实践上应当把它写进正式的运维流程与值班清单,迁移完成后按项摘除,而不是当成一次性的临时任务。
- 没有补丁可打的服务器,怎么判断是否已经被入侵?
答:主要看三个方向:文件系统与配置出现非预期改动、存在与业务无关的进程或服务、出现与业务无关的外联目标。三者都不需要先判定“是否恶意”,出现偏离就值得核查。
- 停支系统还能装安全软件吗?
答:可以,但限制越来越多:不少新版终端防护、EDR 与代理程序已经不再支持旧版本操作系统,强行安装还可能影响业务。因此这类系统更适合用无代理的采集方式,从外部观察其行为。
- 性能基线要采集多久才能算基线?
答:至少覆盖一个完整的业务周期,通常不少于 4 周,并包含月末或季末这类峰值时段。只取几天的平均值,会把峰值当成异常、把异常当成正常。

