
网络设备的漏洞该怎么盯?从 NetScaler 一周三个 0-day 说起

AI 摘要
以NetScaler一周三个0‑day漏洞事件切入,网络设备漏洞管理难点不在于获取公告,而在于将公告版本与机房实际设备匹配。本文梳理清点、比对、验证、闭环四步漏洞管理流程,明确各环节判断依据、卡点、核对频率与责任划分,依托OpManager资产自动发现能力,帮助运维团队把漏洞处置纳入日常监控,压缩应急处置窗口。
答案先说:网络设备的漏洞管理,难的不是拿到漏洞公告,而是把公告对上机房里那一台具体设备。当一个产品在一周内出现三个在野利用的 0‑day 时,最先暴露的差距往往不是“没看到公告”,而是“不知道自己有多少台、分别跑在哪个固件分支”。这也是网络监控工具最容易被低估的一项价值。
以 2026 年 9 月底到 10 月初的 Citrix NetScaler 为例:9 月 27 日披露的两个未认证远程执行类问题,当天就被列入 CISA 已知被利用漏洞目录;10 月 5 日又出现第三个在野利用的 0‑day。对负责网络设备监控的团队来说,这是一次很典型的压力测试——考验的不是“能不能读到公告”,而是“能不能在两小时内说出受影响设备的台数”。
ManageEngine OpManager 在这类场景里的位置,是把设备型号、固件版本与端口暴露面做成持续刷新的资产属性,而不是一份每季度手工回填的表格。
关键要点(Key Takeaways)
处置窗口以“天”计:这类边缘设备从被利用到补丁发布可以间隔数周,而联邦机构的整改期限只有 3 天(9 月 27 日进入目录、9 月 30 日到期)。
打上补丁 ≠ 已经安全:攻击者是在补丁发布之前植入的,升级到修复版本并不会自动清除已有痕迹。
真正卡住多数团队的,是设备清单与固件版本对不上账——这一步依赖网络发现,而不是人工台账。
所以漏洞管理要挂进监控节奏:清点、比对、验证、闭环,四个环节都能找到可自动化的数据来源。

一、一周三个 0‑day,说明的不是“公告太多”
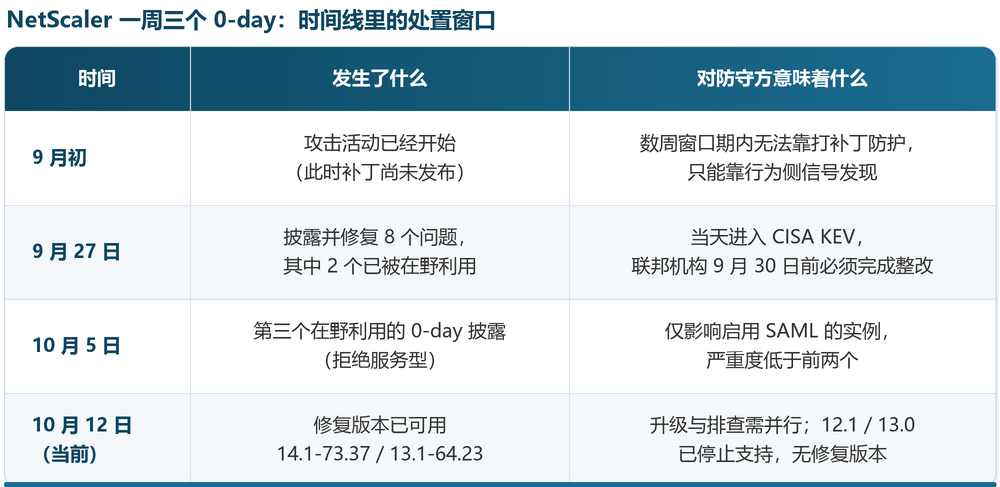
2026 年 9 月 27 日,Citrix 发布 NetScaler ADC 与 NetScaler Gateway 的安全公告(CTX697096),一次性修复 8 个问题。其中 CVE‑2026‑88771 属输入校验不当,未认证即可在默认配置上远程执行命令;CVE‑2026‑88772 是 DTLS 处理过程中的内存溢出,而 VPN 虚拟服务器默认开启 DTLS。两者 CVSS 4.0 评分均为 9.5,并在披露当天被 CISA 列入已知被利用漏洞目录。
更值得留意的是时间线。公开的溯源分析显示,这条攻击活动至少从 9 月初就已开始,也就是说在补丁可用之前,攻击者已经有数周时间在被入侵设备上植入持久化内容。10 月 5 日,第三个在野利用的 0‑day(CVE‑2026‑88779)披露,属拒绝服务类型、仅在启用 SAML 的实例上触发,严重程度低于前两个;但“一周三个”本身就足以说明边缘设备的暴露节奏。
暴露面的量级也可以作为参考:有安全厂商在 9 月 27 日当天统计到约 5 万个可能受影响的暴露实例;另一家长期测绘机构则持续跟踪到约 2.3 万个互联网可达的 NetScaler 实例,其中约 2.2 万个为 ADC、1500 个左右为 Gateway。同一批公告还修复了另外六个同组件问题(CVE‑2026‑88773 至 88778),目前未见在野利用报告。更需要提前规划的是:12.1 与 13.0 分支已停止支持,不会有修复版本,这部分设备只能依赖补偿性措施。
二、卡住多数团队的,是清单和版本对不上账
大多数团队并不缺公告渠道,缺的是把公告里的版本区间映射到自己设备上的能力。这里有三个常见缺口:一是同一型号存在多个分支(例如 14.1 与 13.1,以及各自的 FIPS、NDcPP 变体),公告的“修复版本”是逐分支给出的,看错一列就会漏掉一批;二是资产台账通常由采购或资产系统维护,而固件版本只有设备自己知道,两边很少对齐;三是长期运行的遗留设备,以及摄像头、打印服务器这类“不算网络设备”的设备,往往不在正式清单里,却同样暴露在同一个网段。
这正是网络发现能力的位置,也是网络设备监控里最常被当成“附赠功能”的一块。它的价值不只是“发现新设备”,而是持续把型号、固件版本、开放端口、所处网段刷新成资产属性,让“哪些设备落在受影响区间”从一次跨部门对账,变成一次查询。
三、网络设备漏洞管理四步:清点、比对、验证、闭环
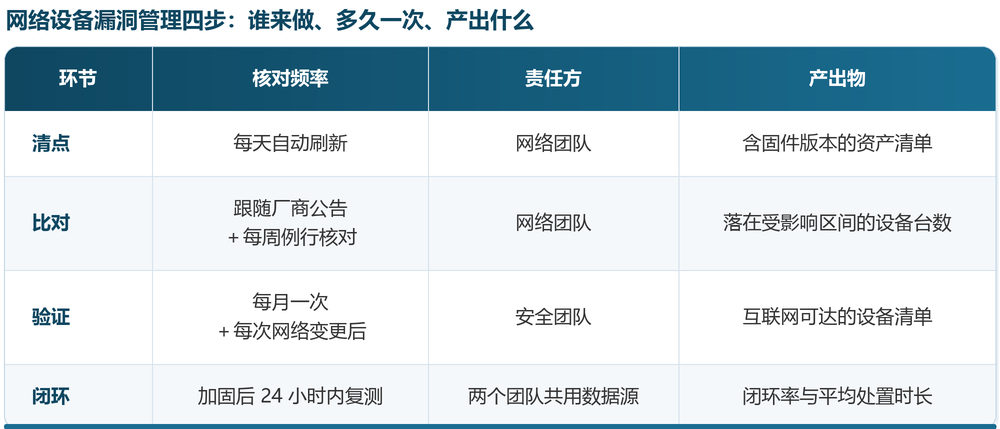
把上面的问题拆开,可以得到一套能长期跑下去的四步法。每一步都不需要新系统,难的是把它固定成动作——下表把四个环节落到了具体的网络管理软件能力上。
| 漏洞管理环节 | 网络监控工具里的对应能力 | 判断依据 | 常见卡点 |
|---|---|---|---|
| 清点 | 网络发现与动态拓扑,持续刷新型号与固件版本 | 资产台账与实际网段的一致率 | 台账靠人工维护,改完忘了回填 |
| 比对 | 设备清单与厂商公告的版本区间做交集 | 落在受影响区间的设备台数 | 同一型号多个分支,靠肉眼逐个对 |
| 验证 | 端口与暴露面核查,区分“受影响”与“真正暴露” | 互联网可达的设备清单 | 只看版本受影响就升级,漏掉暴露面核查 |
| 闭环 | 加固后复测、留存证据、归档处置记录 | 闭环率与平均处置时长 | 升级完就收工,未排查补丁前的残留 |
四、为什么“打上补丁”不等于“已经安全”
这一轮事件里最容易被忽略的一点是:升级到修复版本,并不会自动清除攻击者在补丁之前植入的持久化内容。所以处置必须分成两条线——修复与排查,两条线都要留下记录。
排查看什么?从防守侧能看到的主要是四类信号:设备文件系统与配置文件出现非预期改动;存在与业务无关的服务或进程;在补丁发布前的时间窗内出现过未登记的配置变更;设备自身存在异常的对外连接。这四类信号在常规网络监控工具的采集范围内大多已经覆盖,关键是把它们与“补丁前的时间窗”关联起来看,而不是孤立判定单个指标。
实践上还有一个更省事的做法:把漏洞排查当成一次变更来处理——明确时间窗、留存变更前后的配置快照、事后复测并归档;这样下一次“上一个窗口里改了什么”就是可查的。
五、把四步挂到日常节奏上
四步法要长期有效,需要落到频率和责任上。清单与固件版本建议每天刷新一次,这是网络监控工具的自动发现就能完成的部分;版本比对跟随厂商公告节奏,同时每周做一次例行核对,避免漏掉没有订阅的渠道;暴露面核查每月一次,并在每次网络变更后追加一次;闭环复测在加固完成后 24 小时内完成,证据归档到同一处。
责任划分上容易踩的坑是:设备清单通常归网络团队,暴露面通常归安全团队。如果两边各维护一份数据,就又回到了“对不上账”。建议共用同一个数据源,让“受影响设备清单”成为两个团队都能直接查询的东西。
边界也需要提前说清楚:这套做法在 200 台设备以内,靠单点部署的网络管理软件即可完成;设备量超过 500 台,或存在多站点分布时,建议按站点做分布式采集,再汇总到统一视图,否则一次全量扫描本身就足以影响生产网络。
总结
一句话总结:网络设备漏洞管理的起点不是漏洞公告,而是一份随时对得上版本的设备清单;把清点、比对、验证、闭环挂在网络监控工具的数据流上,处置窗口才有可能从“周”压到“天”。
还想再确认几件事?
按您现在最关心的那一项继续。
常见问题(FAQs)
- 不知道网络设备的固件版本怎么办?
答:先从网络发现入手,让设备自己上报型号与版本,而不是靠人工登记。把“型号 + 固件版本 + 所在网段”作为资产属性持续刷新,后续对照漏洞公告时只需要做一次查询。
- 漏洞公告太多,先处理哪个?
答:按三个条件排序:是否已被在野利用、是否可被未认证触发、设备是否暴露在互联网。三个都满足的排第一;只满足“版本受影响”但无外部暴露的,可以按批次跟进,不必当天处理。
- 补丁打完了还需要做什么?
答:需要做一次排查与复测。升级修复版本不会清除补丁之前植入的内容,所以要检查配置与文件系统是否有非预期改动、是否存在与业务无关的服务,并留存记录备查。
- 没有暴露在互联网的设备也要管吗?
答:要管,但优先级不同。内网设备的风险更多来自横向移动,可以用网络设备监控的流量与连接数据来判断异常,处置顺序排在外部暴露设备之后即可。
- 设备清单应该多久更新一次?
答:清单本身建议每天自动刷新一次;与厂商公告的版本比对跟随公告节奏,另外每周做一次例行核对;暴露面核查每月一次,并在每次网络变更后追加一次。

