网络管理软件怎么管变更?从配置基线 到合规审计五个校验点

AI 摘要
「配置一改就出事」的根因,通常不是改动本身,而是改动前后的校验是空的:没有基线、没有窗口约束、没有差异比对、没有漂移告警、没有留证。本文把变更校验拆成五个可落地的校验点——变更前基线留存、变更窗口冻结、变更后差异比对、配置漂移告警、合规审计留证,每一点都给出一条可执行的验收动作;并结合本月两起事件(系统停止支持、0-day 应急加固)说明为什么大批量配置变更恰恰是变更管理最容易失守的时刻。
答案先说:网络管理软件管变更,管的不是「改」这个动作,而是改之前有没有基线、改的时候有没有约束、改之后有没有比对。配置一改就出事的网络,几乎都能对上同一个模式:变更完成了,五个校验点一个都没跑。
这篇给出五个校验点的完整清单:变更前基线留存 → 变更窗口冻结 → 变更后差异比对 → 配置漂移告警 → 合规审计留证。每一点都配一条当天就能执行的验收动作,末尾合成一张「变更前后必做清单」,可以直接当作业流程用。
ManageEngine OpManager在这套流程里的位置,是把基线留存、差异比对、漂移告警做成系统动作而不是人的记忆:配置变更自动触发备份与比对,偏离基线的差异生成告警,每一次变更都留下可回溯的记录。
核心要点
- 变更本身不是风险,未经验证的变更才是——五个校验点就是把这层验证做成固定动作。
- 五个校验点按时间顺序:变更前基线留存 → 变更窗口冻结 → 变更后差异比对 → 配置漂移告警 → 合规审计留证。
- 漂移不是「被黑了才需要管」:无人认领的差异、绕过流程的临时改动,都是配置漂移的常见来源。
- 2026 年 10 月的停支与 0-day 应急加固都会引发大批量配置变更——大批量恰恰是变更校验最容易跳过的时刻。

「一改就出事」的根因:变更前后没有校验
先复盘一个熟悉的场景:某台核心设备改了配置,当晚业务抖了,回滚时发现两件事——改之前长什么样,没人说得准;改了哪几行,只有操作的人记得。这时出事的其实不是那一次改动,而是改动前后的整个校验过程是空的。
变更本身是网络得以演进的日常动作,风险从来不在「改」,而在「未经验证的改」:没有基线就谈不上比对,没有窗口约束就拦不住并行改动,没有差异认领就分不清「计划内」和「溜进来」。所以与其争论「变更频率该多高」,不如把变更前后的校验点固定下来——这也是系统管理岗位上最实际的一条分界线:改没改完是执行问题,改完校没校验是管理问题。
五个校验点:从基线到留证
五个校验点按变更的时间顺序排列,前两个管「改之前」,中间两个管「改之后」,最后一个管「以后查得回来」。右列是每一点的验收动作——答不上来,就说明该补的正是这一行。
| 校验点 | 做什么 | 一条可执行的验收动作 |
|---|---|---|
| ① 变更前基线留存 | 改动前先留一份「现在长什么样」的完整快照 | 抽查最近 5 次变更:每一次都有改动前的配置备份吗 |
| ② 变更窗口冻结 | 窗口内禁止无关变更、禁止并行改动同一台设备 | 查窗口日志:有没有与本次变更无关的配置写入 |
| ③ 变更后差异比对 | 把运行配置与基线做差异比对,逐条认领 | 跑一次差异比对:每一条差异都能对到人、对到变更单吗 |
| ④ 配置漂移告警 | 非变更时段的配置偏离基线,即时告警 | 挑一台设备手动改一条配置:多久能收到告警 |
| ⑤ 合规审计留证 | 谁、何时、改了什么、经谁审批,全程可回溯 | 随机抽一条历史变更:五分钟内能答全这四个问题吗 |
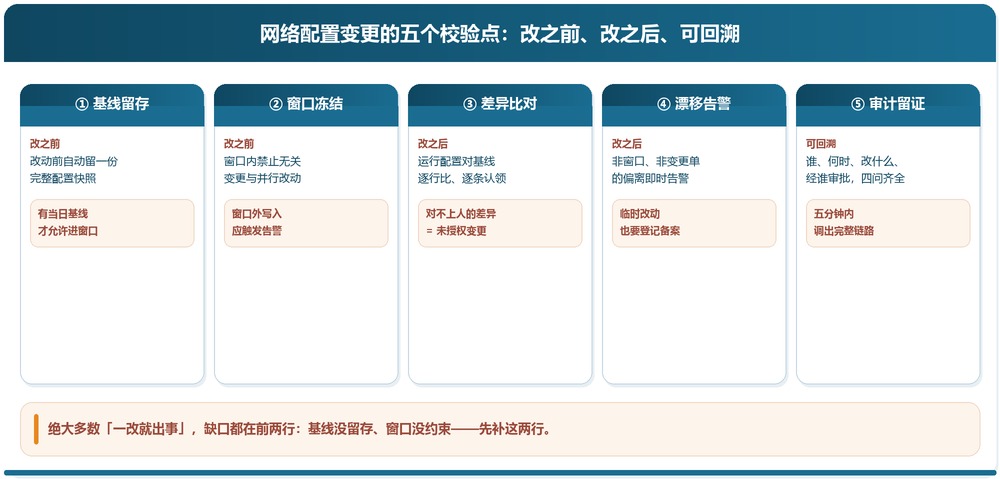
五行的用法是按行补短板:绝大多数「一改就出事」的环境,缺口集中在前两行——基线没留存、窗口没约束;而审计出问题的环境,缺口几乎都在最后一行——变更做了,但「谁改的、经谁批」答不上来。
校验点一、二:改之前,留基线、锁窗口
基线留存是最便宜也最容易被跳过的一步。规则很简单:任何配置写入之前,系统自动完成一次全量备份——不是靠人记得去备份,而是把备份做成变更流程的硬前置,没有当日基线的变更申请不允许进入执行。回滚的底气来自这里。
窗口冻结解决的是另一个高频事故源:并行变更。同一台设备、同一个变更窗口里,两拨人各改各的,任何一次回滚都会把另一拨的改动一起卷进去。窗口冻结的意思是:窗口内对同一台设备的写入只允许来自变更单本身,窗口外的任何写入都应触发告警。这一步也是把网络配置管理用起来的最小起点——定时备份加窗口规则,两项配置就能落地。
校验点三、四:改之后,比对差异、盯住漂移
差异比对回答「实际改了什么」。把变更后的运行配置与基线做逐行比对,每一条差异都要能对应到一个变更单和一个人——答不上来的差异就是未授权变更,哪怕它看起来无害。比对的关键在「逐条认领」四个字:导出一份差异报告没人看,等于没比。
漂移告警管的是「计划外」。配置漂移不是只有被攻击才会发生:临时救急的改动没人登记、厂商工程师的调优没人备案、自动化脚本改完忘了同步基线,都是常见来源。漂移告警的判据也很朴素:不在变更窗口内、不在变更单里的配置偏离,都应告警。这一层与系统管理的日常巡检合起来看,漂移检测回答「现在的配置还是我们以为的那个配置吗」。
校验点五:合规审计留证
留证回答的是「以后查得回来吗」。每一次变更要能回答四个问题:谁改的、什么时候改的、改了什么、经谁审批。这四个问题在出事复盘时必问,在合规审计时也是抽查的固定动作——审计不关心网络跑得好不好,关心的是变更过程可不可追溯。
留证要靠系统而不是文档:变更单、审批记录、备份版本、差异报告挂在同一条时间线上,五分钟内能调出任意一次变更的完整链路,才算合格。做不到这一点的原因通常不是流程没写,而是这些记录散落在工单、邮件和聊天记录里——把它们收进网络自动化与变更管理平台,是留证的唯一可持续做法。
为什么这个月尤其要补齐
本月的两件事都在制造大批量配置变更:一是 Windows 10 停止支持后的整改,涉及大批主机与接入策略调整;二是 NetScaler 这类高危漏洞的应急加固,要求短期内对全网设备改配置、升固件。大批量变更恰恰是校验最容易跳过的时刻——「先改完再说」,回滚点和审批链都在追赶中丢掉了。
设备漏洞的盯防与应急加固的完整流程,网络设备的漏洞该怎么盯?从 NetScaler 一周三个 0-day 说起那篇已经写过;本篇要补的是它的另一半——加固引发的批量变更本身,也要走完五个校验点。改得快,和改得可回滚,不冲突。
参考来源
1. NIST SP 800-128《企业配置管理指南》(配置与变更管理的控制框架,基线、变更控制与审计的能力划分)
2. CIS Controls v8(第 4 项控制「安全配置」对配置基线与变更授权的要求)
说明:文中五个校验点为通用实践归纳,请结合自身设备类型与合规要求调整;产品能力以官方页面为准。
一句话总结:「一改就出事」的根因不是改动本身,而是校验是空的——变更前留基线、锁窗口,变更后比差异、盯漂移,全程留证可审计,五个校验点走完,配置变更才从「赌博」变回「工程」。
延伸阅读
想把五个校验点用起来?
按您现在最关心的那一项继续。
常见问题(FAQs)
- 配置备份要保留多久?
答:按「回滚需要」和「审计需要」两个口径分别定。回滚口径:保留足够回退到最近稳定状态的数量,通常按变更频率留最近几十个版本即可;审计口径:等保、行业监管或客户合同有明确年限要求的按要求保留。两个口径取更长的那个,并且备份本身要纳入与配置一致的变更管理——备份文件被改过同样算漂移。
- 怎么证明变更经过审批?
答:靠「变更单—审批记录—执行记录」三者在同一系统里互相引用,而不是靠事后补邮件。最低标准:变更单上有审批人与时间,执行时系统记录操作账号,差异比对结果挂在同一变更单下。三者对得上,审计抽查时五分钟就能出完整链路;对不上,等于没有审批。
- 配置漂移和未授权变更是一回事吗?
答:角度不同。未授权变更强调「没有走流程」,配置漂移强调「现状与基线不一致」——漂移是结果,未授权变更是漂移最常见的来源之一。实务上不用纠结定性:发现漂移就按差异逐条认领,能对到变更单的是计划内,对不到的就按未授权变更处理;把基线与差异比对交给网络配置管理流程后,漂移就是自动告警而不是月度盘点。
- 变更窗口怎么定才合理?
答:两个原则:贴着业务低峰定,短到能守住。窗口太长会诱发「顺手多改几台」,这是并行变更事故的主要来源;太短又容易让变更做一半被叫停。经验口径是单个窗口覆盖一次变更加验证加回滚预案演练的时间,且同窗口内同一设备只允许一张变更单。
- 小团队也需要这五个校验点吗?
答:需要,但可以按比例简化。几十台设备的网络,优先做两件事:自动备份加差异比对(校验点一、三),这两件决定了「出事能不能回、改了知不知道」;窗口与审批可以用一张共享变更表代替系统;留证从第一天就养成习惯——它几乎不增加成本,事后补却是补不回来的;等设备数增长,再把窗口冻结与审批流交给网络自动化平台接管。

