
NAS 为什么会被勒索?从群晖 1day 攻击看“备份不等于安全”

AI 摘要
2026 年 10 月以来,多地群晖 NAS 遭 C3RB3R(Cerber 家族变种)勒索,被加密文件追加 .LOCK3D 后缀,设备中留下 read-me3.txt 勒索信。攻击入口是 2026 年 9 月才披露的两个高危远程漏洞——这是典型的 1day 场景:漏洞公开到被武器化只隔一个月,很多设备还没进补丁流程。本文拆三件事:为什么“备份不等于安全”(四种同归于尽的配置)、为什么打补丁这条老路救不了、以及在加密完成之前,存储侧与文件侧还能看见哪四类信号,每类信号给出告警时限与处置顺序。
答案先说:NAS 勒索之所以难防,不是因为攻击手法新,而是因为 NAS 在企业里长期处在“三不管”的位置——不算服务器、不进补丁流程、常年挂在公网上,却装着最要命的东西:共享文件和备份。
2026 年 10 月以来,多地出现群晖 NAS 被批量加密的事件:被加密文件追加 .LOCK3D 后缀,设备里留下 read-me3.txt 勒索信,引导受害者去 Tor 暗网站点联系。样本被识别为 Cerber 家族的变种 C3RB3R——一个长期盯着 NAS 下手的勒索家族。已经有高校信息中心在 11 月 2 日发通知,要求校内用户立即排查并升级系统。
比勒索本身更值得注意的,是它的入口:这次利用的两个高危远程漏洞在 2026 年 9 月才公开,10 月就已经被大规模利用。这是标准的 1day 场景——你还在评估影响面,扫描已经在跑了。而绝大多数受害单位的共同点是:备份和业务,放在同一台设备上。
核心要点
- 这不是 0day,是 1day:漏洞 9 月披露、10 月就被武器化,留给补丁的窗口不足一个月。
- NAS 长期处在“三不管”位置:不算服务器、不进补丁流程、管理界面常年挂在公网。
- “备份不等于安全”的四种典型配置:备份在同一台设备、快照在同一存储池、备份账号同权限、从不做恢复验证。
- 监控替代不了补丁,但能在加密完成前把“写入异常、容量突变、设备掉线、备份失败”变成一条可处置的告警。

先看时间线:9 月披露,10 月就已经在加密
把已知信息按时间排一下,这次事件的性质就很清楚了。2026 年 9 月,两个高危远程漏洞被公开披露,编号分别是 CVE-2026-13639 与 CVE-2026-13684;10 月起,针对群晖 NAS 的加密攻击开始成规模出现;10 月下旬到 11 月初,多地高校与单位陆续发布排查通知;11 月 2 日,有高校信息中心明确要求校内使用群晖 NAS 的用户立即排查、升级 DSM 及相关套件。
从样本行为看,这次出手的是 Cerber 家族的变种 C3RB3R——一个长期针对 NAS 设备的勒索家族。它的手法并不新:加密后把文件后缀统一改成 .LOCK3D,在设备里留下 read-me3.txt 勒索信,信中引导受害者用 Tor 浏览器访问暗网站点,并提供“单个文件免费试解密”来诱导付款。
技术细节上,加密采用 ChaCha8 对称加密与 RSA2048 非对称加密的组合:每个待加密文件生成独立的 256 位密钥与 64 位 nonce。为了不被自己搞崩,它会跳过 27 个系统目录、跳过常见可执行文件与脚本、也跳过已被加密过的文件,只对剩下的目录做递归扫描与加密。这个“跳过”的细节很重要——它意味着加密过程是有节奏的,文件是逐批被改写的,而不是一瞬间全部消失。
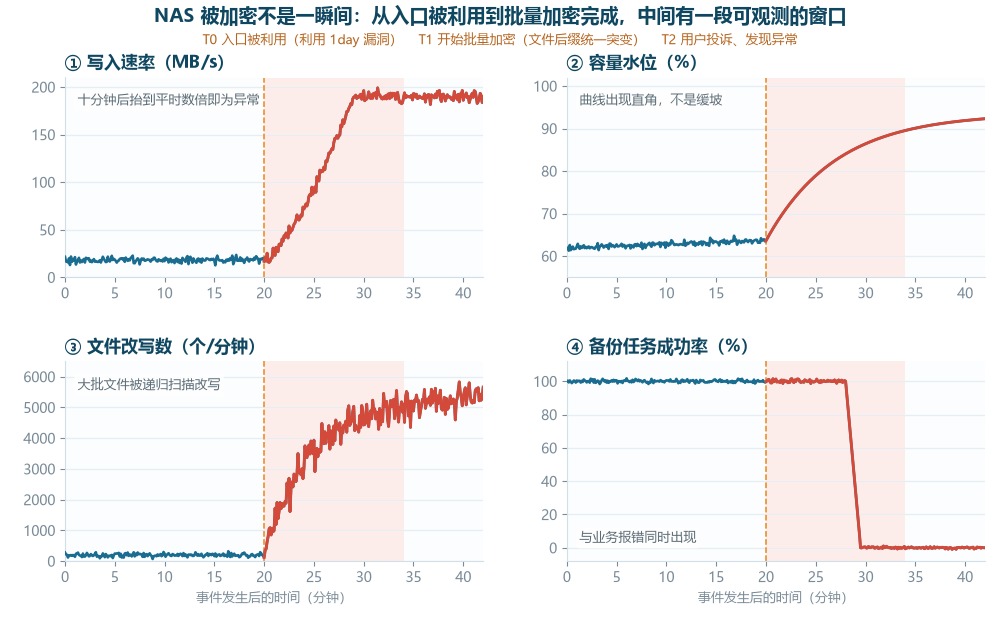
换句话说,从入口被利用到批量加密完成,中间存在一个可观测的时间差。这个时间差,就是监控唯一能争取到的东西。
为什么“打补丁”这条老路,这次走不通
不是说不该打补丁,而是说补丁这条链路太长,长到赶不上 1day。一次完整的补丁动作要穿过四段:先要知道有这个漏洞,再评估哪些设备受影响,然后等一个停机窗口,最后升级并验证业务恢复正常。四段里任何一段卡住,时间都会往后拖,而这次从披露到被利用,只隔了一个月。
NAS 的处境比服务器更糟,原因有三个。
一是它在资产清单里常常不存在。很多单位把 NAS 当“网络附属设备”而不是服务器,于是它不在主机补丁的巡检范围内,固件版本可能几年都没动过,也没人定期去厂商公告页看有没有新版本。
二是它的管理面常年在公网。为了远程访问方便,端口映射、厂商的远程访问服务、管理界面直接暴露在公网上——这类暴露平时没人注意,出事时才被发现是入口。攻击者不需要钓鱼,只需要扫。
三是它的账号体系往往最松。一台 NAS 上同时有员工个人账号、部门共享账号、备份任务账号,有的还挂着域账号。权限边界模糊,等于把“一台沦陷”直接放大成“全域可达”。
所以正确的姿势不是“打了补丁就没事”,而是三条腿一起走:补丁负责堵已知入口,暴露面收敛负责减少可被扫到的目标,行为监控负责在入口失效之后还有第二条防线。
“备份不等于安全”:四种同归于尽的配置
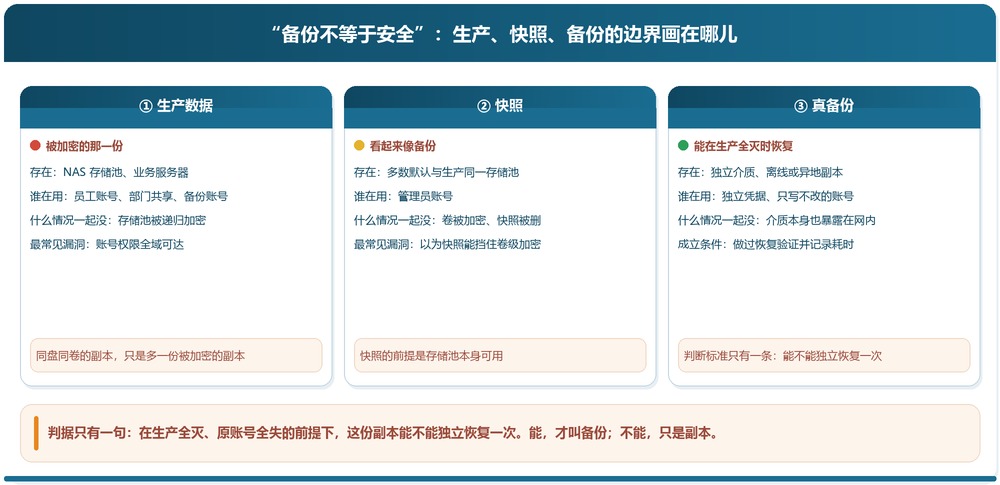
勒索团伙很清楚企业会备份,所以他们进场后的动作顺序通常是:先找备份、删快照、再加密。在这个顺序下,只要备份的“物理位置”或“权限边界”和生产数据重合,备份就会和生产数据一起消失。下面四种配置最常见,也最容易被忽略。
第一种:备份目标就在这台 NAS 上。同一块盘、同一个存储卷、或者同一个共享目录下的 backup 文件夹。设备被加密时,加密程序递归扫描会把这个目录一起处理掉——你以为有备份,实际只是多了一份被加密的副本。
第二种:快照和生产数据在同一个存储池。快照确实能快速回滚,但它的前提是存储池本身可用。当攻击者把整个卷加密、或者直接把快照删除时,快照并不能提供独立于生产的第二条命。
第三种:备份账号与日常账号同权限。备份任务用管理员账号跑、或者用域账号跑,是最省事也最危险的配置。攻击者只要拿到其中任意一台机器的凭据,就能顺着同一套权限找到并破坏备份——不需要额外提权。
第四种:备份任务显示成功,但从没做过恢复验证。任务成功只证明“文件写过去了”,不证明“能恢复回来”。备份文件损坏、增量链断裂、恢复时才发现缺密钥,这些都要等到真出事那天才会暴露。没做过恢复验证的备份,只能算有副本。
加密完成之前,还能看见的四类信号
监控替代不了补丁,也拦不住第一个漏洞利用。它能做的是:把“发现”这件事从用户投诉提前到分钟级。NAS 被加密不是一个瞬间动作,而是一段有节奏的写入过程——这就是可观测的空间。
| 信号 | 看什么 | 什么算异常 | 建议时限 |
|---|---|---|---|
| ① 存储侧 | 写入速率、容量水位、IO 延迟 | 写入速率在十分钟内抬到平时数倍;容量曲线出现直角 | 5–10 分钟 |
| ② 文件侧 | 共享目录文件数、扩展名分布 | 大批文件被改写;后缀统一变成陌生扩展名 | 5–10 分钟 |
| ③ 设备侧 | 可用性、SNMP trap、管理界面 | 服务停止、卷异常、管理界面不可达 | 3–5 分钟 |
| ④ 关联面 | 备份任务状态 + 业务系统报错 | 备份失败与业务报错同时出现 | 一次告警内合并 |
这四类信号里,前两类是这次事件真正的前兆。NAS 的加密过程会持续改写文件,存储侧的写入速率与容量曲线会先异常,文件侧的扩展名分布随后变化;第三类是设备失联,通常意味着攻击者已经把服务停掉或系统扛不住了;第四类是把分散在不同系统里的告警拼起来——NAS 掉线、备份任务失败、业务系统报错同时出现,本身就是一条很强的信号。
在 ManageEngine OpManager 里,前两类可以直接落在 存储监控 的指标上:容量水位、卷使用率、IO 延迟,以及共享目录的写入活动;第三类走可用性与 SNMP trap;第四类靠告警关联把同一时间窗内的多条告警收敛成一个事件。如果 NAS 旁边还挂着业务服务器,服务器监控软件 侧的响应时间与错误率变化,可以作为“影响面”的旁证——它们不一定先异常,但能帮你判断这次异常到底影响到了谁。
有一点要说清楚:这四类信号都只能缩短发现时间,不能阻止加密。真正的止损动作在发现之后——隔离设备、断开共享、保留日志与样本、从离线备份恢复。监控的价值是把这套动作的起点往前挪,而不是让勒索不发生。
今天就能做的六件事
第一,查暴露面。确认 NAS 的管理界面是否直接对公网开放,端口映射、远程访问服务是否需要保留;能收回内网的就收回,必须保留的至少改成非默认端口并加访问控制。
第二,改凭据。每台设备用独立强密码,开启多因素认证,清掉不认识的管理员账号与长期未用的共享账号。
第三,打补丁。对照厂商安全公告,把 DSM 与相关套件升到修复版本;升级前先确认型号是否在支持列表内。
第四,把备份挪出这台设备。至少保留一份离线或异地副本,并且用与生产不同的账号、不同的凭据去访问。
第五,做一次恢复演练。随机抽三个不同时间点的文件恢复,记录耗时。这一步比增加备份频率更能说明问题。
第六,打开告警并写清预案。把上面四类信号的阈值配上,并把“发现 .LOCK3D 后缀时的第一步动作”写成一句话贴在值班群里:先隔离、再留证,不要直接重装系统或清理文件——那些动作会毁掉后续溯源与恢复的可能。
参考来源
1. 广州医科大学信息与数据管理中心《关于立即开展群晖 NAS 安全排查的通知》,2026 年 11 月 2 日;文中勒索特征(.LOCK3D 后缀、read-me3.txt 勒索信、Tor 暗网站点)与该通知描述一致。
2. Synology 官方安全公告(Security Advisory):受影响型号、漏洞修复版本与升级方式的权威来源,排查时请以厂商公告为准。
说明:文中漏洞编号与样本行为引自公开事件通报;C3RB3R 为 Cerber 家族变种的公开命名。不同型号的受影响情况与修复版本请以厂商公告为准;本文不涉及任何解密方法与工具。
一句话总结:NAS 勒索真正的教训不是“要装安全软件”,而是“备份不能和业务同生共死”——把备份挪出这台设备、把管理面收回内网、把写入异常纳入监控,这三件事做完,1day 的窗口再短,也还留得下反应时间。
延伸阅读
想先把这四类信号配起来?
按您现在最关心的那一项继续。
常见问题(FAQs)
- 已经被加密成 .LOCK3D 的文件,能恢复吗?
答:目前没有公开的通用解密工具。勒索方提供的“单个文件免费试解密”是常见诱导手法:个别文件能解开,既不等于全部数据可恢复,也不代表付款后一定能拿到密钥。更现实的做法是隔离设备、保留日志与样本,再从离线备份恢复;不要直接重装系统或清理文件,那会毁掉溯源与后续恢复的可能。
- 打了最新补丁,还会被勒索吗?
答:会。补丁只堵已知入口,而弱口令、暴露在公网的管理界面、与生产同权限的备份账号,都是不需要漏洞就能利用的入口。补丁是第一优先,但不能是唯一手段——暴露面收敛与行为监控要一起做。
- 快照算不算备份?
答:要看快照存在哪里。与生产数据在同一存储池、用同一套账号权限访问的快照,在卷被加密或快照被删除时会一起失效。只有落在独立介质、用独立凭据访问、并且能独立完成恢复的副本,才算备份。
- 没有专业安全设备,只靠监控能防住吗?
答:防不住,但能改变结果。勒索链条不是一瞬间完成的:从入口被利用到批量加密之间存在时间差,而加密过程本身会持续改写文件。把写入异常、扩展名突变、设备掉线、备份失败这四类信号纳入监控,价值在于把“发现”从用户投诉提前到分钟级。
- 恢复演练多久做一次比较合适?
答:至少每季度一次,抽取不同时间点的备份各恢复三个文件,并记录耗时与失败原因。没做过恢复验证的备份只能算“有副本”,不能算“可恢复”——这两者在出事那天的差别是决定性的。

