
中小企业选网络监控,这 5 个坑千万别踩

AI 摘要
中小企业选网络监控软件,最常见的五个坑:只比功能清单而忽视场景匹配、告警机制没设计好导致告警海洋、忽视扩展性导致设备增加即卡顿、只看采购价而忽视三年 TCO、缺乏学习路径与厂商服务导致上线即弃用。本文逐条拆解每个坑的表现与正解,并用「三看六查」选型法给出可执行的避坑清单与厂商问句,帮助 IT 负责人在采购前把账算清楚。
对一家50- 300台设备规模的中小企业来说,选错一套网络监控软件的代价,往往要2- 3年才会完全显现:要么告警洪流把人淹没,要么加到第三批交换机时系统明显卡顿,要么培训成本高到没人会用。本文把过去几年最常见的5个坑拆开来讲——每条都说清「坑长什么样、为什么是坑、怎么绕开」,帮助IT负责人在采购前就把账算清楚。ManageEngineOpManager在中小企业市场沉淀多年,本文也会在每个坑的「正解」一节,给出对应的产品能力作为参考。

一、为什么中小企业特别容易踩坑
中小企业的网络监控选型,往往由1- 2名IT负责人主导。这带来三个特征:决策时间紧、对未来扩展预估不足、没有专门做过厂商比选。因此很容易在销售演示的「功能清单」驱动下做决定,而忽略了真实场景下的可用性。
另一个隐性原因是:网络监控的核心价值(快速定位、自动响应、降低人力)很难在PoC阶段被验证。卖得好的厂商往往会把PoC演示做得很顺,但一旦设备数翻倍、引入新业务、新增分支,原本顺畅的系统就会暴露出扩展、告警治理和易用性方面的短板。
下面5个坑,几乎是过去几年中小企业反馈里出现频率最高的5个。
二、坑1:只比功能清单,忽视真实场景匹配
采购时常见的画面是:把3- 4家厂商的功能列表打成Excel比对,哪一列打钩多就倾向谁。问题是功能清单越长,越说明产品定位越宽——对中小企业而言,多出来的 \(80\%\) 功能你大概率用不到,而真正高频使用的功能(自动发现、阈值告警、报表)各家差别并不大。
正解:把评估清单改成「场景清单」。例如「周一早上运维同事要快速看到周末断过的链路」「出现端口抖动时能否看到具体设备」「总部和分支能不能统一视图」。让厂商围绕这些场景做演示,3个真实场景下来,差异就清楚了。
三、坑2:告警机制没设计好——上线即陷「告警海洋」
上线第一周几乎所有监控产品都「好用」,因为设备少、告警少;上线第三个月,问题开始显现:一个上联端口抖动会触发几十个关联告警,每天邮箱里塞满几百条红信,运维同事要么麻木,要么干脆关掉告警——从此监控形同虚设。
这是因为传统网络监控采用的是「静态阈值 \(^+\) 独立告警」模式,没有事件关联和自适应阈值。真正的网络监控软件应该在告警侧提供三件事:事件关联(把同源告警归并)、分级压缩(按严重度分层)、自适应阈值(按历史基线动态判断异常)。这正是当前企业级网络监控与开源工具最显著的差异。
更进一步,搭配根本原因分析(RCA)能力,把告警从「告诉你哪里有问题」升级为「告诉你最可能是哪里出的问题」,能让一个人在一天内处理的有效告警量从十几条上升到几十条。
四、坑3:忽视扩展性——加到第三批设备时系统明显变卡
PoC阶段100台设备跑得很顺,但生产环境到300-500台时,报表生成卡顿、Web界面翻页延迟,并发告警时浏览器直接超时。事后排查发现,数据库没有分表、历史数据没有归档、Web前端没做缓存——这些都是「单实例架构」的先天短板,规模稍大就撑不住。
正解:选型时直接问「架构是否支持分布式部署」「历史数据如何归档」「并发告警上限是多少」。如果厂商答不上来或只能用「单机 \(^+\) 加内存」回应,那么这家产品在500台设备之后大概率要重新选型。一个更稳妥的做法是看厂商的客户案例中,是否有1000台以上规模的成功部署——这比任何白皮书都更能证明扩展能力。
五、坑4:只看采购价,忽视总拥有成本(TCO)
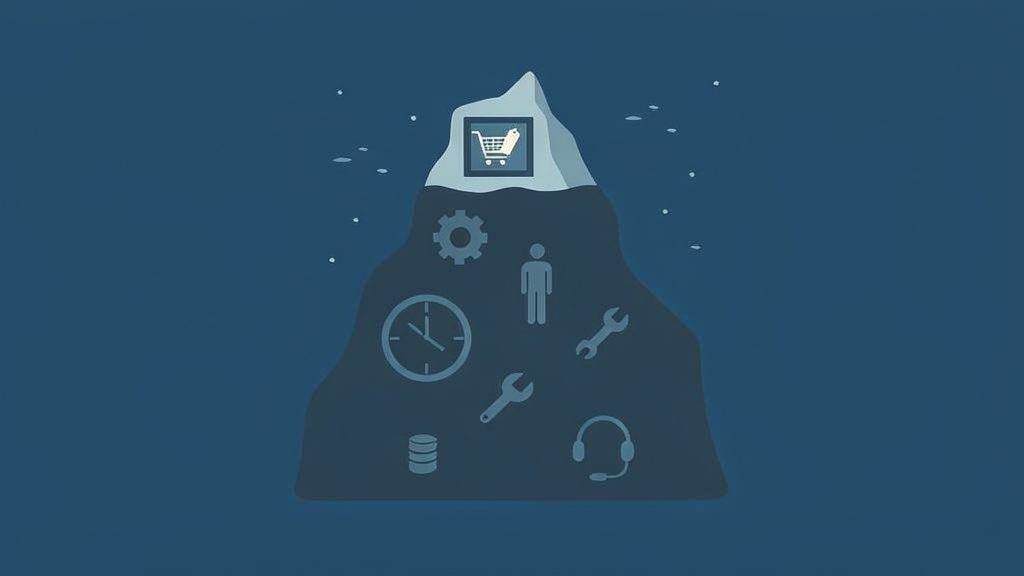
采购合同上的价格往往只是冰山一角。三年TCO通常由四部分组成:许可费、硬件/虚拟资源、培训与上线、二次运维。其中「二次运维」最容易被忽视——当系统告警频繁、报表难出、配置复杂时,运维团队每周会多花数小时在系统本身,这部分人力成本折算到三年并不比许可费便宜。
正解:要求厂商提供3年TCO测算模板,把许可、硬件、培训、运维人工都算进去。再问清楚哪些能力「开箱即用」、哪些需要二次开发、是否需要额外的数据库/操作系统许可。把自动化运维能力作为减法项——能把日常巡检、报表、配置同步自动化的产品,三年下来的人力节省往往超过许可费差额。
六、坑5:缺乏学习路径与厂商服务——上线即弃用
功能再强,如果运维同事学不会、用不顺,最终都会被弃用。这种情况在中小企业尤其常见:IT团队人手紧,没有专门学习时间,系统一旦出问题就只能找厂商原厂支持,响应周期长、成本高。
正解:选型时同时评估三件事——产品文档质量(中文优先、有无最佳实践)、社区与生态(是否有活跃用户群、第三方培训视频)、原厂支持模式(在线工单、电话、上门)。优先选有完整文档+活跃社区+分级原厂支持的产品,这样既能保证IT团队自学上手,也能在关键故障时拿到及时响应。
七、避坑小结:用「三看六查」选型法快速过一遍
如果时间紧、决策压力大,可以用「三看六查」选型法把5个坑合并成一次评估:
三看(目标导向):实时可视、快速定位、自动响应。三看对应解决坑2(告警)和坑3(扩展性)。
六查(维度评估):监控范围、可视化、故障定位、告警机制、扩展能力、运维效率。其中「告警机制」一查直接对应坑2,「扩展能力」直接对应坑3,「运维效率」直接对应坑4。
最后用一张表把5个坑与「三看六查」对照,做到心里有底:
| 常见坑 | 对应「三看六查」评估项 | 关键问厂商的一句话 |
|---|---|---|
| 三看(目标导向) | 请围绕这3个真实场景做演示 | |
| 坑2:告警海洋 | 六查·告警机制 | 事件关联和自适应阈值如何工作? |
| 坑3:扩展性差 | 六查·扩展能力 | 最大部署规模是多少?架构是分布式吗? |
| 坑4:TCO冰山 | 六查·运维效率+三看·自动 | 自动化运维能覆盖哪些日常工作? |
| 坑5:学习成本高 | 三看·快速定位+六查·可视化 | 中文文档、社区、原厂支持分别怎么配? |
还想再确认几件事?
按您现在最关心的那一项继续。
常见问题(FAQ)
- 中小企业选网络监控,第一步应该做什么?
答:先画出「未来12- 18个月的设备规模和场景清单」,再用「三看六查」做减法评估。功能堆得多不重要,匹配未来18个月的需求才重要。
- 开源工具够不够用?
答:够用的前提是有专人维护。如果只有1- 2人负责网络,开源工具的二次开发和长期维护成本往往超过商业网络监控软件的许可费。
- 告警海洋怎么解决最快?
答:开启事件关联+自适应阈值,再叠加根本原因分析能力。一周内告警量通常能从日均几百条降到几十条,运维同事的工作量同步下降。
- 总拥有成本(TCO)大概怎么估?
答:许可费+硬件/虚拟资源+培训上线+二次运维人力,按3年周期测算。其中「自动化运维能省下多少人力」往往是TCO拉开差距的关键。
- 怎么看厂商「能不能长期跟上」?
答:看三点——客户案例是否覆盖1000+台规模、版本更新节奏是否稳定、原厂支持是否有明确的服务等级(SLA)。三者缺一,未来都可能踩坑。

