现代网络攻击隐蔽、持久,往往能悄无声息地绕过传统防御。为提升安全态势感知和威胁可见性,MITRE 推出了 MITRE ATT&CK® 框架。这是一个全球公认的知识库,收录了真实攻击者的战术、技术和行为。
NetFlow Analyzer 的 ML 安全分析已集成 MITRE ATT&CK,让安全团队即时掌握威胁上下文,使检测与响应贴合真实攻击者行为,从而更快、更明智地决策,强化防御。
理解 MITRE ATT&CK:拆解攻击者手法
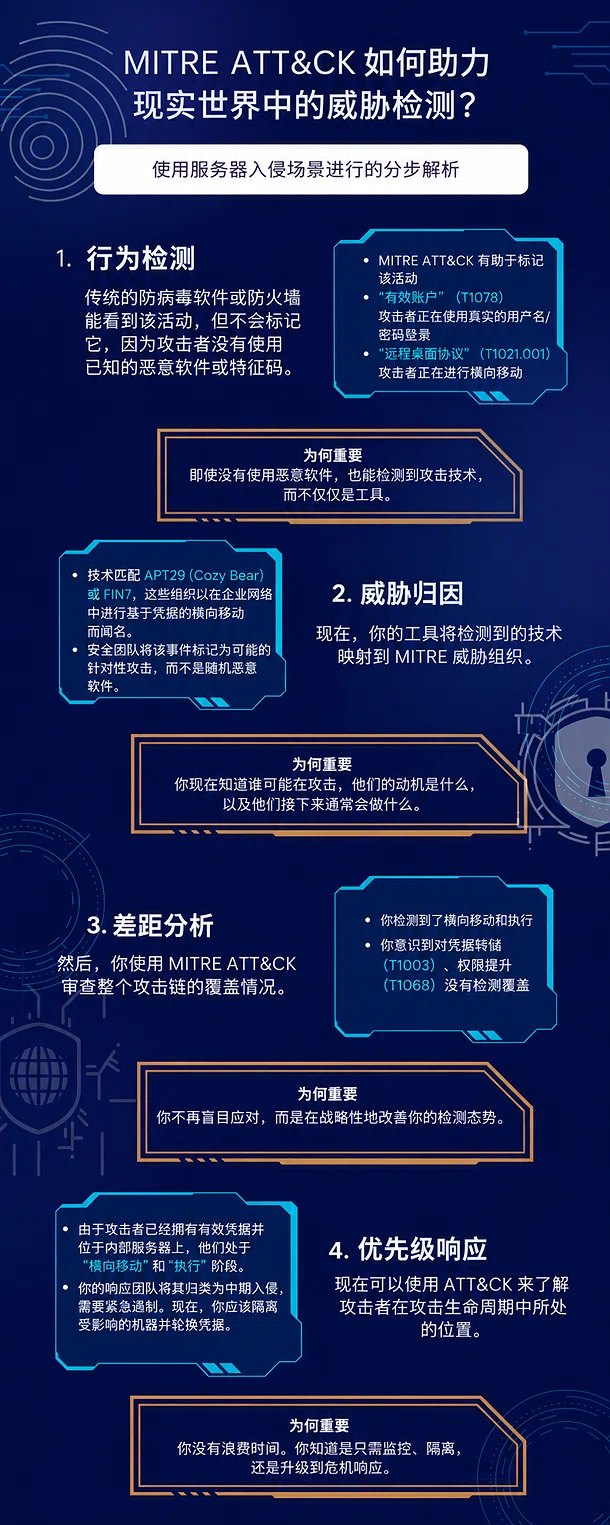
可以把 MITRE ATT&CK 看作攻击者行为的“作战地图”。它不仅说明正在发生什么,还能帮助预判下一步。它呈现攻击者如何在系统中移动、使用哪些技术,以及你的盲区在哪里。
- 在传统工具失效时,仍能基于行为检测威胁
- 将活动关联到已知威胁组织,辅助归因
- 定位并弥补威胁检测中的盲区
- 按攻击者在攻击链中的位置确定响应优先级
该框架可支持:
理解攻击背后的“如何”,团队就能构建主动防御并精准响应。
为什么每个安全团队都应重视 MITRE ATT&CK
- 为安全团队、厂商和研究人员提供统一框架,用一致的方式描述和分析威胁。
- 将安全事件和异常映射到已知攻击技术,让威胁检测更有意义、更可操作。。
- 帮助分析人员站在攻击者视角,主动搜寻失陷迹象。
- 帮助响应人员理解攻击者如何在环境中移动,以及下一步该查什么。
- 安全工具、SIEM、SOAR 和 NDR 可用它将安全事件映射到具体技术,并可视化攻击路径。
NetFlow Analyzer 如何使用 MITRE ATT&CK
NetFlow Analyzer 可将检测到的异常、事件和流量无缝映射到对应的 MITRE ATT&CK 技术,帮助您,
- 可视化威胁 在交互式 ATT&CK 矩阵上
- 深入挖掘 技术细节、相关资产和受影响用户
- 识别 何时可疑行为符合已知攻击战术
- 跟踪覆盖范围 了解你的环境可以检测哪些技术,哪些需要关注
例:LDAP 流量突然激增被映射到 T1018(远程系统发现),可能意味着内部网络正在被探测。此时会生成带有该 MITRE 技术标签的安全事件,并附上设备上下文和修复建议。