企业防勒索软件怎么做?勒索病毒防护与一键恢复完整指南

导语
勒索软件已从"电脑中毒"升级为"业务停摆"级安全事件。当木马病毒、勒索病毒频上热搜,企业 IT 必须回答两个问题:加密开始前能否拦住?得手之后能否不交赎金救回数据?本文给出一套终端侧可落地的防勒索体系。
勒索软件已从"电脑中毒"升级为"业务停摆"级安全事件。当木马病毒、勒索病毒频上热搜,企业 IT 必须回答两个问题:加密开始前能否拦住?得手之后能否不交赎金救回数据?本文给出一套终端侧可落地的防勒索体系。
一、为什么"防勒索软件"成了必答题
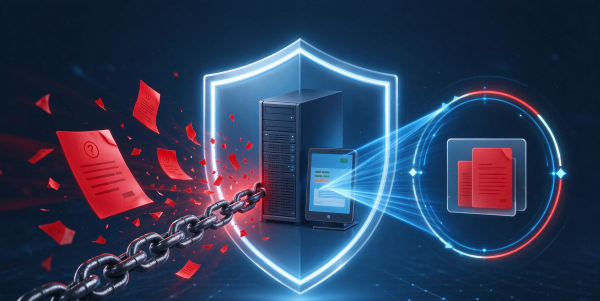
勒索软件不再只是病毒,而是加密业务数据、停摆核心系统、索要赎金的有组织攻击。现代勒索多用无文件攻击、内存加密、变种打包绕过特征库,企业防勒索的关键已从"杀已知毒"转向"在加密行为发生那一刻就识别并锁死"。
二、企业防勒索的四大痛点
发现晚:等文件被批量加密、弹窗出现时才察觉,黄金窗口已关。
拦不住变种:特征库永远慢一步,新型载荷轻易绕过静态防护。
隔离难:单台中毒顺内网横向移动,从一台扩散到一片。
恢复贵:无干净备份或回滚点,只能交赎金或承受数天停摆。
三、勒索软件是怎么得手的:看清攻击链
入口:钓鱼邮件、漏洞利用、弱口令远程桌面、未打补丁的第三方应用。
立足:下载载荷、提权、关闭安全软件,建立持久化。
侦察:扫描网络共享,映射可加密的靶标文件与数据库。
加密(致命一步):批量加密文档、数据库、备份,删除卷影副本。
要挟:弹窗勒索,计时施压。
关键认知有效防线必须在第 3–4 步(侦察到加密)之间用行为识别切断攻击,而非等第 5 步发生后再响应。
四、防勒索软件能力清单:Endpoint Central 如何把“锁死攻击”变标准动作
作为统一端点管理与安全解决方案,Endpoint Central 将防勒索所需的各项能力集成于同一轻量代理,形成从入口到恢复的完整闭环:
1. 行为检测引擎——加密前识别勒索行为
基于 AI/ML 的行为分析,不依赖特征库,识别“批量重命名、大规模文件写入、试图删除卷影副本”等特征动作,以 99.5% 准确率快速识别勒索软件行为。
2. 启发式分析与加密防护——锁死加密尝试
反勒索模块通过顶级加密防护与启发式分析,对可疑进程的加密调用拦截,在文件被真正加密前一键锁定勒索威胁。
3. 设备隔离——切断横向扩散
判定为勒索行为后立即将受感染端点断网(设备隔离),并进行全面事件分析,防止一台拖垮内网。
4. 一键恢复——VSS 影子副本救回数据
通过增量 VSS 影子副本备份,勒索事件后快速恢复与回滚被加密文件,无需交赎金、无需从零重建。
5. EDR 事件响应——回滚至干净状态
端点检测与响应(EDR)对受感染端点隔离、终止恶意进程,并将系统回滚至攻击前干净状态,完成闭环。
6. 与“减少攻击面”能力协同
补丁管理 + 漏洞修复闭环:堵住远程桌面、第三方应用等高频入口。
应用控制与权限管理(零信任):允许/阻止列表与最小权限,让未授权可执行文件无机会运行。
数据安全(DLP)与磁盘加密:即便端点失守,敏感数据仍加密受控,降低要挟价值。
五、不同规模企业怎么落地
中小型企业(50–300 台):
优先开启行为检测 + 一键恢复(VSS),最低成本拿到"拦得住、救得回"两条底线。
开启自动补丁,堵住远程桌面与第三方应用漏洞。
大型 / 多分支企业(500+):
叠加设备隔离 + EDR 回滚,统一纳管分支与远程办公终端。
配合应用控制零信任与数据安全,形成"入口—行为—恢复"三层防线。
六、怎么衡量防勒索"真有效"
检测准确率:行为引擎对勒索行为的识别准确率(越高误报越低)。
拦截时延:异常行为到阻断的耗时,目标秒级而非分钟级。
隔离覆盖率:受感染端点被自动隔离的比例。
恢复时间 RTO / 恢复点 RPO:触发到 VSS 回滚可用耗时与数据丢失量。
攻击面收敛度:未打补丁终端数、未受控可执行文件数是否持续下降。
结语
勒索软件本质是"时间差攻击"——谁先在加密前识别并锁死,谁就赢。把行为检测、启发式锁定、设备隔离、一键恢复与 EDR 回滚串成自动化闭环,并协同补丁、应用控制与数据安全,企业完全可以不交赎金、不丢数据地扛过一次勒索事件。建议从终端防护就绪度评估起步,逐步把防勒索变成可验证、可审计的常态能力。
勒索软件本质是"时间差攻击"——谁先在加密前识别并锁死,谁就赢。把行为检测、启发式锁定、设备隔离、一键恢复与 EDR 回滚串成自动化闭环,并协同补丁、应用控制与数据安全,企业完全可以不交赎金、不丢数据地扛过一次勒索事件。建议从终端防护就绪度评估起步,逐步把防勒索变成可验证、可审计的常态能力。
FAQs
Q1. 企业防勒索软件和普通杀毒软件有什么区别?
普通杀毒依赖已知特征库,难以应对变种;企业防勒索软件以行为检测在加密发生前识别并锁死,并具备一键恢复与 EDR 回滚兜底。
Q2. 文件已被加密,还能恢复吗?
Q2. 文件已被加密,还能恢复吗?
若已开启 VSS 影子副本一键恢复,可在勒索事件后快速回滚被加密文件,无需交赎金;越早拦截,数据丢失越少。
Q3. 中小型企业如何低成本落地?
Q3. 中小型企业如何低成本落地?
优先开启行为检测与一键恢复两条底线,并启用自动补丁堵住常见入口,即可用最小投入获得基础防护。
Q4. 防勒索需要部署很多独立工具吗?
Q4. 防勒索需要部署很多独立工具吗?
不必。将行为检测、隔离、恢复、EDR 与补丁、应用控制集成于同一控制台,才能形成协同闭环而非工具孤岛。