安全设置
安全设置允许管理员配置与安全相关的选项,而无需寻求支持技术人员来帮助解决安全漏洞。通过安全设置,管理员可以为application配置防护措施,以防范潜在漏洞和安全威胁。
您可以通过导航至 管理 > 常规 > 安全设置 来配置安全设置。
所需角色:SDAdmin
目录
常规设置:
配置账户锁定阈值和持续时间: 使用此选项,您可以确保用户账户在预先指定的登录失败次数后被锁定。如果用户因登录尝试次数过多而被锁定,您可以自定义显示的消息。此配置适用于所有类型的身份验证。
要配置账户锁定阈值和持续时间,请执行以下操作:
- 启用 配置账户锁定阈值和持续时间。
- 指定账户锁定阈值。
- 指定允许的登录尝试次数 (N) 以及重置被锁定用户账户所需的持续时间。
- 选择仅在尝试登录的那台计算机上锁定用户账户,还是在任何计算机上都锁定该账户。
- 自定义用户账户被锁定时显示的消息。
- 选择通过电子邮件或页眉中的技术人员空间通知来通知技术人员。
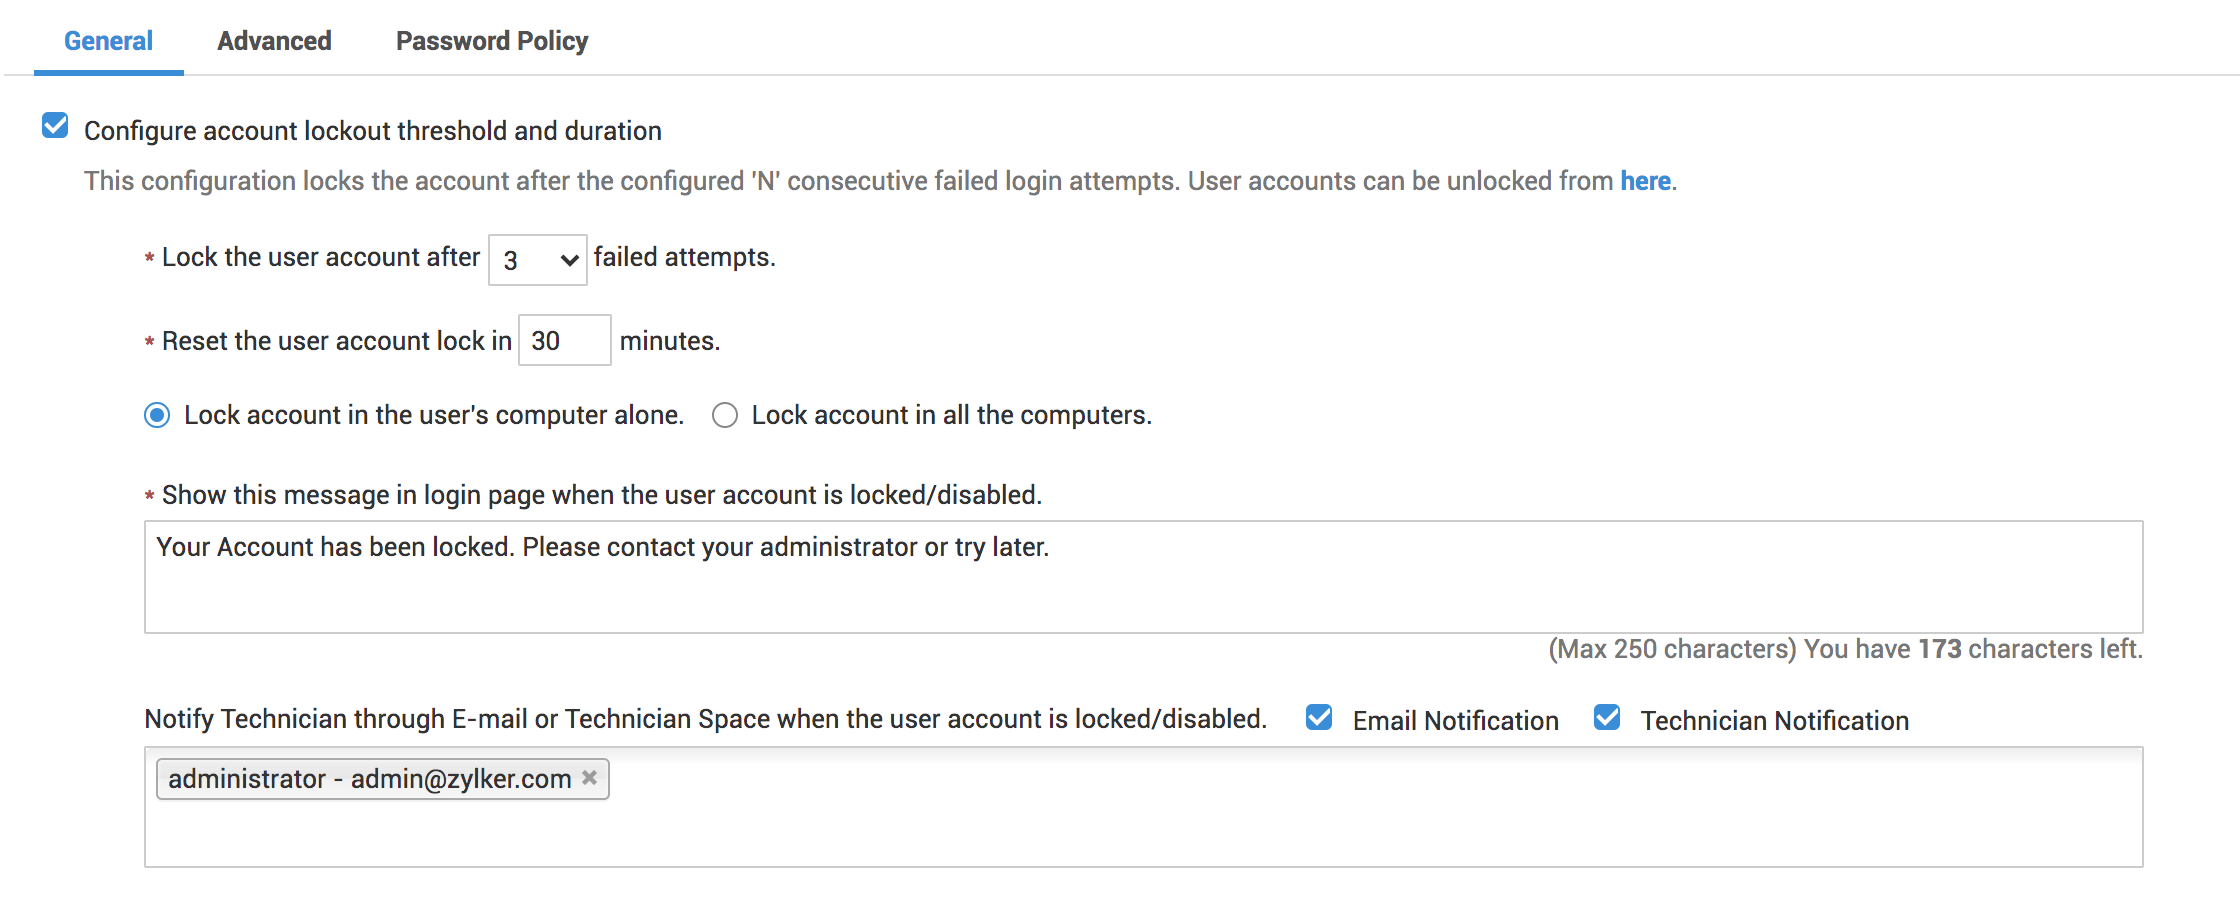
您可以通过单击提供的链接来解锁已锁定的账户。或者,您也可以导航至 ESM 目录 >> 用户,然后单击工具栏中的 已锁定账户 按钮。弹出窗口将显示已锁定的账户及其域和 IP 地址。选择已锁定的账户并选择 解锁。
在第 (N-1) 次失败尝试期间,即最后一次尝试之前的一次尝试,将强制执行验证码身份验证,以确保暴力破解攻击者不会使用机器人来锁定用户账户。
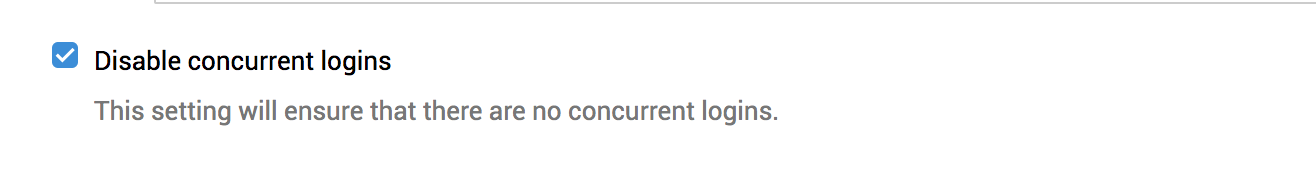
禁用并发登录: 使用此选项,您可以限制来自不同 IP 地址的并发登录会话。启用此选项后,在各种情况下的并发登录尝试将按如下方式处理:
- 如果用户尝试从不同的 IP 地址登录,登录将失败,并显示错误消息。
- 如果用户尝试在同一 IP 地址下通过无痕窗口(Chrome 的情况)或不同浏览器登录,用户将从当前会话中注销。
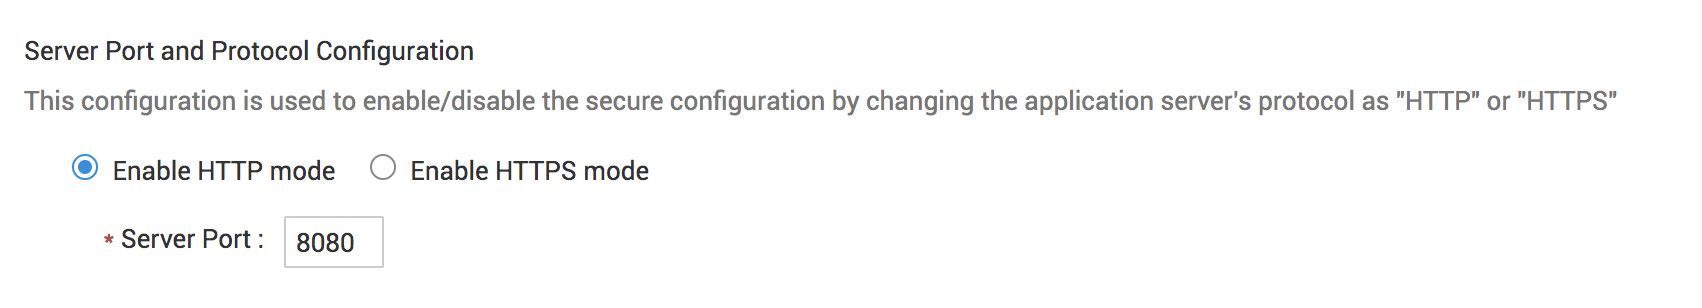
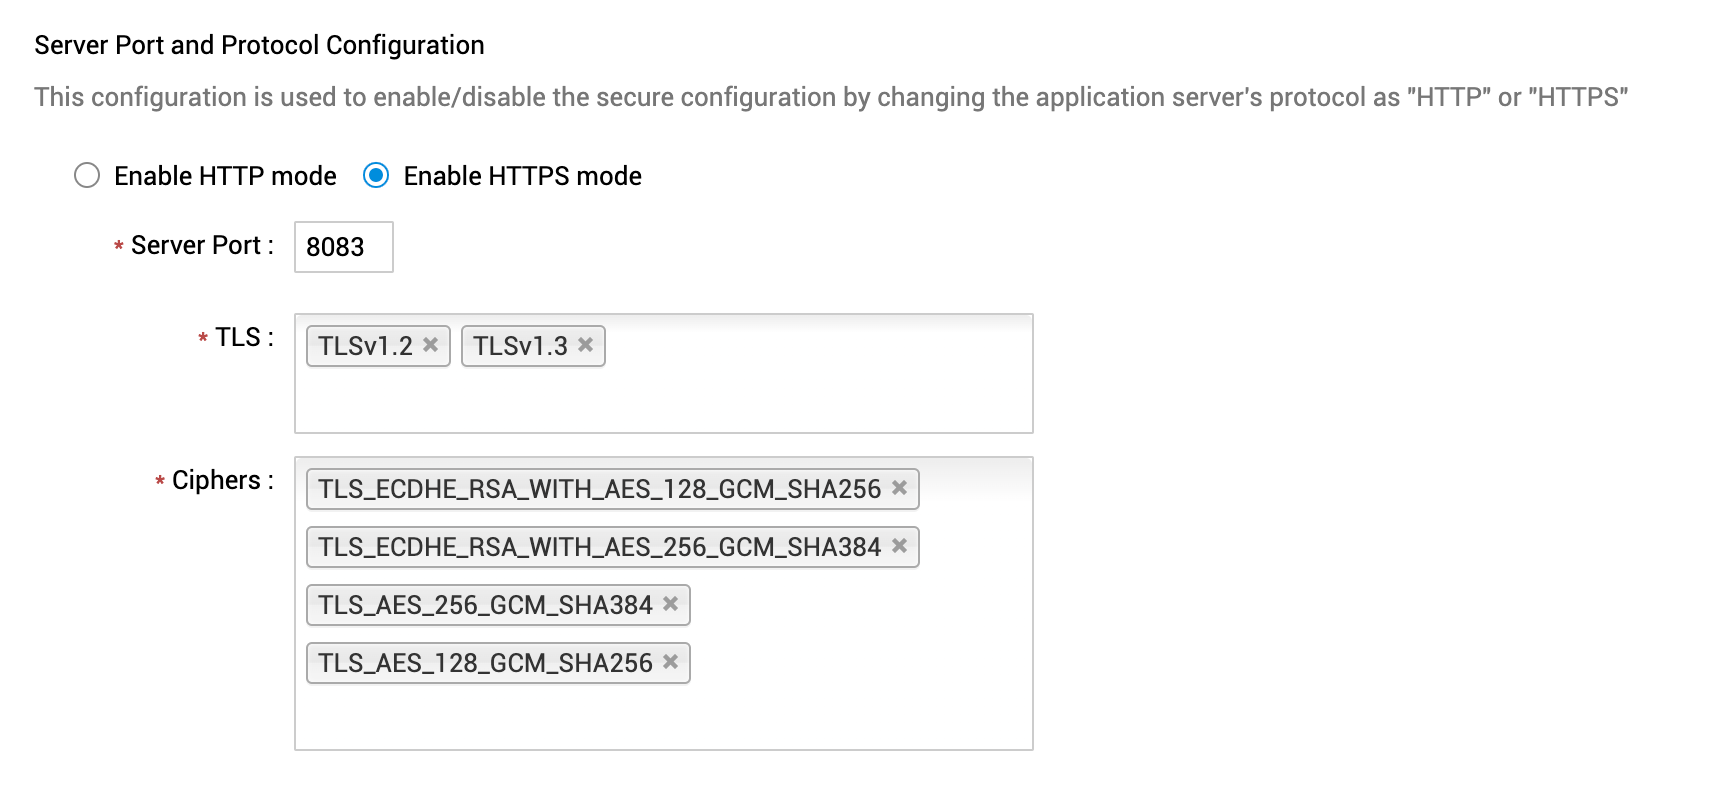
Server端口和协议配置: 您可以选择以 HTTP 或 HTTPS 模式运行application。
启用 HTTP 模式:指定application运行所需的默认Server端口。
启用 HTTPS 模式:在指定Server端口后,请指定 TLS 版本和密码套件,以确保数据得到适当加密,防止黑客窃取。
配置“保持登录状态”功能的到期日期:您可以设置用户在application中保持登录状态的时长。到期后,用户必须再次输入登录信息重新进行身份验证。默认情况下,用户每 45 天需要重新验证一次。
启用“忘记密码”:为通过本地身份验证登录的用户,在登录页面上启用/禁用忘记密码选项。启用此选项后,用户可在登录页面通过输入用户名和域,使用忘记密码选项将密码重置链接发送到其主电子邮件地址。如果未配置电子邮件,或该电子邮件配置在多个个人资料中,则不会发送邮件。在这种情况下,管理员可以手动重置密码。
要自定义密码重置通知邮件,请转到通知规则,然后在发送自助服务登录详细信息对应项中单击自定义模板。根据需要修改主题和消息。使用适当的 $ 变量添加必要的链接,例如密码重置链接和Server URL 等。单击保存。如需更改密码重置链接的有效期,请联系我们的支持团队。
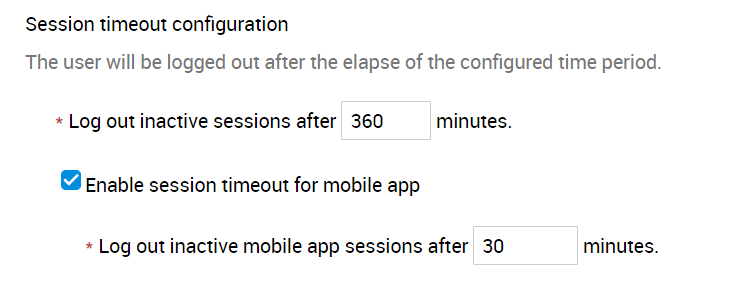
非活动会话超时配置:设置用户在 Web 和移动应用中处于非活动会话状态后被注销的时长,单位为分钟。您可以将该限制设置为 1 到 1440 分钟之间。
为所有文件附件启用密码保护:您可以通过在Server级别对其进行加密,保护存储在application中的文件附件免遭未经授权的访问。这将防止与Server数据相关的安全漏洞。该密码仅供 SDAdmin 使用,也可在加密失败时使用。
高级设置:
添加安全响应标头: 配置安全标头以保护application免受 XSS 攻击和其他漏洞攻击。
- 从列表中选择所需的安全响应标头。
- 输入响应标头值。
您还可以包含或排除一个或多个响应标头。
单击此处,了解有关安全配置的更多信息。
登录时启用域下拉列表:
此选项将在登录页面上列出域名。若禁用,除用户之外的任何人都无法看到这些域名。
登录时的域筛选:
此选项将根据输入的用户名筛选登录时显示的域。若禁用,将显示完整的域列表,从而降低黑客获知某个特定用户所在域的可能性。请注意,仅当已启用域下拉列表时,您才能启用域筛选。
阻止通过非登录 URL 上传扫描的 XML:
启用此选项后,当代理通过非登录 URL 发送扫描的 XML 数据时,您可以使application不响应不必要的数据上传。
允许技术人员生成自己的 API 密钥:
此选项允许技术人员生成自己的 API 密钥,以便将 ServiceDesk Plus 与第三方application连接。若禁用,则只有管理员才能为技术人员生成 API 密钥。
禁用在密码字段中粘贴:
此选项将禁止用户在application中的所有密码字段内粘贴剪贴板数据。
禁用 HTTP 压缩:
禁用 HTTP 压缩将防止 BREACH 攻击,因为这种攻击仅发生在通过 HTTP 压缩传输的数据上。但是,这会导致网络带宽略有增加,并降低application性能。
为文件上传启用防病毒扫描:
您可以在 ServiceDesk Plus 中配置现有的防病毒软件,以便在文件上传和接收电子邮件附件期间检测任何存在风险的文件。只能配置使用 ICAP 协议的防病毒软件。
要在application中配置防病毒扫描,请执行以下操作:
- 转到 管理 > 安全设置 > 高级。
- 单击“为文件上传启用防病毒扫描”旁边的复选框。
- 输入安装防病毒软件的主机名。
- 输入防病毒工具的服务名称和端口。您可以在防病毒工具的“设置”页面中找到这些信息。
- 单击保存。
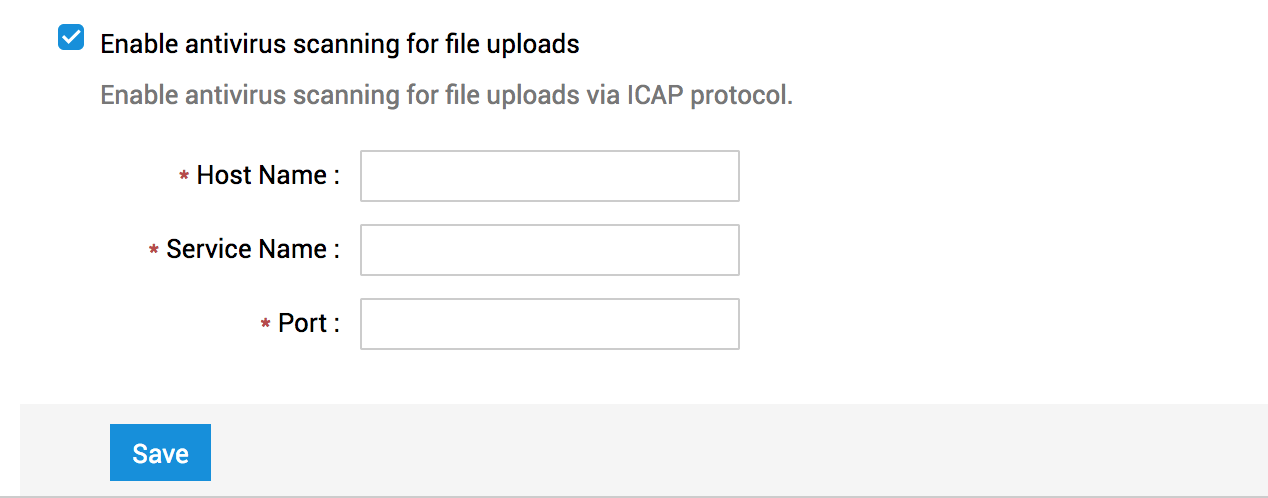
配置完成后,文件上传和附件接收将被扫描以检测存在漏洞的文件。
可配置的部分防病毒工具:
1. BITDEFENDER_SECURITY_FOR_STORAGE
2. ESET_FILE_SECURITY
3. ESET_GATEWAY_SECURITY
4. KASPERSKY_SECURITY_FOR_WINDOWS_SERVER
5. MCAFEE_VIRUSSCAN_ENTERPRICE_FOE_STORAGE
6. MCAFEE_WEB_GATEWAY
7. SYMANTEC_PROTECHTION_ENGINE_FOR_CLOUD
8. CLAM_AV_WITH_SQUID
禁用登录详情横幅:当用户登录到application时,将不会向其显示上次登录信息。
禁用所有操作和执行的速率限制:无论配置的速率限制为何,均可执行所有操作/执行项。
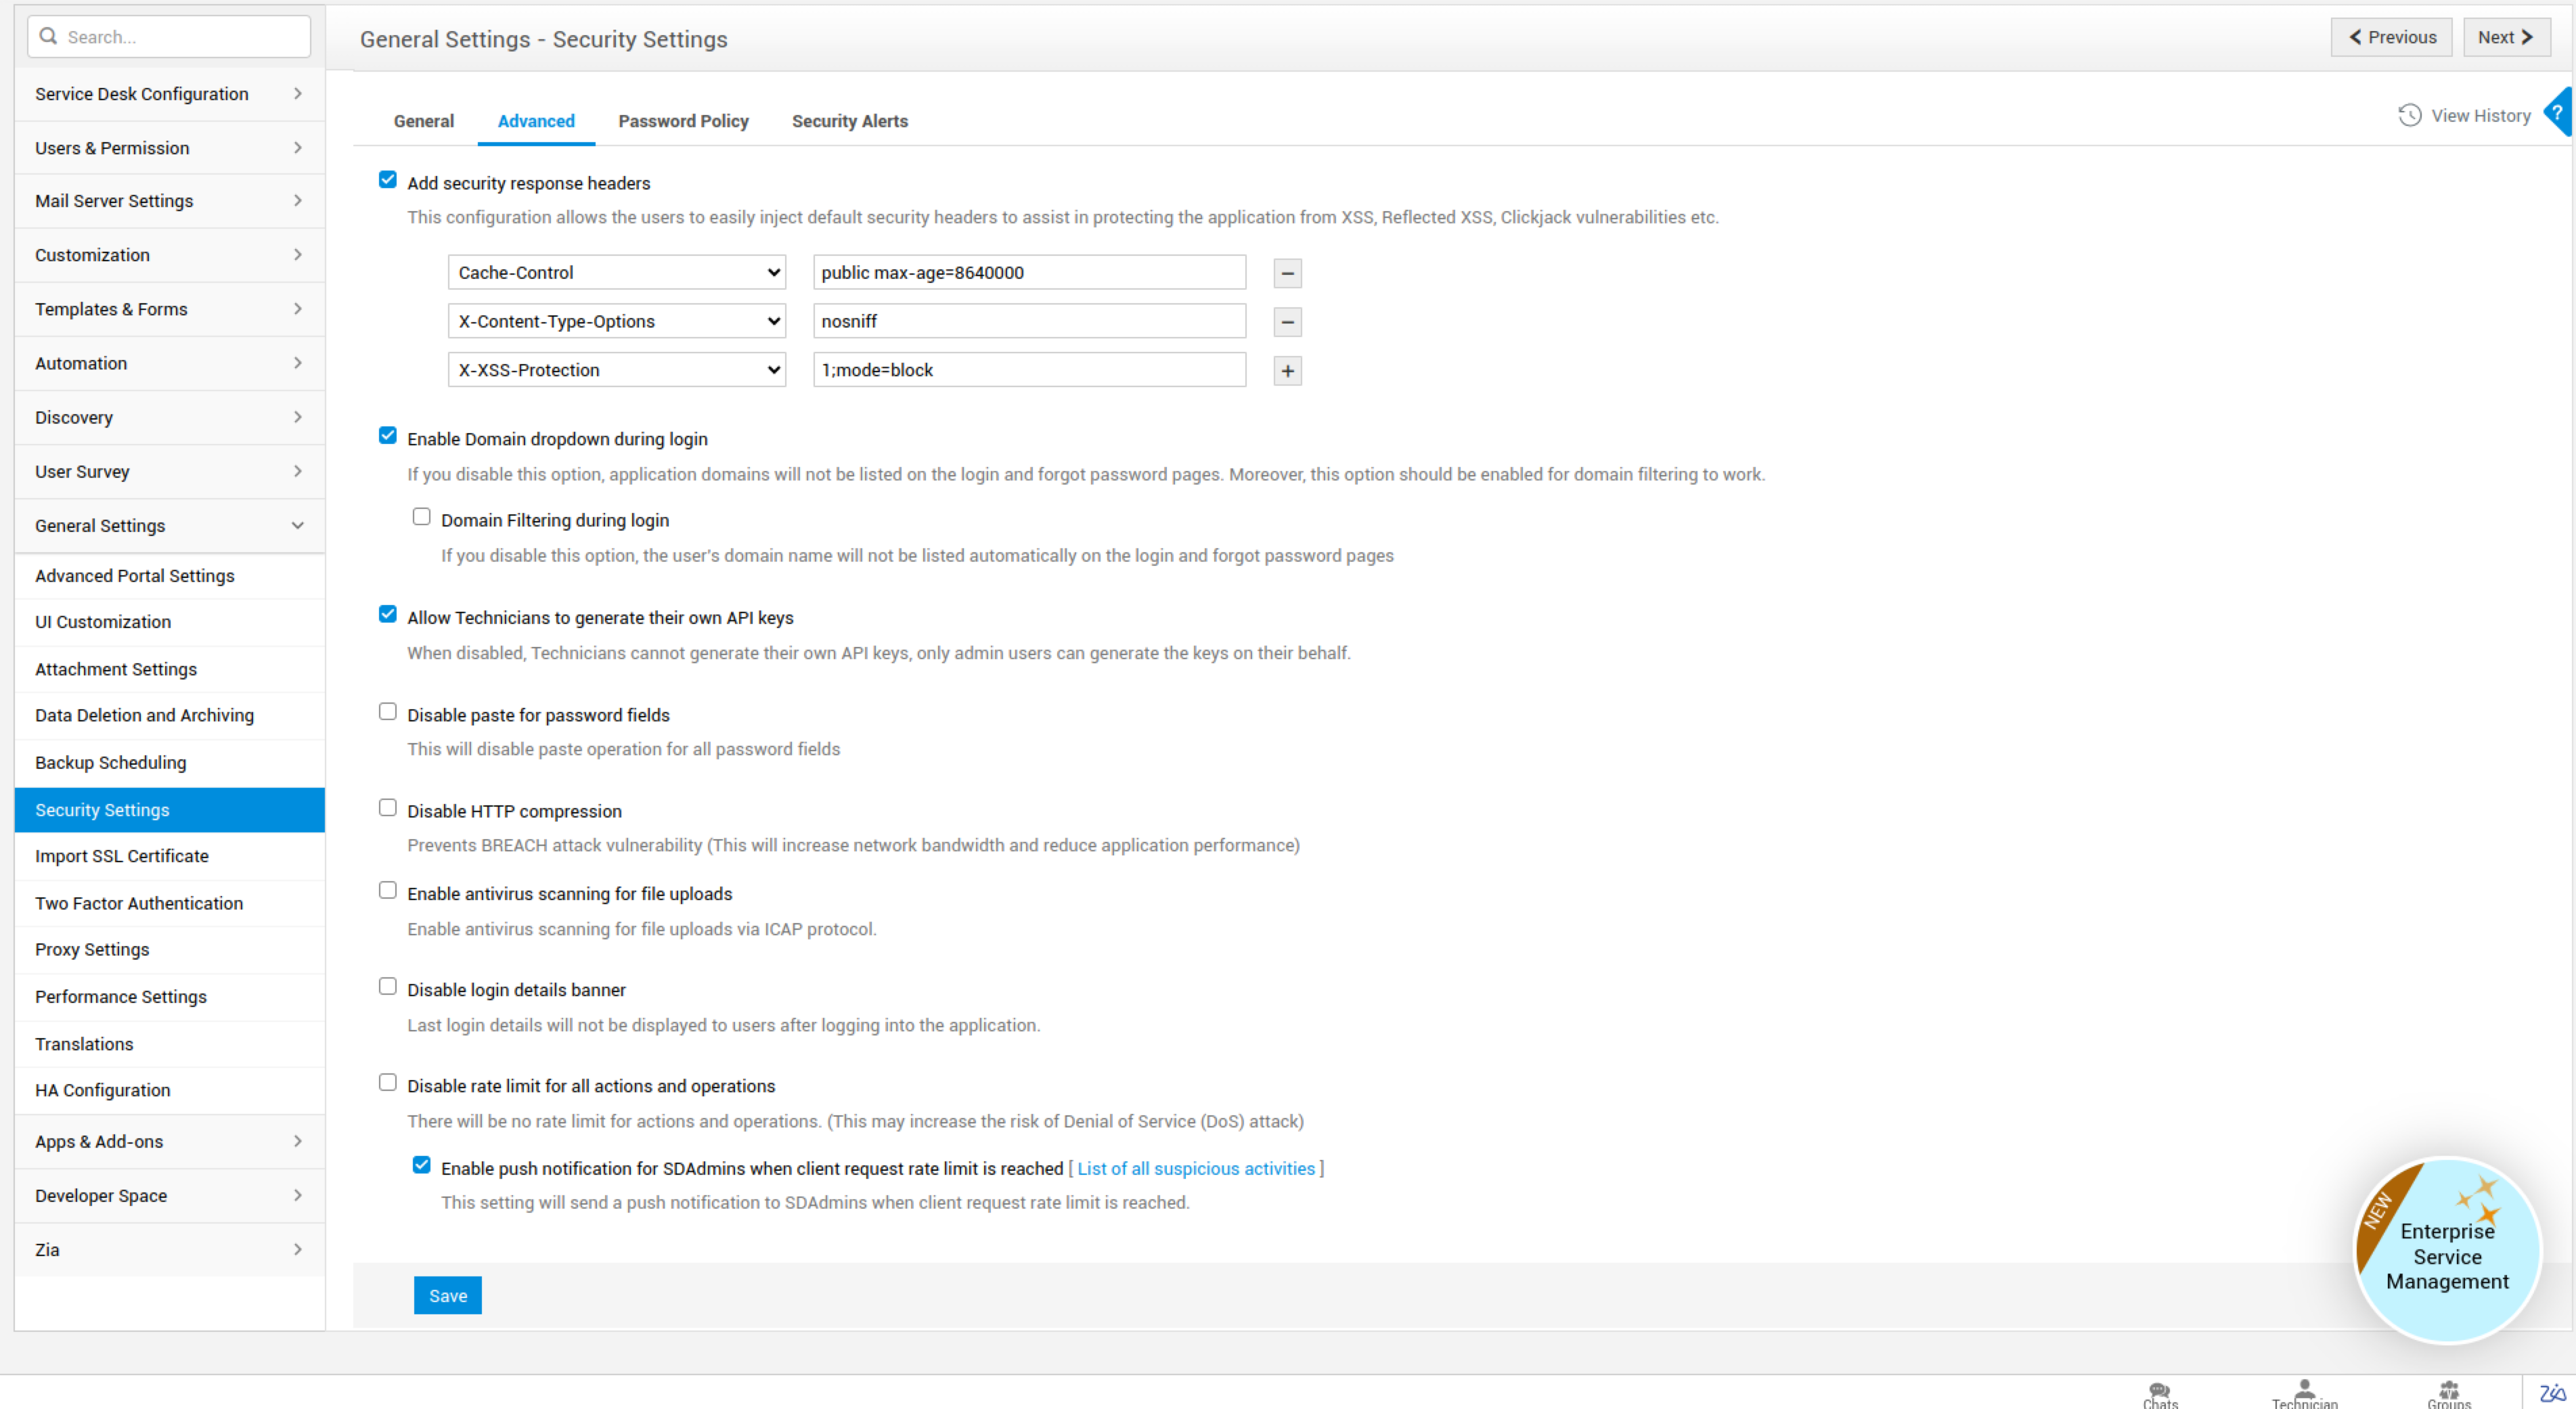
监控可疑活动
为保护application免受 URL 攻击,ServiceDesk Plus 提供了一项选项:当在给定时间范围内访问某个 URL 的尝试次数超过预定义的速率限制时,通知 SDAdmin 和 OrgAdmin。
每个 URL 都具有内部预先配置的速率限制。达到速率限制后,对所请求 URL 的连接将在特定时间段内被阻止,并触发通知。
当通过 UI 访问 URL 时,将向 OrgAdmin 发送通知。
当通过集成密钥访问 URL 时,将向 SDAdmin 发送通知。
通知将包含以下详细信息:URL 地址、用于调用该 URL 的用户详细信息、描述、日期/时间、对应机器的 IP 地址,以及用于修改该 URL 速率限制的配置速率限制选项。
要启用该通知,
转到管理 > ESM 目录 > 常规设置 > 安全设置。
在高级设置下,选中当客户端请求达到速率限制时向管理员启用推送通知复选框。
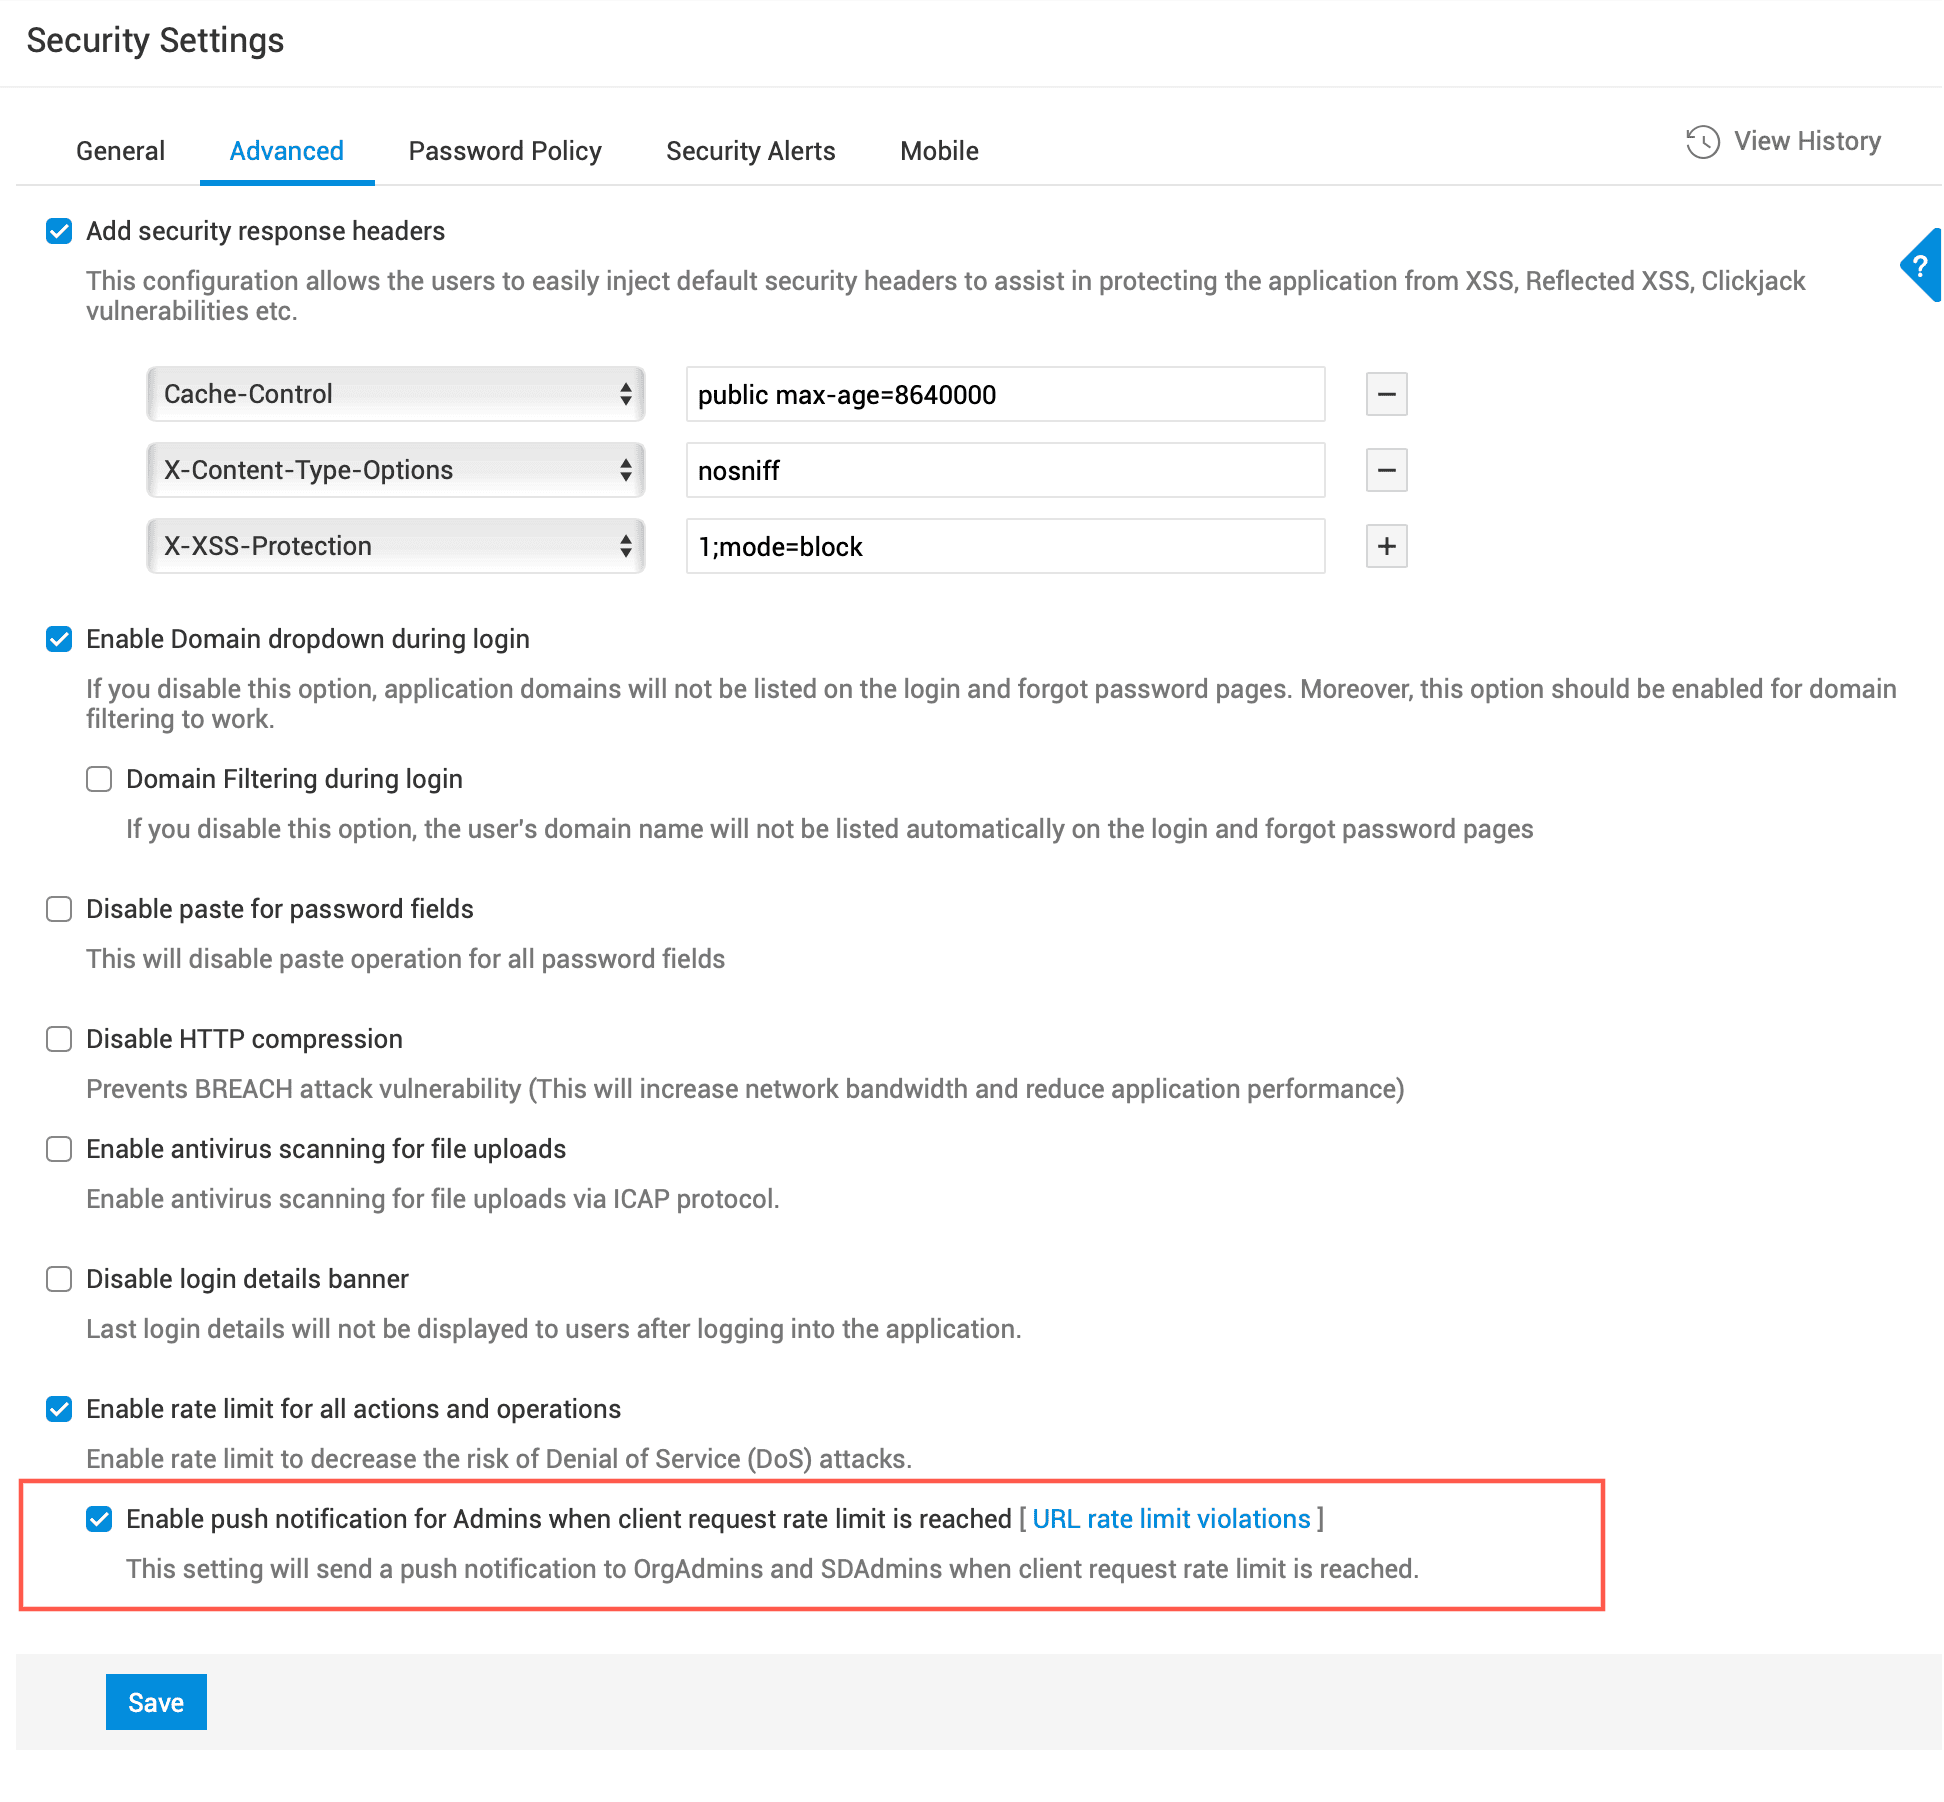
URL 访问限制可以通过以下两种方式修改:
通过通知
使用 URL 速率限制违规链接
要从通知中修改速率限制,
单击铃铛或推送通知。
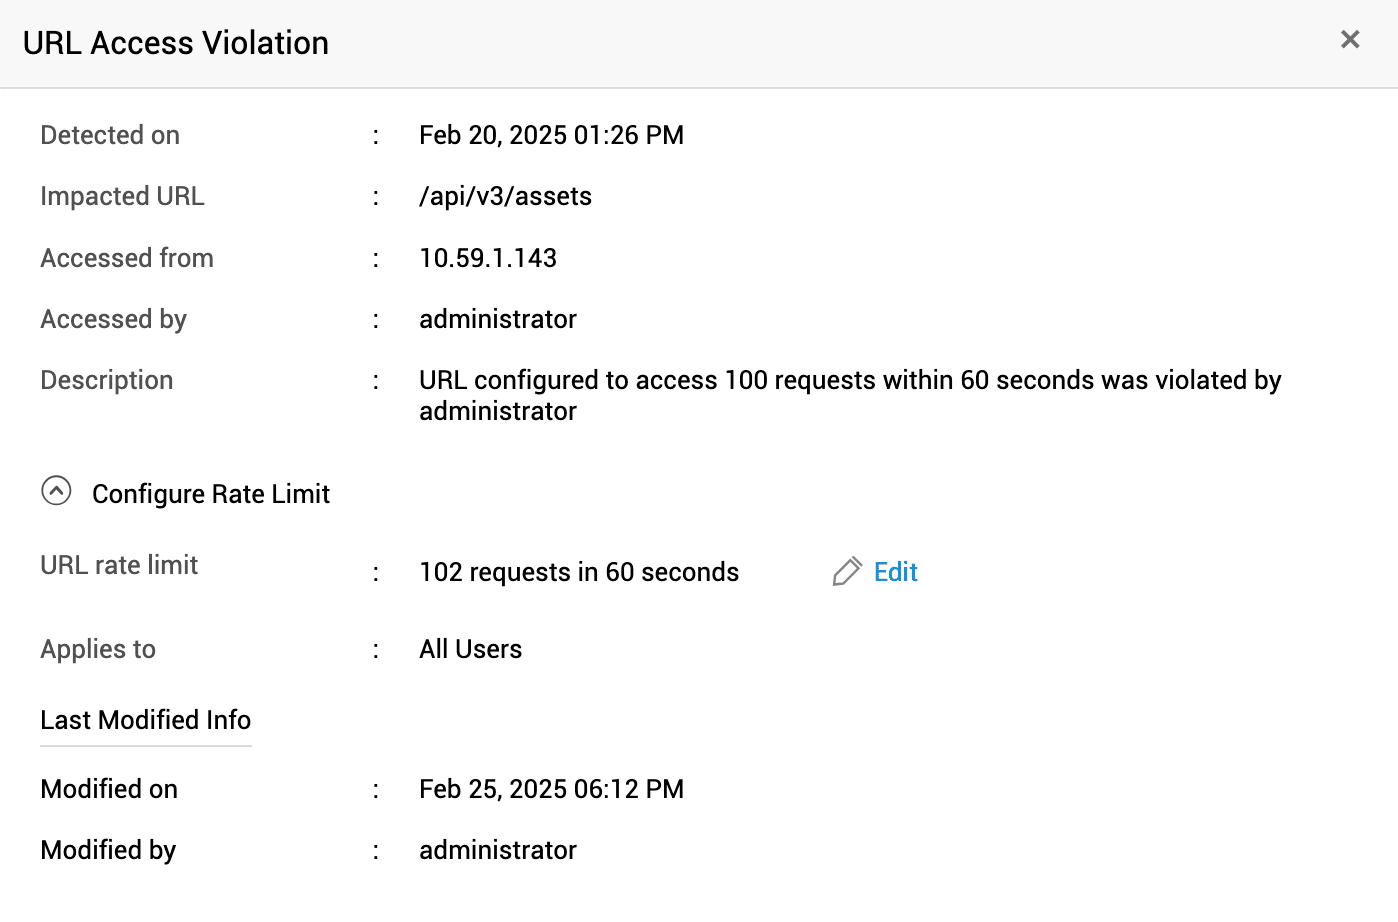
在显示的窗口中,在“配置速率限制”下,单击Edit。
URL 速率限制 - 输入该 URL 的请求次数。
单击Update保存更改。有关最后修改用户、日期和时间的信息会显示在同一窗口中。
要通过当客户端请求达到速率限制时为管理员启用推送通知复选框旁边的 URL 速率限制违规 链接修改速率限制,请执行以下操作:
单击“URL 速率限制违规”以查看可疑活动的完整列表。
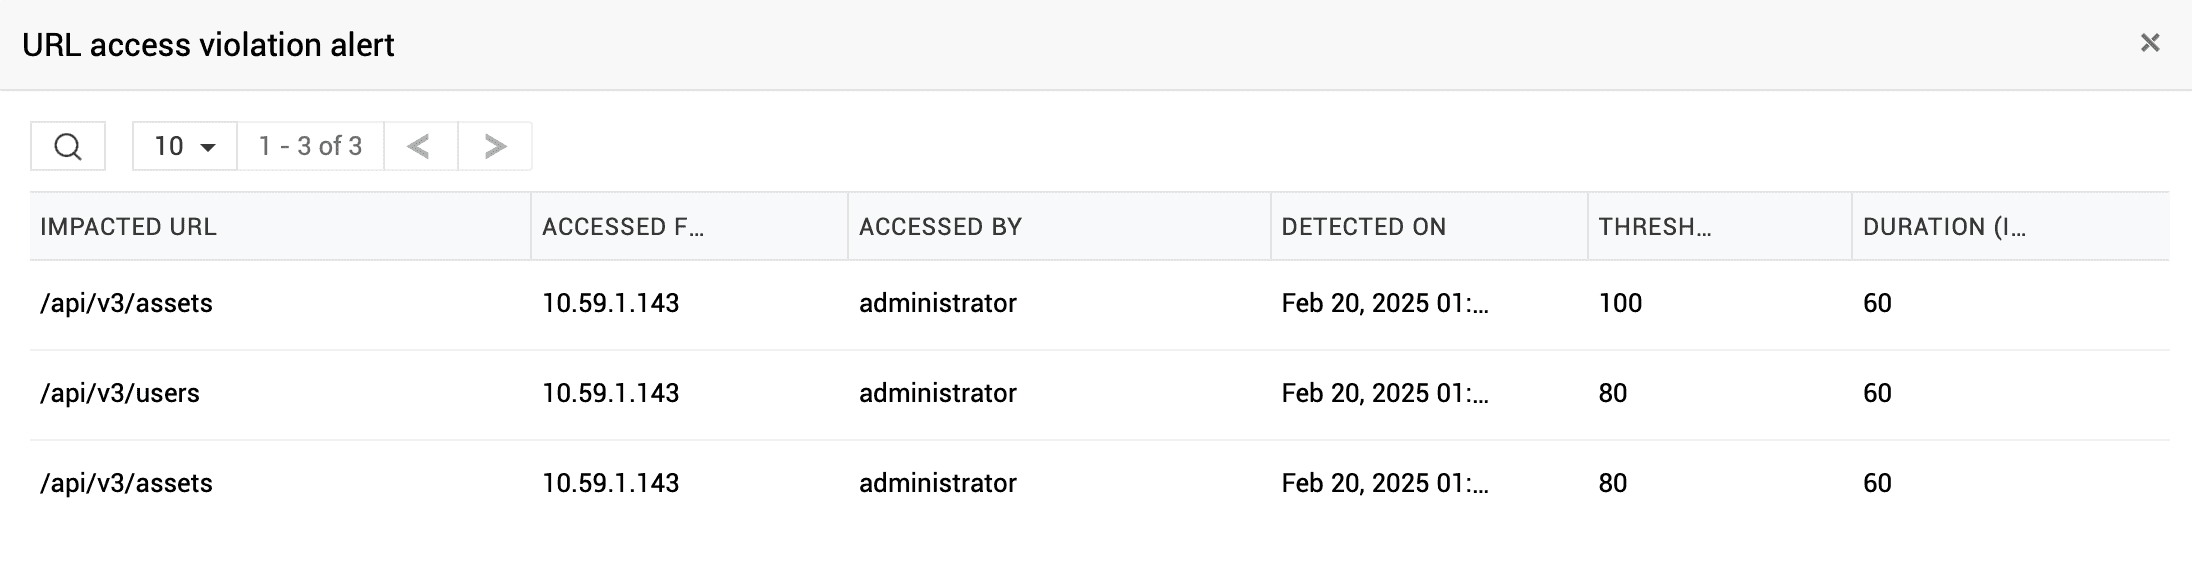
选择一个受影响的 URL。
在显示的窗口中,在“配置速率限制”下,单击Edit。
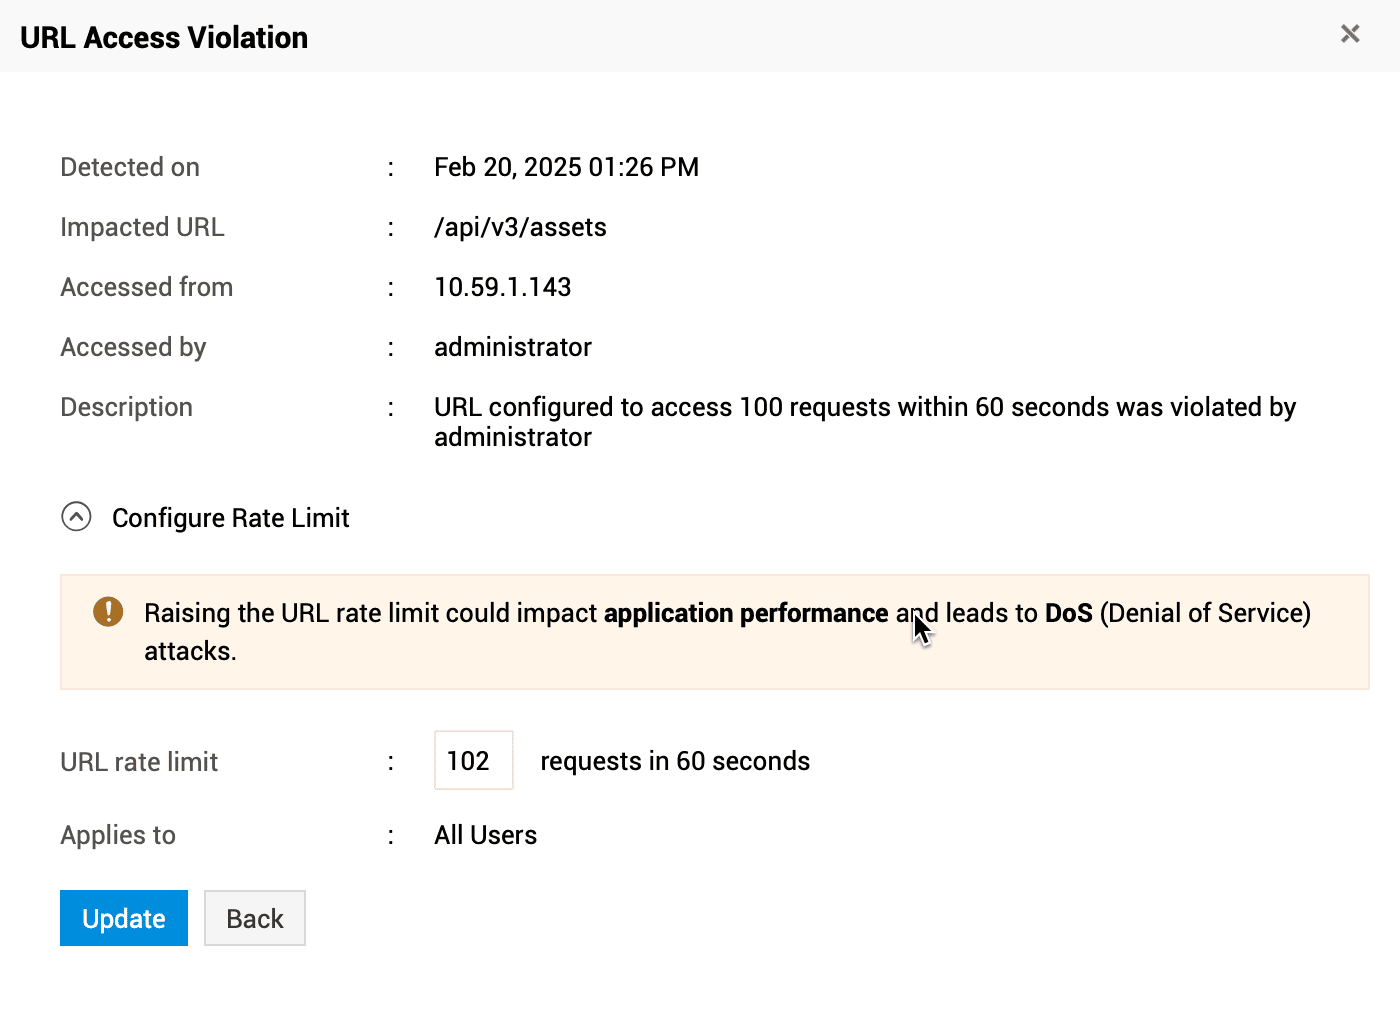
URL 速率限制 - 输入该 URL 的请求次数。
单击Update保存更改。将显示有关最后修改用户和时间的信息。
同一 URL 的速率限制既可以通过 UI 进行配置,也可以使用集成密钥进行配置。OrgAdmin 通过 UI 设置的速率限制与 SDAdmin 通过集成密钥修改的速率限制彼此独立。
密码策略
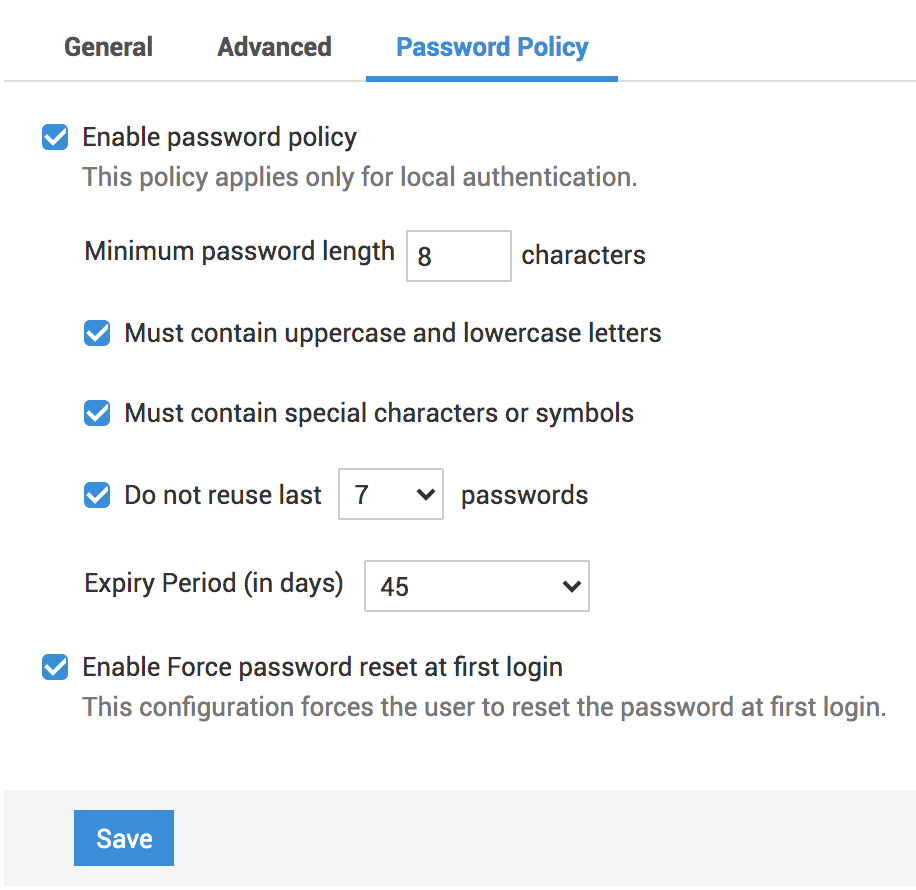
启用密码策略:密码策略允许管理员配置并强制执行创建密码的条件。这可确保用户密码具有更好的安全性。默认情况下,密码策略处于禁用状态。
已配置的密码策略将在以下情况下应用:
- 用户更改其帐户密码。
- SDAdmin 更改用户密码。
- 通过 Web 表单、CSV 导入、Active Directory 导入或 LDAP 导入添加新用户
- 添加动态用户。
- 设置本地身份验证密码——包括自动生成的密码和预定义密码。
要配置密码策略,
- 选择启用密码策略复选框。
- 选择 8 到 99 之间的最小密码长度。默认值为 8。
- 选择密码是否必须包含:
- 同时包含大写和小写字母
- 特殊字符/符号
- 选择要记住并防止重复使用的先前密码数量。application最多可以记住 8 个密码。
- 选择密码的过期时间。
启用首次登录时强制重置密码:您可以启用此选项,强制用户在首次登录时更改其密码。当发放预设密码时,这一功能非常有用。
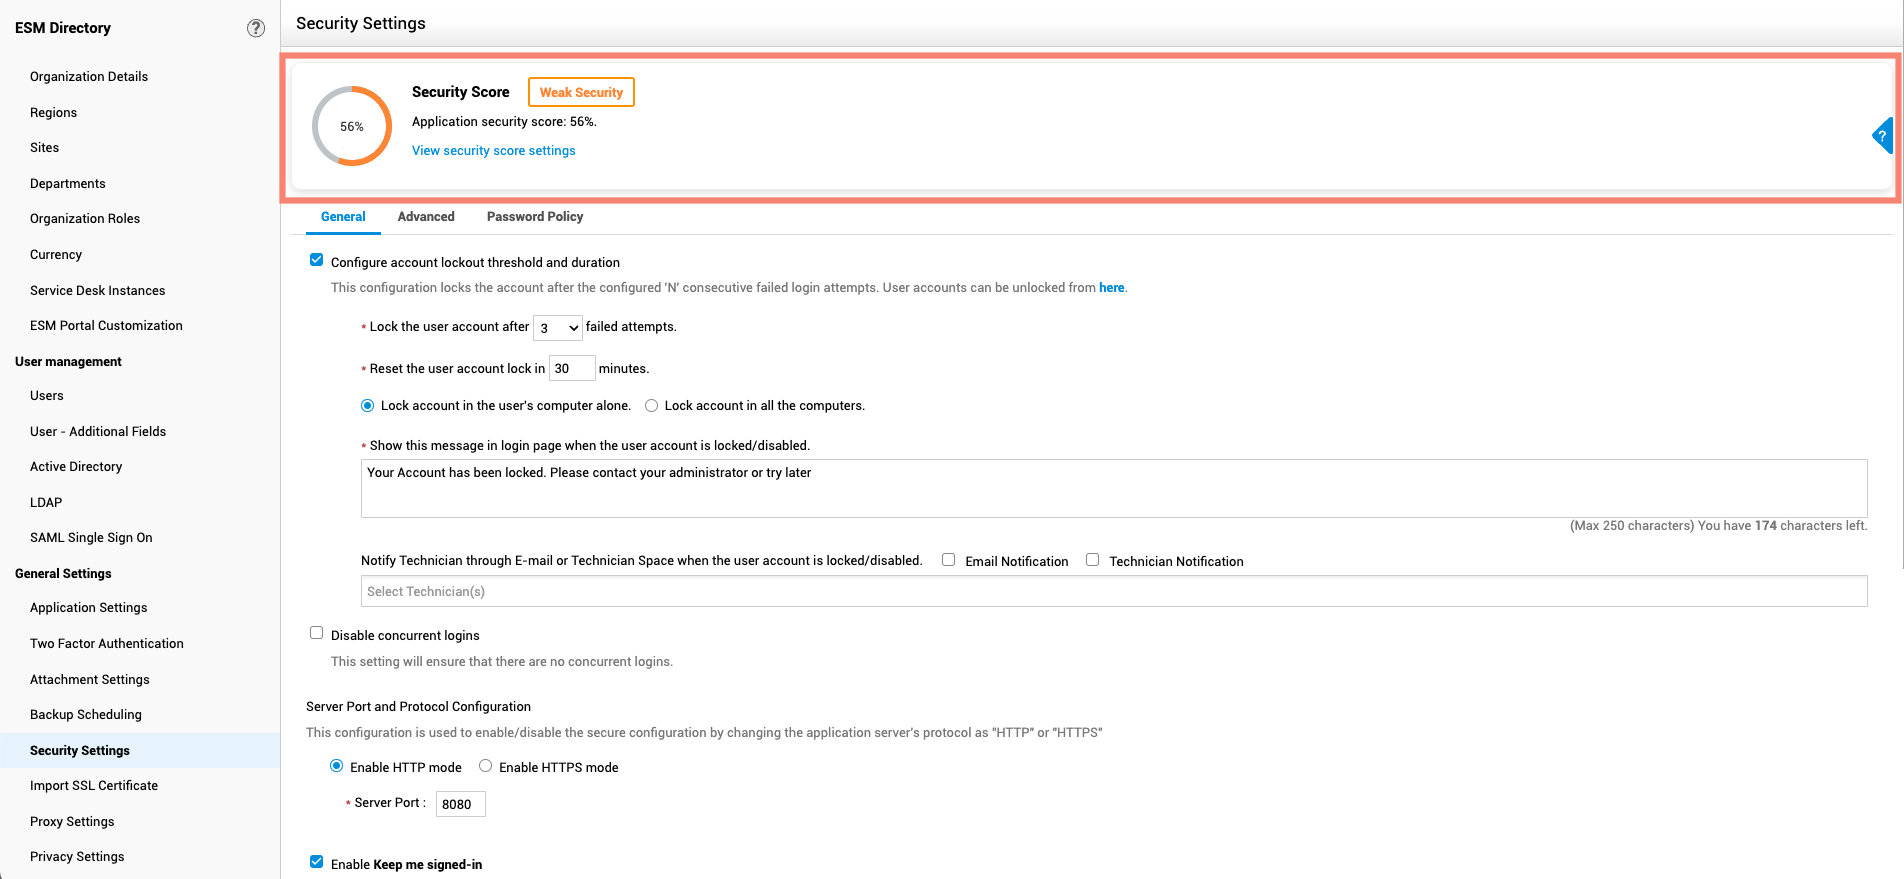
安全仪表
ServiceDesk Plus 中的安全仪表可让您监控和评估您对各种内置application安全功能的配置效果。安全仪表会根据已启用的安全配置数量与可用安全配置总数的比值,以百分比显示安全评分。根据该评分,您的application安全性将被划分为以下四个安全级别之一:
未受保护:当评分低于 50% 时,将显示此级别。这意味着您配置的可用内置安全设置不到 50%。
弱安全性:当安全评分介于 50% 到 70% 之间时,将显示此级别。这意味着您已配置 50% 到 70% 的可用内置安全设置。
中等安全性:当安全评分介于 70% 到 90% 之间时,将显示此级别。这意味着您已配置 70% 到 90% 的可用内置安全设置。
高度安全:当安全评分高于 90% 时,将显示此级别。这意味着您已配置超过 90% 的可用内置安全设置。
SDAdmins 或 SDOrgAdmins 可通过管理/ESM 目录 > 常规设置 > 安全设置访问安全仪表。
也可以通过点击安全仪表中的查看所有安全配置。直接访问可用的安全设置列表。
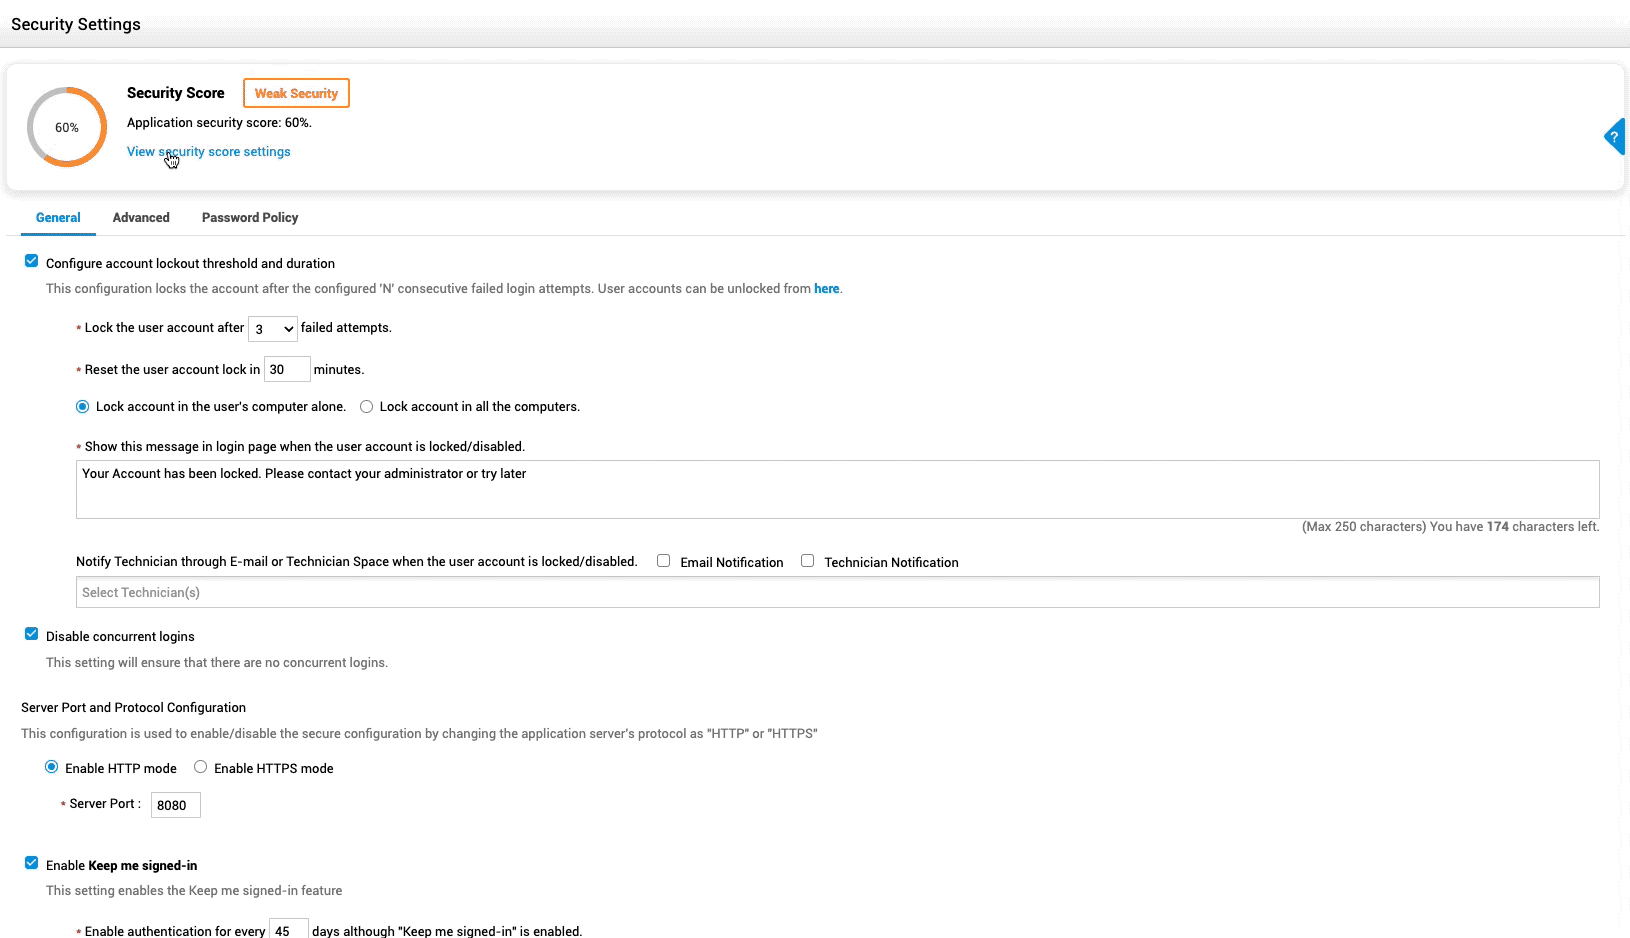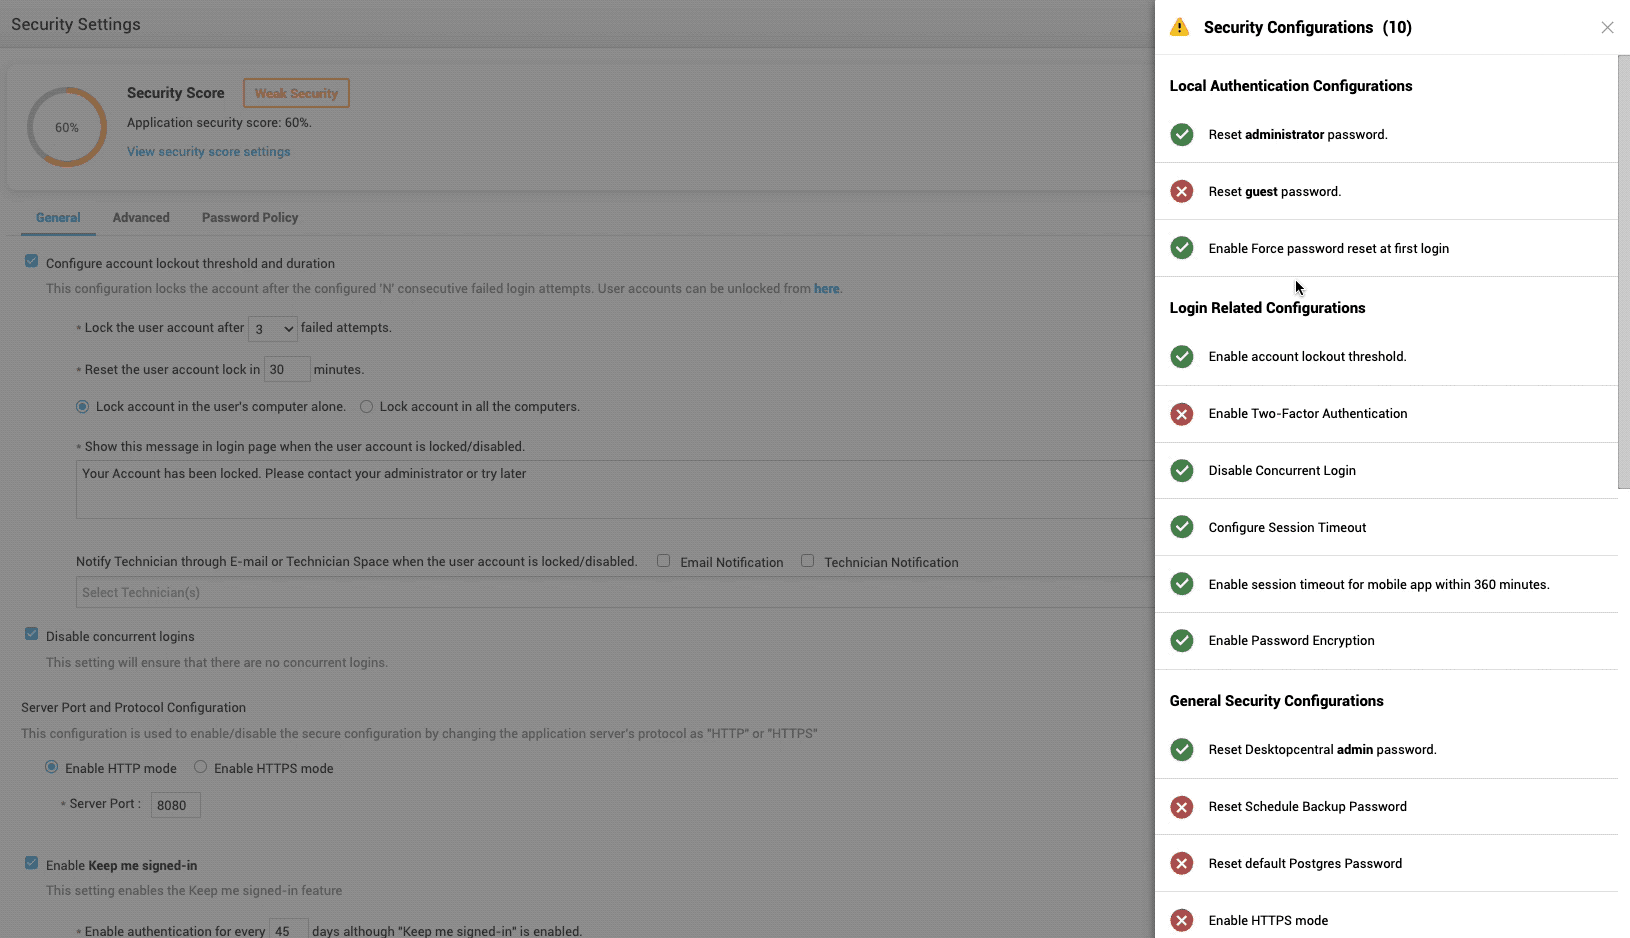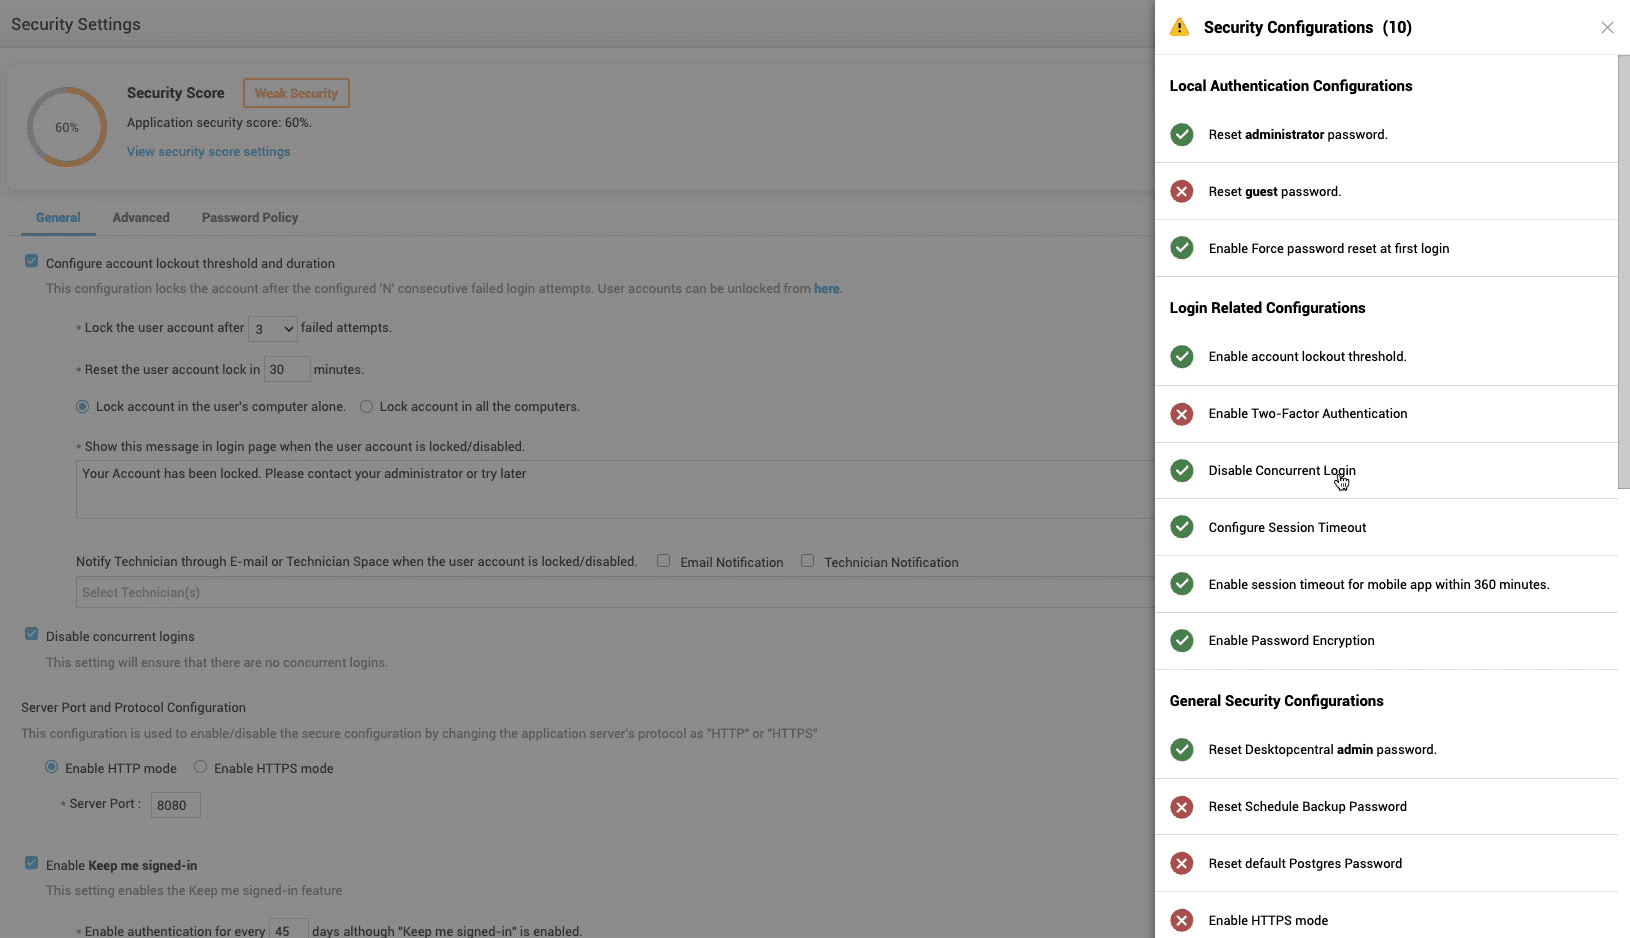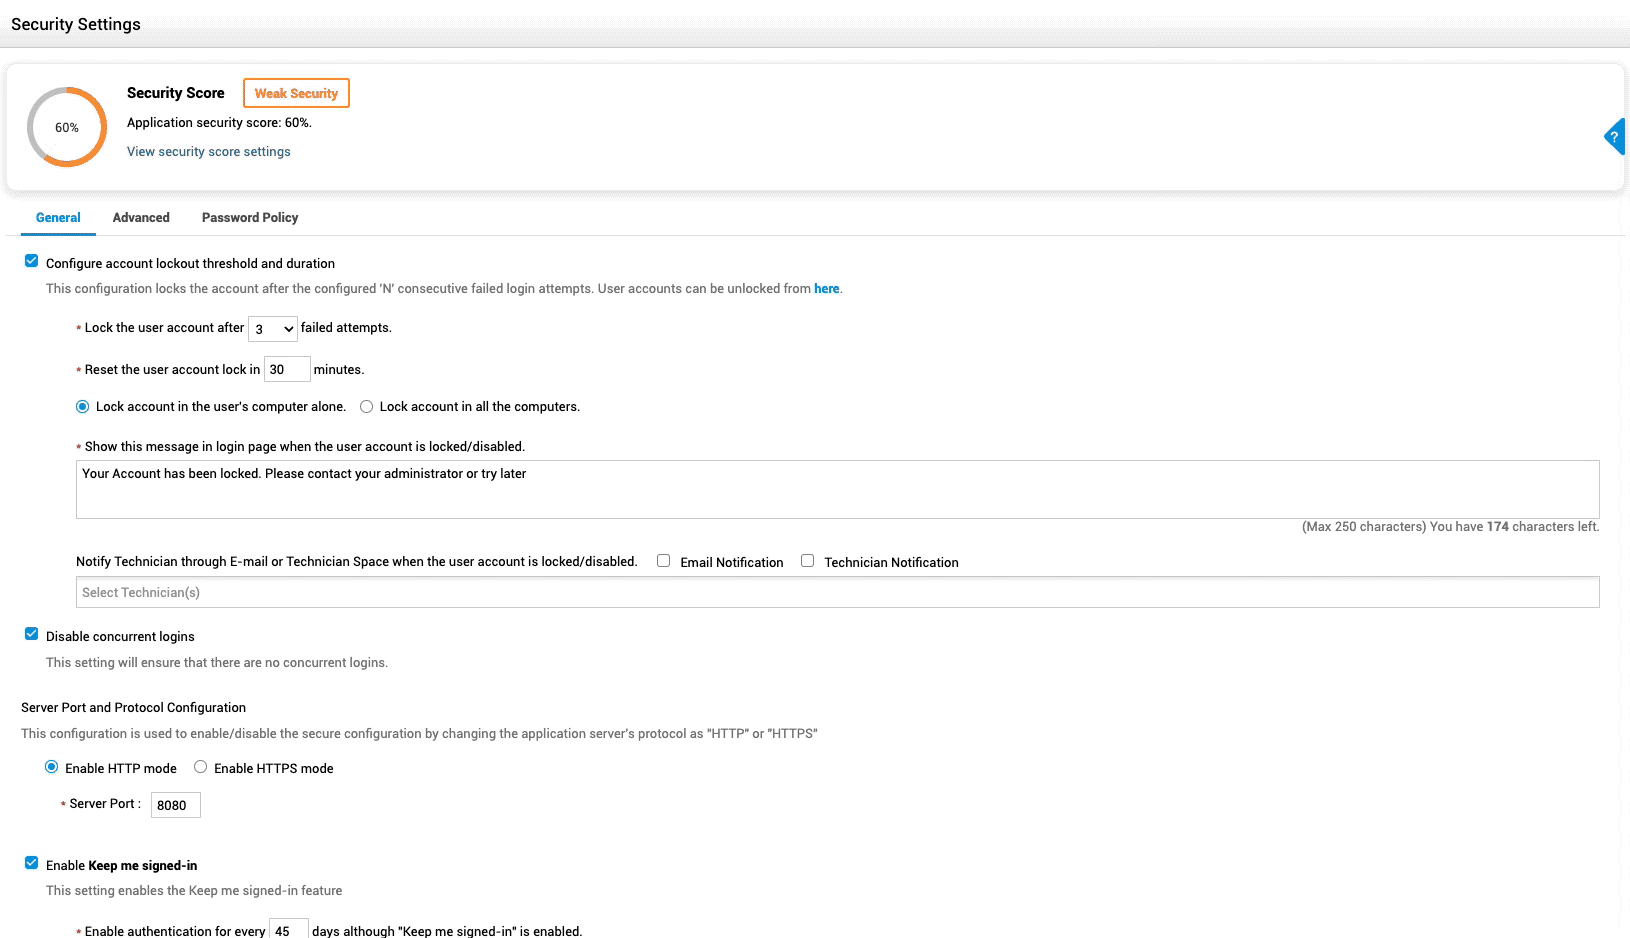
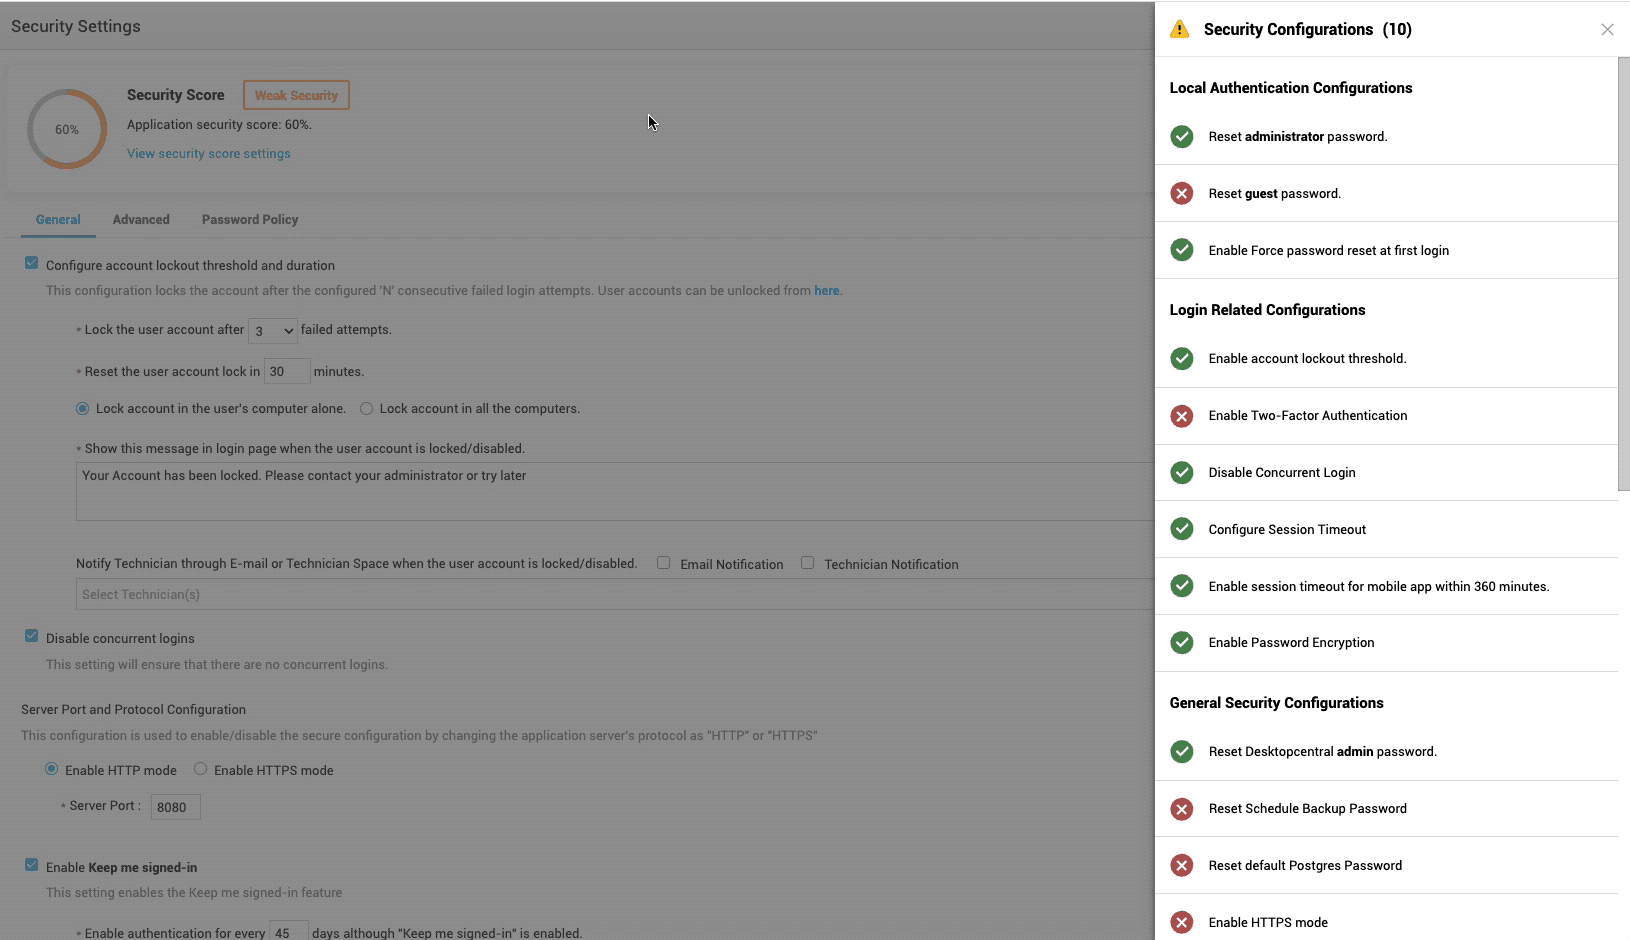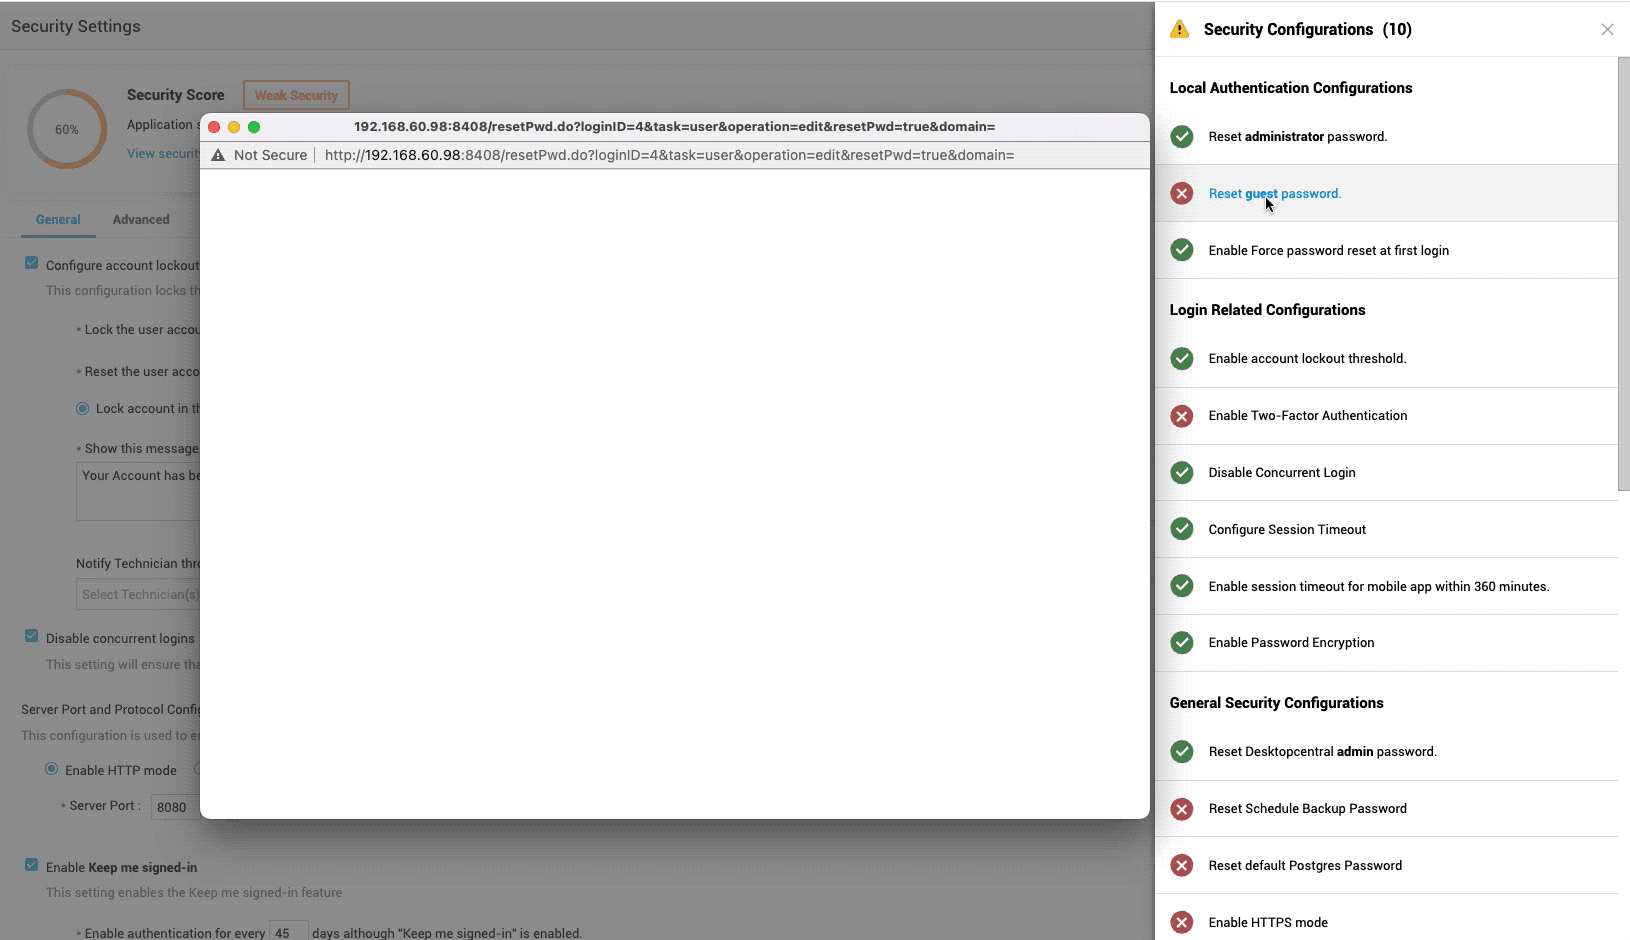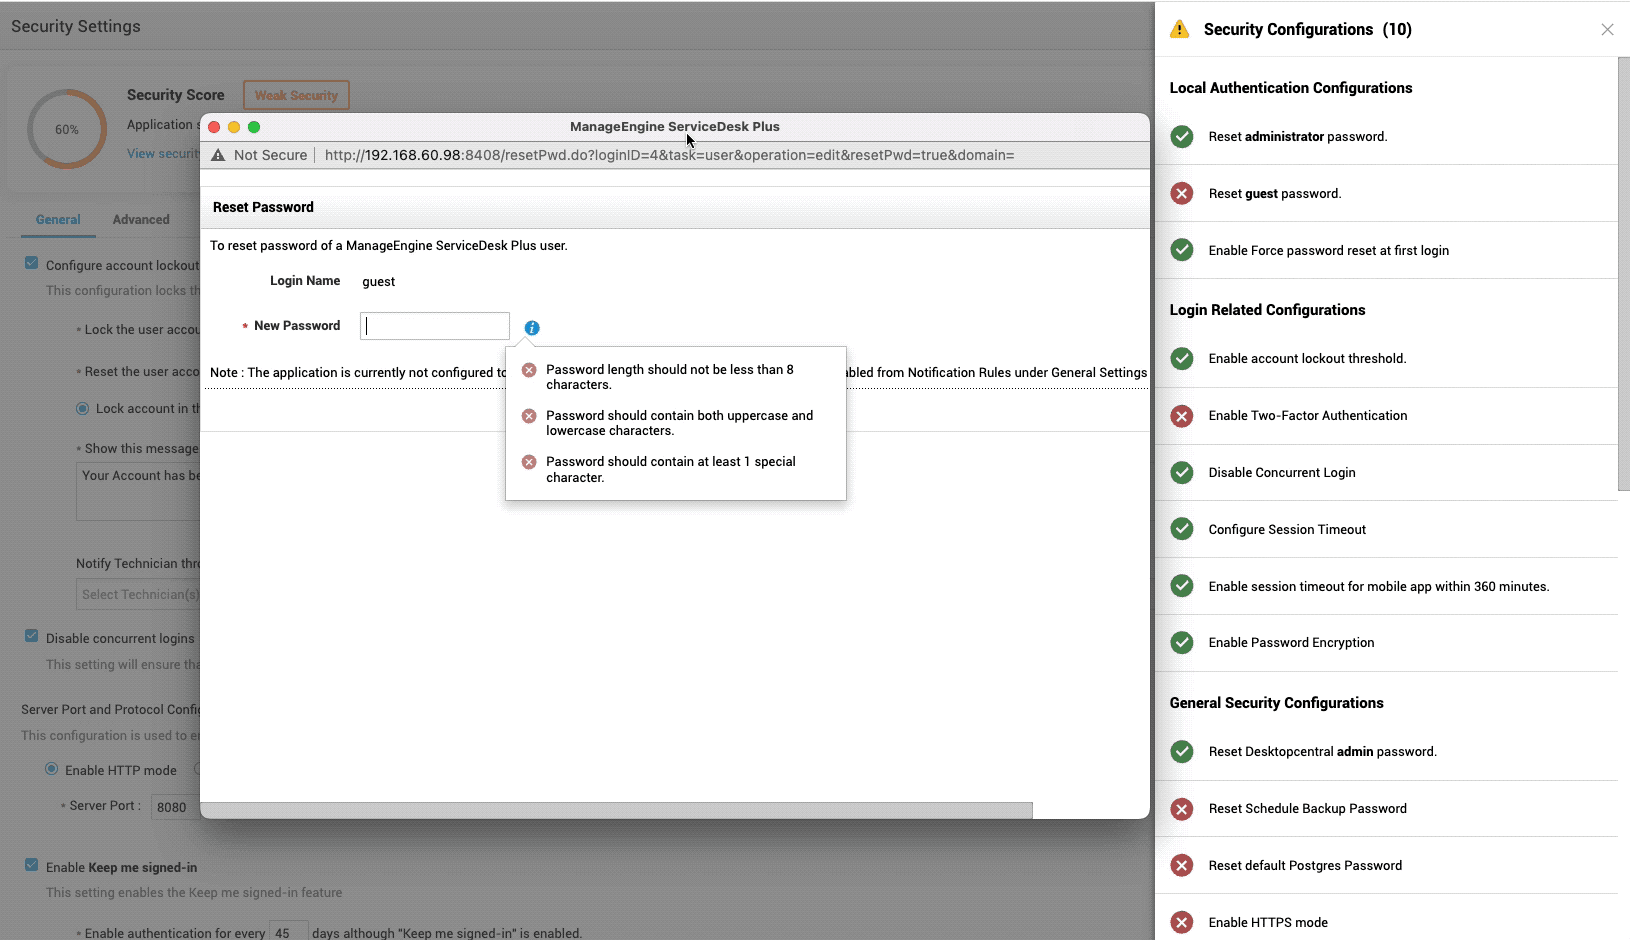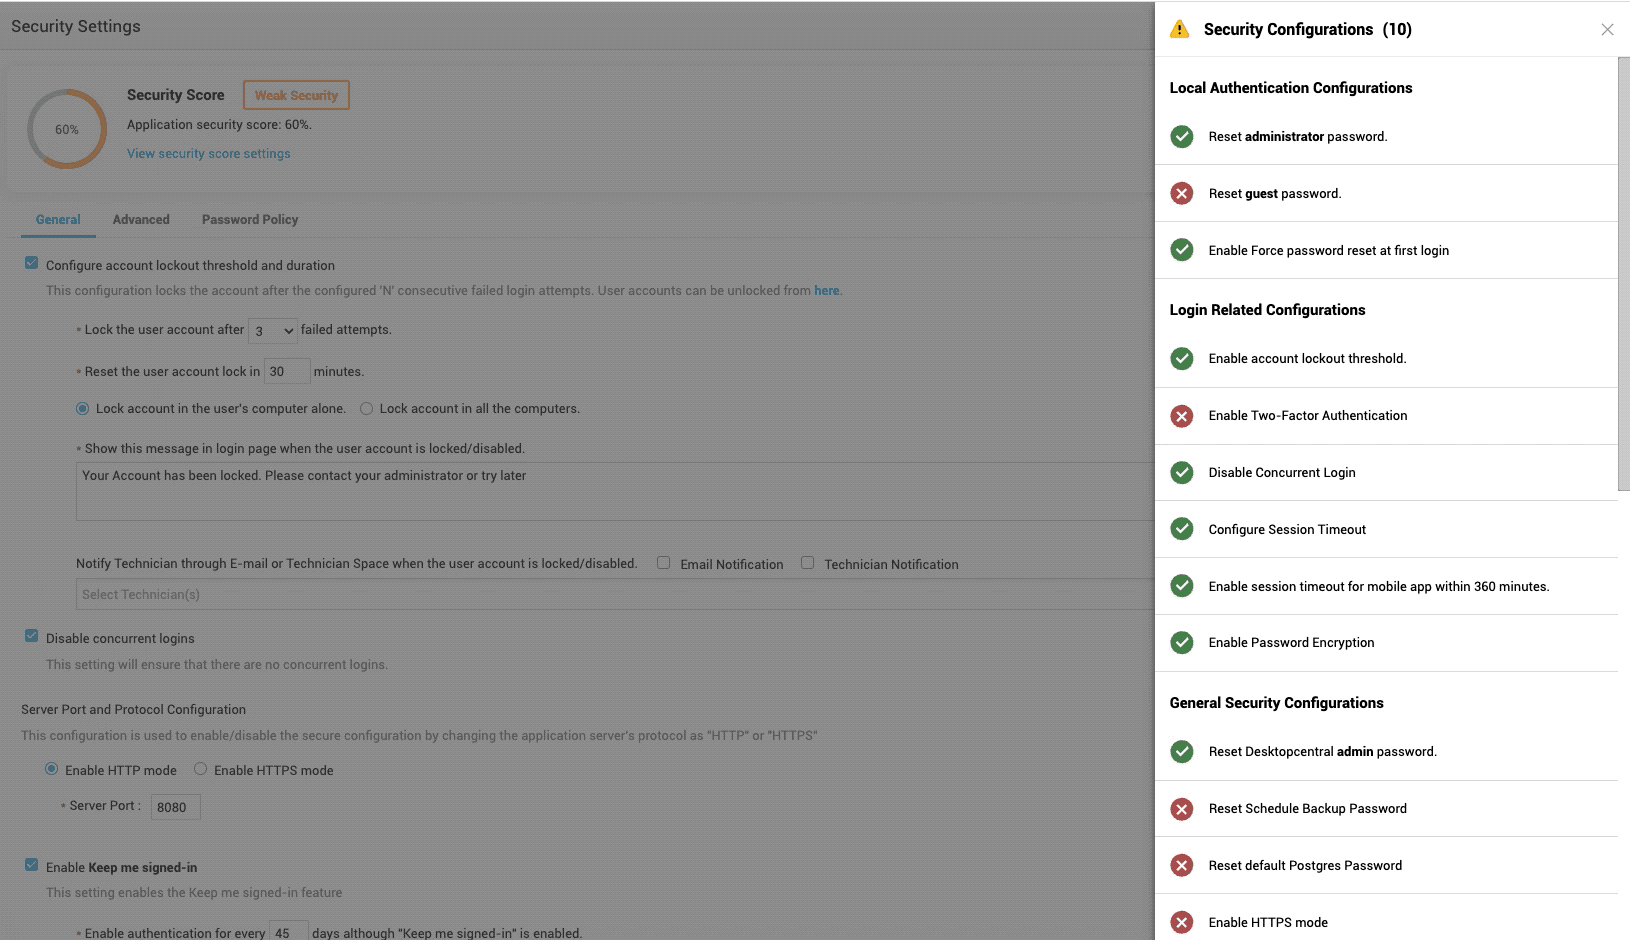
该列表按多个类别显示安全项,并带有状态图标,用于指示这些设置是已启用还是已禁用。
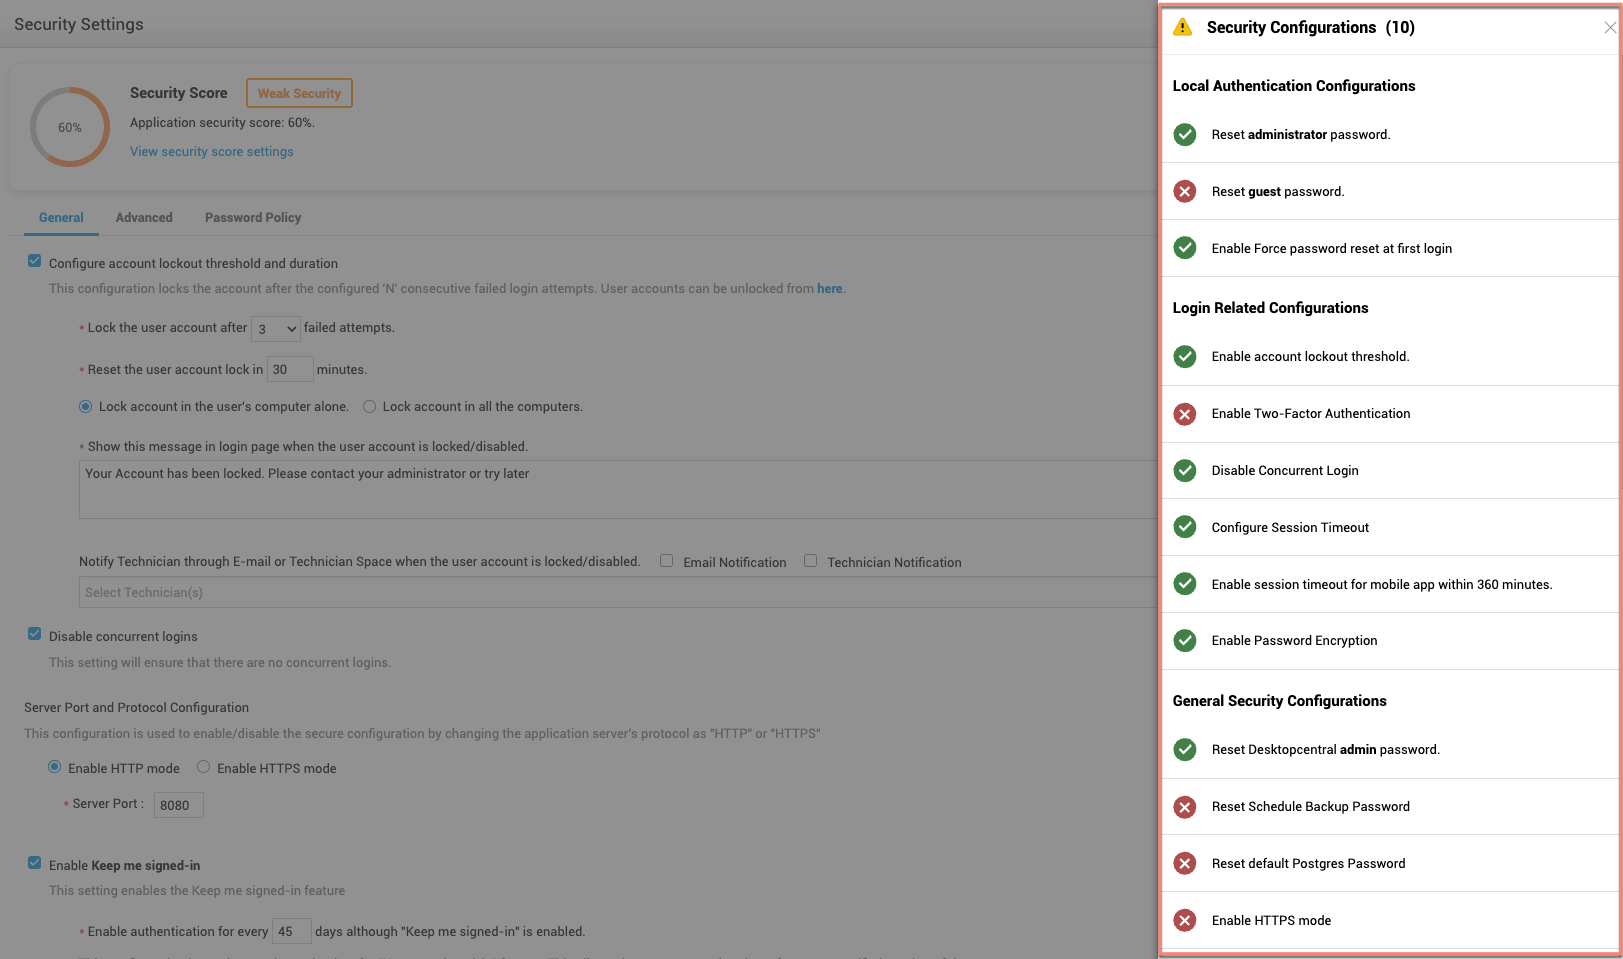
根据具体设置,当您点击列表中的某一项时,系统会将您带到相应的配置页面,或显示相应的配置弹出窗口。您可以在其中进行所需更改并保存。
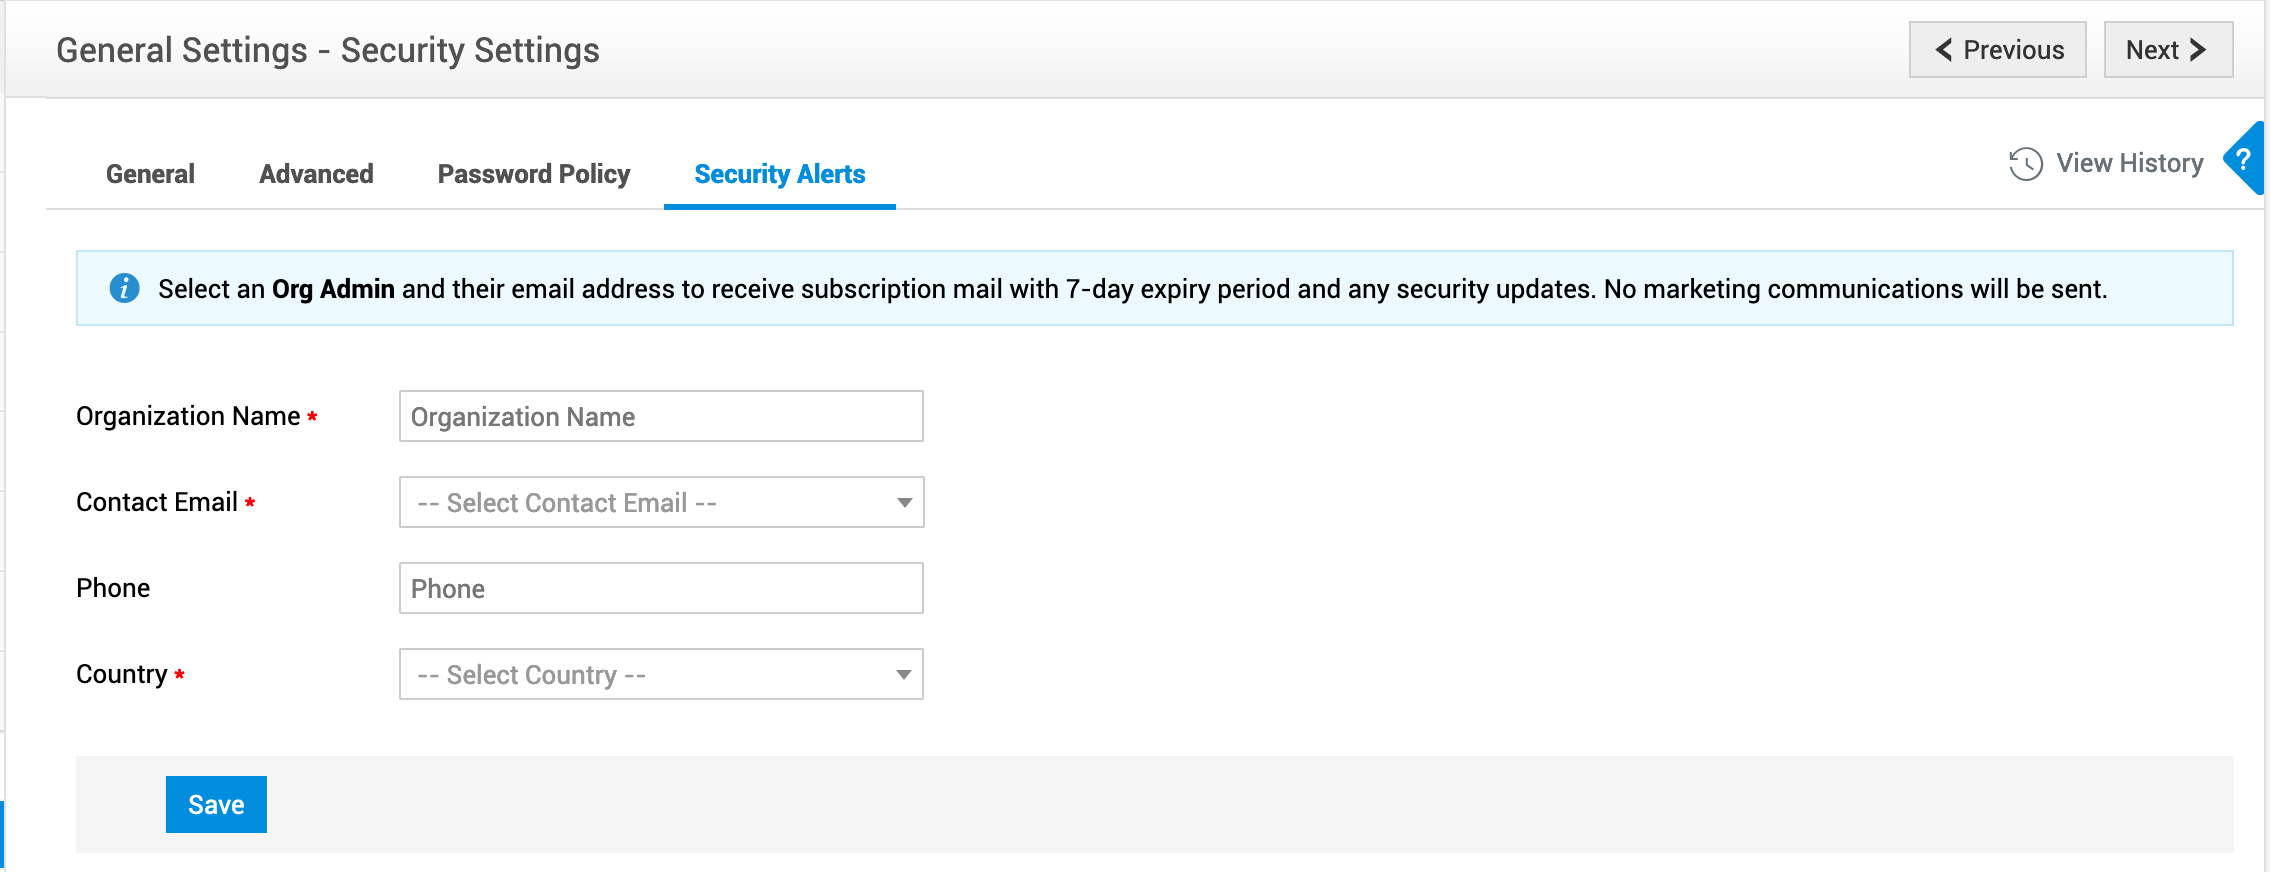
安全警报
管理员可以保存其官方联系信息,以便在有任何安全更新或发布时即时收到通知。不会向所保存的地址发送任何营销通信。
要接收安全警报,
组织管理员可以在管理员 > 常规设置 > 安全设置 > 安全警报下保存其官方联系信息。
移动端
配置与移动应用相关的安全设置。
允许复制/粘贴:允许或限制在移动应用中进行复制/粘贴操作。
允许附件操作:允许或限制在移动应用中执行附件操作,例如添加、查看、下载和删除。
允许屏幕截图:允许或限制在移动应用中进行屏幕截图。
为移动应用启用会话超时:配置会话超时,以确保用户在一段时间未活动后从移动应用中自动注销。您可以按分钟配置未活动时长。
启用 Azure 预身份验证:如果该application是通过 Azure application代理托管的,并且预身份验证配置为 Entra ID(用户必须使用其 Microsoft 帐户验证其身份),请启用此项。
提供 客户端 ID、客户端密钥、授权 URL、以及 令牌 URL。
注意:请参阅以下步骤以获取application详细信息。
|
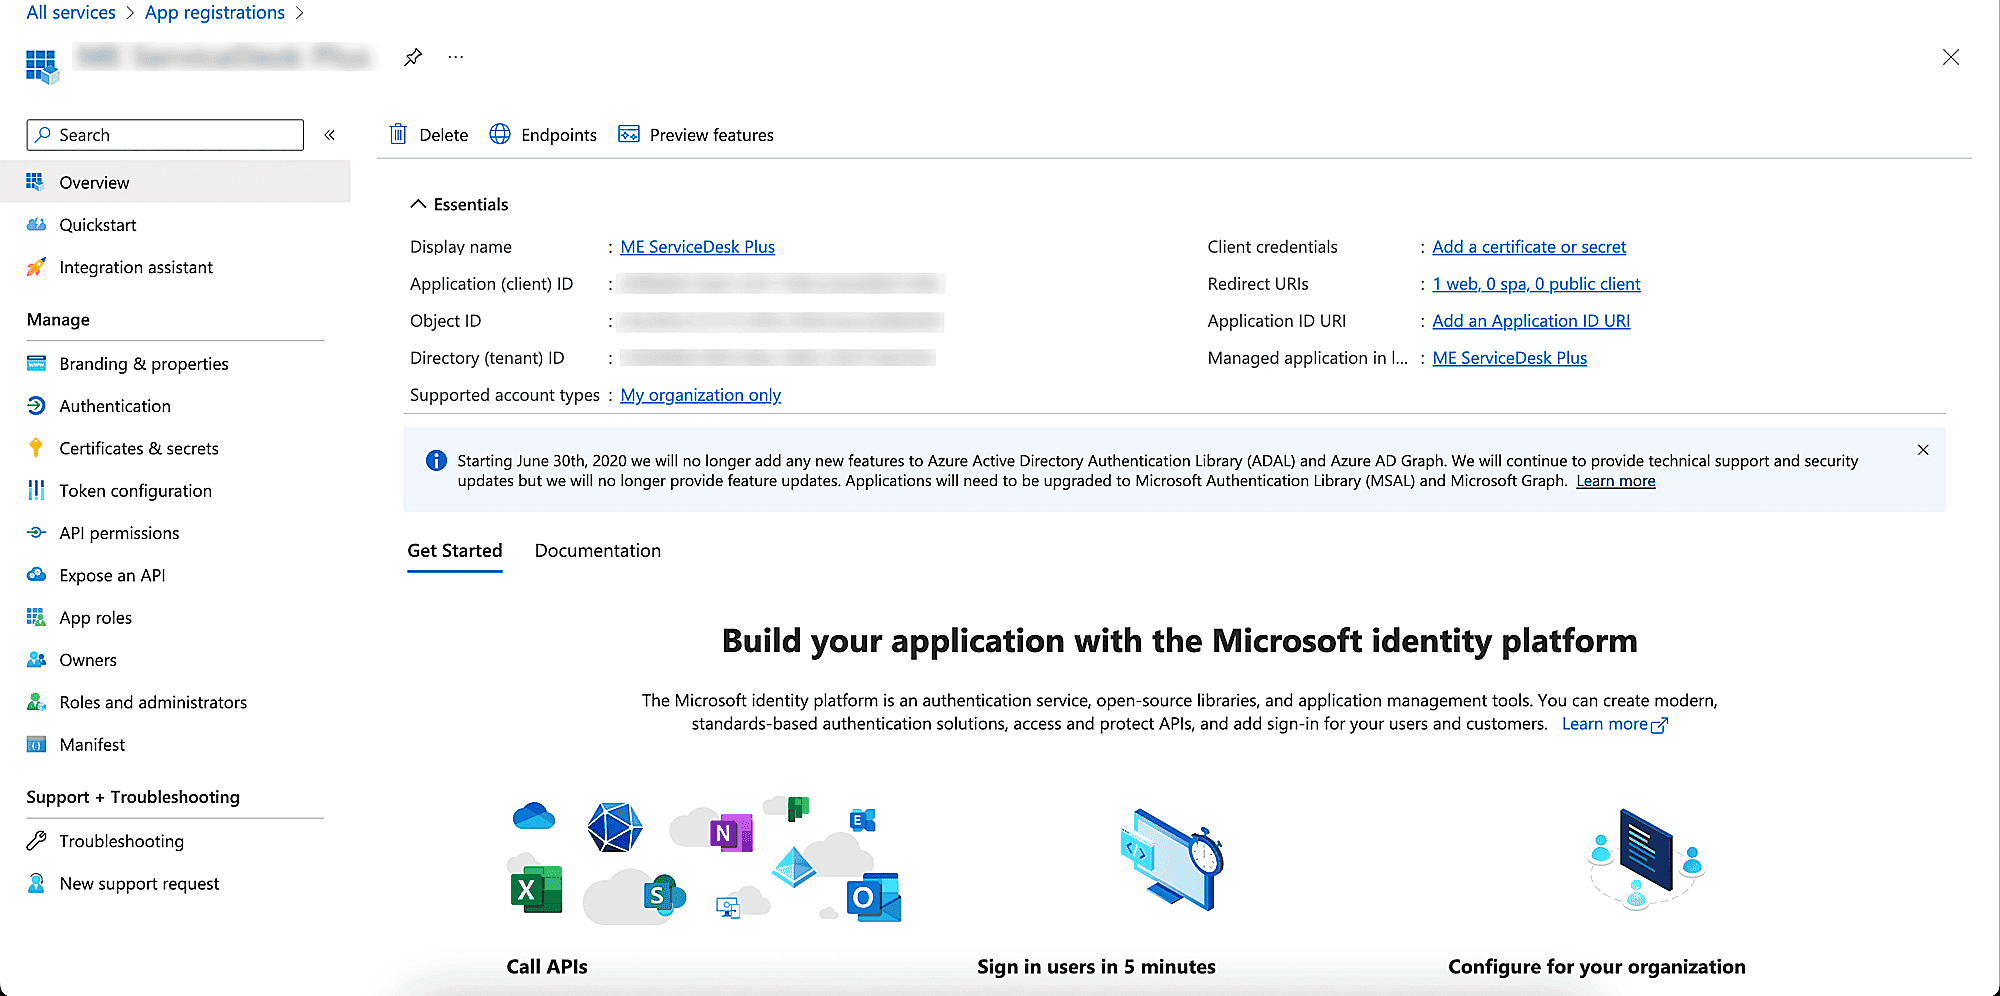
在 Azure 中注册的application内,更新 Authentication > Redirect URI 下的重定向 URL。
