了解 Windows 安全事件
最后更新于:理解安全事件
Windows 中发生的安全事件通常有两种关键类型。第一种是威胁网络完整性的孤立事件,例如意外授予终端用户敏感权限。另一种涉及多次登录失败,表明可能存在危险活动。
什么是安全事件?
安全事件是任何可能泄露实体敏感数据并最终削弱其网络完整性的事件。一些广为人知的攻击包括 恶意软件、社会工程、网络钓鱼诈骗、DDoS 攻击、内部威胁攻击 和 密码攻击 等。显而易见,企业需要扩大监测范围以检测此类事件并抵御其安全威胁。
与安全事件相关的事件 ID 及其含义
本节探讨标志安全事件的关键 Windows 事件 ID,提供其含义及应对方法的见解。
账户登录失败 - 事件 ID 4625
每当登录请求失败时,Windows 会记录此事件。
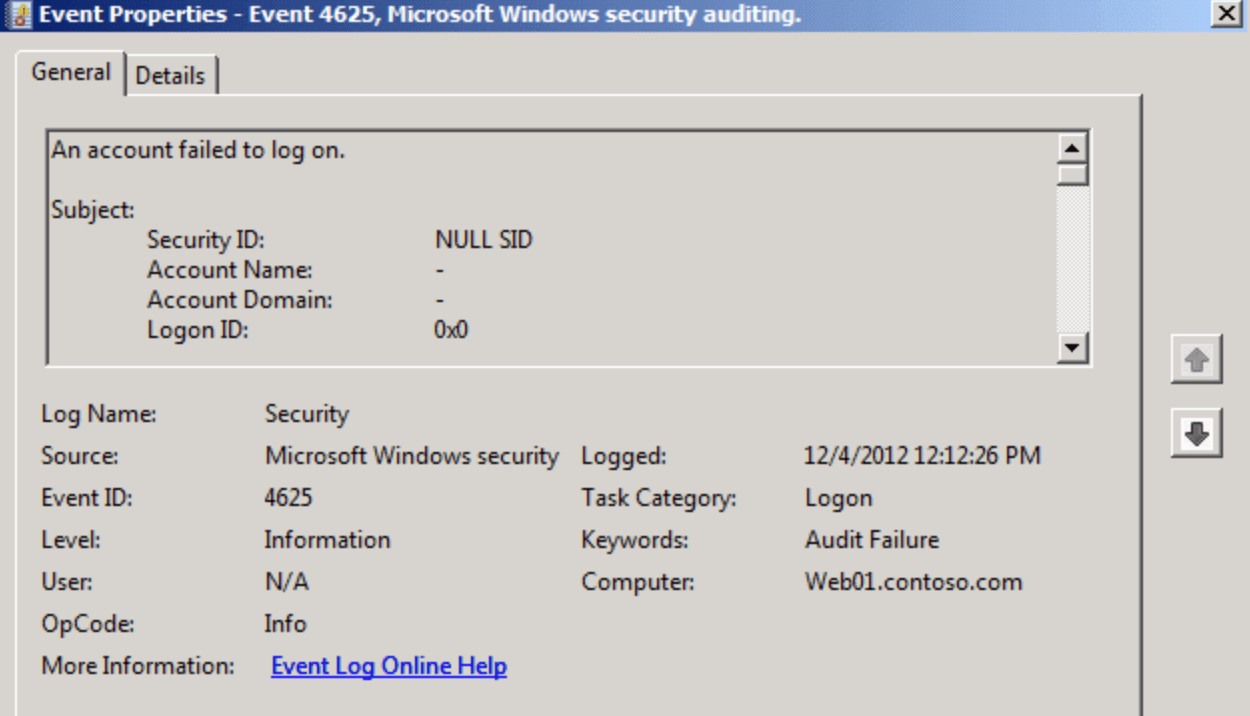
发生此事件的可能原因有:
- 用户名或密码输入错误:这是登录失败最常见的原因。当用户输入错误的用户名或密码时,登录被拒绝,并记录为事件日志。
- 账户因多次失败尝试被锁定:管理员为不同组织制定了定制策略以减轻安全威胁。其中一项策略可能因用户多次尝试登录均失败而剥夺其访问权限。
- 用户名或密码已过期:安全措施更加严格,保持网络无威胁需要持续且更严格的规范。因此,每个用户账户都有使用期限,临近过期时必须更改凭据才能继续使用。
- 网络通信失败:当网络组件出现故障时,登录失败不可避免。VPN 配置错误、网络设备故障、ISP 停机以及 SSL 等安全协议异常都是导致网络无法成功进行用户认证的场景。
使用 Windows 方法修复事件 ID 4625
在 Windows 环境中有本地方法可解决事件 ID 4625。尝试以下任一解决方案以修复错误。
- 清除过期凭据:
- 使用 Credential Manager,可通过命令提示符访问存储的用户名和密码。
- 输入 cmdkey /list 命令,将显示存储凭据的用户名列表。
- 随后运行 rundll32 keyngr.dll KRShowKeyMgr 命令,将显示对应的密码列表。
- 从服务器清除过期凭据并重启电脑。
- 重新加入域:
- 打开运行命令。
- 在对话框中输入 regedit。在 Windows 注册表编辑器中导航到指定注册表键 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa。
- 在注册表编辑器右侧窗格空白处右键单击,选择“新建”,然后选择 DWORD (32 位) 值,将其重命名为 'LmCompatibilityLevel'。
- 双击刚创建的 LmCompatibilityLevel DWORD,在“数值数据”字段中输入 1。
- 点击“确定”保存更改。
- 避免使用 NTLM 协议:
Microsoft 已宣布将逐步淘汰 NTLM,因为它被视为过时协议。其哈希算法易被破解,且密码未加盐,存在被暴力破解的风险。因此,可通过运行 secpol.msc 命令拒绝所有传入的 NTLM 流量。
使用显式凭据尝试登录 - 事件 ID 4648
当用户尝试使用与相关账户关联的凭据进行账户登录时,会发生此事件。该事件日志有助于更好地授权人员访问并保护高价值账户。
使用 Windows 防护事件 ID 4648:
必须采取措施防止此事件发生,因为有人试图使用不同或新的凭据入侵系统。您可以尝试以下方法解决此问题:
- 清除冒充合法用户的账户凭据:
- 通过 Windows 搜索栏打开事件查看器。展开左侧菜单中的 Windows 日志,选择“安全”。
- 在日志列表中查找事件 ID 4648,并记录导致错误的帐户名称。
- 打开控制面板,确保对话框中的 查看方式 选项设置为 大图标。
- 从对话框中出现的众多选项中选择用户帐户。在窗口左侧打开 管理凭据,并选择 Windows 凭据。
- 从显示的用户帐户列表中选择您想要从网络中移除的帐户。
- 关闭远程访问:
您可以通过使用设置 App 立即禁用系统上的远程访问功能。
- 打开 设置 并导航到 系统 部分。
- 向下滚动,找到 远程桌面 选项。
- 然后,点击远程桌面选项旁边的切换按钮以将其禁用。
分配给新登录的特殊权限 - 事件 ID 4672
当具有管理员级别权限的用户登录系统时,会记录此事件。此事件日志的目的是通知具有敏感权限的用户登录,并增强对网络内发生情况的警惕。
以下是特权用户帐户的完整列表,
| SeTcbPrivilege | 作为操作系统的一部分执行操作 |
| SeBackupPrivilege | 备份文件和目录 |
| SeCreateTokenPrivilege | 创建令牌对象 |
| SeDebugPrivilege | 调试程序 |
| SeEnableDelegationPrivilege | 使计算机和用户帐户被信任以进行委派 |
| SeAuditPrivilege | 生成安全审核 |
| SeImpersonatePrivilege | 身份验证后模拟客户端 |
| SeLoadDriverPrivilege | 加载和卸载设备驱动程序 |
| SeSecurityPrivilege | 管理审核和安全日志 |
| SeSystemEnvironmentPrivilege | 修改固件环境值 |
| SeAssignPrimaryTokenPrivilege | 替换进程级令牌 |
| SeRestorePrivilege | 恢复文件和目录 |
| SeTakeOwnershipPrivilege | 获取文件或其他对象的所有权 |
以上任何帐户的系统登录都会触发事件 ID 4672。
使用本地解决方法修复事件 ID 4672
- 禁用系统上的杀毒软件。
- 关闭您电脑上运行的所有后台应用程序。
- 以安全模式重启 Windows。
在尝试以下故障排除方法之前,请先尝试上述步骤:
更新您的 BIOS:
更新 BIOS 有助于在系统生命周期内保持兼容性。制造商发布 BIOS 升级旨在抵御高级安全威胁。
- 卸载最近的 Windows 更新:
- 打开设置。
- 进入 Windows Update 并选择 更新历史记录。
- 然后,点击 卸载更新 按钮并选择最新的更新。
- 点击卸载以确认选择。
这样,您可以修复导致错误的最新版本问题并卸载该更新。
更新您的 GPU 驱动程序:
及时更新驱动程序可以修复影响驱动的错误并安装最新功能以提升系统性能。请查看 在 Windows 中手动更新驱动程序 了解操作步骤。
Kerberos 认证事件 - 事件 ID 4768
当密钥分发中心尝试验证凭据时,事件 ID 4768 会在域控制器上记录。如果凭据有效,则会签发 Kerberos 票证授权票(TGT),从而记录一次成功的 Kerberos 认证事件。如果凭据无效,则会记录类型为失败的 4768 事件。
安全事故日益增多,掌握有效的缓解手段刻不容缓。合规要求日益严格,推动企业采用热门的实践和技术。基于此,监控所有事件有助于您定位异常和滥用高权限的尝试。
使用本地技术解决事件 ID 4768
在开始故障排除之前,请确保已尝试以下步骤。
- 检查 Windows 服务器是否为最新版本。
- 服务器时间必须始终准确。
- 网络连接无任何问题。
如果按照步骤操作后仍遇到错误,请尝试以下描述的解决方案之一进行故障排除。
启用 VPN:
为系统中的其他用户启用 VPN 连接是绕过此事件的一种方法。当用户尝试访问您的系统时,必须使用 VPN 访问本地网络。这样,Kerberos 认证可以顺利验证凭据,不会记录事件 ID 4768。
- 卸载有问题的更新:
- 打开 控制面板。
- 进入 卸载或更改程序 并点击 查看已安装的更新。
- 卸载导致问题的更新。
- 部署防火墙:
- 打开 控制面板 并进入 系统和安全。
- 导航至 Windows Defender 防火墙。
- 进入 高级设置。
- 配置入站和出站规则。
使用防火墙可能是阻止任何未经请求的访问请求的最佳选择。Windows 还提供配置服务器入站和出站规则的选项,可根据您的需求进行定制。
提出了 Kerberos 服务票证请求 - 事件 ID 4769
当请求 Kerberos 服务票证时,会生成此事件。它包含请求者、来源及其安全标识符的所有相关信息。通过记录服务票证请求,您可以评估网络内用户与设备之间的关键交互。
通过记录此事件,您可以密切关注管理员及其同事等敏感账户的活动,并在发生安全漏洞时及时发现。
使用 Windows 解决方法解决事件 ID 4768
- 启用登录失败的审计:
- 打开 Windows PowerShell 并点击 以管理员身份运行。
- 在 PowerShell 窗口中运行 auditpol /set /subcategory:”logon” /failure:enable 命令。
启用后,系统将开始记录与登录失败相关的事件,这有助于识别未经授权的访问尝试。
重置 Kerberos 密码:
Kerberoasting 是一种特定类型的攻击,攻击者利用 Kerberos 协议收集 Active Directory 用户帐户的密码哈希。
要解决此问题,您必须在 Active Directory Users and Computers 中重置用户密码。这些权限通常仅限管理员,因此您需要联系有权限的相关人员请求密码重置。
- 加强您的身份验证级别:
- 打开 运行 命令。
- 在对话框中输入 gpedit.msc 并按回车打开组策略编辑器。
- 导航到以下位置:计算机配置/Windows 设置/安全设置/本地策略/安全选项。
- 通过定位策略 网络安全:配置允许的 Kerberos 加密类型。 来配置 Kerberos 加密类型。双击此策略以打开其属性。
- 在 本地安全设置 选项卡中,选择 AES256_HMAC_SHA1。
- 点击 应用,然后点击 确定 保存更改。
使用 EventLog Analyzer 进行安全事件故障排除
EventLog Analyzer 是一款全面的日志管理工具,可集中收集、监控、关联和归档网络日志。它是组织排查错误、强化安全态势及保持合规的全方位解决方案。
通过为事件 ID 4625、4648、4672、4768 和 4769 设置自定义警报配置文件,增强 EventLog Analyzer 中的安全监控。
- 进入 EventLog Analyzer → 警报 → 添加警报配置文件。
- 从相应下拉菜单中选择 Alert 和 Event ID。
- 选择 等于 并添加 4625。重复此过程添加事件 ID 4648、4672、4768 和 4769。
- 添加警报名称、严重性和日志源等其他详细信息。
- 在警报消息中包含设备名称、用户帐户和域,并启用通知。
- 接收通知的安全管理员可以利用警报消息中的详细信息检查这些事件是否在同一系统中多次记录。
基于事件 ID 的安全监控和修复最佳实践
- 集中式日志管理是开始消除安全事件的良好方式。通过将日志统一到一个作为所有数据中心的中心,您可以在应对异常活动时领先一步。
- 借助 SIEM 解决方案自动化安全审计,使事件关联和漏洞调查更为便捷。
- 配置设置以优先处理本质上关键的某些事件 ID,并在发生时设置警报以便及时调查。
- 为特定设备设置自定义警报,当设备异常或出现故障时触发。
- 强调及时报告安全事件,以定期观察模式并确保符合日益增多的网络安全法规。