为什么选择 AD360
 
解决方案
 
资源
 
 
AD360所有身份,一个平台

IAM 面向 每一个身份,
人类或 AI

AD360 将身份生命周期管理、
访问治理与审计统一应用于人类和 AI 身份。

ManageEngine 深受以下客户信赖

数据来源

人力身份来源

  •  Active Directory
  •  Microsoft 365
  •  Google Workspace
  •  BambooHR
  •  UKG Pro
  •  Zoho People

AI 智能体平台

  •  Microsoft Foundry
  •  Google Gemini
  •  Anthropic Claude
  •  Copilot Studio
  •  Zia Agents

身份


人力身份


AI 智能体

ManageEngine AD360


管理


认证


治理


安全加固


检测与审计


恢复

成效

  •  随时可审计的合规性
  •  最小化身份暴露面
  •  自动化访问生命周期
  •  降低 IT 工作负担
  •  最小权限访问
  •  受治理的 AI 智能体

身份数量的增长速度,远超治理它们的管控手段

如今,身份分散在本地目录、云端应用以及团队自建的平台之中,而每一处对身份的管理与治理方式各不相同。AD360 将生命周期管理、访问治理与审计整合到同一平台,让每一个身份无论身处何处都遵循相同的策略。


92%

的组织曾遭遇与 AI 相关的泄露,且缺乏适当的 AI 访问控制。

来源:IBM《数据泄露成本报告 2026》


$4.99M

是全球数据泄露的平均成本,较上一年增长 12%。

来源:IBM《数据泄露成本报告 2026》


76%

的组织表示服务账号、API 密钥和工作负载身份等非人类身份数量有所增长。

来源:SANS 2026 身份威胁与防御调查


67%

的勒索软件受害者将攻击溯源至身份被攻破,身份已成为勒索软件的首要目标。

来源:Sophos《2026 身份安全状况》

身份管理所需的一切,尽在一个平台

AD360 为 IT 团队提供统一入口,管理谁能获得访问权限、如何登录,以及在整个 IT 环境中可以做什么。从为新身份配置账号,到审查访问权限,再到离职时回收权限,身份与访问管理的每个环节都在同一平台上运行。


身份生命周期管理

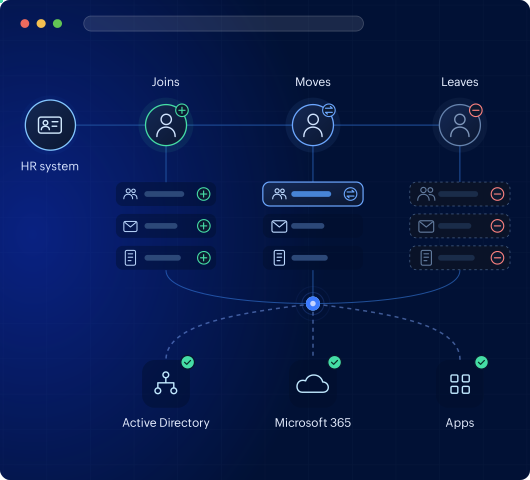
无论是入职、调岗或离职的员工,还是刚被发现的 AI 智能体,都能自动完成身份的创建、变更与移除。

  •  依据 Workday、BambooHR 及其他 HCM 应用中的记录自动完成账号配置
  •  基于角色的访问权限,随人员角色变化自动更新
  •  自动发现 AI 智能体,并为每个智能体指定责任人
  •  跨目录、邮箱和企业应用的离职账号回收
  •  审批工作流与非侵入式权限委派
  •  由定时计划或 ITSM 工单触发的自动化与编排
了解更多  
Joiner, mover, and leaver changes from the HR system flowing to Active Directory, Microsoft 365, and apps
 

自适应认证

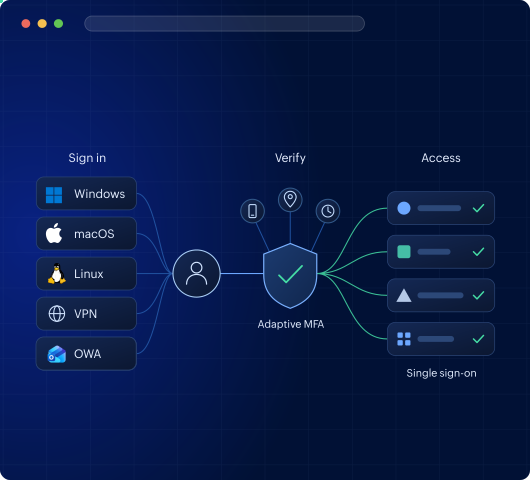
验证登录者身份,并把例行的密码重置请求从服务台剥离。

  •  面向自适应 MFA 的条件访问策略
  •  使用同一套 AD 凭据实现应用单点登录(SSO)
  •  Windows、macOS 和 Linux 登录的 MFA
  •  VPN 与 Outlook 网页版登录的 MFA
了解更多  
Sign-ins from Windows, macOS, Linux, VPN, and OWA verified by adaptive MFA before single sign-on to apps
 

自助密码管理

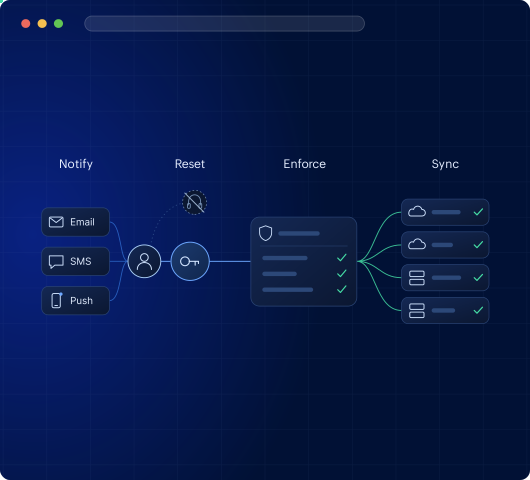
自助重置与解锁,让例行的密码请求不再占用服务台。

  •  自助密码重置与账号解锁
  •  通过邮件、短信和推送发送密码过期提醒
  •  在重置和修改密码时强制执行密码策略
  •  将 AD 密码变更同步到已连接的云端和本地应用
了解更多  
Expiry notifications, self-service reset, policy enforcement, and password sync to cloud and directory apps
 

访问治理

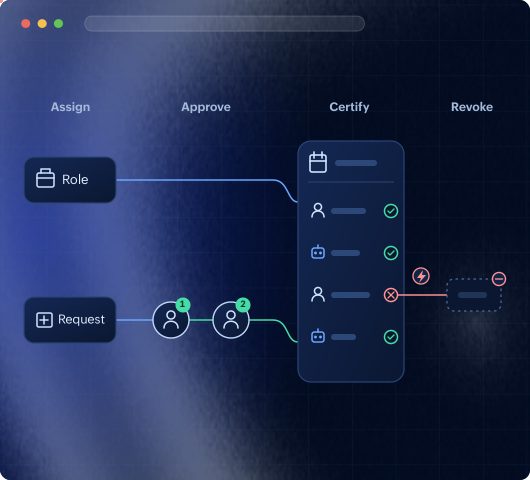
确定每个身份(包括 AI 智能体)可以访问什么,并能证明该决策已被审查。

  •  通过认证活动审查员工和 AI 智能体的访问权限
  •  审查人驳回的访问权限自动回收
  •  访问审批通过多级审批工作流完成
  •  完整记录每项权限的审批、认证与回收操作人
了解更多  
Role and request access approved, certified for users and AI agents, and rejected access revoked automatically
 

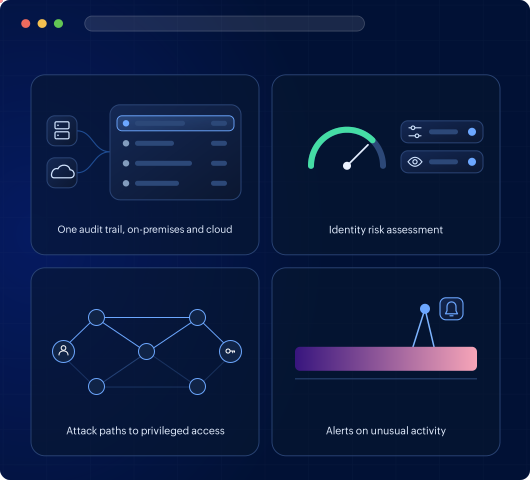
审计与威胁检测

在本地与云环境中查看发生了什么变更、由谁变更,以及哪些情况存在异常。

  •  在单一审计轨迹中实时审计变更
  •  为用户、用户组以及接入环境的 LLM 进行风险评分
  •  攻击路径分析,梳理通往特权访问和 AI 智能体的路径
  •  行为分析,对异常用户活动发出告警
了解更多  
Unified audit trail, identity risk gauge, attack paths to privileged access, and alerts on unusual activity
 

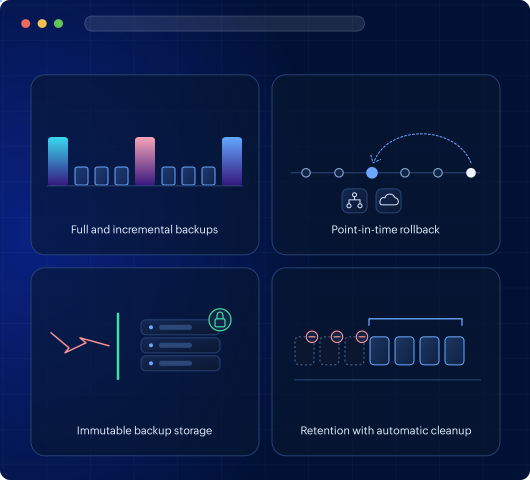
备份与恢复

撤销错误变更或在事故后恢复目录,无需整体重建。

  •  定期完整备份配合增量备份
  •  AD 与 Microsoft Entra ID 的时间点回滚
  •  不可变备份存储,抵御勒索软件
  •  具备自动清理的备份保留策略
了解更多  
Full and incremental backups, point-in-time rollback, immutable storage, and retention with automatic cleanup
 

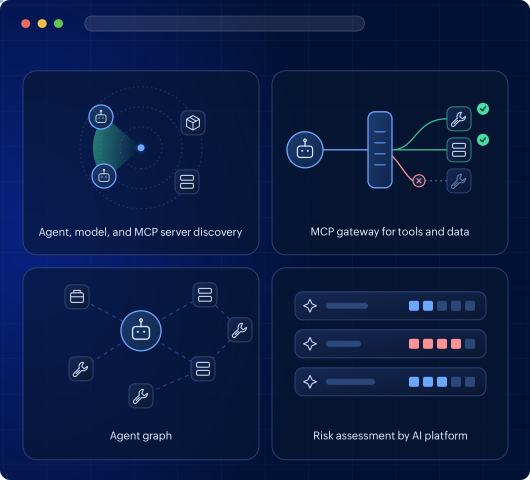
AI 智能体治理

为每个 AI 智能体和服务账号明确责任人、定义权限范围与有效期,并像审查员工访问权限一样审查它们。

  •  跨平台发现 AI 智能体、模型和 MCP 服务器
  •  MCP 网关,控制智能体可访问的工具与数据
  •  智能体图谱,梳理每个智能体的角色、MCP 服务器和已连接工具
  •  针对 Anthropic Claude、Google Gemini 和 GitHub Copilot 的风险评估
了解更多  
Agent, model, and MCP server discovery, MCP gateway, agent graph, and risk assessment by AI platform

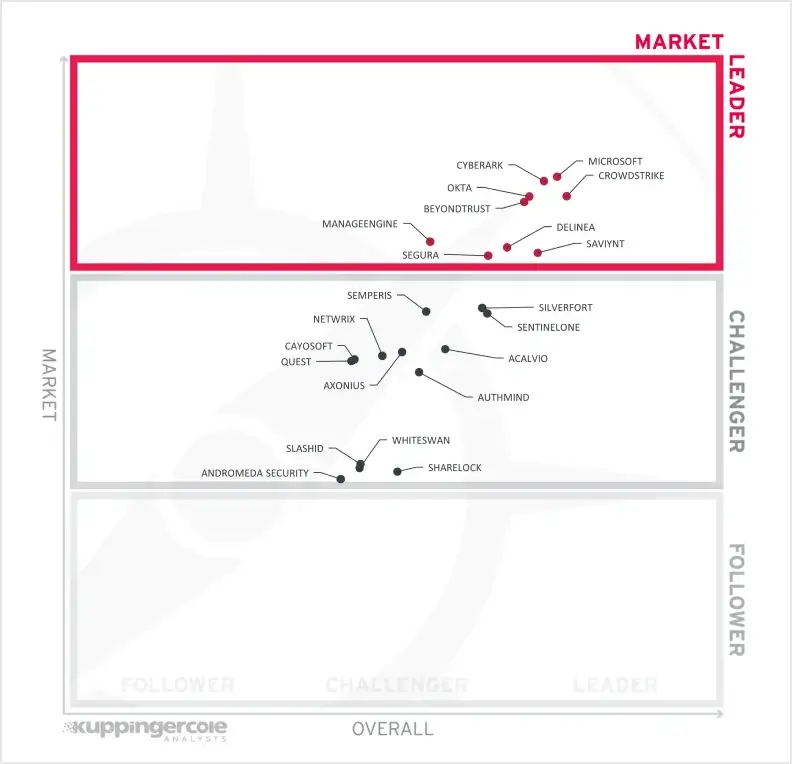
行业分析师公认的领导者

KuppingerCole 领导力指南图表

2026 年,Cyber Defense Magazine, 全球信息安全奖

AD360 被评为身份与访问管理领域的市场创新者

2025 年,KuppingerCole, 《身份威胁检测与响应领导力指南》

AD360 被评为身份威胁检测与响应领域的市场领导者

2025 年,IDC MarketScape: 《2025 年全球身份安全集成解决方案供应商评估》

ManageEngine 被评为身份安全领域的主要参与者

2025 年,Gartner®《身份治理与管理市场指南》

ManageEngine 入选身份治理与管理领域代表性供应商

AD360:随身份演进而持续进化的 IAM 平台

从创建账号到回滚变更,您始终无需离开 AD360。管理每一个身份—从员工到 AI 智能体—并配置登录策略、审查访问权限、审计变更以及备份对象。

管理

自定义工作流在企业应用之间管理身份生命周期,每个 AI 智能体在被发现时即分配责任人。

安全加固

单点登录与上下文感知认证策略可应用于计算机登录、VPN、Outlook 网页版以及各类应用。

治理

认证活动与访问审批治理人类和 AI 身份,使策略允许的范围与身份实际持有的权限之间不再出现偏差。

审计

变更审计、登录分析、许可证与邮箱报表、Microsoft SharePoint 活动以及 AI 智能体活动,均构建在同一报表层之上。

保护

可为 AD、Microsoft Entra ID、Microsoft 365、Google Workspace 和 Zoho WorkDrive 设置定时与增量备份,并支持按对象和属性级别还原。

专为适配
您现有的技术栈而构建

AD360 可连接创建身份的人力资源系统、提交访问申请的 ITSM 工具,以及这些身份需要访问的应用。账号配置、单点登录和日志转发都针对您已在使用的应用运行。

探索集成  

听听客户怎么说

覆盖每一个身份及其所持有的各类访问权限的 IAM

开始免费试用