将 Check Point Harmony Mobile Threat Defense (MTD) 与 Endpoint Central 集成
Endpoint Central 提供了一个统一控制台,用于监督您的移动设备群中的设备管理和移动威胁防御。管理员可以高效地监控设备安全,查看威胁警报,并生成关于安全事件的全面报告。Endpoint Central 可以轻松集成 Check Point Harmony Mobile,并可部署到庞大的设备库存中。Endpoint Central 与 Check Point MTD 协同工作以保护设备,检测威胁,并执行安全策略,使用户能够无缝地执行任务而不受干扰。本文档介绍了如何将 Check Point Harmony Mobile Threat Defense 与 Endpoint Central 集成。
先决条件
集成 Check Point Harmony Mobile 之前,请确保满足以下先决条件:
- 如果您尚未为您的组织创建帐号,请在 Check Point Infinity 门户上创建帐号。
- 创建一个单独的 组用于 MDM 中需要同步和使用 Check Point Harmony MTD 监控的设备。
- 如果您希望监控个人设备(BYOD)中的威胁,可以创建一个单独的 Android 工作配置文件设备组,借此 Check Point 可以识别个人设备。
- Managed Google Play 和 Apple Business Manager应配置为静默分发 Harmony Protect 应用到设备。
将 Check Point Harmony Mobile 与 Endpoint Central 集成
- 在产品控制台中,导航至 Mobile Device Mgmt> Settings > Integrations > Mobile Threat Defense。
- 点击 开始。现在点击 生成凭据 以生成一组凭据,须在 Check Point Harmony Mobile 控制台中使用。
注意: 出于安全原因,该凭据弹出窗口关闭后将无法再次查看。 - 登录您的 Check Point Harmony Mobile 控制台,导航至 Settings > Integrations > Add > UEMs。
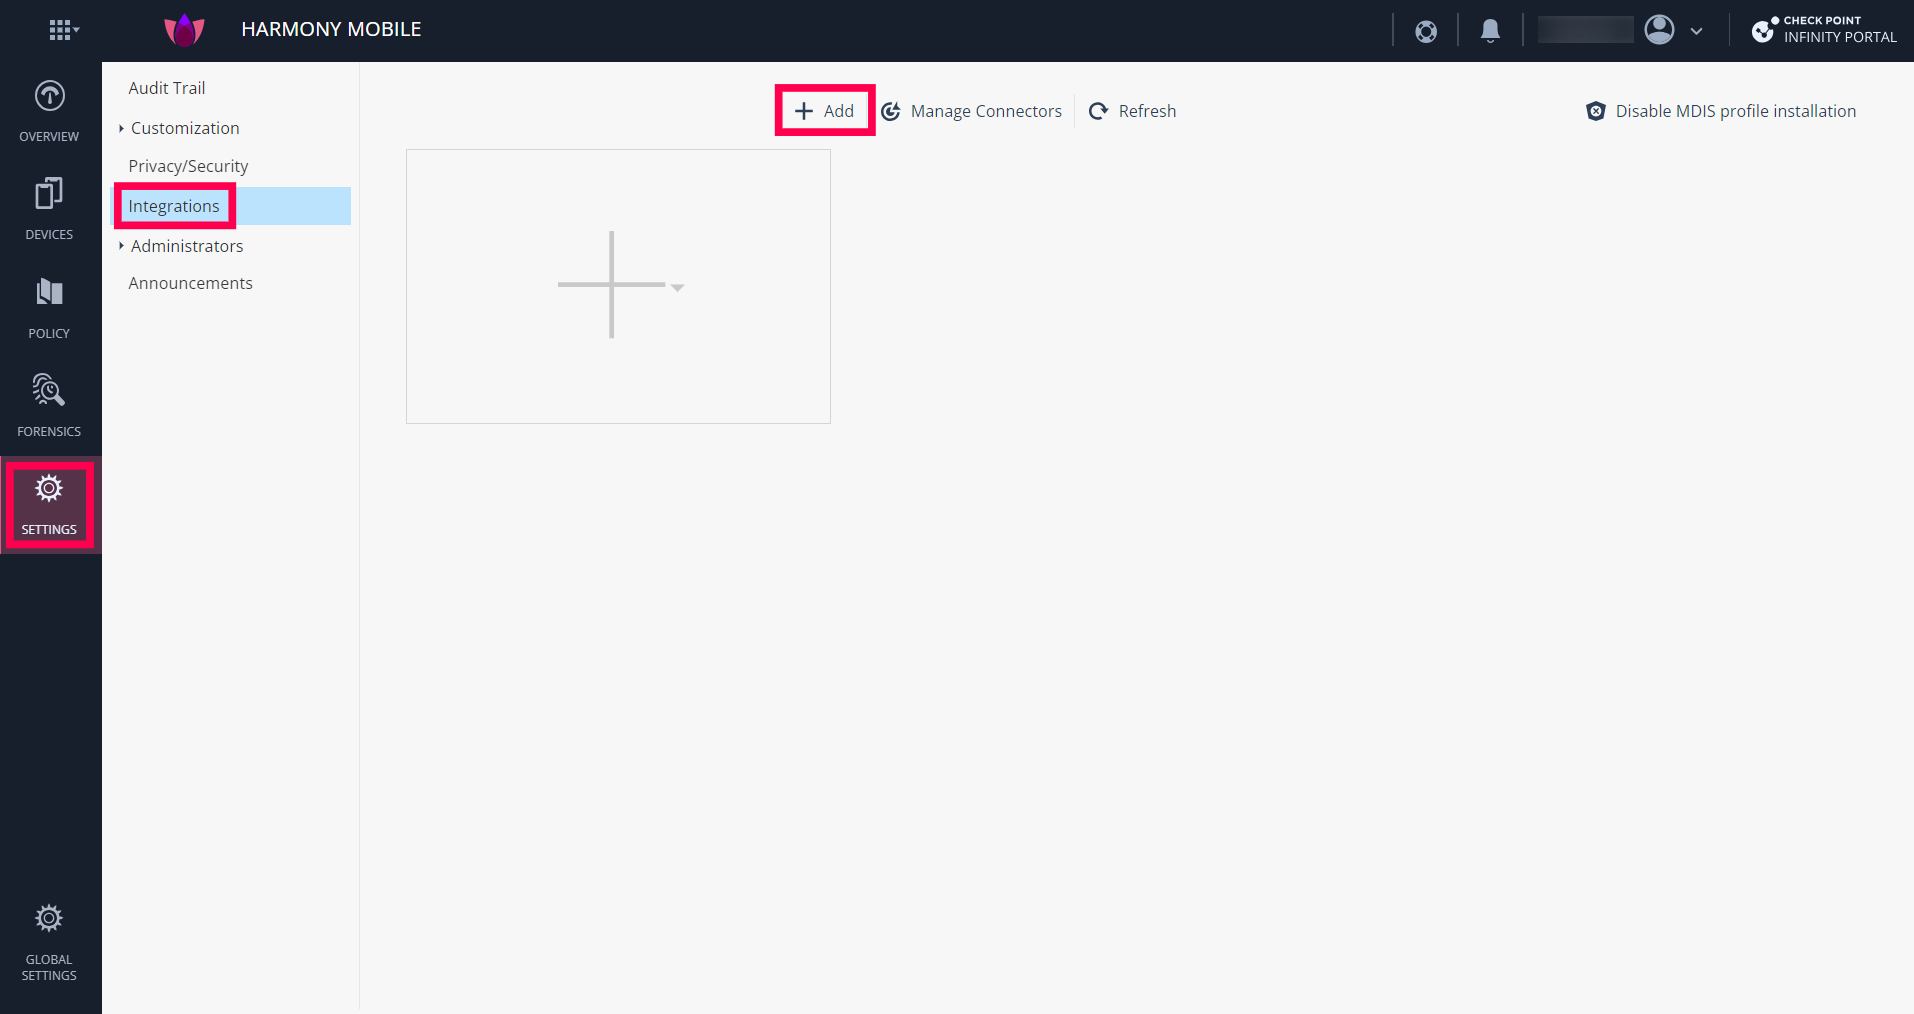
- 选择 ManageEngine 作为 UEM 提供商,点击 下一步.
- 服务器详细信息:
a. 提供 服务器地址, 用户名 和 密码 ,这些是您之前通过 MDM 生成的。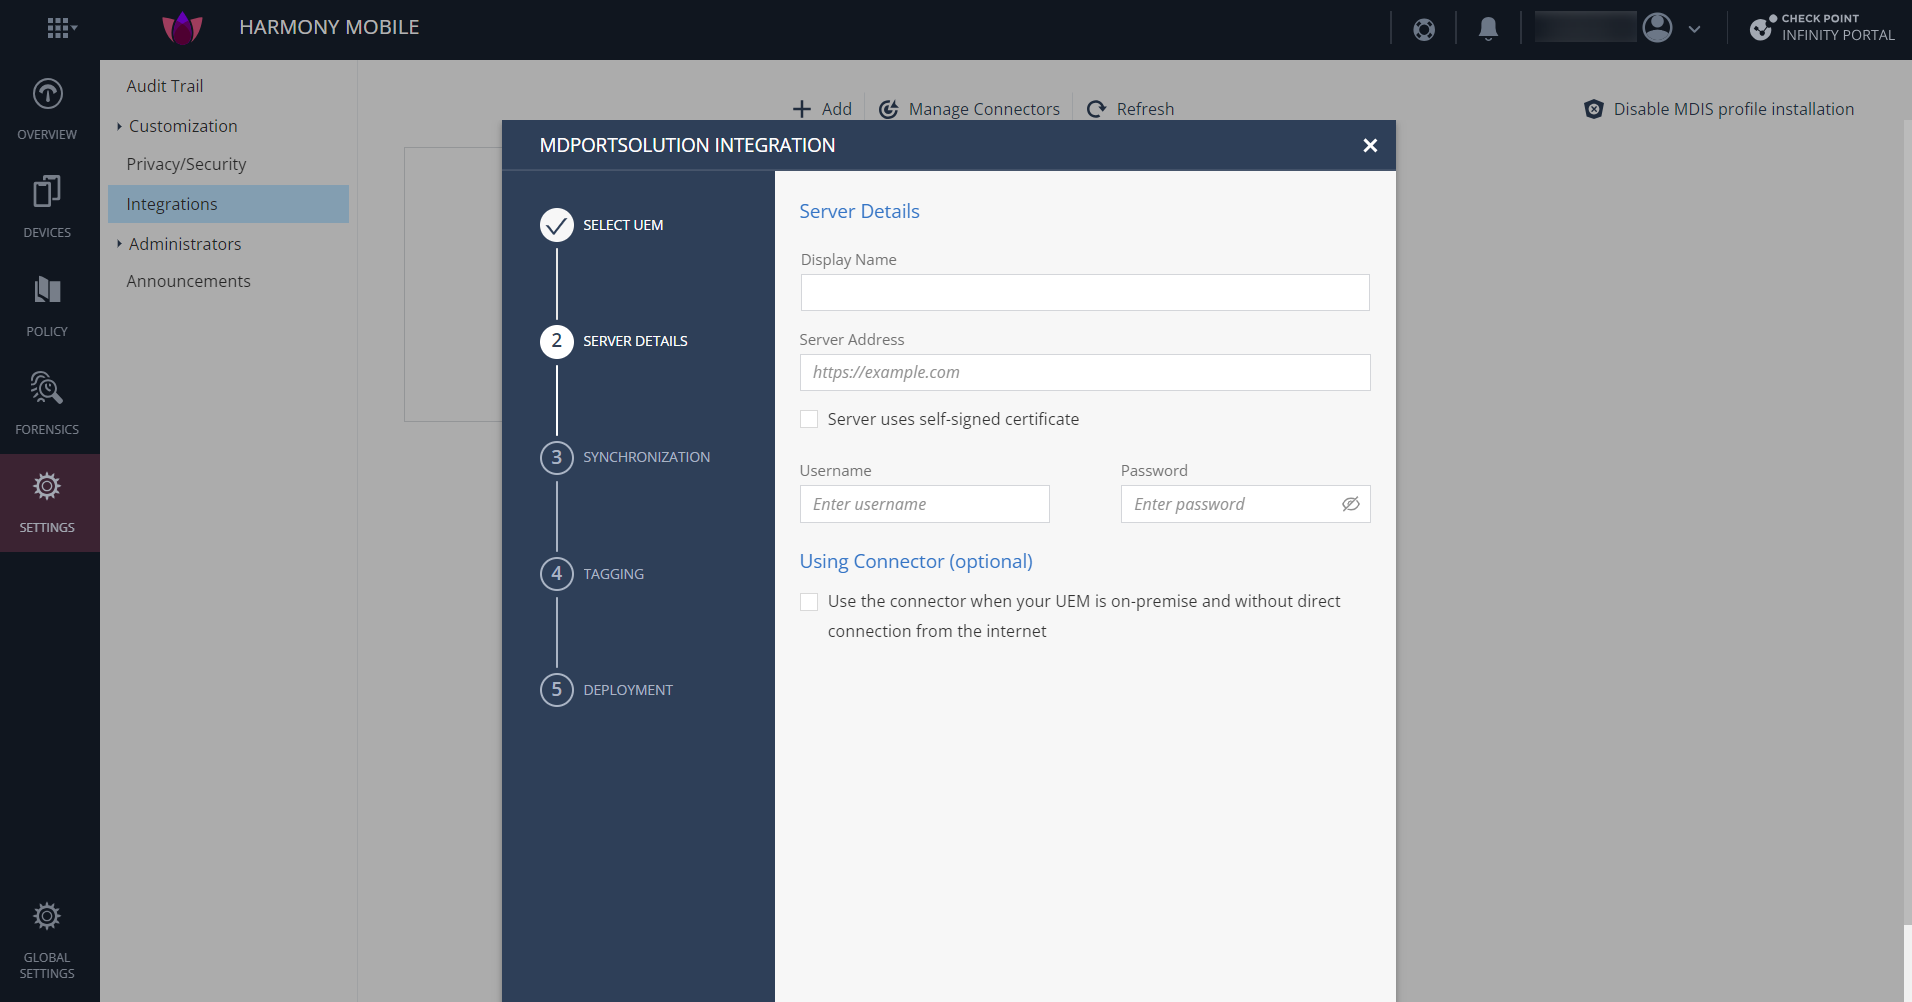 b. 点击 验证 ,然后 下一步.
- 同步:
a. 从“组”下拉菜单中选择您想要从 MDM 同步的组。
b. 在 Android 企业组下,选择包含 Android 工作配置文件(BYOD)设备的组。此字段为可选项。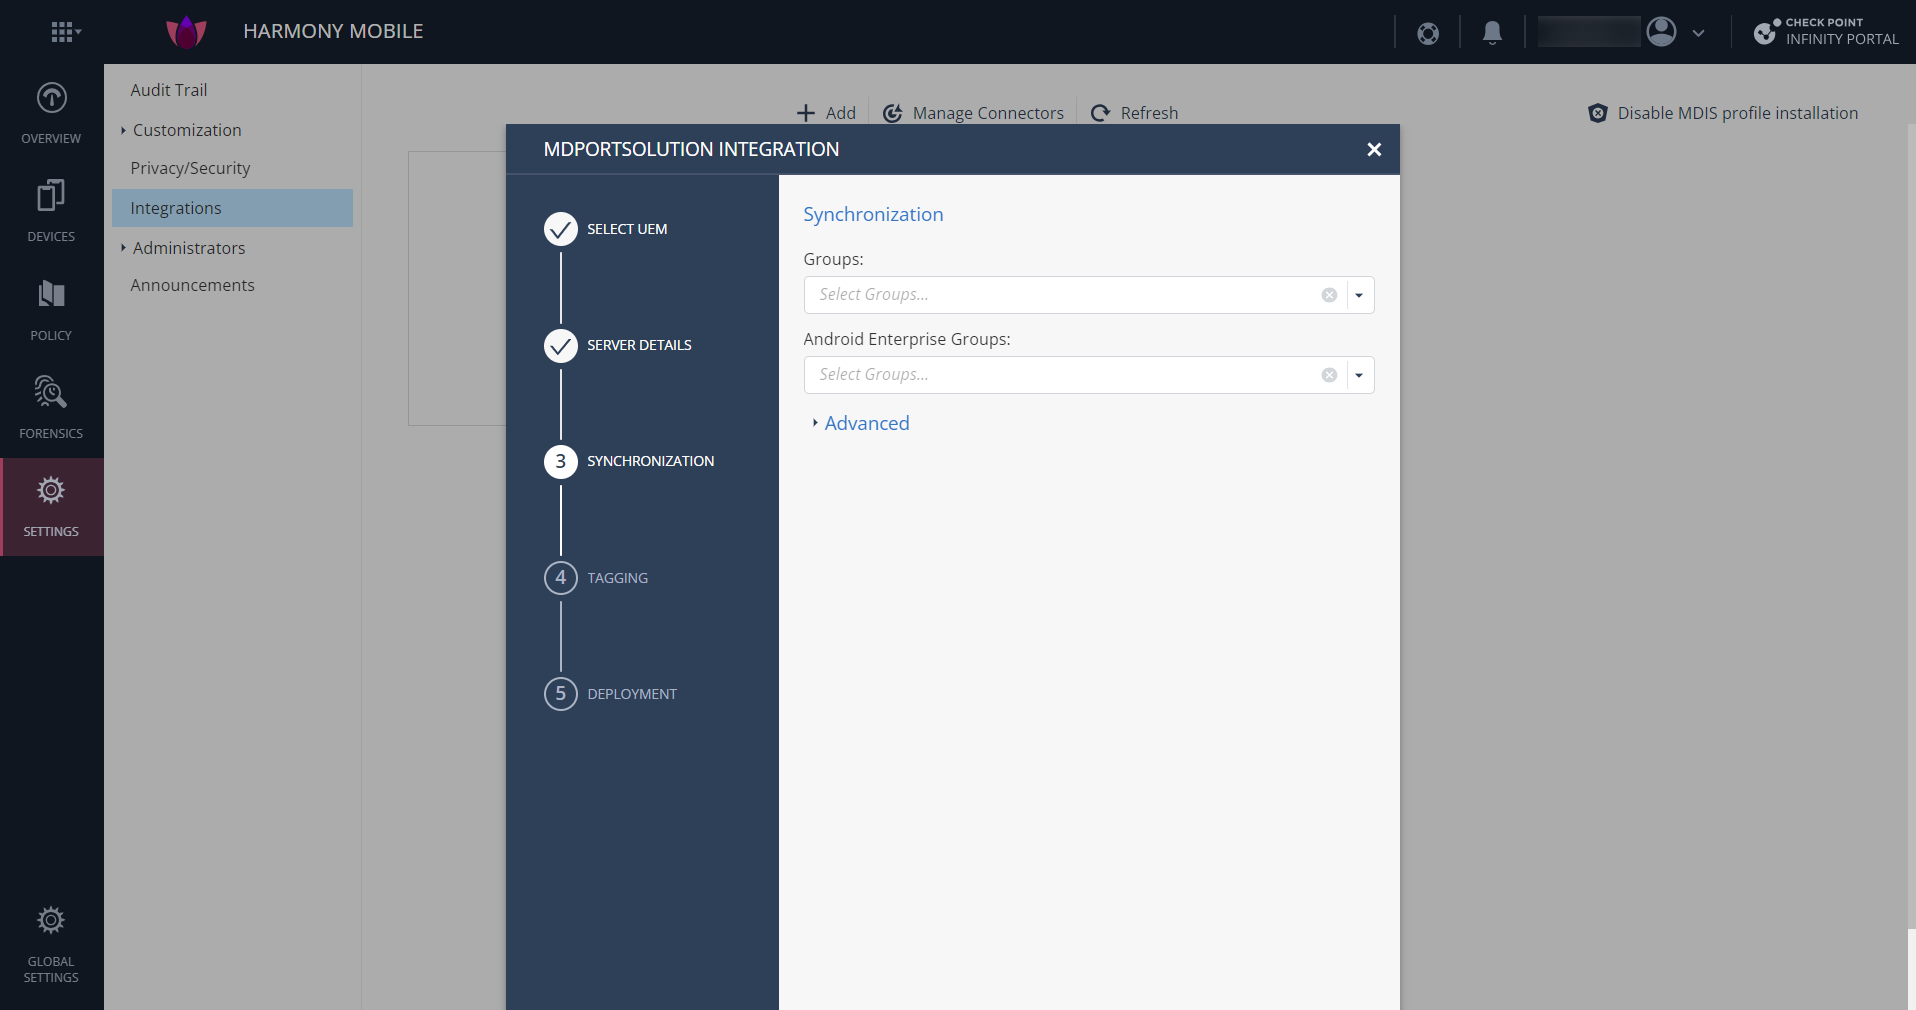 c. 点击 验证 和 下一步.
- 标记:
a. 应启用“标记设备状态”和“标记设备风险”,以便 MDM 传达 Harmony Mobile Protect 应用的部署状态和设备风险级别。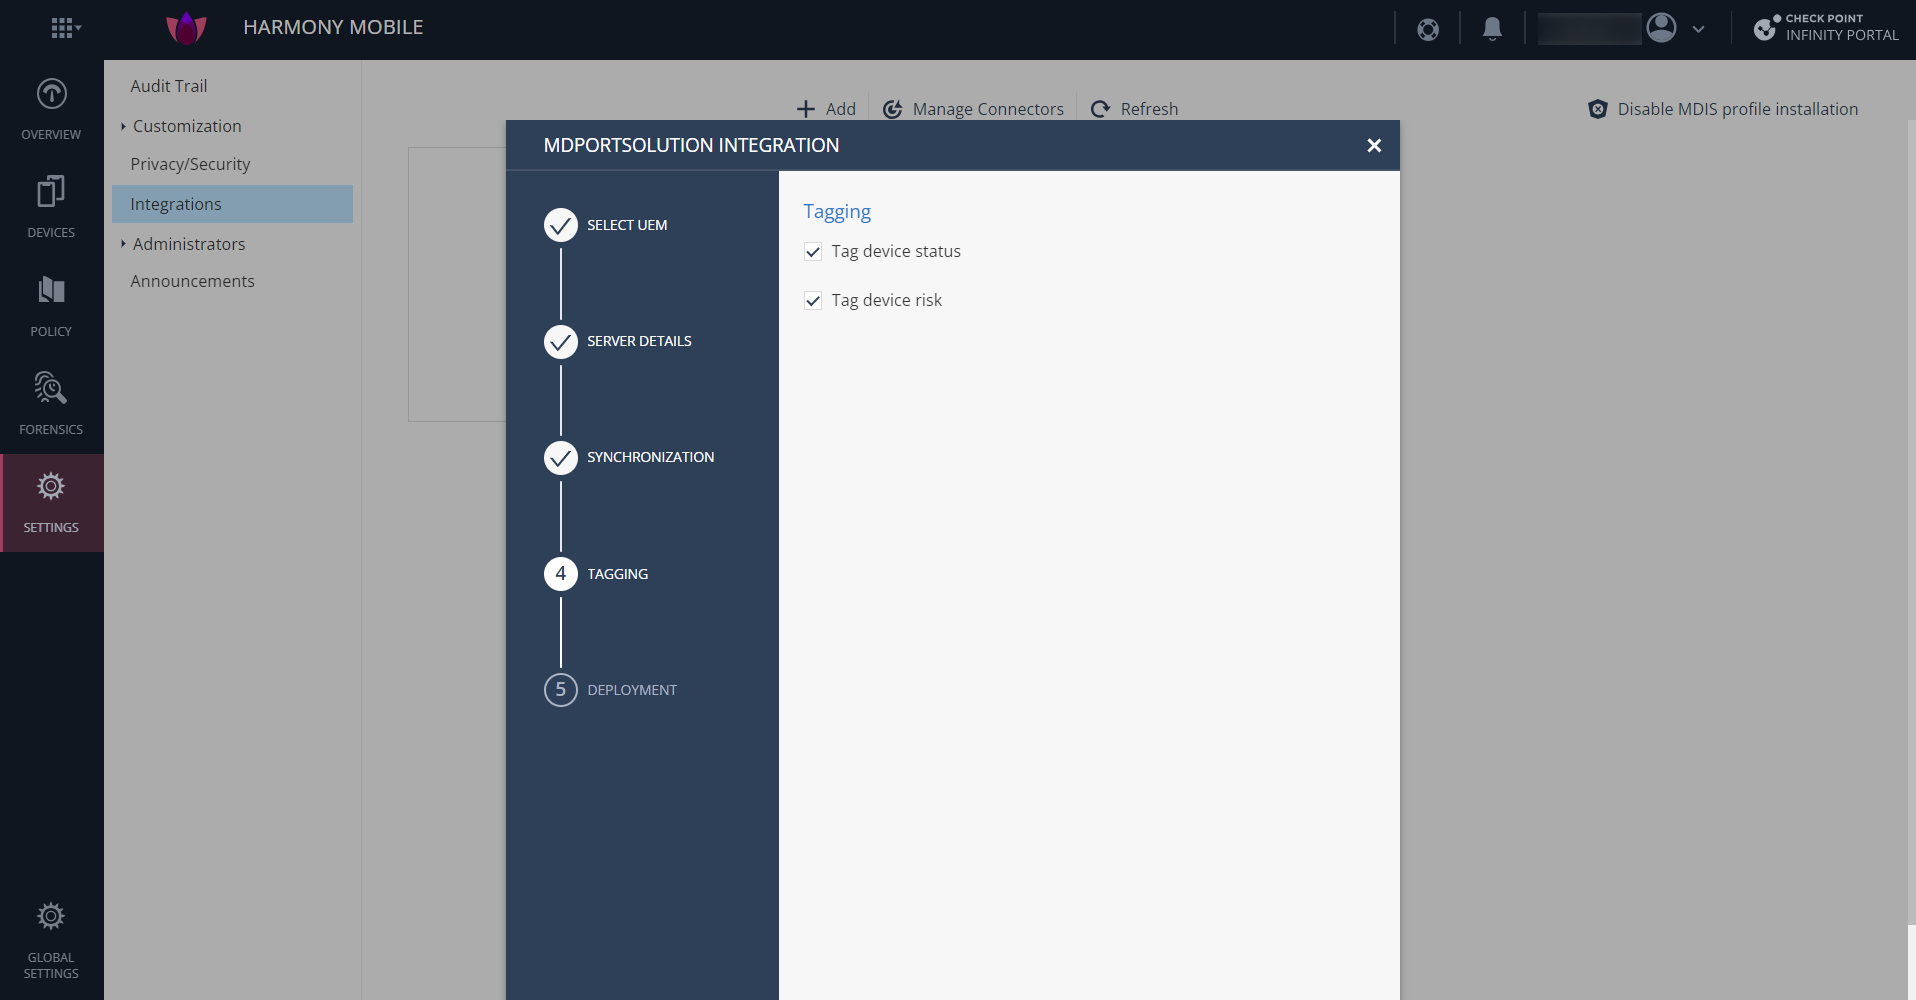 b. 点击 验证 和 下一步。
- 部署:
a. 勾选 “允许设备同步前自动添加设备” 选项。如果未勾选此选项,设备无法同步到 Harmony Mobile 仪表盘。
b. 系统将生成一个唯一令牌,需在 MDM 应用配置中使用该令牌,告诉设备要注册的仪表盘。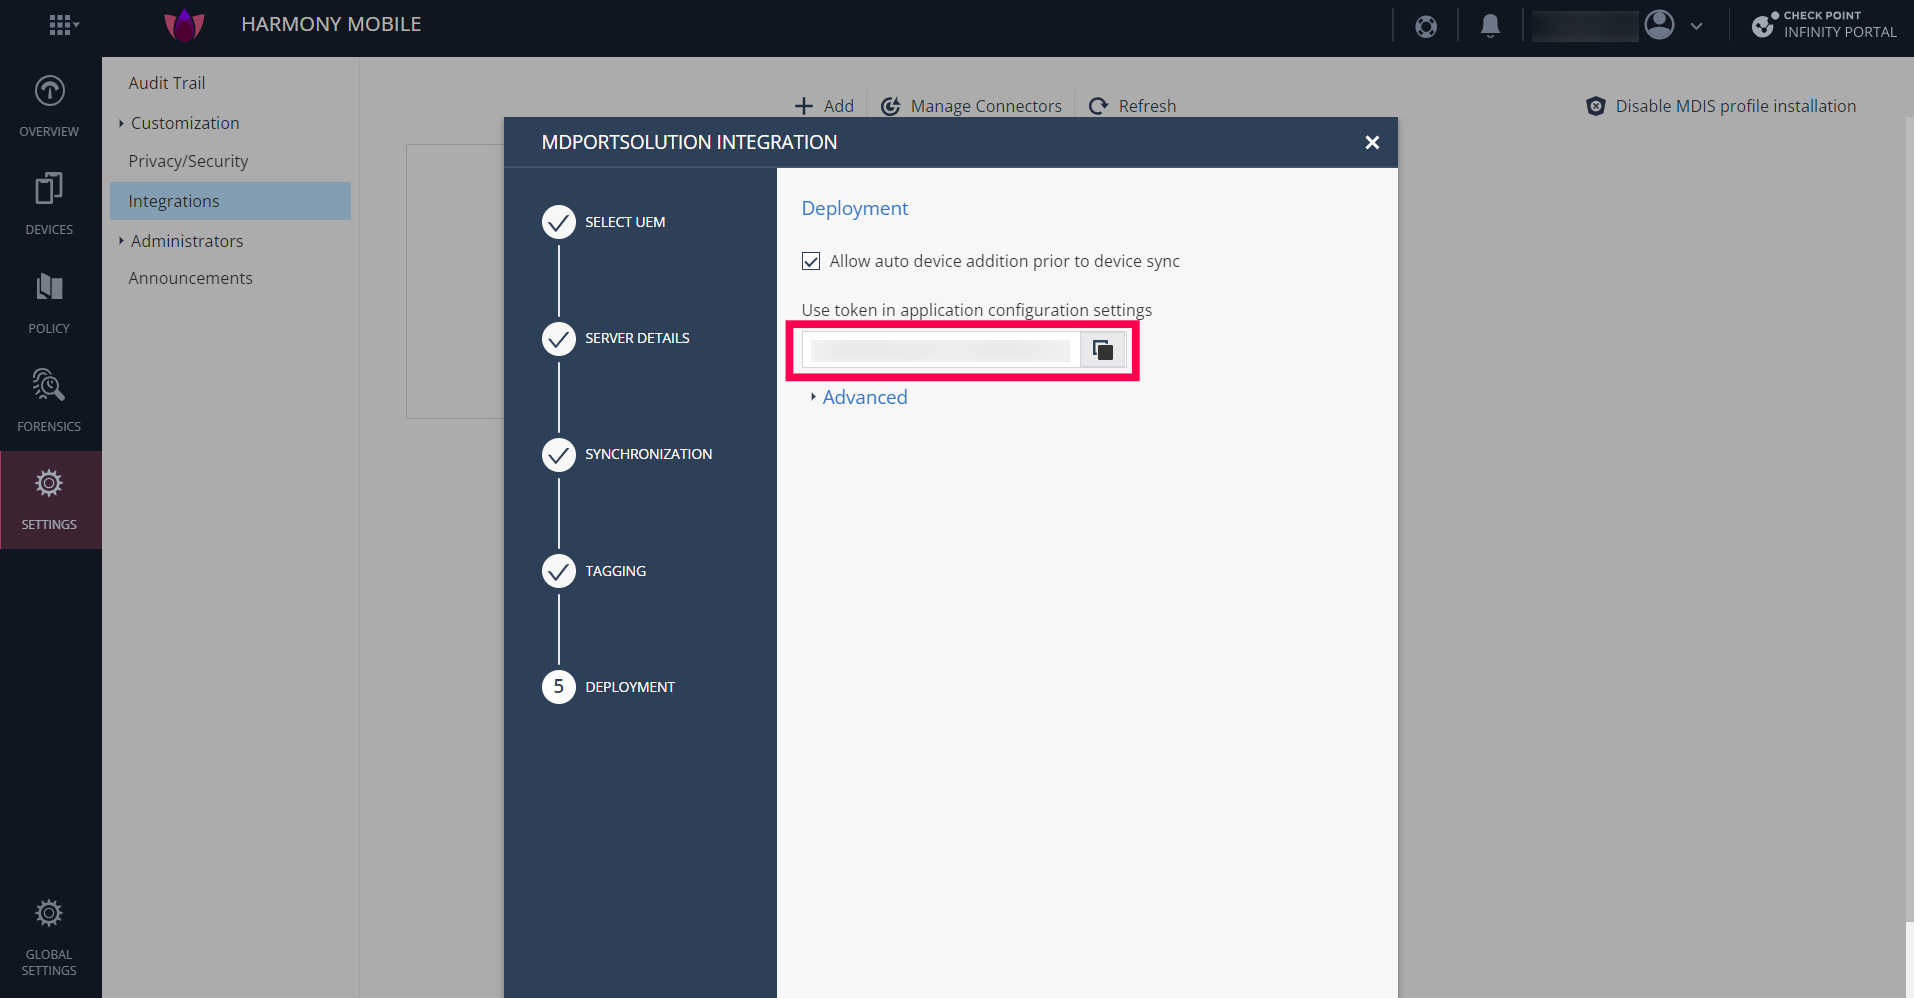 c. 点击 完成。
现在返回 Endpoint Central 控制台,点击 同步。
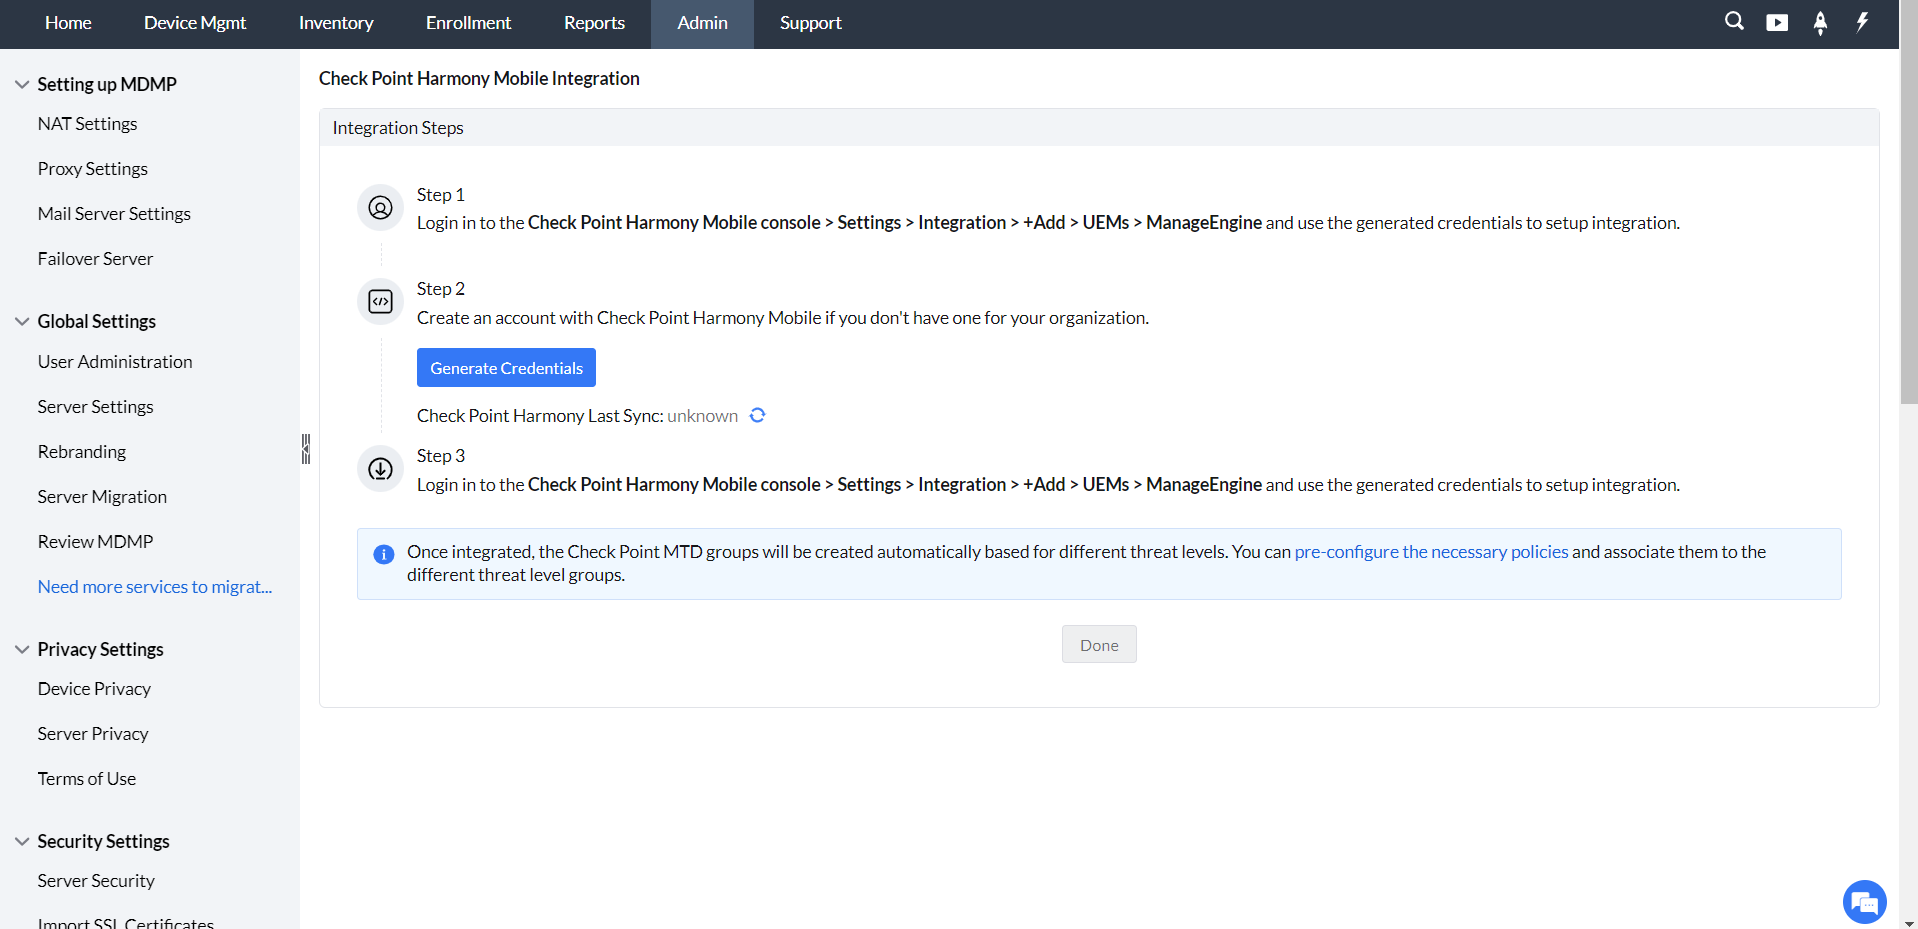
Check Point Harmony MTD 将成功集成到 Endpoint Central。
MTD 组
集成后,Check Point MTD 会分析威胁并将设备分类到不同组中。这些组由 MDM 自动创建。您可以通过导航至 Mobile Device Mgmt > Management > Groups & Devices > Groups在产品控制台中查看。以下是 Check Point Harmony Mobile 创建的组:
- CHKP_Status_Provisioned: 已配置并与 Harmony Mobile 仪表盘同步的设备。必须向该组部署 Harmony Mobile Protect 应用。
- CHKP_Status_Active: 安装了 Harmony Mobile Protect 应用并已在 Harmony Mobile 仪表盘注册的设备将被移至该组。
- CHKP_Status_Inactive: 如果设备未与 Harmony Mobile 仪表盘通讯,将移入此组。
- CHKP_Risk_High: 高风险级别的设备将被移至此组。
- CHKP_Risk_Medium: 中风险级别的设备将被移至此组。
- CHKP_Risk_Low: 低风险级别的设备将被移至此组。
- CHKP_Risk_None: 无风险的设备将被移至此组。
部署 Harmony Mobile Protect 应用
集成 Check Point 与 Endpoint Central 后,您需要将 Harmony Mobile Protect 应用部署到设备以使用 Check Point MTD 监控威胁。
1. Lacoon 服务器地址:
美国 - gw.locsec.net
爱尔兰(欧盟地区)- eu-gw.locsec.net
澳大利亚(亚洲地区)- au-gw.locsec.net
加拿大 - ca-gw.locsec.net
英国 - uk-gw.locsec.net
印度 - in-gw.locsec.net
2. 令牌 - 可从 Check Point 门户 -> Settings -> Integrations -> Edit -> Deployment 获取。
3. Infinity 门户账户 ID: 可从 Check Point 门户 -> Global Settings -> Account Settings -> Account ID 获取。
对于 iOS 设备:
- 添加 Harmony Mobile Protect 应用 到 应用仓库。
转到应用配置,使用以下详情配置 XML 文件并上传。
<?xml version="1.0" encoding="UTF-8"?>
 <!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "https://www.apple.com/DTDs/PropertyList-1.0.dtd">
 <plist version="1.0">
 <dict>
 <key>Lacoon Server Address</key>
 <string>gw(enter lacoon server address)</string>
 <key>Device Serial Number</key>
 <string>%serialnumber%</string>
 <key>token</key>
 <string>(enter token)</string>
 </dict>
 </plist>
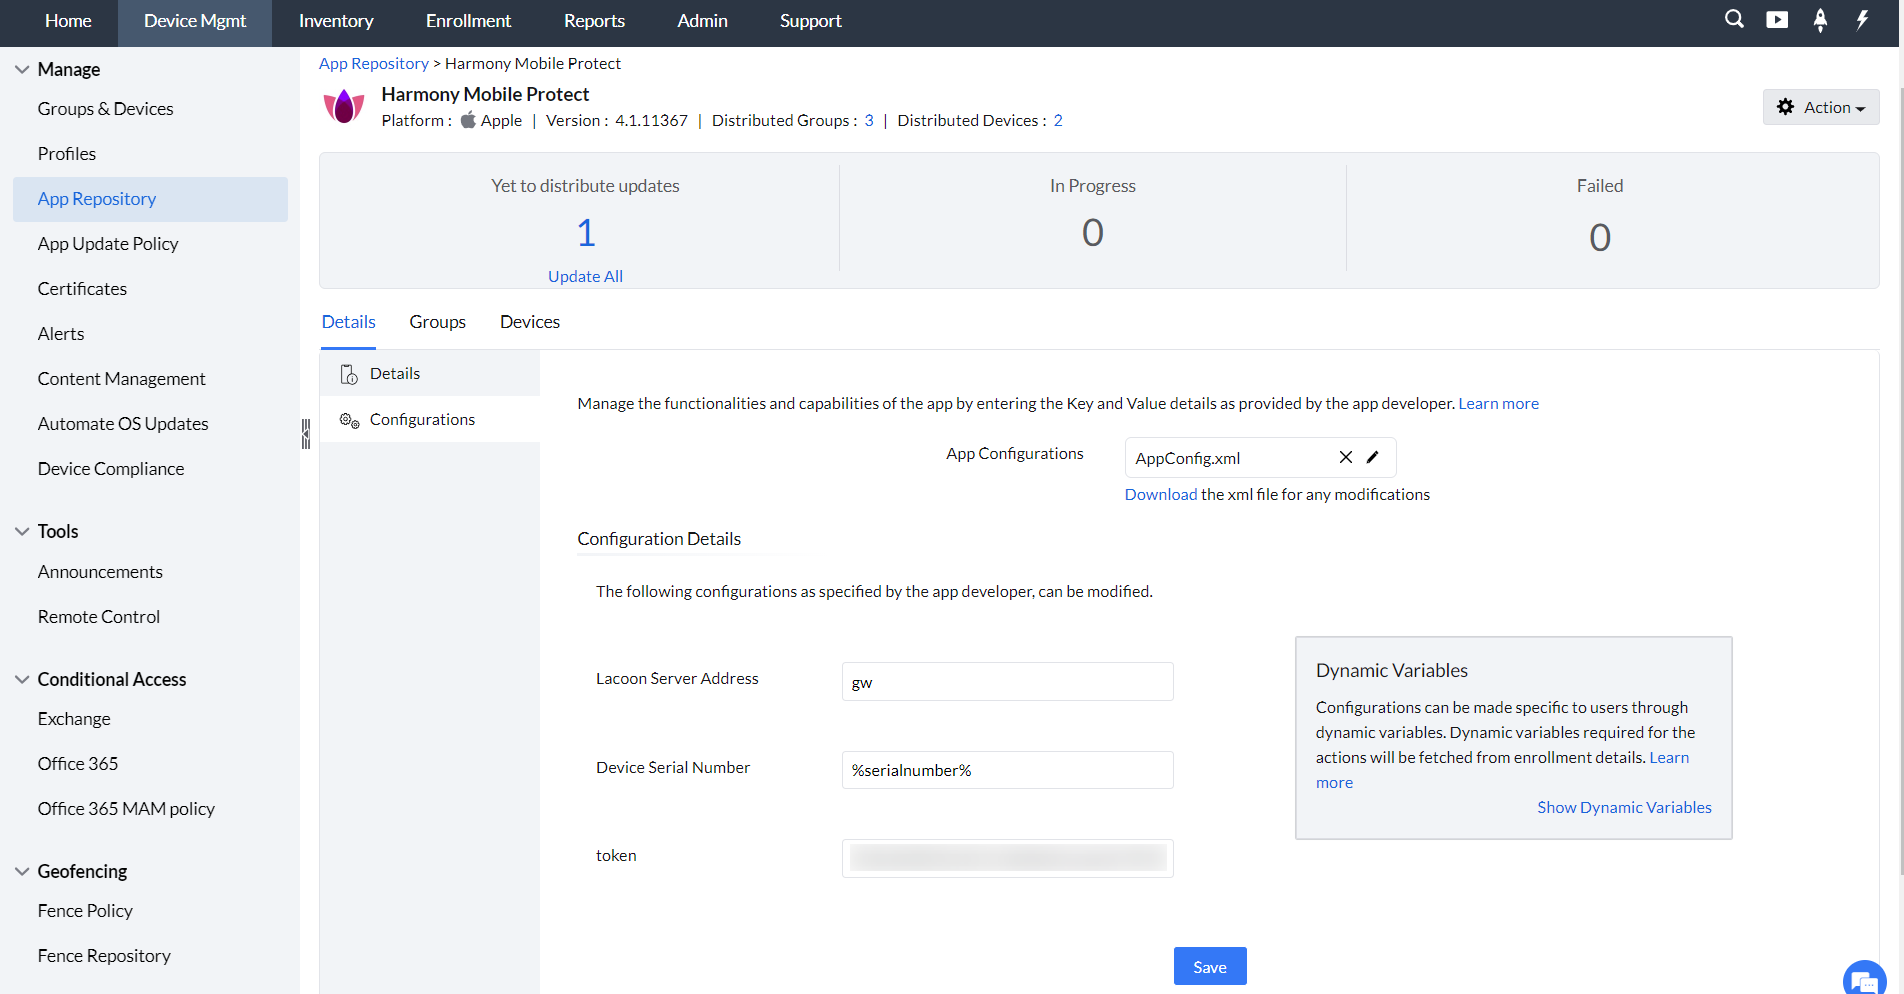
- 点击 保存 ,然后点击 分发。
- 选择已与 Check Point Harmony 仪表盘同步的组。
- 确保 静默安装 已启用,以便在设备上静默分发应用,无需用户干预。
- 现在应用将静默安装到所选的 iOS 设备上。
对于 Android 设备:
- 添加 Harmony Mobile Protect 应用 到 应用仓库。
- 确保以下 应用权限 已启用:
a. 位置
b. 相机
c. 电话
d. 存储 - 转到 应用配置 ,并使用以下详情配置应用。
GW 地址:Lacoon 服务器地址
MDM UUID:%udid%
IMEI:%imei%
令牌:输入从 Check Point 门户 -> Settings -> Integrations -> Edit -> Deployment 获取的令牌。
MDM 名称:ME MDM
Infinity 门户账户 ID:指定从 Check Point 门户 -> Global Settings -> Account Settings -> Account ID 获取的 ID。
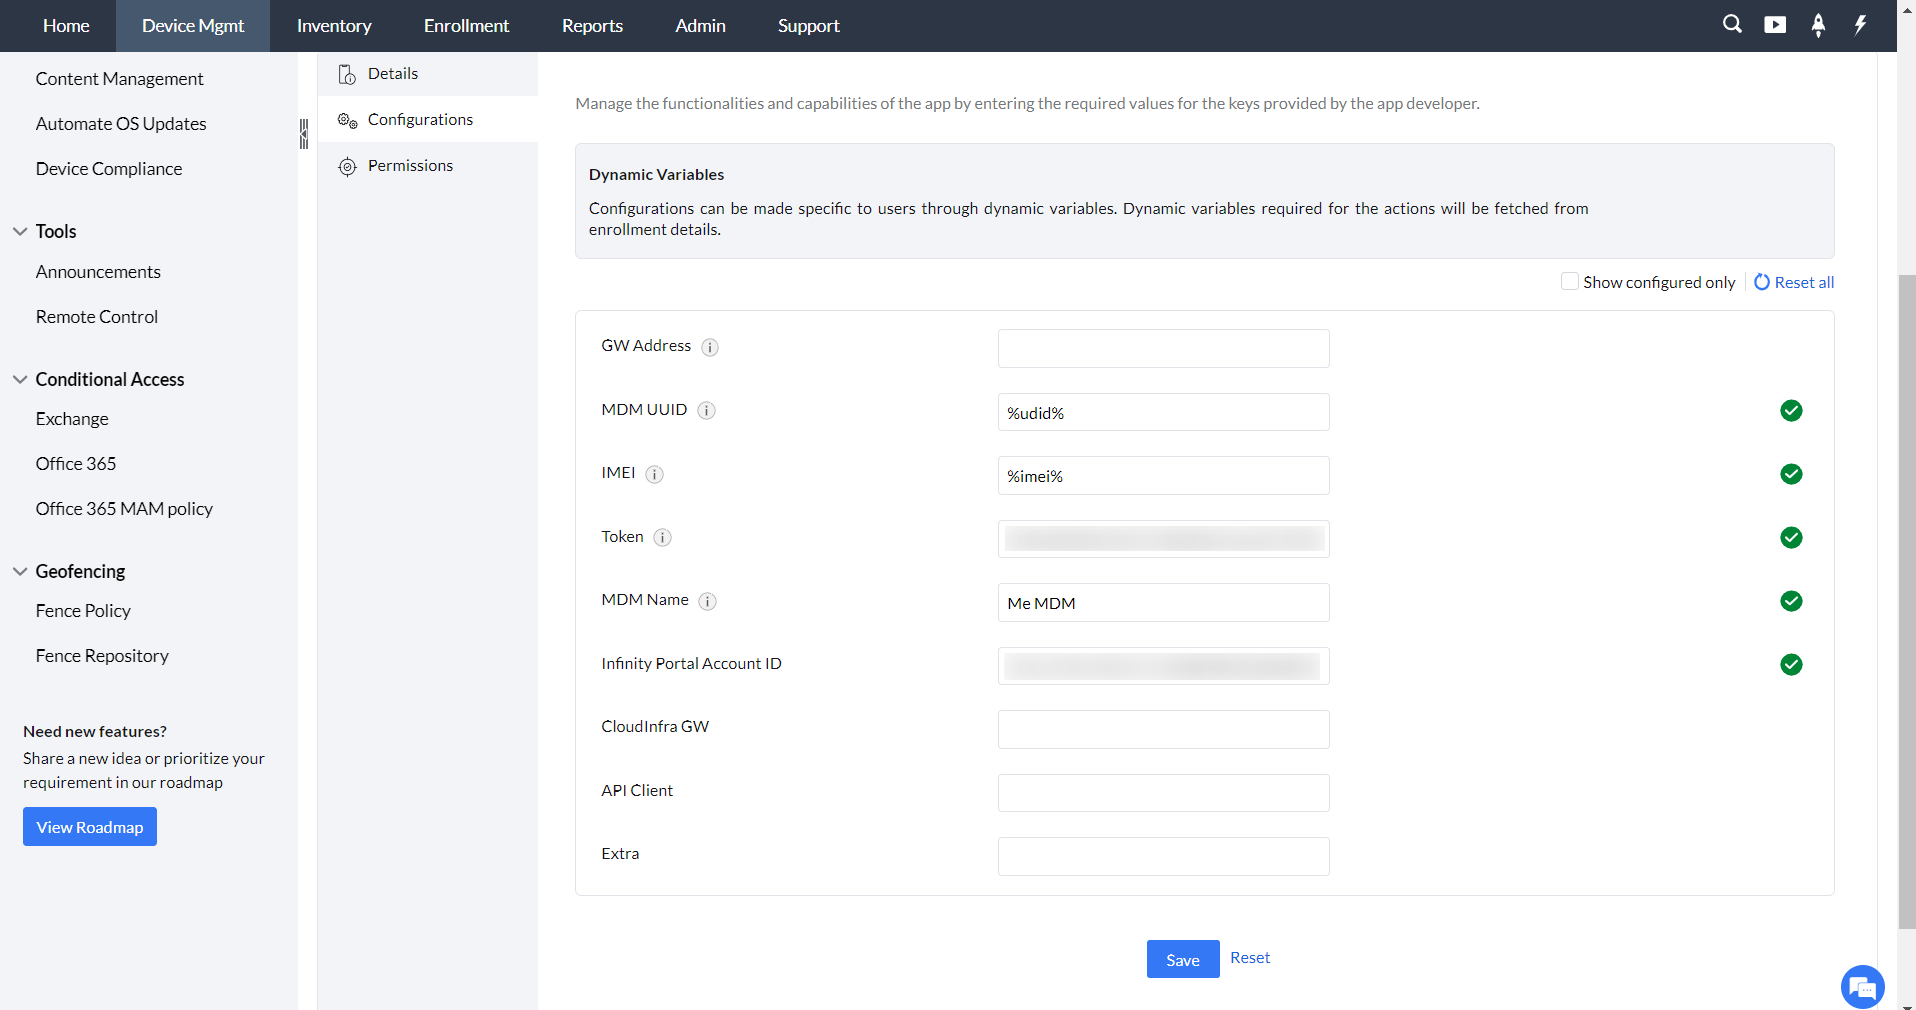
- 点击 保存 ,然后点击 分发。
- 选择 希望分发此应用的组或设备。 现在应用将静默安装到所选的 Android 设备上。
- 确保 静默安装 已启用,以便在设备上静默分发应用,无需用户干预。
- 安装后,用户需手动启动应用以完成注册。您可以按照以下步骤自动激活该应用。
在设备上自动化应用部署(零触发激活)
通过 MDM,管理员可使用自定义配置为 Android 设备自动激活应用。如果您已配置并添加 Harmony Mobile Protect 应用到应用仓库,
对于 Android 设备:
VPN 始终开启 将自动启用。一旦应用安装到设备上,MDM 将自动激活应用并将设备注册到 Check Point Harmony 仪表盘。 按以下步骤自动化应用部署:
对于 iOS 设备:
在控制台中,导航至
- Mobile Device Mgmt > Management> Profiles > iOS/iPadOS。创建一个
- 自定义配置 配置文件。 上传以下 XML 文件以配置该配置文件。
点击保存并发布配置文件。
<?xml version="1.0" encoding="UTF-8"?>
<!DOCTYPE plist PUBLIC "-//Apple//DTD PLIST 1.0//EN" "https://www.apple.com/DTDs/PropertyList-1.0.dtd">
<plist version="1.0">
<dict>
 <key>PayloadContent</key>
 <array>
 <dict>
 <key>IPv4</key>
 <dict>
 <key>OverridePrimary</key>
 <integer>0</integer>
 </dict>
 <key>PayloadDescription</key>
 <string>Configures VPN settings</string>
 <key>PayloadDisplayName</key>
 <string>VPN</string>
 <key>PayloadIdentifier</key>
 <string>com.mdm.checkpoint</string>
 <key>PayloadType</key>
 <string>com.apple.vpn.managed</string>
 <key>PayloadUUID</key>
 <string>com.mdm.checkpoint</string>
 <key>PayloadVersion</key>
 <integer>1</integer>
 <key>UserDefinedName</key>
 <string>Check Point Local Tunnel</string>
 <key>VPN</key>
 <dict>
 <key>AuthName</key>
 <string>%username%</string>
 <key>AuthenticationMethod</key>
 <string>Certificate</string>
 <key>DisconnectOnIdle</key>
 <integer>0</integer>
 <key>IncludeAllNetworks</key>
 <integer>0</integer>
 <key>OnDemandEnabled</key>
 <integer>1</integer>
 <key>ProviderBundleIdentifier</key>
 <string>com.checkpoint.capsuleprotect</string>
 <key>RemoteAddress</key>
 <string>www.checkpoint.com</string>
 <key>OnDemandRules</key>
 <array>
 <dict>
 <key>Action</key>
 <string>Connect</string>
 <key>InterfaceTypeMatch</key>
 <string>WiFi</string>
 </dict>
 <dict>
 <key>Action</key>
 <string>Connect</string>
 <key>InterfaceTypeMatch</key>
 <string>Cellular</string>
 </dict>
 </array>
 </dict>
 <key>VPNSubType</key>
 <string>com.checkpoint.capsuleprotect</string>
 <key>VPNType</key>
 <string>VPN</string>
 <key>VendorConfig</key>
 <dict>
 <key>zero_touch</key>
 <string>true</string>
 </dict>
 </dict>
 </array>
 <key>PayloadDisplayName</key>
 <string>Checkpoint Local VPN</string>
 <key>PayloadIdentifier</key>
 <string>mdm.86265160-CCF7-446C-AF66-586F388DA8E4</string>
 <key>PayloadRemovalDisallowed</key>
 <false/>
 <key>PayloadType</key>
 <string>Configuration</string>
 <key>PayloadUUID</key>
 <string>40FCC72A-0B56-4F8C-8074-11068CBFECF8</string>
 <key>PayloadVersion</key>
 <integer>1</integer>
</dict>
</plist>
- 一旦您将该配置文件分发到设备,Check Point Harmony 应用将无需用户干预即成功激活。
设备端网络检测的 SSL 信任证书
如果您使用设备端网络保护 (ONP) 功能并开启了 https 检查选项,则需要在 Harmony Mobile 仪表盘中创建 SSL 证书,然后在 MDM 服务器上设置配置,将其推送到设备。此证书用于 ONP SSL 检查。
在 Harmony Mobile 仪表盘中,进入
- 策略 > 网络保护。 在 HTTPs 设置下,选择
- Under the HTTPs Settings, select the HTTPS 检查 复选框。
- 在 检查 CA中选择 Central CA 用于 UEM 部署。
- 点击 生成 CA 证书 并下载它。
- 返回 MDM 控制台,导航至 设备管理 > 证书 > +添加证书。
- 现在上传您从 Check Point 控制面板下载的证书文件。
- 为 iOS 和 Android 创建证书配置文件。选择已上传的证书。
- 保存并发布配置文件,然后分发到设备。
监控威胁和预配置策略
Check Point MTD 将密切监控潜在的移动威胁,如恶意软件、恶意应用、网络攻击和设备漏洞。设备会根据识别的威胁自动分类到组中。这些组包括高、中、低风险类别。使用 MDM,您可以预配置 安全策略和限制 以保护您的移动设备及其上存在的敏感数据。您可以 阻止关键业务应用 针对拥有高威胁风险设备的组。您还可以基于不同的威胁级别将设备锁定在 展台模式 下。通过根据风险级别对组预配置安全策略,管理员可以降低安全风险并保护设备上的关键数据。
测试高风险活动检测和策略执行
如果用户设备存在风险,无论是由于有害应用还是活动,Harmony Mobile 会通过应用内通知提醒用户,并将该设备的风险级别更新到 Mobile Device Manager Plus 服务器。例如,如果管理员阻止了 WhatsApp 等应用,设备将被标记为高风险并移至 CHKP_Risk_High 组 中的 MDM。
阻止测试应用:
- 登录到 Harmony Mobile 控制台。
- 转到 法证 > 应用 并点击您想阻止的应用。
- 选择 编辑应用例外 并点击您想修改的策略。
- 应用策略中的应用例外部分会出现。
- 从操作下拉列表中选择 阻止。
- 点击 添加 和 保存.
现在所选应用将被标记为高风险,安装该应用的设备将被移至 CHKP_High_Risk 组。所有预配置的策略将应用于这些设备,以保护设备和数据免受高风险威胁。
移除 Check Point Harmony Mobile 集成
您可以随时移除 Check Point MTD 集成。要移除此集成,请按以下步骤操作。
- 在产品控制台中,导航至 移动设备管理 > 设置 > 集成 > 移动威胁防护。
- 点击 移除集成。
- 一旦移除集成,Check Point 创建的所有组将从 MDM 中删除。
注意:
若要完全移除 Check Point MTD 集成,您还应从 Check Point Harmony Mobile 控制台 > 设置 > 集成中删除该集成。


