漏洞管理架构
ManageEngine Vulnerability Manager Plus 是一款企业级漏洞管理软件,可帮助您扫描、评估、确定优先级并修复网络终端中的漏洞。它包含漏洞扫描和漏洞评估、自动化补丁管理、CIS 合规、安全配置管理、零日漏洞缓解、高风险软件审计和 Web 服务器加固等功能。
以下指南将借助架构图帮助您了解漏洞管理的过程。
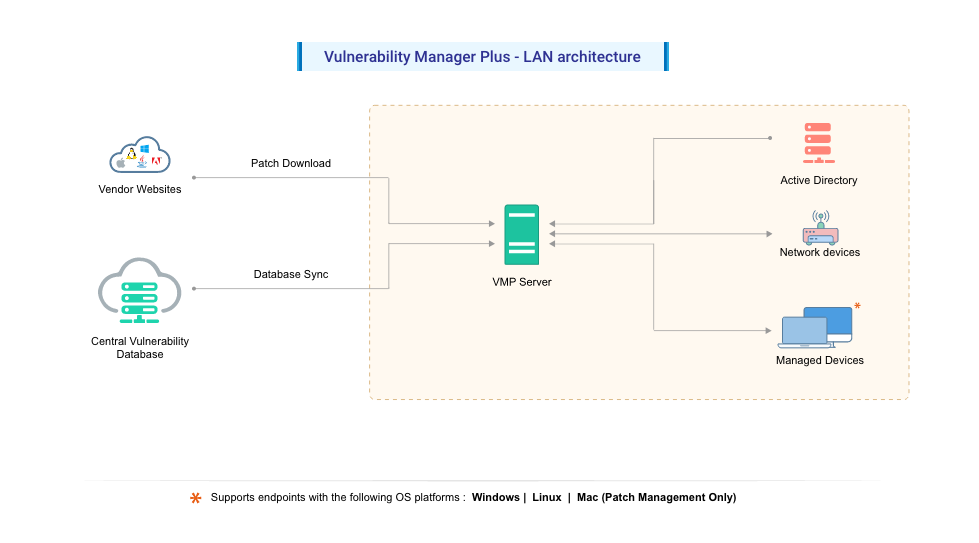
安全研究团队:
Zoho Corp. 的安全研究团队在维护网络安全方面发挥着至关重要的作用。他们不断探测互联网以:
- 获取漏洞信息及其 CVE ID、CVSS 评分、严重程度、漏洞利用代码和补丁的详细信息。
- 从各供应商网站下载 Microsoft、Apple、Linux 及其他第三方补丁。
- 从 CIS 和 STIG 等广泛受信任的基准中推导系统安全配置和服务器加固指南。
- 获取被视为不安全的软件信息,如生命周期终止 (End-of-Life)、远程桌面共享和点对点 (Peer-to-Peer) 软件。
然后,测试补丁的真实性和功能正确性,并将其与其解决的相应漏洞相关联。
中心数据库:
托管在ManageEngine网站上的中心漏洞数据库会定期更新以下最新详细信息:
- 已知和新兴漏洞
- Microsoft、Apple、Linux 及其他第三方供应商发布的最新补丁。
- 安全配置基线和修复内容
- Web 服务器加固内容
- 高风险软件列表
- 新的合规策略及现有策略的相关变更
中心漏洞数据库是ManageEngine网站上的一个门户,它不断更新最新信息,作为客户组织漏洞管理的基线。
Vulnerability Manager Plus 服务器:
Vulnerability Manager Plus 服务器帮助您在网络终端中集中执行所有漏洞管理和合规任务。部分任务包括以下内容:
- 在计算机中安装代理
- 扫描计算机中的漏洞和错误配置
- 部署补丁和安全配置
- 卸载高风险软件
- 审计活动端口
- 审计是否符合 CIS 基准
网络中任何满足此处所述要求的 Windows 计算机都可以作为您的 Vulnerability Manager Plus 服务器。客户现场的此 Vulnerability Manager Plus 服务器订阅中心漏洞数据库,从中同步有关威胁、补丁、漏洞和合规策略的最新信息。补丁直接从供应商站点下载,并集中存储在服务器的补丁存储库中,随后将复制到您的网络终端以节省带宽。
用于漏洞管理的端口:
| 端口 | 用途 | 类型 | 连接方向 |
|---|---|---|---|
| 8020 | 代理/分发服务器到 VMP 服务器 | HTTP | 入站到服务器 |
| 8383 | 代理/分发服务器到 VMP 服务器 | HTTPS | 入站到服务器 |
| 8027 | 代理服务器通信 | TCP | 入站到服务器 |
用于网络设备的端口:
| 端口 | 用途 | 类型 | 连接方向 |
|---|---|---|---|
| 161 | VMP 服务器到网络设备 (SNMP) | TCP | 入站到网络设备 |
| 22 | VMP 服务器到网络设备 (SSH) | TCP | 入站到网络设备 |
分发服务器
| 端口 | 用途 | 类型 | 连接方向 |
|---|---|---|---|
| 8384 | 代理到分发服务器 | HTTPS | 入站到分发服务器 |
| 8021 | 代理到分发服务器 | HTTP | 入站到分发服务器 |
代理:
为了执行漏洞扫描和管理,服务器将在您受管的终端中安装一个轻量级代理。该代理每 90 分钟联系一次服务器,以获取数据来执行服务器委派的任务。任务完成后,它将结果返回给服务器。代理还与服务器保持持续的瘦连接,以便执行按需任务。
网络设备:
服务器安装完成后,可以从服务器控制台发现并添加网络设备。漏洞数据库同步完成后,系统将对已映射凭据的设备进行无代理扫描,从而能够检测网络设备的固件漏洞。
Web 控制台:
Web 控制台是一个图形用户界面,用于访问服务器并执行漏洞管理任务。它为用户提供单窗格视图,使其能够随时随地执行所有漏洞管理任务。