配置 Samanage 的 SAML SSO
这些步骤将指导您完成设置 ADSelfService Plus 与 Samanage 之间的单点登录功能。
先决条件
- 以管理员身份登录到 ADSelfService Plus。
- 导航至 配置 → 自助服务 → 密码同步/单点登录 → 添加应用程序,然后从显示的应用程序中选择 Samanage。
注意:您还可以从左侧面板的搜索栏或右侧面板的字母导航选项中找到所需的 Samanage 应用程序。
- 点击屏幕右上角的IdP 详情。
- 在弹出框中,复制登录URL、注销URL、错误/帮助URL
并单击 下载 SSO 证书 按钮以下载 SSO 证书。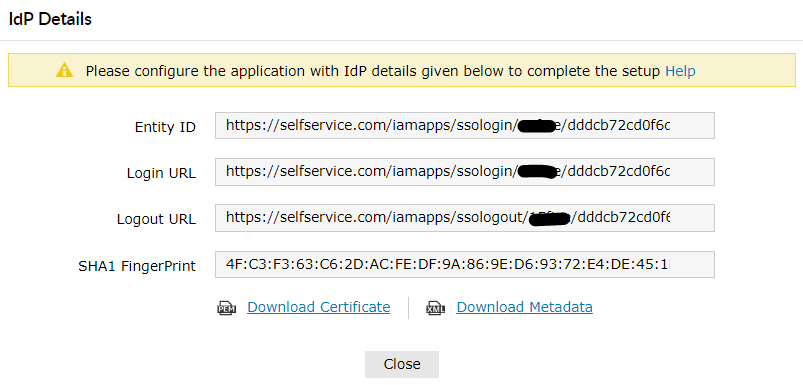
Samanage(服务提供商)配置步骤
- 使用管理员凭据登录到 Samanage 门户。
-
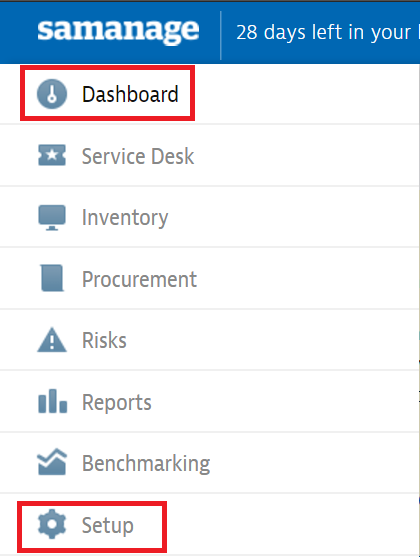
从左侧窗格中选择 设置。
-
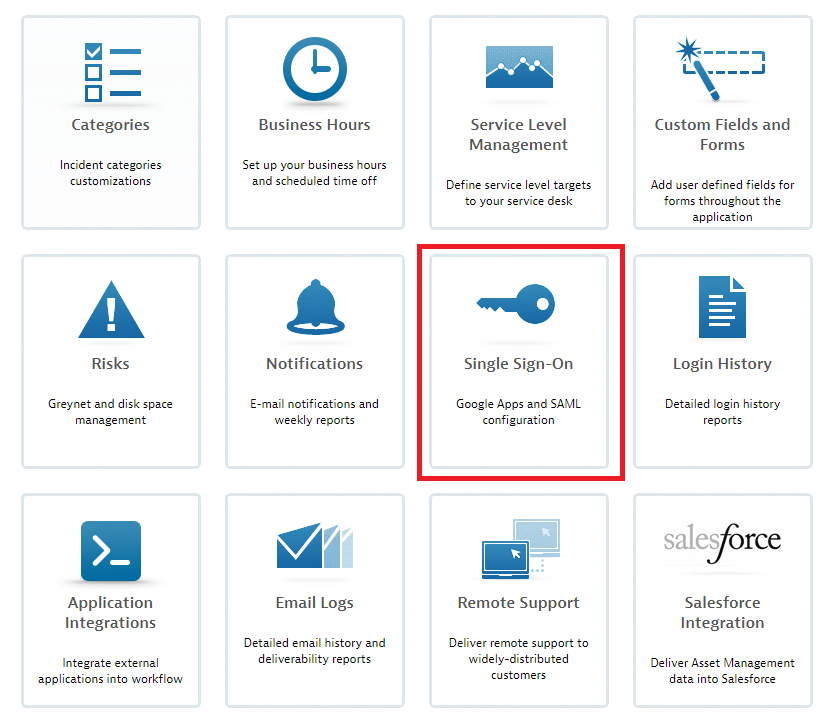
从显示的选项列表中选择 单点登录。
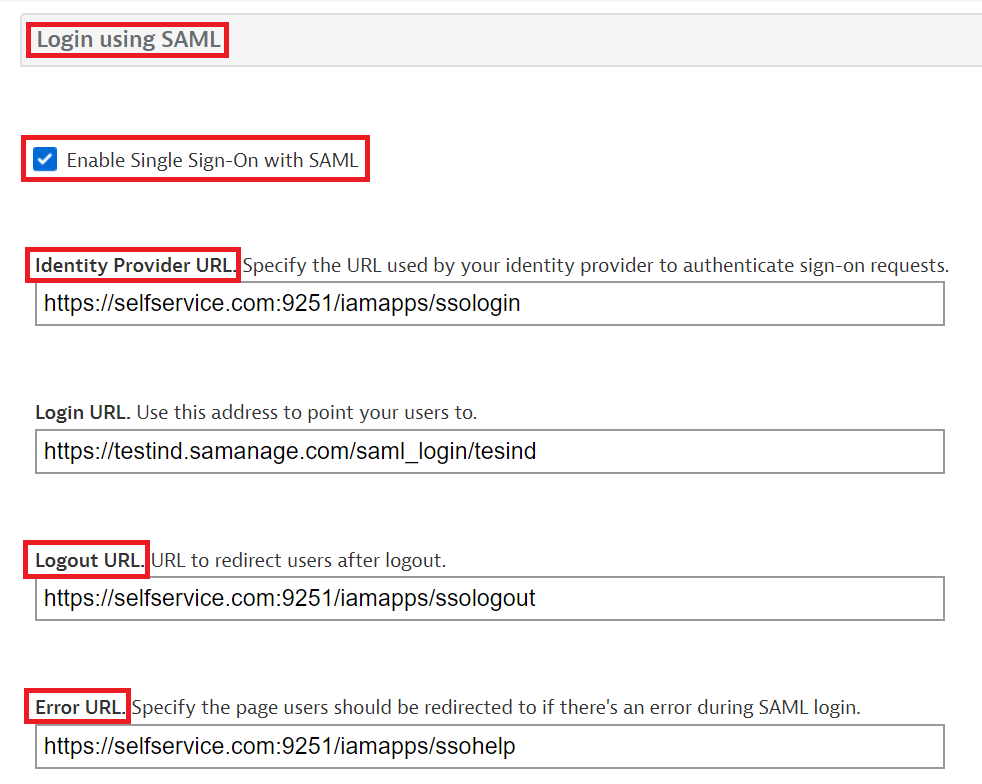
- 在 使用 SAML 登录 部分,勾选 启用 SAML 单点登录 字段旁边的复选框。
-
在 身份提供者 URL 字段中,输入在先决条件步骤 4中复制的登录 URL。
-
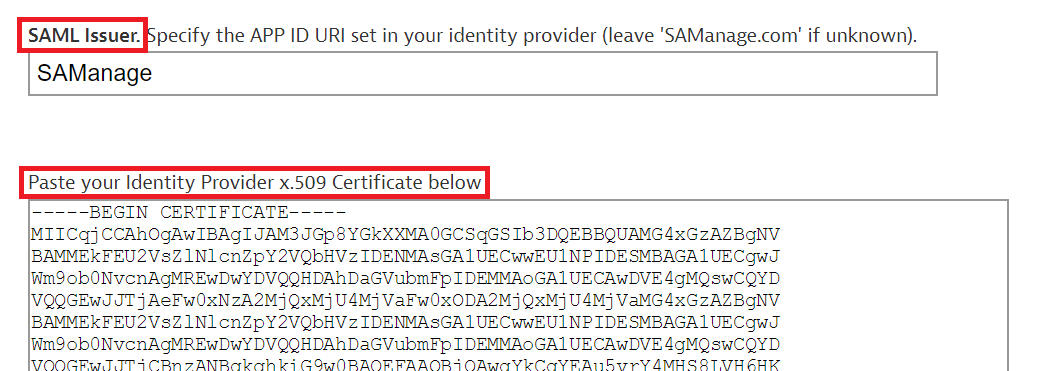
打开在先决条件步骤 4中下载的 SSO 证书(rsacert.pem),并将其内容粘贴到 x.509 证书 字段中。
- 点击 更新 完成配置
-
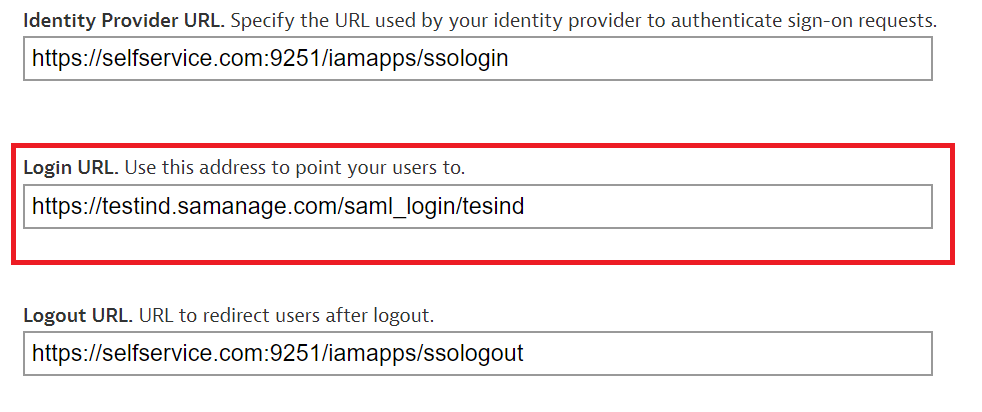
复制登录 URL。使用此地址指向您的用户。 我们将在后面的步骤中需要它。
ADSelfService Plus(身份提供者)配置步骤
- 现在,切换到 ADSelfService Plus 的 Samanage 配置页面。
- 输入 应用程序名称 和 描述。
- 在 分配策略 字段中,选择需要启用 SSO 的策略。
注意:ADSelfService Plus 允许您为 AD 域创建 OU 和基于组的策略。要创建策略,转到配置 → 自助服务 → 策略配置 → 添加新策略。
- 选择 启用单点登录。
- 输入您 Samanage 帐号的域名。例如,如果您使用johndoe@thinktodaytech.com 登录 Samanage,那么 thinktodaytech.com 就是域名。
- 输入您在Samanage 配置步骤 8中保存的SAML 重定向 URL。
- 点击 添加应用程序。
注意: 对于 Samanage,单点登录仅支持 IDP 启动流程。
 ADManager Plus
 ADAudit Plus
 Exchange Reporter Plus
 Microsoft 365 Manager Plus