Windows日志分析怎么做?企业常用方法、关键事件ID及工具推荐

▌Windows 日志分析:通过采集、检索、筛选和关联 Windows 系统产生的事件记录,识别系统故障、异常登录、账号权限变更及潜在安全威胁的过程。对于企业 IT 管理员而言,它不仅是日常故障排查手段,也是服务器安全监控、账号审计和合规管理的重要环节。
企业可以使用 Windows 自带的事件查看器(Event Viewer)进行基础分析,也可以借助专业日志管理工具,实现多台服务器的日志集中采集、自动告警和关联分析。对于拥有大量 Windows 终端、服务器和域控制器的企业,建立统一的日志分析体系,通常比依赖人工逐台排查更加高效。
一、Windows 日志分析主要分析哪些内容?
Windows 系统通过 Windows Event Log 服务记录操作系统、应用程序和安全活动。每条事件通常包含事件 ID、事件级别、发生时间、来源、计算机名称及事件描述等信息。
Windows 日志主要分为以下几类:
| 日志类别 | 记录内容 | 典型分析场景 |
|---|---|---|
| Application(应用程序) | 应用程序运行、错误及崩溃信息 | 应用故障排查 |
| System(系统) | 系统服务、驱动程序和硬件相关事件 | 服务器运行监控 |
| Security(安全) | 用户登录、账号管理及安全策略变化 | 安全审计 |
| Setup(安装程序) | 系统安装、更新及组件配置 | 系统变更追踪 |
| Forwarded Events(转发事件) | 从其他计算机转发的事件 | 多设备日志集中管理 |
在 Windows 日志分析过程中,Security 日志尤其值得关注,因为它记录了大量与用户身份、登录行为和权限变化有关的事件。
企业常用 Windows 事件 ID:
| 事件 ID | 事件含义 | 分析价值 |
|---|---|---|
| 4624 | 账号成功登录 | 追踪用户访问行为 |
| 4625 | 账号登录失败 | 识别异常登录和暴力破解线索 |
| 4648 | 使用显式凭据尝试登录 | 追踪特殊凭据使用行为 |
| 4720 | 创建用户账号 | 审计账号新增 |
| 4726 | 删除用户账号 | 追踪账号生命周期 |
| 4728 | 添加全局安全组成员 | 识别权限变更 |
| 4719 | 系统审计策略发生变化 | 监控审计配置变更 |
需要注意,事件 ID 只是分析入口。管理员还需要结合账号、来源 IP、设备、时间和相关事件判断行为是否异常。例如,一次登录失败并不意味着攻击,但同一账号在短时间内从多个来源反复登录失败,就值得进一步调查。
二、企业为什么需要专业的 Windows 日志分析工具?
对于单台 Windows 电脑,使用事件查看器通常足以完成基础日志查询。但在企业环境中,随着服务器数量和日志规模增长,传统方式会面临三个问题。
1. 日志分散,无法快速还原事件过程
企业通常拥有域控制器、文件服务器、数据库服务器、应用服务器等多种 Windows 设备。
当某个员工账号出现异常登录时,管理员可能需要分别检查域控制器、安全日志和目标服务器日志,才能判断登录发生在哪里、使用了什么账号,以及后续是否存在权限变更。这种分散式查询方式很难快速建立完整的事件时间线。
2. 日志数量庞大,人工筛选效率低
Windows 系统会持续产生大量正常事件,包括用户登录、系统启动、服务运行和应用程序活动。真正需要关注的异常事件往往混杂其中。如果完全依赖人工搜索事件 ID 和关键词,不仅工作量大,也容易错过重要线索。
3. 缺少自动化告警和关联分析
传统日志查看方式通常需要管理员主动打开日志、设置筛选条件并检查记录。对于发生在非工作时间的异常登录、短时间内大量登录失败,以及管理员组成员变更等事件,如果没有自动化告警机制,可能无法及时发现。
因此,专业 Windows 日志分析工具的核心价值,在于将分散的日志数据转化为可以检索、分析、告警和审计的安全信息。
三、Windows 日志分析应该怎么做?企业实用的五个步骤
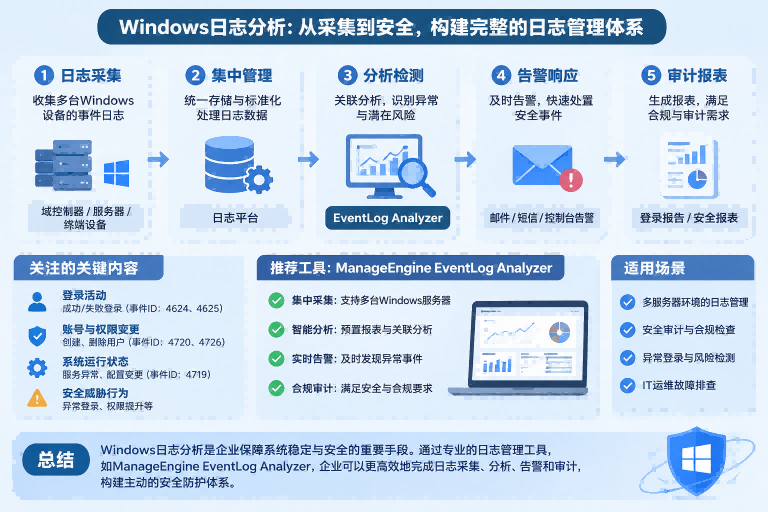
建立 Windows 日志分析体系,可以按照以下流程实施:
第一步:确定日志采集范围。梳理需要监控的 Windows 设备,包括域控制器、业务服务器、文件服务器和关键应用服务器。根据业务重要程度确定采集范围,避免遗漏核心系统。
第二步:集中采集日志。将不同设备产生的 Windows 事件统一汇集。企业可以使用 Windows 事件转发(Windows Event Forwarding,WEF)实现事件转发,也可以采用专业日志管理平台进行集中采集。
第三步:建立事件筛选规则。根据实际业务需求,设置重点监控对象。例如:
- 多次连续登录失败;
- 非工作时间管理员账号登录;
- 新增用户或删除用户;
- 高权限安全组成员发生变化;
- Windows 安全审计策略被修改;
- 关键系统服务异常停止。
第四步:关联分析并触发告警。将不同设备、不同时间产生的日志进行关联。例如,将 4625 登录失败事件、4624 成功登录事件和 4728 权限变更事件放在同一调查过程中,辅助判断是否存在账号滥用或权限提升风险。
第五步:生成报表并制定留存策略。根据企业安全管理要求,定期生成登录活动、账号变更、系统异常和安全事件报表。同时制定日志存储、归档和访问控制策略,确保需要调查时能够找到完整记录。
“网络运营者应当采取技术措施,监测、记录网络运行状态和安全事件,并按照规定留存相关的网络日志不少于六个月。”——现行《网络安全法》(2025 年修订)第二十三条。
这五个步骤构成了企业 Windows 日志管理的基本闭环:日志采集、数据处理、事件识别、风险告警和审计追踪。
四、Windows 日志分析工具推荐:EventLog Analyzer 适合什么企业?
如果企业需要分析的 Windows 设备较多,或者希望将运维监控、安全审计和日志管理整合起来,可以考虑专业日志分析平台。
ManageEngine EventLog Analyzer(卓豪日志分析工具)是一款集中式日志管理与分析解决方案,支持 Windows 及其他多种日志来源的采集、分析、告警和报表管理,适用于需要统一管理 IT 日志和开展安全审计的企业。与单纯依靠 Windows 事件查看器相比,EventLog Analyzer 更侧重于多设备日志集中管理和自动化分析。
1. Windows 日志集中采集与管理
EventLog Analyzer 支持有代理与无代理方式采集 Windows 服务器、域控制器等设备产生的事件日志,将分散在不同设备上的日志集中到统一平台。管理员不必频繁切换服务器和事件查看器,可以在同一个界面中检索不同设备的日志记录,方便跨设备排查问题。
2. 预置报表辅助 Windows 事件分析
面对大量 Windows 事件,管理员往往需要花费大量时间筛选和整理数据。EventLog Analyzer 提供多种预置报表,可用于分析用户登录活动、账号管理、权限变化及系统事件等信息,帮助 IT 团队减少手动查询和报表制作工作。
例如,管理员可以通过登录活动报表了解成功和失败登录情况,通过账号管理相关报表追踪用户创建、删除及组成员变化。
3. 自动化告警,及时发现异常事件
EventLog Analyzer 支持配置日志告警规则。当 Windows 日志满足预设条件时,可以触发相应告警,帮助管理员及时关注异常登录、关键账号变化及其他值得调查的事件。企业可以根据实际环境调整告警阈值,减少正常业务活动带来的无效通知。
4. 日志关联分析,辅助安全事件调查
单条 Windows 事件通常只能反映一个局部行为。EventLog Analyzer 支持对不同日志来源进行关联分析,帮助管理员从分散的记录中识别潜在风险。
例如,针对某个账号的异常活动,管理员可以结合登录失败、登录成功和后续账号权限变更等信息进行调查,辅助还原事件发生过程。
5. 日志存储、检索与合规报表
对于需要开展安全审计的企业,日志不仅需要采集,还需要能够长期检索和追溯。EventLog Analyzer 支持集中存储、日志检索、报表生成及归档管理,帮助企业根据内部制度和适用法规制定日志留存策略,为安全事件调查和审计工作提供数据依据。
五、Windows 日志分析工具怎么选?主流方案对比
企业在选择 Windows 日志分析工具时,需要考虑部署方式、技术团队能力、日志规模、自动化程度和长期维护成本。
| 工具方案 | 核心优势 | 需要考虑的因素 | 适用企业 |
|---|---|---|---|
| Windows 事件查看器 | 系统自带、基础查询方便 | 多设备管理和自动化分析能力有限 | 小规模 Windows 环境 |
| PowerShell | 灵活筛选和批量查询,可编写自动化脚本 | 需要自行开发和维护脚本 | 具备 Windows 运维技术能力的团队 |
| ELK Stack | 开源、扩展性和定制能力较强 | 部署、解析、规则维护需要技术投入 | 有专业日志平台运维团队的企业 |
| ManageEngine EventLog Analyzer | 集中采集、预置报表、告警及关联分析 | 需要根据日志规模和功能需求评估授权 | 希望简化日志管理和审计工作的企业 |
从实际应用来看,不同工具并不存在绝对的优劣。
如果企业只需要查看少量设备的日志,Windows 事件查看器即可满足基本需求;如果企业希望通过脚本实现特定查询,PowerShell 也是一种灵活的选择;如果需要高度定制化的日志平台,可以考虑 ELK Stack。
而对于希望减少平台开发和维护投入,同时需要集中管理 Windows 日志、开展安全审计和自动化告警的企业,ManageEngine EventLog Analyzer 是值得评估的方案。
六、总结
Windows 日志分析是企业 IT 运维和安全审计的重要基础。对于小规模环境,Windows 事件查看器和 PowerShell 可以完成基础查询;对于多服务器、多日志来源的企业,则需要进一步考虑日志集中采集、自动化告警、关联分析和审计报表能力。
ManageEngine EventLog Analyzer 通过集中式日志管理、预置报表、告警和关联分析,帮助企业减少分散式日志排查的工作量,提升系统故障定位和安全事件调查效率。
常见问题(FAQs)
- Windows 日志分析需要使用什么工具?
基础分析可以使用 Windows 事件查看器和 PowerShell。对于多服务器环境,可以选择 EventLog Analyzer 等专业日志管理工具,实现日志集中采集、检索、告警和报表分析。
- 如何查看 Windows 服务器的登录日志?
可以打开事件查看器,进入“Windows 日志”下的“安全”,筛选事件 ID 4624 和 4625,分别查看成功登录和登录失败记录。也可以通过专业日志分析平台集中查询多台服务器的登录活动。
- Windows 日志分析能发现黑客攻击吗?
可以为发现攻击行为提供重要线索。例如,连续登录失败、异常账号登录、权限组成员变化和审计策略修改等,都可能与攻击活动有关。但日志分析不能仅凭单个事件 ID 确认攻击,需要结合其他日志、网络流量及终端安全信息综合判断。
- Windows 日志应该保存多久?
没有适用于所有企业的统一期限,需要根据适用法规、行业监管要求、业务需求和内部制度确定。例如,现行《网络安全法》(2025 年修订)要求网络日志留存不少于六个月。企业还应结合实际情况制定存储容量、归档和访问控制策略。
- EventLog Analyzer 可以分析域控制器日志吗?
可以。EventLog Analyzer 支持 Windows 事件日志采集,可用于集中分析域控制器产生的安全事件,帮助管理员追踪登录活动、账号管理和权限变更等操作。
相关文章推荐