 点击此处展开
| 总对象数 | 一年磁盘空间* | RAM(仅针对 AD 备份与恢复插件) | 推荐系统 RAM |
|---|---|---|---|
| 0 到 100,000 | 100 GB | 3 GB | 8 GB |
| 200,000 | 200 GB | 4 GB | 8 GB |
| 500,000 | 350 GB | 6 GB | 16 GB |
| 1,000,000 | 500 GB | 8 GB | 16 GB |
*此数据基于每月一次全备份和每天一次增量备份计算。
| 端口号 | 协议 | 目的 |
|---|---|---|
| 9270 | HTTP | 连接到 Elasticsearch 数据库 |
| 9370 | TCP | 用于集群中节点之间的通信 |
ADAudit Plus 的 AD 备份与恢复模块在提供域管理员凭据后可以立即开始备份 AD 对象。但如果组织策略限制使用域管理员账户,您可以为服务账户分配利用该插件所需的最小权限。
下表列出了应分配给 ADAudit Plus 中配置的服务账户的权限:
| 操作 | 权限 |
|---|---|
| 备份 AD 对象 | 读取权限,复制目录更改,和 复制目录更改全部 对域、DomainDNSZones、ForestDNSZones、配置和架构分区的权限。 |
| 备份 GPO | 将服务账户添加到管理员组。 |
| 恢复已删除的 GPO | 将服务账户添加到组策略创建者所有者组。 |
| 恢复所有 AD 对象 | 写权限。 |
为服务账户提供 读取 域、DomainDNSZones、ForestDNSZones、配置和架构分区的权限:
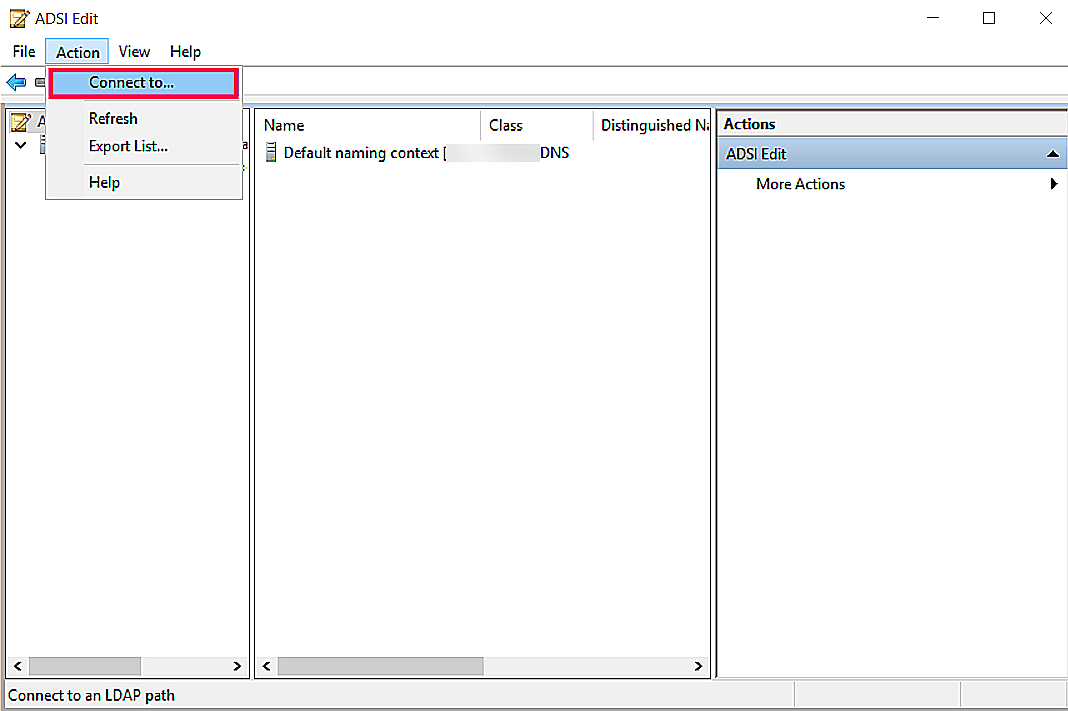
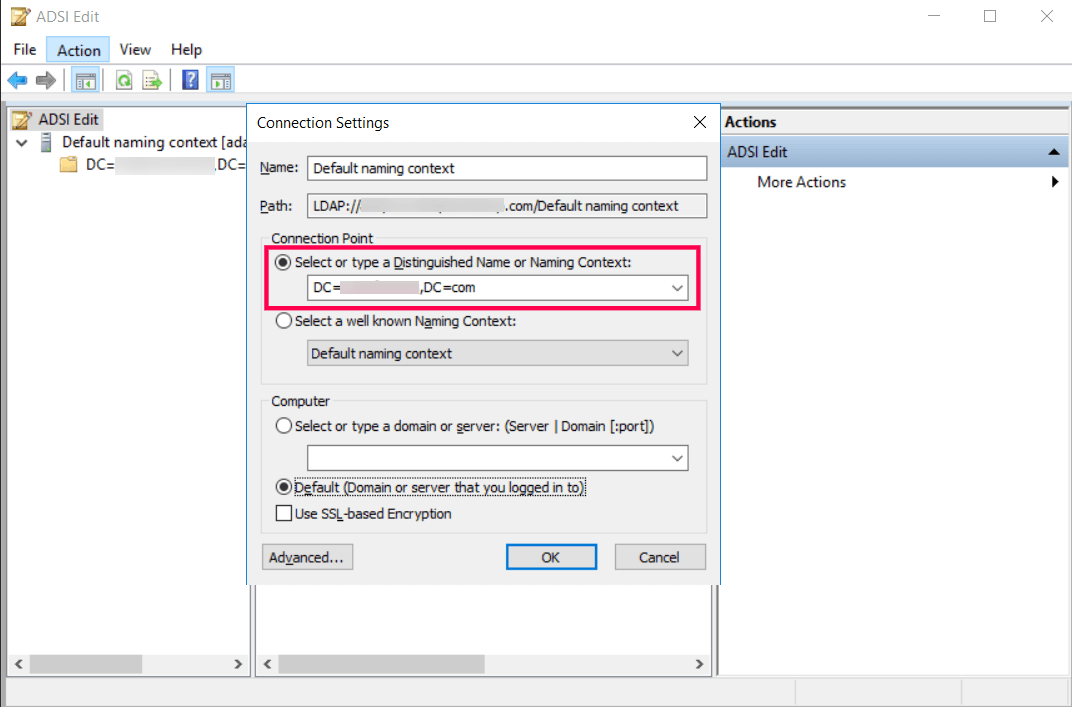
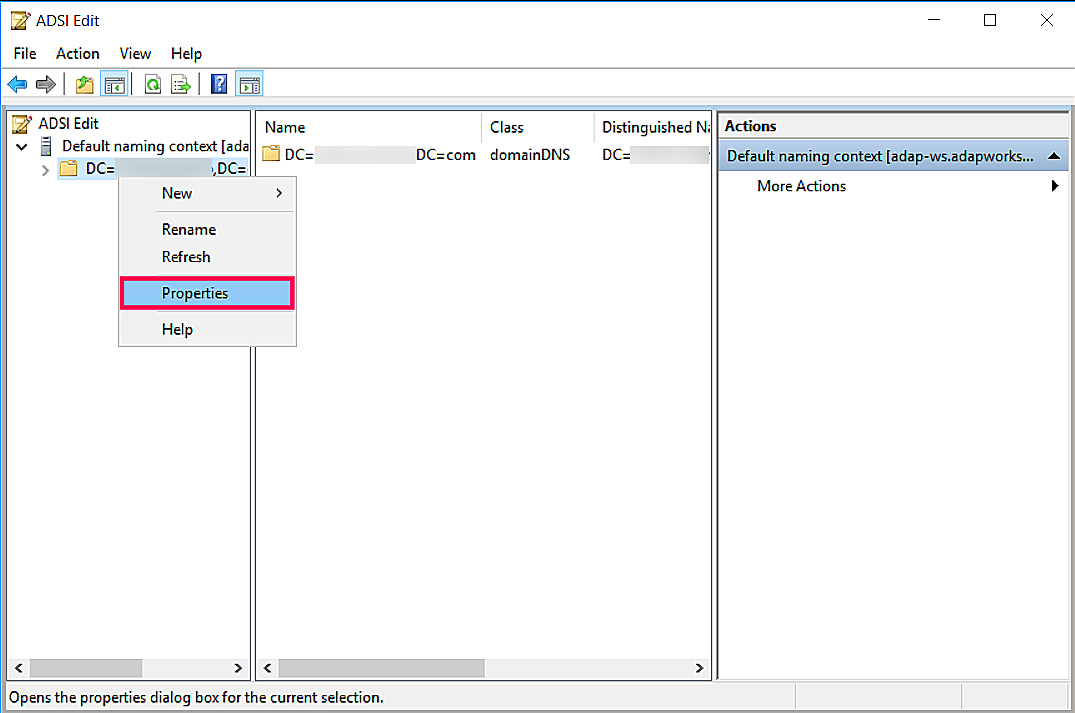
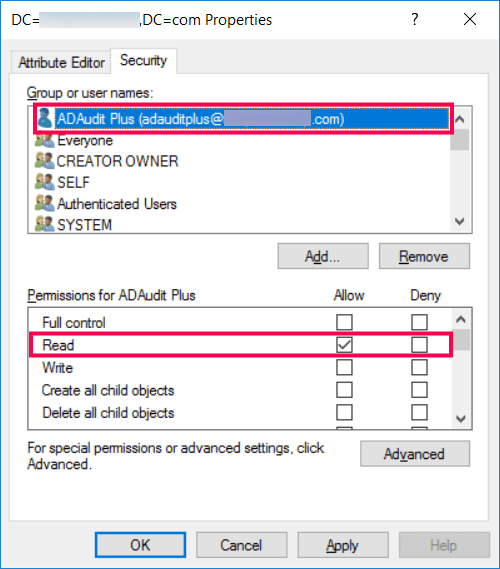
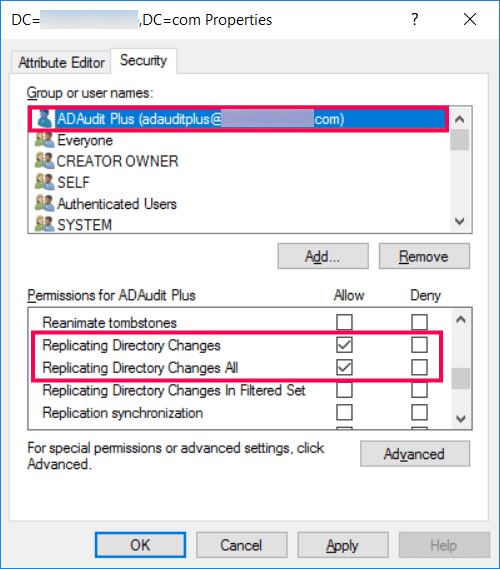
拥有这些权限后,该用户账户可以用于配置 ADAudit Plus 中的域并执行备份操作。
刚才赋予服务账户的权限仅允许产品备份您的 AD 环境。当需要进行还原时,产品将验证用于配置域的账户。
提供凭据后,产品将使用该凭据执行还原操作。还原完成后,产品不会存储该凭据。
备份 GPO 时,产品需要运行 PowerShell 命令访问管理员共享文件夹,服务账户必须添加到管理员组。
如果希望账户能够恢复已删除的 GPO,还必须将服务账户添加到组策略创建者所有者组。
版权 © 2020, ZOHO Corp保留所有权利。