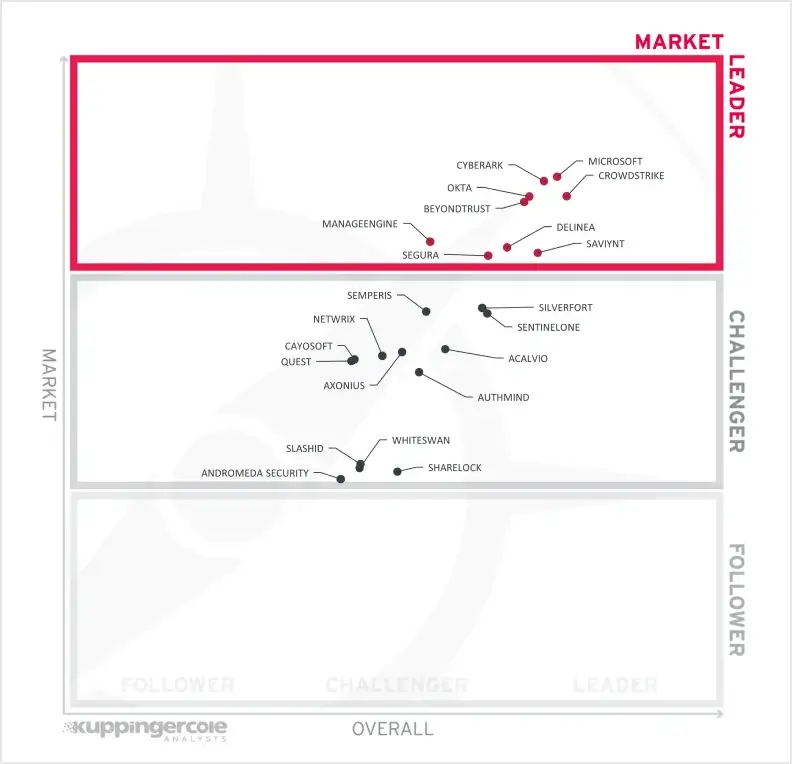
2026 年,Cyber Defense Magazine, 全球信息安全奖
AD360 被评为身份与访问管理领域的市场创新者

ManageEngine 深受以下客户信赖
数据来源
身份
人力身份
AI 智能体
ManageEngine AD360
管理
认证
治理
安全加固
检测与审计
恢复
成效
如今,身份分散在本地目录、云端应用以及团队自建的平台之中,而每一处对身份的管理与治理方式各不相同。AD360 将生命周期管理、访问治理与审计整合到同一平台,让每一个身份无论身处何处都遵循相同的策略。
92%
的组织曾遭遇与 AI 相关的泄露,且缺乏适当的 AI 访问控制。
来源:IBM《数据泄露成本报告 2026》
$4.99M
是全球数据泄露的平均成本,较上一年增长 12%。
来源:IBM《数据泄露成本报告 2026》
76%
的组织表示服务账号、API 密钥和工作负载身份等非人类身份数量有所增长。
来源:SANS 2026 身份威胁与防御调查
67%
的勒索软件受害者将攻击溯源至身份被攻破,身份已成为勒索软件的首要目标。
来源:Sophos《2026 身份安全状况》
AD360 为 IT 团队提供统一入口,管理谁能获得访问权限、如何登录,以及在整个 IT 环境中可以做什么。从为新身份配置账号,到审查访问权限,再到离职时回收权限,身份与访问管理的每个环节都在同一平台上运行。
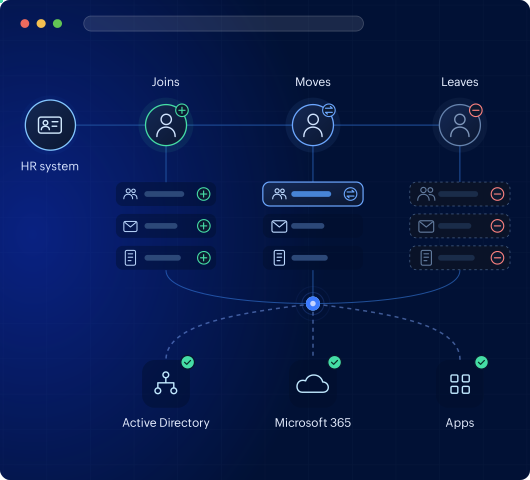
无论是入职、调岗或离职的员工,还是刚被发现的 AI 智能体,都能自动完成身份的创建、变更与移除。
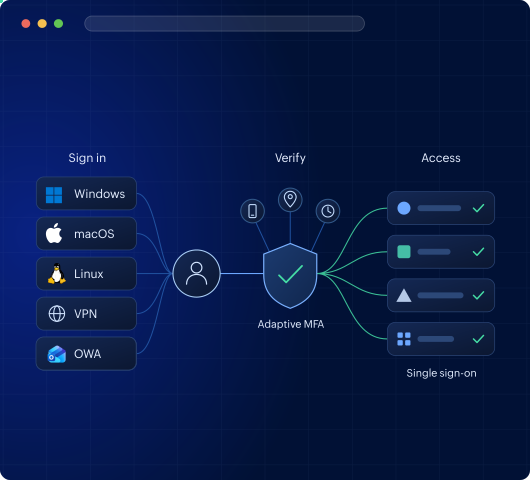
验证登录者身份,并把例行的密码重置请求从服务台剥离。
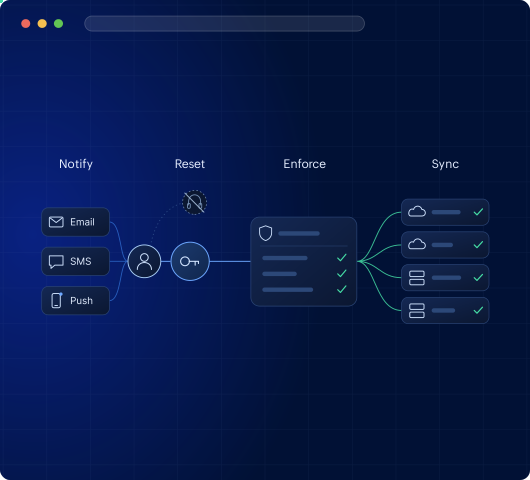
自助重置与解锁,让例行的密码请求不再占用服务台。
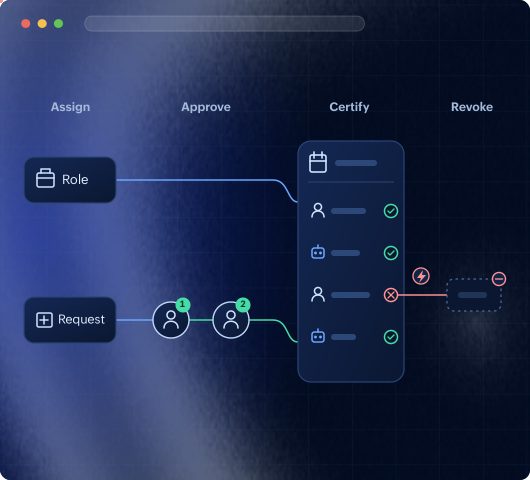
确定每个身份(包括 AI 智能体)可以访问什么,并能证明该决策已被审查。
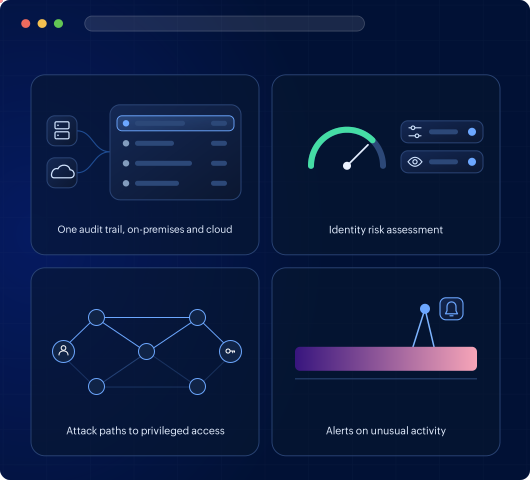
在本地与云环境中查看发生了什么变更、由谁变更,以及哪些情况存在异常。
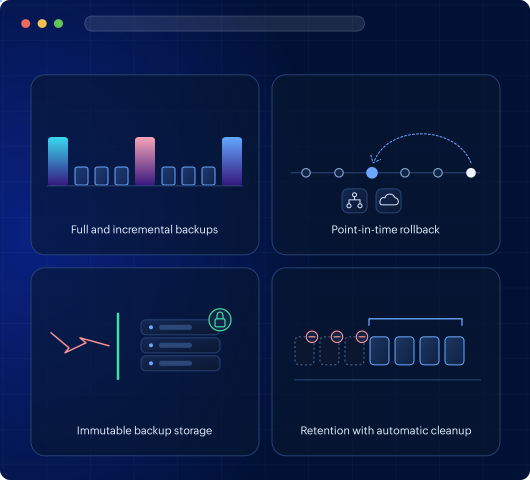
撤销错误变更或在事故后恢复目录,无需整体重建。
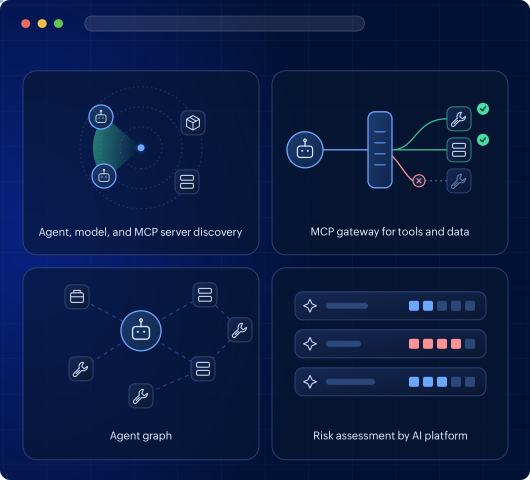
为每个 AI 智能体和服务账号明确责任人、定义权限范围与有效期,并像审查员工访问权限一样审查它们。
AD360 被评为身份与访问管理领域的市场创新者
AD360 被评为身份威胁检测与响应领域的市场领导者
ManageEngine 被评为身份安全领域的主要参与者
ManageEngine 入选身份治理与管理领域代表性供应商
从创建账号到回滚变更,您始终无需离开 AD360。管理每一个身份—从员工到 AI 智能体—并配置登录策略、审查访问权限、审计变更以及备份对象。
自定义工作流在企业应用之间管理身份生命周期,每个 AI 智能体在被发现时即分配责任人。
单点登录与上下文感知认证策略可应用于计算机登录、VPN、Outlook 网页版以及各类应用。
认证活动与访问审批治理人类和 AI 身份,使策略允许的范围与身份实际持有的权限之间不再出现偏差。
变更审计、登录分析、许可证与邮箱报表、Microsoft SharePoint 活动以及 AI 智能体活动,均构建在同一报表层之上。
可为 AD、Microsoft Entra ID、Microsoft 365、Google Workspace 和 Zoho WorkDrive 设置定时与增量备份,并支持按对象和属性级别还原。